

GooFuzz - Google Dorks 的力量
致谢
作者:M3n0sD0n4ld
描述:
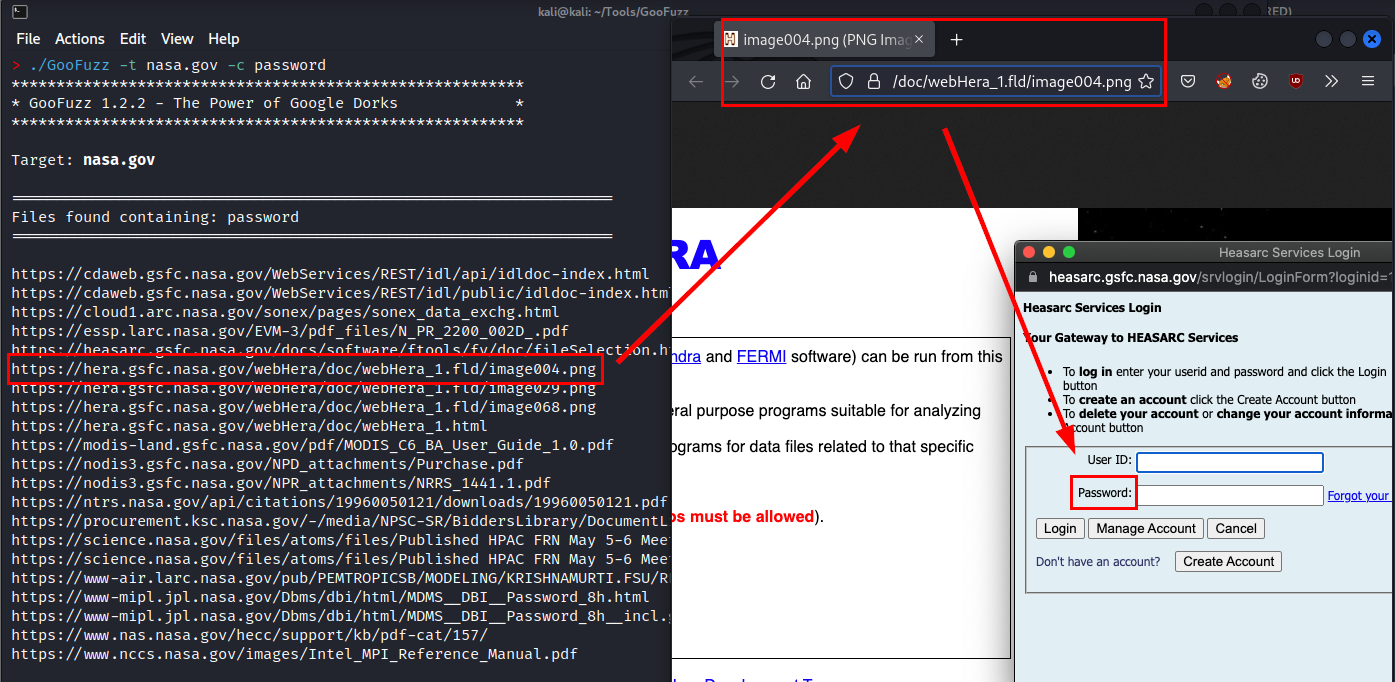
GooFuzz 是一个用 Bash 脚本 编写的工具,它利用高级 Google 搜索技术来获取文件或目录中的敏感信息,而无需向 Web 服务器发送请求。
新特性
想了解 2.0 版本 的新功能以及如何正确使用该工具吗?
请查看 以下文章,充分利用该工具。
前提条件
- Bash/Zsh:脚本运行的主要引擎。
- curl:用于向搜索引擎发送 HTTP 请求。
- jq:用于处理和过滤 JSON 格式的响应。
- sed:Unix 系统中的标准文本处理工具。
- Google API 并创建可编程搜索引擎:需要将
cxId 和 apikey 添加到一个文件中。两者都是免费的。
获取你的 API 密钥
- 前往 Google Cloud Console。
- 创建一个 新项目(给它起个名字,比如
GooFuzz-Project)。
- 在顶部的搜索栏中输入“Custom Search API”,然后点击“启用”按钮。
- 启用后,在左侧菜单中转到“凭据”选项卡。
- 点击“创建凭据” -> “API 密钥”。
- 妥善保管!这就是你的
API key。
2. 获取你的 CX ID(可编程搜索引擎 ID)
- 前往 可编程搜索引擎 仪表盘。
- 点击“添加”创建新的搜索引擎。
- 在“要搜索的内容”部分,选择“搜索整个网络”(这一点至关重要,这样 GooFuzz 就不会局限于单个网站)。
- 给它起个名字(例如
GooFuzz-Search),然后点击创建。
- 现在进入刚创建的搜索引擎的设置,找到“搜索引擎 ID”。
- 这个字母数字代码就是你的
cxId。
下载与安装:```console
git clone https://github.com/m3n0sd0n4ld/GooFuzz.git
cd GooFuzz
sudo apt install jq
chmod +x GooFuzz
./GooFuzz -h
# Docker 版本:```console
git clone https://github.com/m3n0sd0n4ld/GooFuzz.git
cd GooFuzz
docker build -t goofuzz .
docker run --rm -it goofuzz -h
使用: