Skip to content
KitploitKITPLOIT
工具博客
Log in
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
Arbitrary-File-Read-CVE-2024-24919 — Walkthrough of detecting, investigating, and responding to a CVE-2024-24919 path traversal attack, including log analysis, threat intel checks, and server containment. | Kitploit
工具/GitHubGitHub/luismateo1/arbitrary-file-read-cve-2024-24919
漏洞分析漏洞利用Web应用程序漏洞利用威胁情报学习与教育事件响应
GitHubluismateo1/arbitrary-file-read-cve-2024-24919

Arbitrary-File-Read-CVE-2024-24919

Walkthrough of detecting, investigating, and responding to a CVE-2024-24919 path traversal attack, including log analysis, threat intel checks, and server containment.

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
查看仓库
101年前尚未审核
分享

任意文件读取 CVE-2024-24919

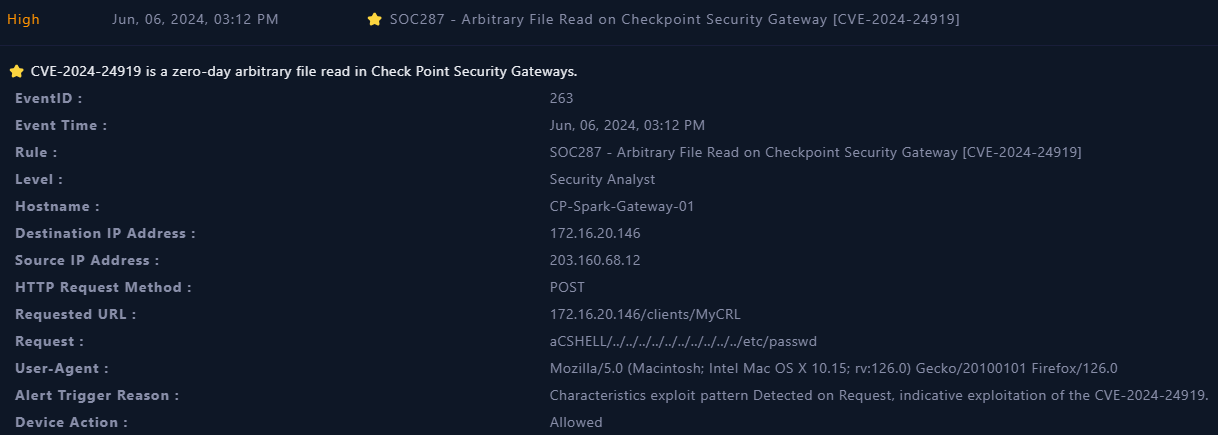
以下是 SIEM 上收到的告警 image

首先,什么是 CVE-2024-24919?以下是 NIST 网站上的描述。 image
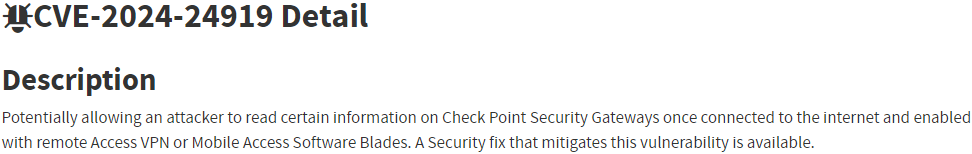
经过进一步研究,CVE-2024-24919 是一种路径遍历攻击,这解释了为何请求指向 '/etc/passwd' 目录。 image
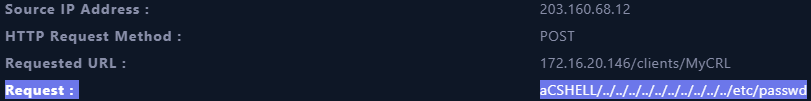
/etc/passwd 目录存储了用户账户信息,包括用户名、用户 ID(UID)、组 ID(GID)、主目录和登录 shell。

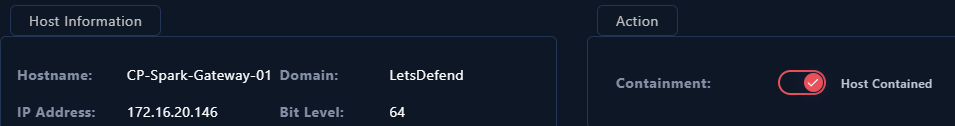
这足以让我封禁该服务器,我还会进一步调查是否有其他受损迹象。 image
调查可疑 IP

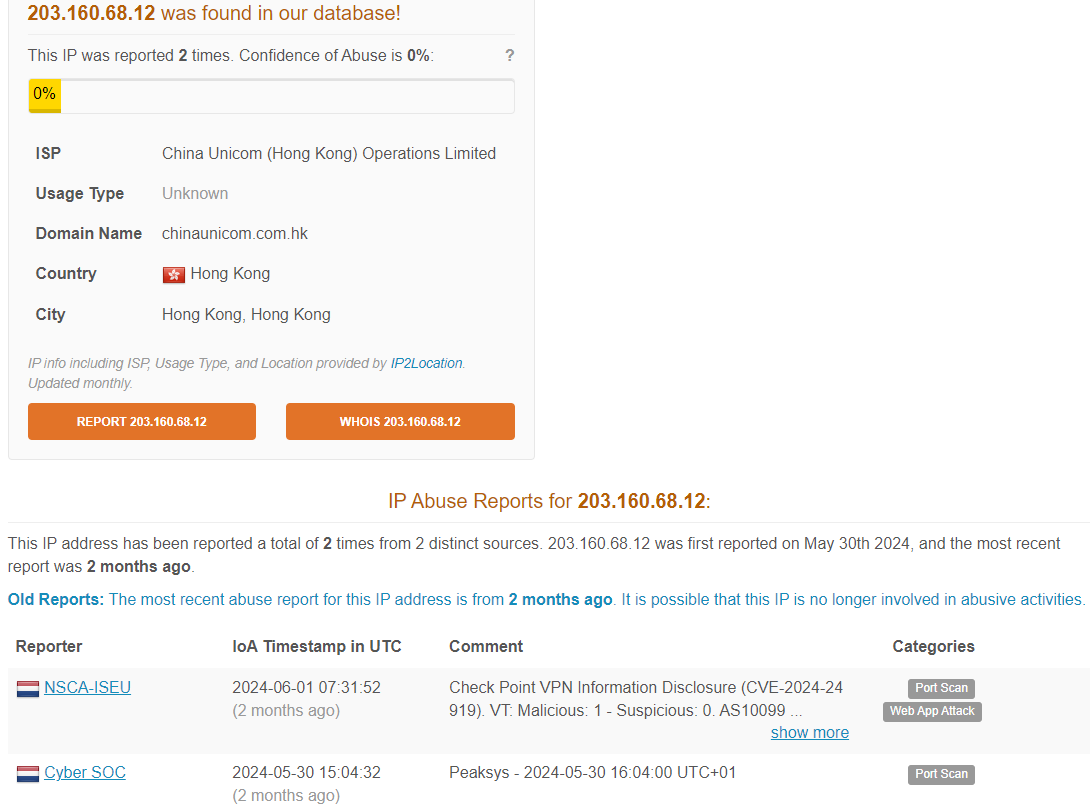
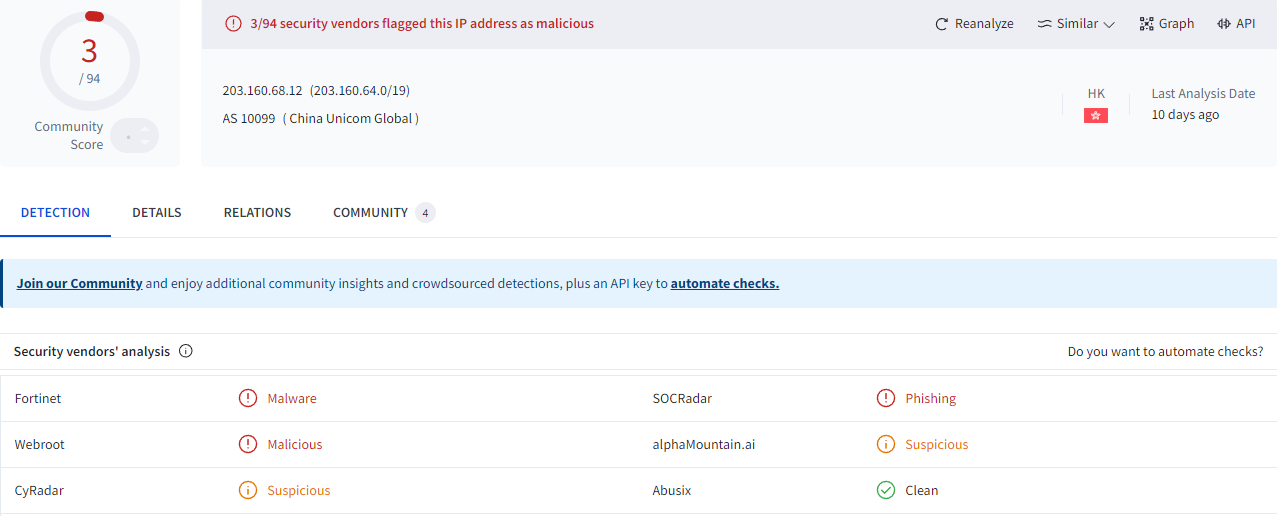
首先,我在威胁情报源中检查源 IP。该 IP 已被标记为恶意,特别是因为 CVE-2024-24919。 image

该 IP 也出现在 AbuseIPDB 和 VirusTotal 上。 image image

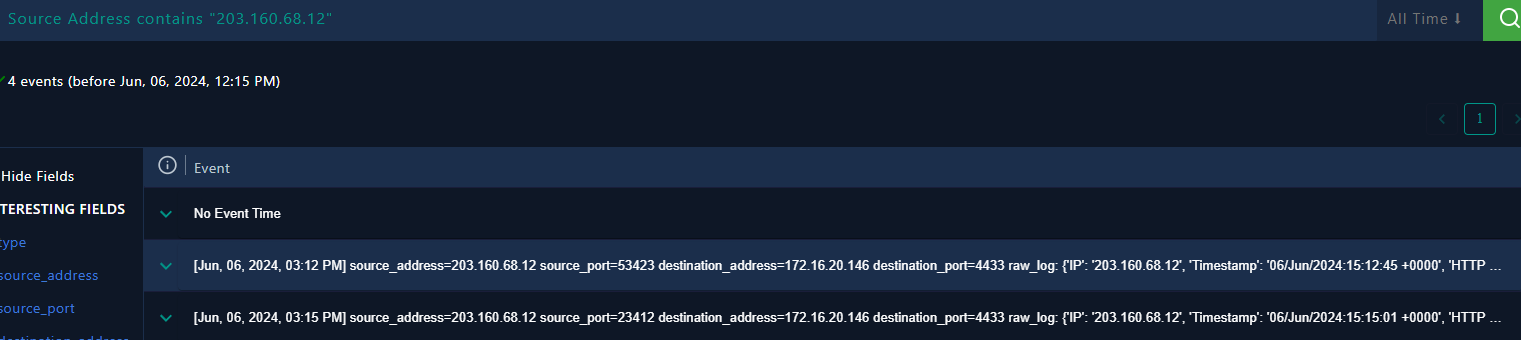
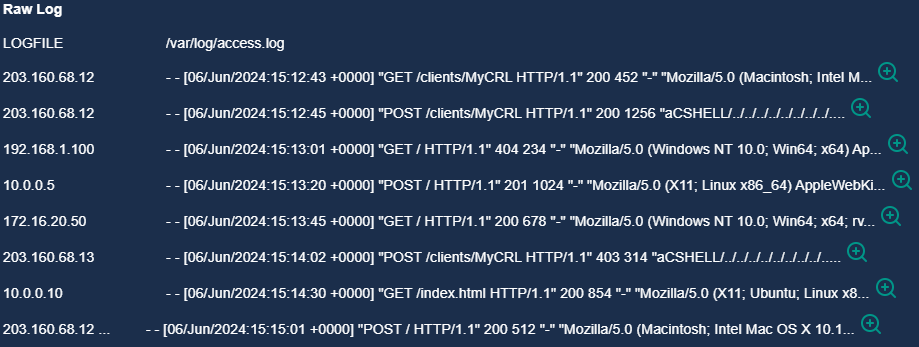
搜索日志中该源 IP 的记录,共发现三个事件。 image 其中两个事件与 SIEM 告警中的内容相符。

调查第一条日志(无事件时间),显示源地址为 203.160.68.12(可疑 IP)。 image
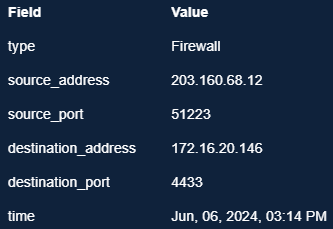
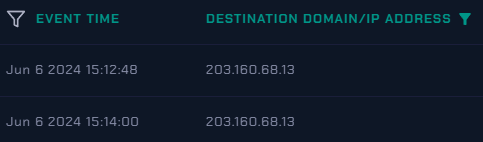
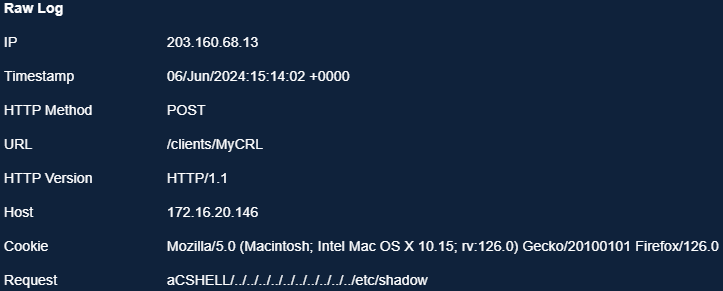
然而,原始日志显示 IP 为 203.160.68.13;这一次,它请求的是 '/etc/shadow' 目录。该目录存储了系统用户账户的加密密码哈希值。此外,搜索 203.160.68.13 的日志没有结果,该 IP 也未在威胁情报源、AbuseIPDB、Talos 或 VirusTotal 上被标记。
image

进一步调查 203.160.68.13

检查目标 IP(172.16.20.146)的日志,发现了与上述相同的日志,以及另一个包含访问过该服务器的 IP 列表的日志。在这里,我们看到 203.160.68.12 建立了三个独立连接,而 203.160.68.13 只建立了一个连接。 image
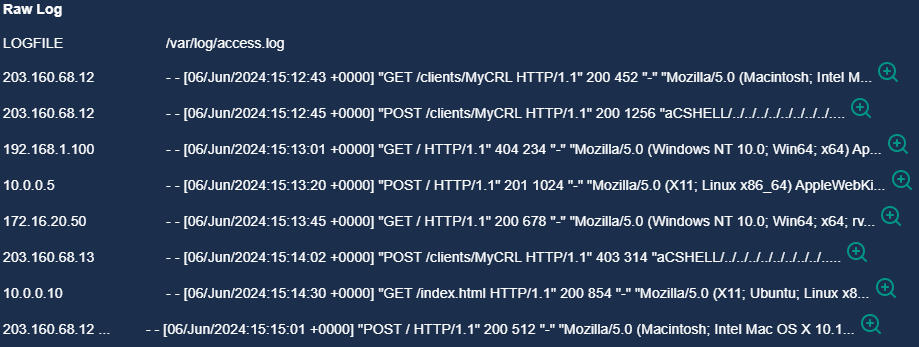
目标地址(172.16.20.146)是一台服务器,它与 203.160.68.12 建立了三个连接,与 203.160.68.13 建立了两个连接。
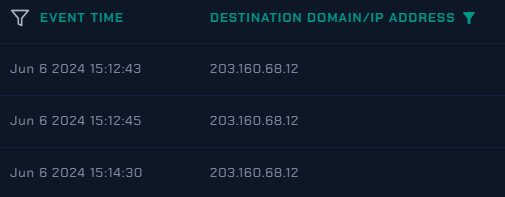
image image

响应

服务器(172.16.20.146)已被隔离,我已将两个可疑 IP:203.160.68.12 和 203.160.68.13 列入黑名单。所有受影响的用户应对其密码进行更改,以防万一。

总结

攻击者实施了路径遍历攻击,访问了 /etc/passwd 和 /etc/shadow 目录中的数据。这些文件包含用户信息,包括用户名、用户 ID 和哈希密码。如果攻击者破解了所使用的哈希算法,他们就可能获取密码。服务器已被隔离,可疑 IP 已列入黑名单,所有受影响的用户应更改其密码作为预防措施。
下载工具