Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-1999-0678 — CVE-1999-0678- /doc目录可浏览 | Kitploit
工具/GitHubGitHub/lto7777777/cve-1999-0678
漏洞分析配置审计Web安全渗透测试入侵检测学习与教育实验室与实践
GitHublto7777777/cve-1999-0678

CVE-1999-0678

CVE-1999-0678- /doc目录可浏览

查看仓库
139个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-1999-0678:检测与修复项目

作者: Pham Huu Minh
日期: 2025年12月

项目概述

本项目展示了漏洞评估的完整生命周期,特别针对 Apache Web 服务器上的遗留目录遍历漏洞 (CVE-1999-0678)。目标是模拟攻击、使用 IDS 检测并永久修复该安全漏洞。

技术栈

  • 攻击者: Kali Linux (Curl, Firefox, GVM)
  • 受害者: Ubuntu Server (Apache2, Snort IDS)
  • 工具: Greenbone Vulnerability Manager, Snort, Iptables

阶段 1:发现与利用

我配置了一个本地测试实验室,包含一个易受攻击的 Ubuntu 目标 (192.168.45.132)。

  1. 漏洞扫描: 使用 GVM 识别端口 80 上的 HTTP 服务。
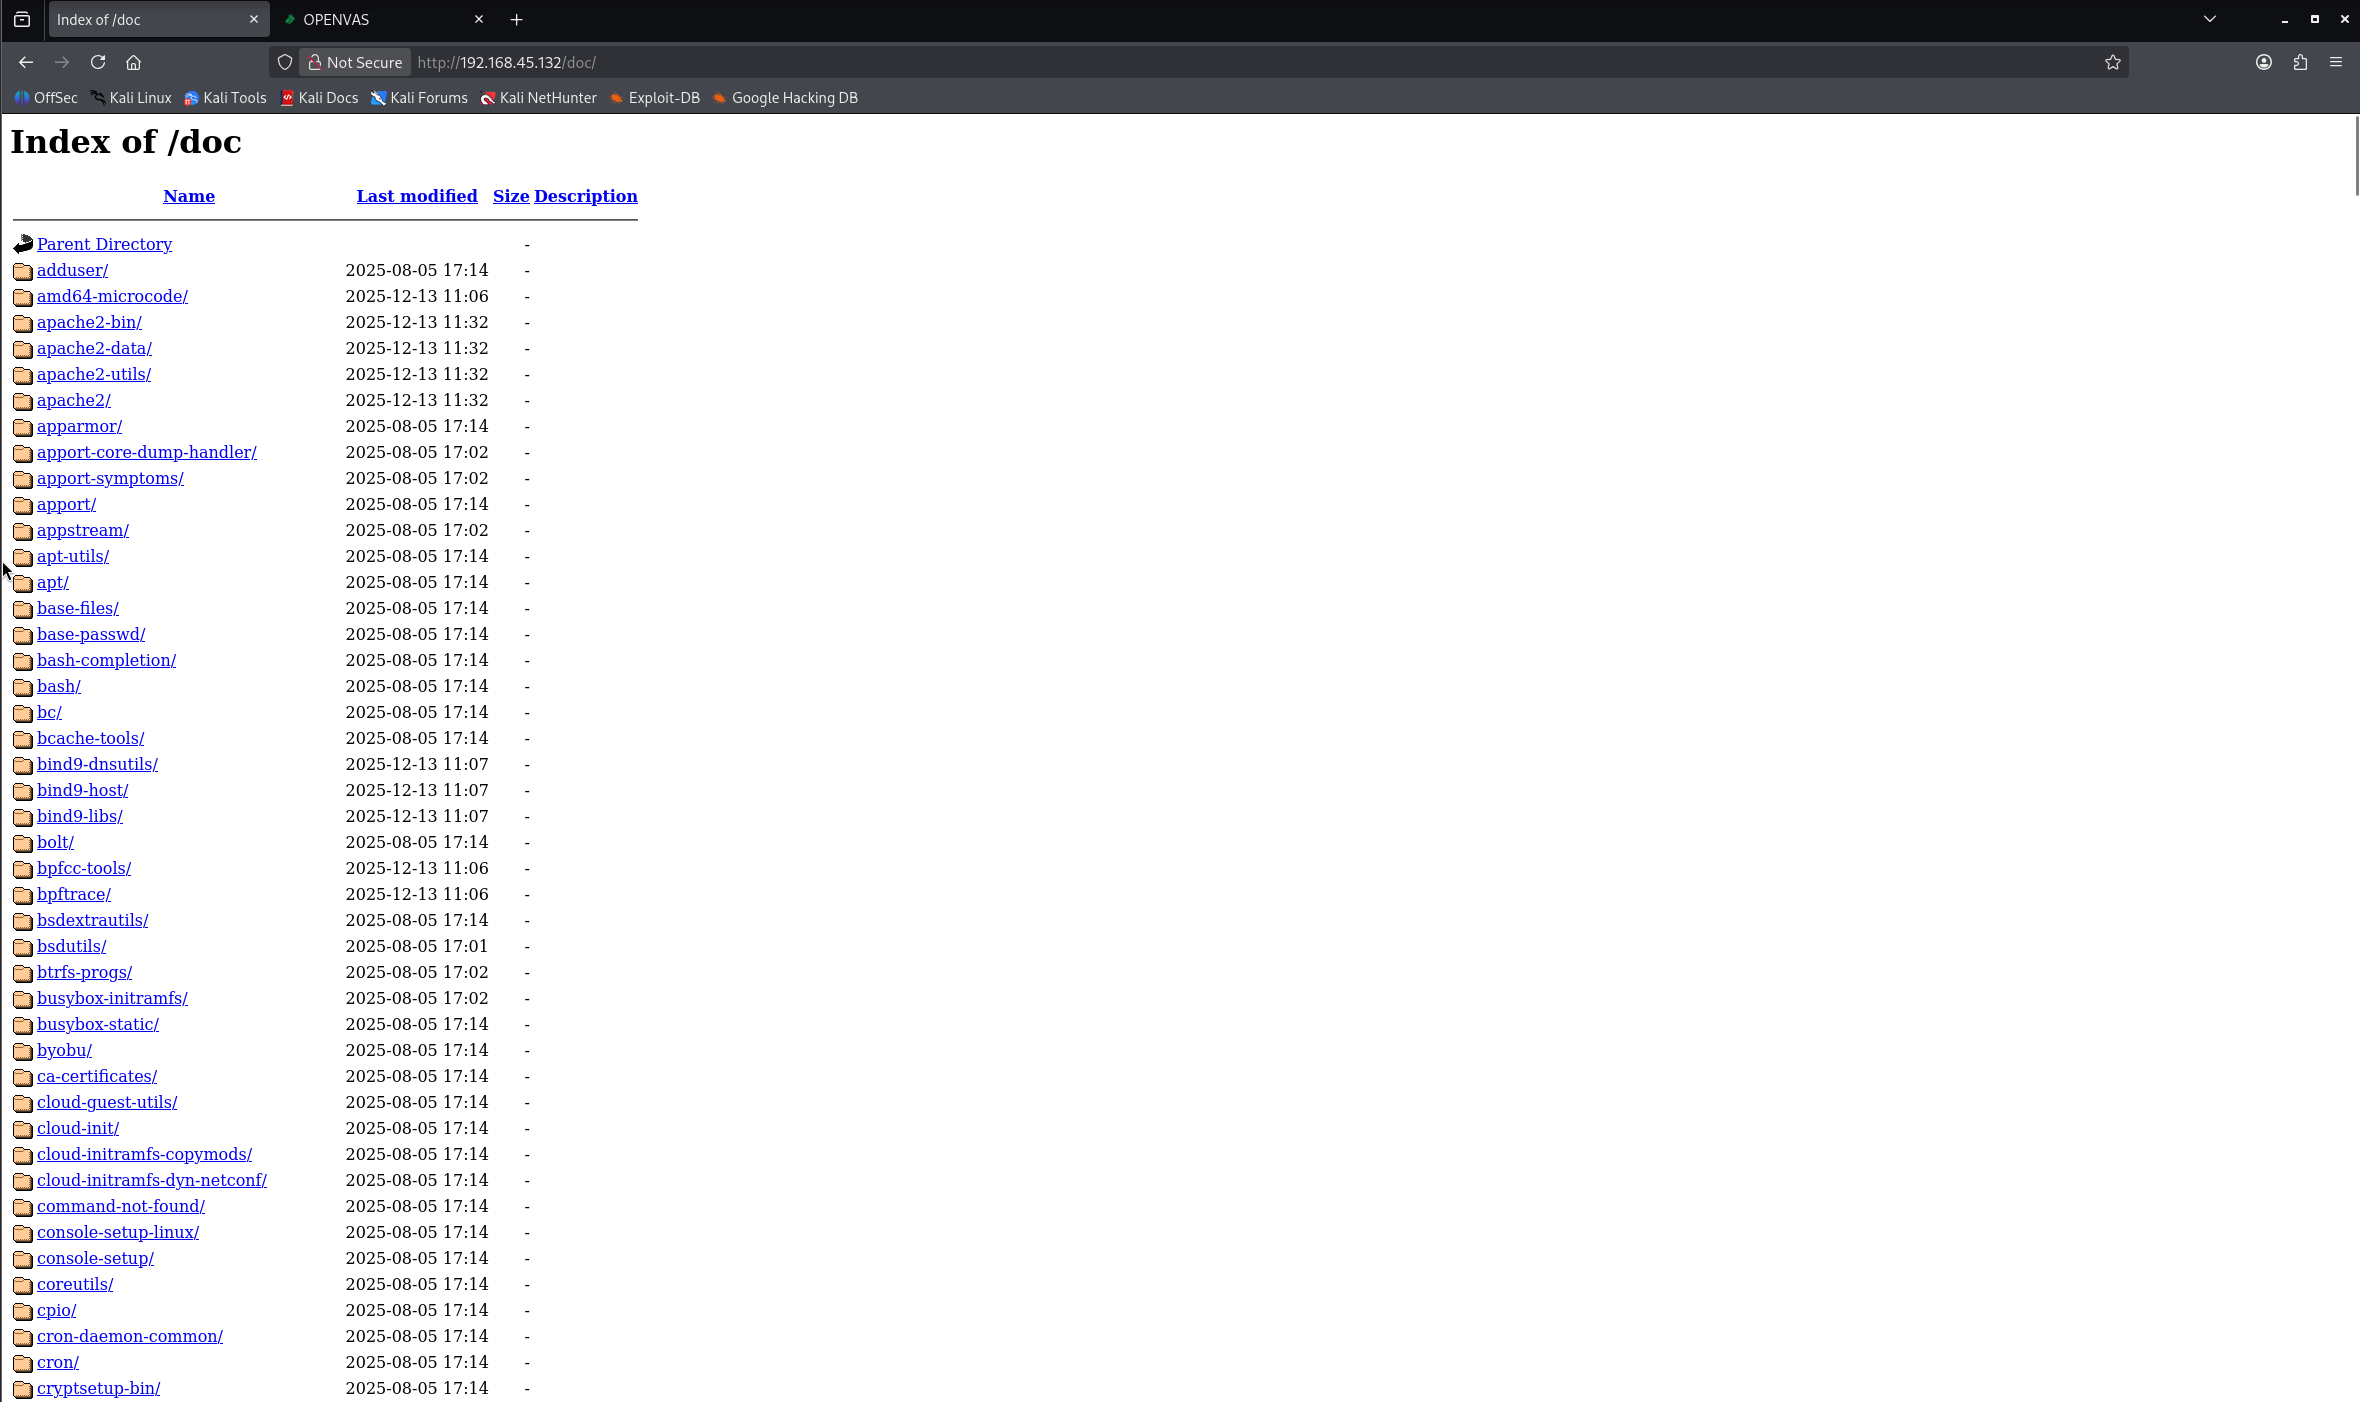
  2. 手动验证: 通过浏览器和终端访问暴露的 /doc/ 目录确认漏洞。

漏洞证明

图 1:成功未经授权访问系统文档。


阶段 2:入侵检测 (IDS)

我在受害者服务器上部署了 Snort,以实时检测这种特定的攻击模式。

  • 自定义规则: alert tcp any any -> any 80 (content:"/doc/"; msg:"CVE-1999-0678 Detected";)
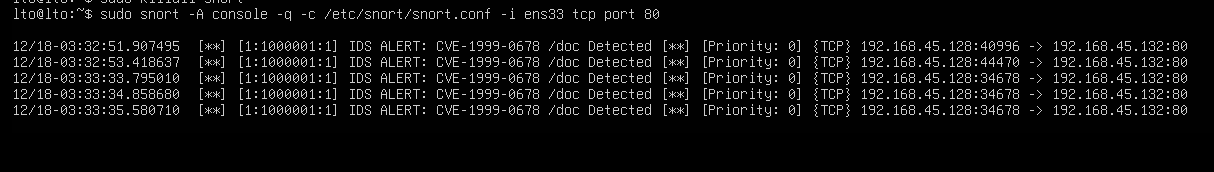
  • 结果: Snort 在攻击者访问目录时成功发出警报。

Snort 警报

图 2:Snort IDS 检测到目录遍历尝试。


阶段 3:缓解与修复

为了保障系统安全,我实施了临时和永久两种修复措施。

  1. 临时缓解措施(防火墙): 使用 iptables 阻止攻击者的 IP,立即停止正在进行的入侵。
  2. 永久修复(根本原因): 修改 Apache 配置 (/etc/apache2/sites-available/000-default.conf),移除不安全的 Alias /doc 指令。

验证: 打补丁后,我再次尝试攻击。服务器返回 404 Not Found 错误,确认系统已安全。
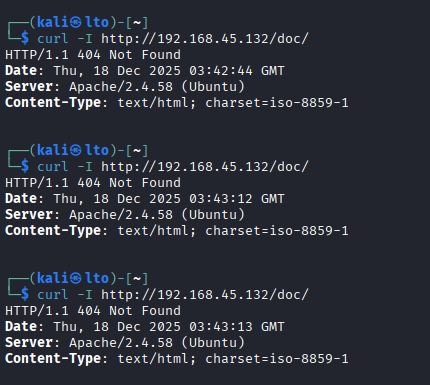
修复证明

图 3:Curl 命令返回 404,证明漏洞已修复。


结论

本项目强调了纵深防御的重要性。虽然防火墙能提供即时遏制,但真正的安全需要根本原因修复(配置打补丁)和通过 IDS 进行持续监控。

下载工具