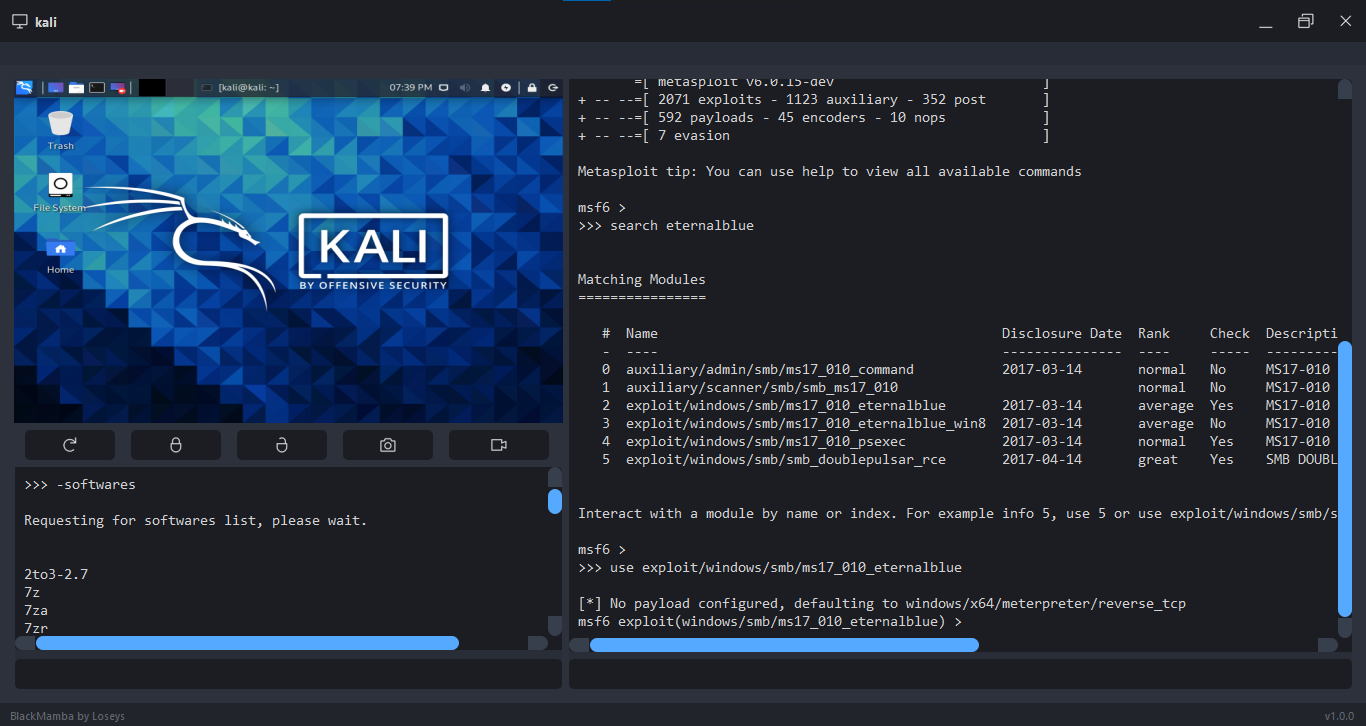


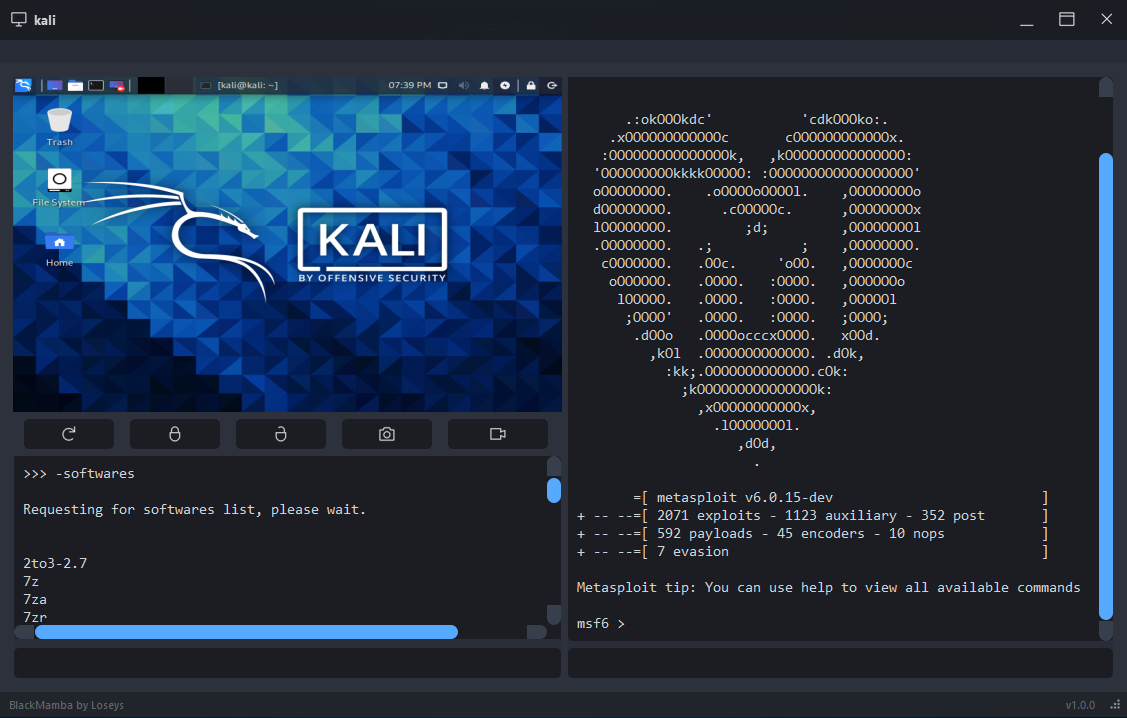
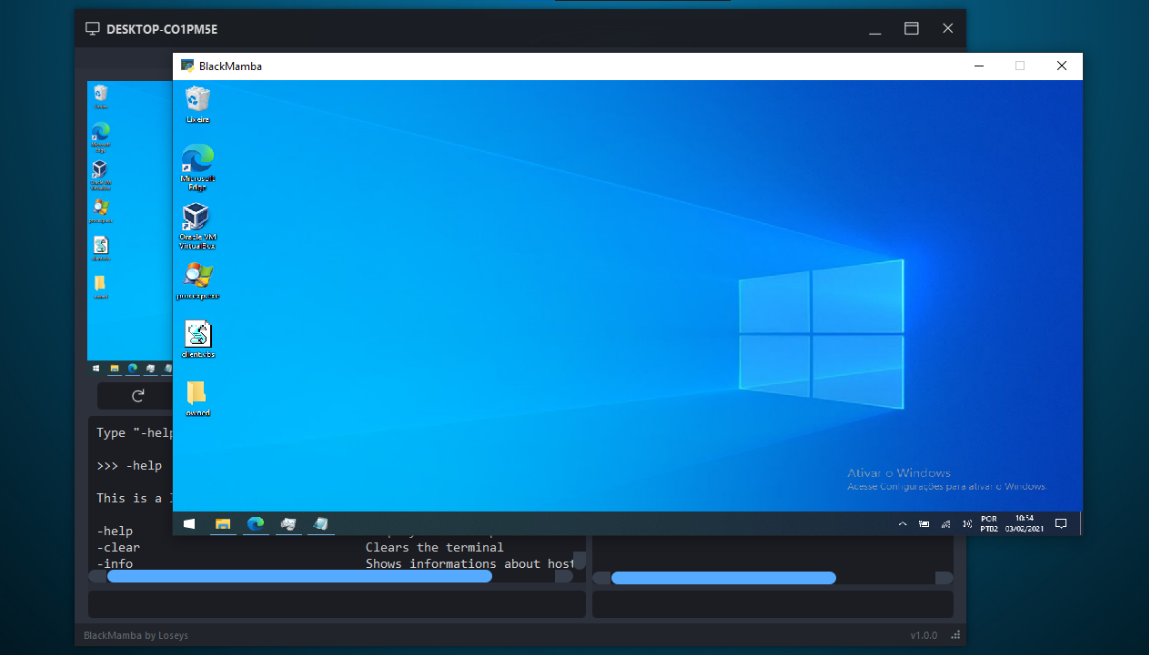
Black Mamba 是一个命令与控制(C2)工具,支持同时处理多个连接。它使用 Python 和 Qt 框架开发,具备多种后渗透阶段的功能。
嘿,在查看图库之前,你需要知道 BlackMamba 是一个开源项目。如果你觉得这个工具好用,并希望添加某些功能、改进代码性能或对 BlackMamba 进行其他优化,提交 Pull Request 是最好的方式 <3
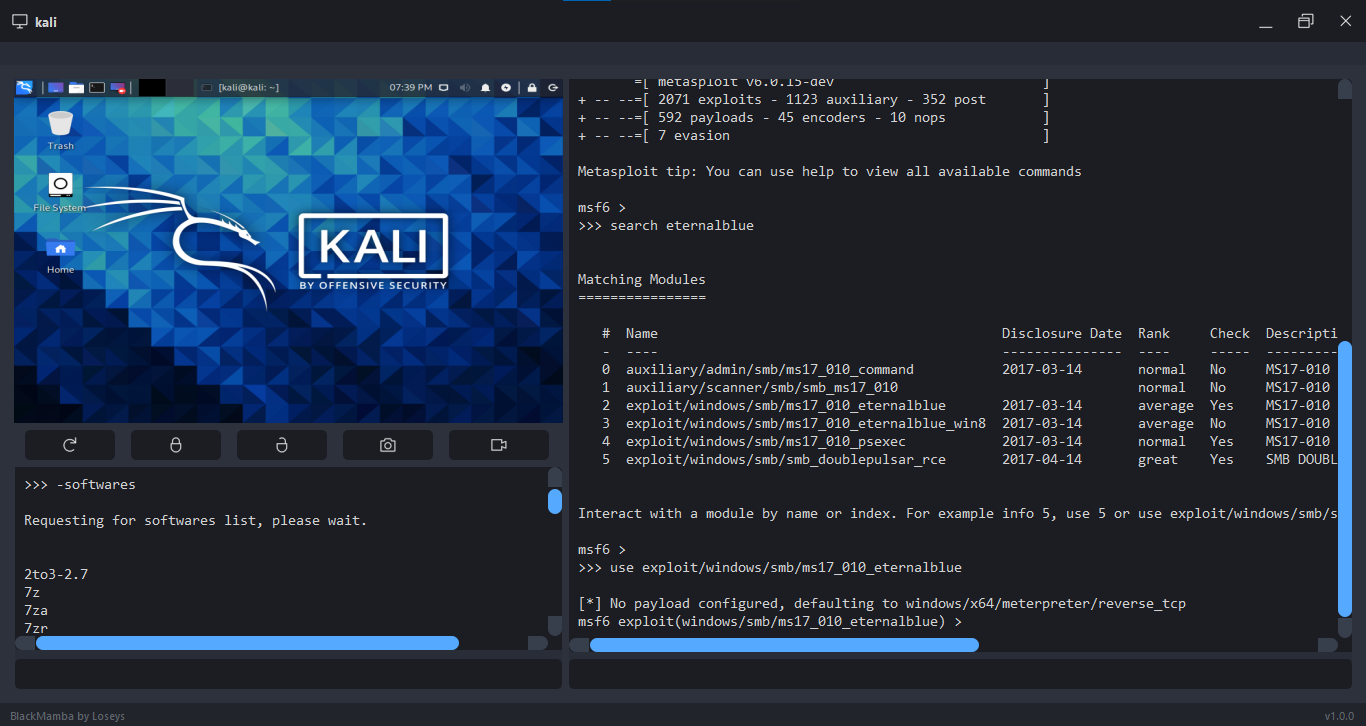
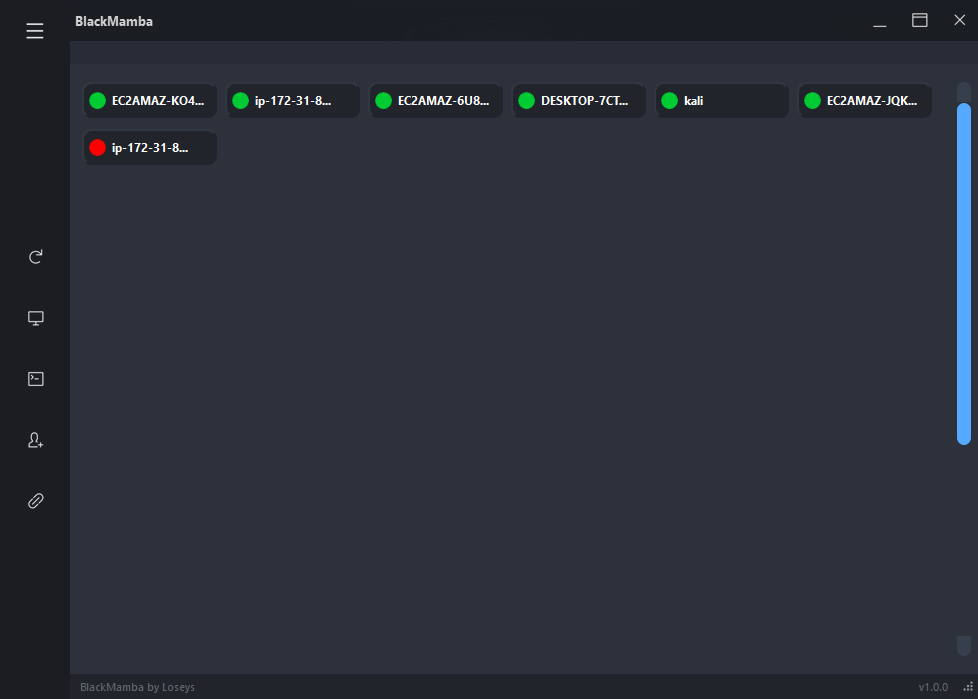
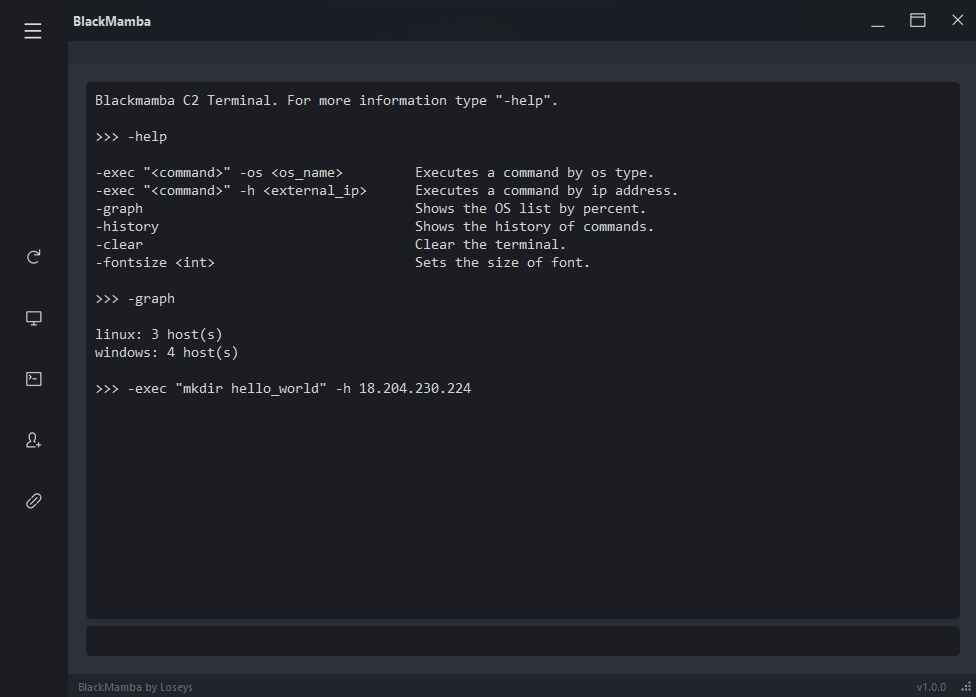
1º - 下载 BlackMamba;
2º - 安装 PIP 包;
pip install -r requirements.txt
3º - 在网关或路由器上开放端口 65000 和 65005(端口号可选);
4º - 在防火墙中为 BlackMamba 添加例外或禁用防火墙;
5º - 打开 "BlackMamba/bin/profile/socket.txt",填入开放的端口号;
 SERVER_IP=0.0.0.0
 PORT=65000
 PORT_VIDEO=65005
重要:不要更改 0.0.0.0。
6º(可选)- 进入 BlackMamba 文件夹,打开 "keygen.py" 文件。复制生成的密钥,粘贴到 "BlackMamba/bin/profile/crypt_key.py" 中;
BlackMamba 使用默认的加密密钥,建议你自行更改。
7º - 返回 BlackMamba 根目录,打开 "main.py" 文件;
WINDOWS
python main.py

KALI LINUX
(sudo chmod 777 main.py)
(sudo python3 main.py)

ANOTHER LINUX
sudo chmod 777 main.py
sudo python3.8 main.py
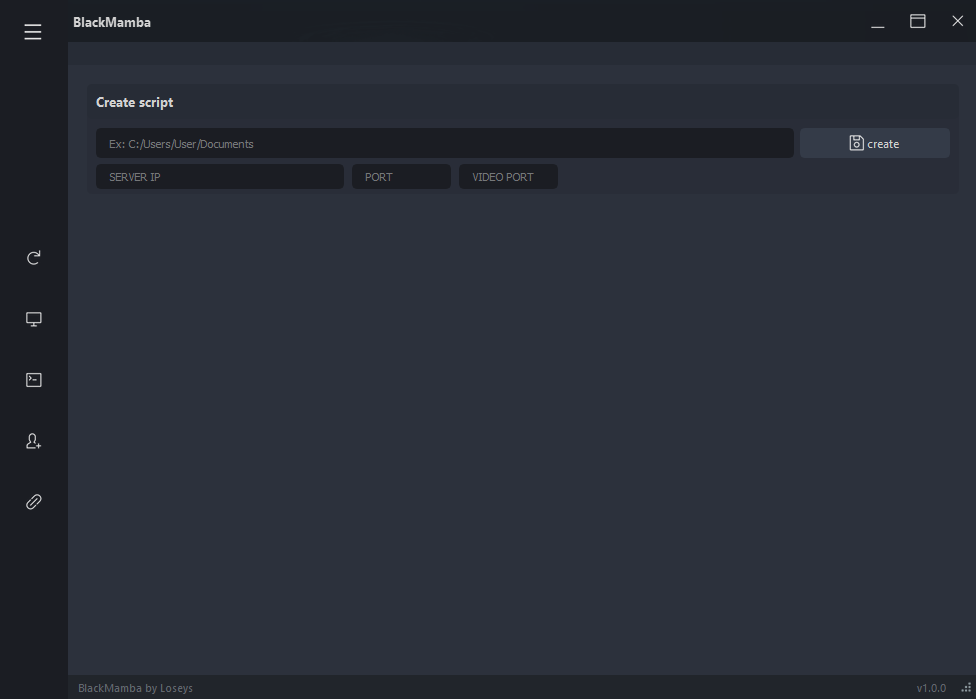
8º - 点击带有小人图标和加号的按钮;
9º - 输入将创建的 Python 文件路径,输入两个端口号以及主机的 IP 地址(外网或本地),然后点击 "Create" 按钮。
创建客户端脚本后,需要在目标主机上运行该脚本:
WINDOWS
python script.py
GNU/LINUX
1º 下载依赖包:
scrot -y
python3-pip -y
python3-tk -y
python3-dev -y
2º sudo python3.8 script.py
KALI LINUX
(sudo python3 script.py)
重要:客户端脚本没有持久化功能。如果你需要持久化,请自行实现。另一个要点是客户端脚本连接/重连可能需要几秒到几分钟的延迟。
Gustavo (Loseys)
(排名不分先后)