与一个协同工作的智能体一起阅读、构建、调试和审查代码。
使用相同的工具进行网络安全研究、技术调查和日常自动化。


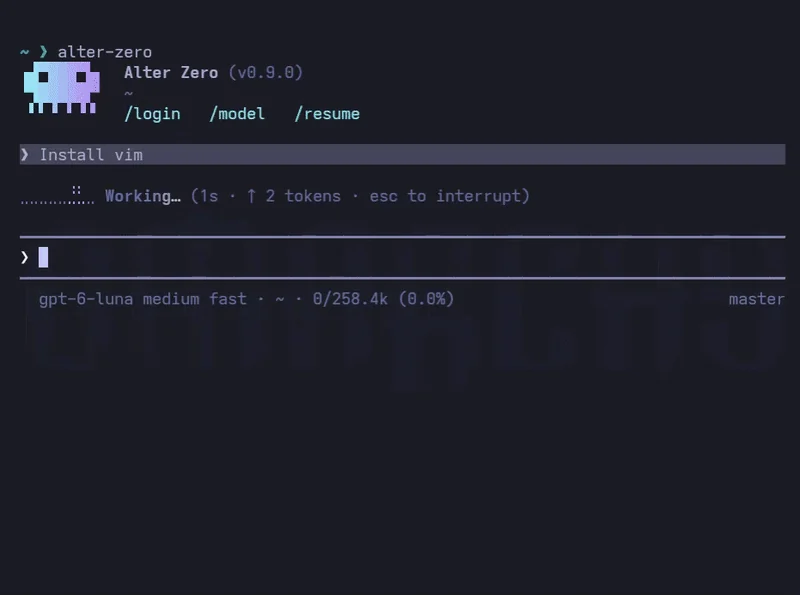
Alter Zero 是一个用 Rust 编写的开源 AI 编码智能体。它直接在你的项目中工作:读取文件、进行编辑、运行命令并检查结果,而你可以在一旁的终端中全程跟进。编码是它的核心,同时也能灵活地调查安全问题、探索陌生的系统,并使用你现有的工具自动化任务。
| 你将获得 | 为什么重要 |
|---|---|
| 可跟进的工作过程 | 实时的命令输出、可读的差异对比和任务清单,让进度一目了然。 |
| 对执行的控制权 | 选择权限模式、审查提议的更改,并在智能体工作时进行引导。 |
| 自由选择模型 | 使用受支持的订阅或 API 密钥连接,或通过 Ollama 运行本地模型。 |
| 可扩展的空间 | 添加专业子智能体、可复用技能、生命周期钩子和 MCP 服务器,以契合你的工作流程。 |
| 原生的终端体验 | 单个 Rust 二进制文件,支持持久会话、内联图片和键盘驱动的操作。 |
Alter Zero 可在现代终端中运行于 Linux(x86_64、arm64)和 macOS(Intel、Apple 芯片)。
在 Linux 或 macOS 上只需一行:
curl -fsSL https://raw.githubusercontent.com/linuztx/alter-zero/main/install.sh | sh
它会为你的机器选择合适的构建版本,对照随发布版本一同发布的校验和验证其 SHA-256,将 alter-zero 安装到 ~/.local/bin,并在该目录不在你的 PATH 中时告知你。
设置 ALTER_ZERO_INSTALL_DIR 可安装到其他位置,或设置 ALTER_ZERO_VERSION=vX.Y.Z 以固定某个发布版本。CHANGELOG.md 记录了各版本之间的变更。
ALTER_ZERO_INSTALL_DIR="$HOME/bin" ALTER_ZERO_VERSION=v0.1.0 \
  sh -c "$(curl -fsSL https://raw.githubusercontent.com/linuztx/alter-zero/main/install.sh)"
如需手动安装,每个发布版本的说明中都列出了每个归档文件及其 SHA-256,因此你可以手动下载、验证并解压。
docker/ 围绕最新发布版本构建了一个小型无头 Kali Rolling 镜像,附带一套可用的命令行工具,适用于 Docker 或 Podman。一条命令即可构建它并在你的某个文件夹上启动容器:
docker/build.sh ~/projects/site              # 添加 --engine podman 以使用 Podman
docker exec -it -e TERM -e COLORTERM -e TERM_PROGRAM -e KITTY_WINDOW_ID -e TMUX \
  alter-zero-kali alter-zero
在复用器之外,-e 标志会传递你终端的身份信息,使图片以真实图像而非半块字符渲染。
容器指南涵盖了工作区、已发布的端口、粘贴图片以及添加工具。
在 tmux 内部,请在宿主机上启用 allow-passthrough,并为该 docker exec 显式选择外层终端的图像协议;
tmux 说明包含一个可直接运行的 Podman 示例。
你需要 rustup 和一个 C 编译器。仓库固定了 Rust 工具链,rustup 会自动安装。
git clone https://github.com/linuztx/alter-zero.git
cd alter-zero
cargo install --path .
alter-zero
在未配置提供商的情况下,Alter Zero 会打开一个离线演示,包含脚本化的对话轮次,让你可以探索界面。要处理你自己的任务:
/login 并选择一个受支持的订阅、API 提供商或本地模型服务器。按照提示进行连接。/model 选择一个模型。Alter Zero 会记住你在此目录中的选择。通过 /login 添加的登录信息会保存到 ~/.alter-zero/.env,位于你的仓库之外。使用 / 浏览命令,或在空的输入框中按 ? 查看快捷键。
你也可以在启动前选择提供商。设置其 API 密钥变量和提供商 ID,然后启动应用。例如,使用 OpenRouter:
export OPENROUTER_API_KEY="your-api-key"
export ALTER_ZERO_PROVIDER=openrouter
alter-zero
使用 /model 选择模型,或在启动前将 ALTER_ZERO_MODEL 设置为其模型 ID。
从一个具体的任务开始,让智能体与你一起完成它。
| 使用场景 | 可以尝试这样提问 |
|---|---|
| 编码与调试 | "找出这个测试失败的原因,修复根源,并运行相关测试。" |
| 网络安全研究 | "审查此仓库的安全漏洞。将每个发现追溯到代码并建议修复方案。" |
| 技术调查 | "追踪此项目中的身份验证是如何工作的,并解释访问检查发生在哪里。" |
| 自动化 | "编写一个脚本,汇总这些日志并标记反复出现的错误。" |
连接到受支持的订阅服务、API 提供商或本地模型服务器。使用 /login 连接,使用 /model 选择模型。
| 提供商 | 如何连接 | 须知 |
|---|---|---|
| Agent Zero API | API 密钥。 | 通过 Agent Zero 代理访问 Venice.ai 模型,A0T 代币持有者可享受每日免费配额。 |
| Venice | API 密钥。 | 直接来自 Venice 自有 API 的 Venice.ai 私密、无审查模型——与 Agent Zero API 代理相同的目录,使用你自己的账户访问。 |
| GitHub Copilot | 订阅,使用一次性设备代码。 | 模型能力,包括上下文窗口、视觉和推理级别,均来自 Copilot。 |
| ChatGPT Codex | 订阅,使用 ChatGPT Plus 或 Pro 账户:浏览器登录,或在无头机器上使用一次性设备代码。 | 使用账户登录流程;无需粘贴 API 密钥。 |
| Anthropic | API 密钥或通过 Anthropic Console 进行账户登录。 | 无论使用哪种方式,用量都会计入你的 API 组织。 |
| OpenRouter | API 密钥。 | 通过一个账户访问多个提供商的模型。 |
| Ollama | 将 Alter Zero 指向你的本地服务器;无需密钥。 | 使用本地托管的模型在你自己的机器上运行推理。 |
| Ollama Cloud | API 密钥。 | 使用由 Ollama 托管的开放模型。 |
页脚会显示你当前使用的模型、思考模式、速度层级和上下文使用情况。Ctrl+T 循环切换模型支持的推理级别,列出速度层级的 ChatGPT 模型会为每个层级提供一个命令(/fast、/ultrafast),用于将其切换到该处理方式(回复更快,但套餐用量增加),发送图片前会检查视觉支持,并且在提供商允许的情况下,请求支持提示缓存。
manual 在文件更改和命令前询问;edit 允许文件更改;auto 为常规命令添加审查者;master 无人值守运行。使用 Shift+Tab 循环切换模式,并按项目保留规则。/trust 审查项目定义的智能体、钩子和 MCP 服务器,之后它们才能运行。general-purpose 和 explore 智能体可编辑,你可以打开正在运行的智能体会话来聊天、发送后续工作或停止它。SKILL.md 文件夹,使用 $ 提及某个技能,或使用 /skills 浏览它们。内置的 skill-creator 帮助你编写自己的技能;jina-reader 通过 Jina Reader 读取公开网页和 PDF。/mcp 或 alter-zero mcp 管理连接。hooks.json 批准、拒绝或调整工具调用并提供上下文。AGENTS.md 文件承载你项目的约定;/init 帮助创建一个。