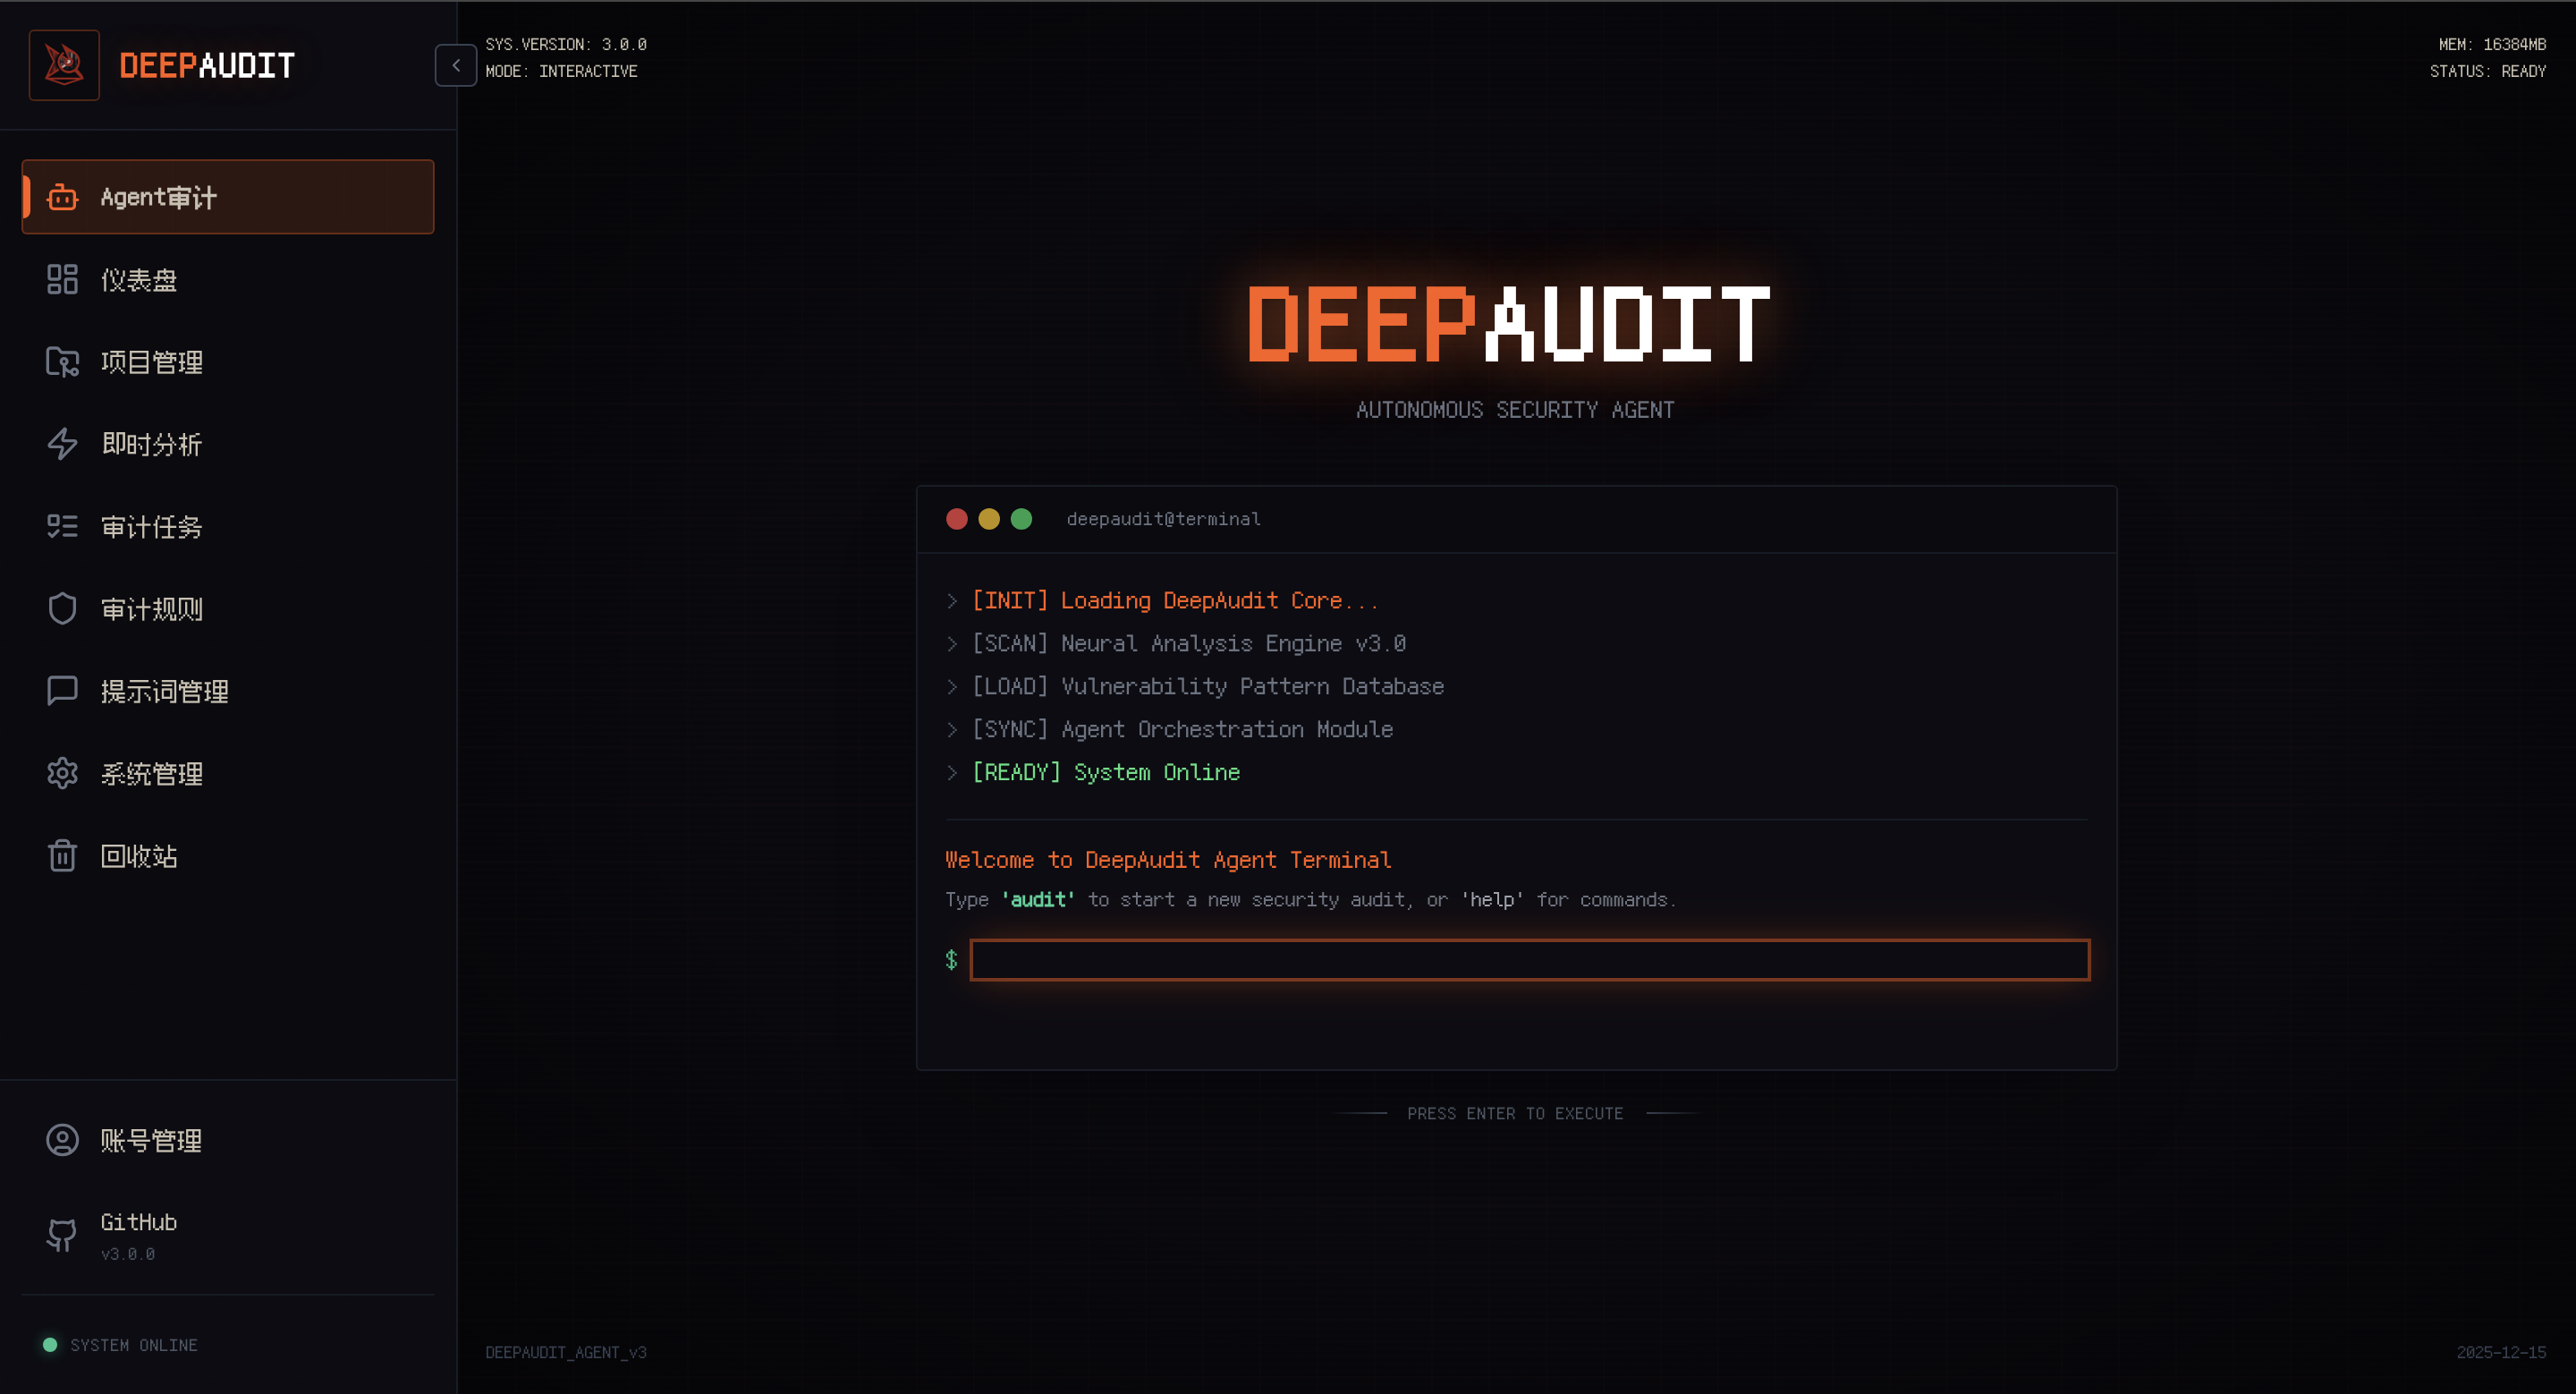
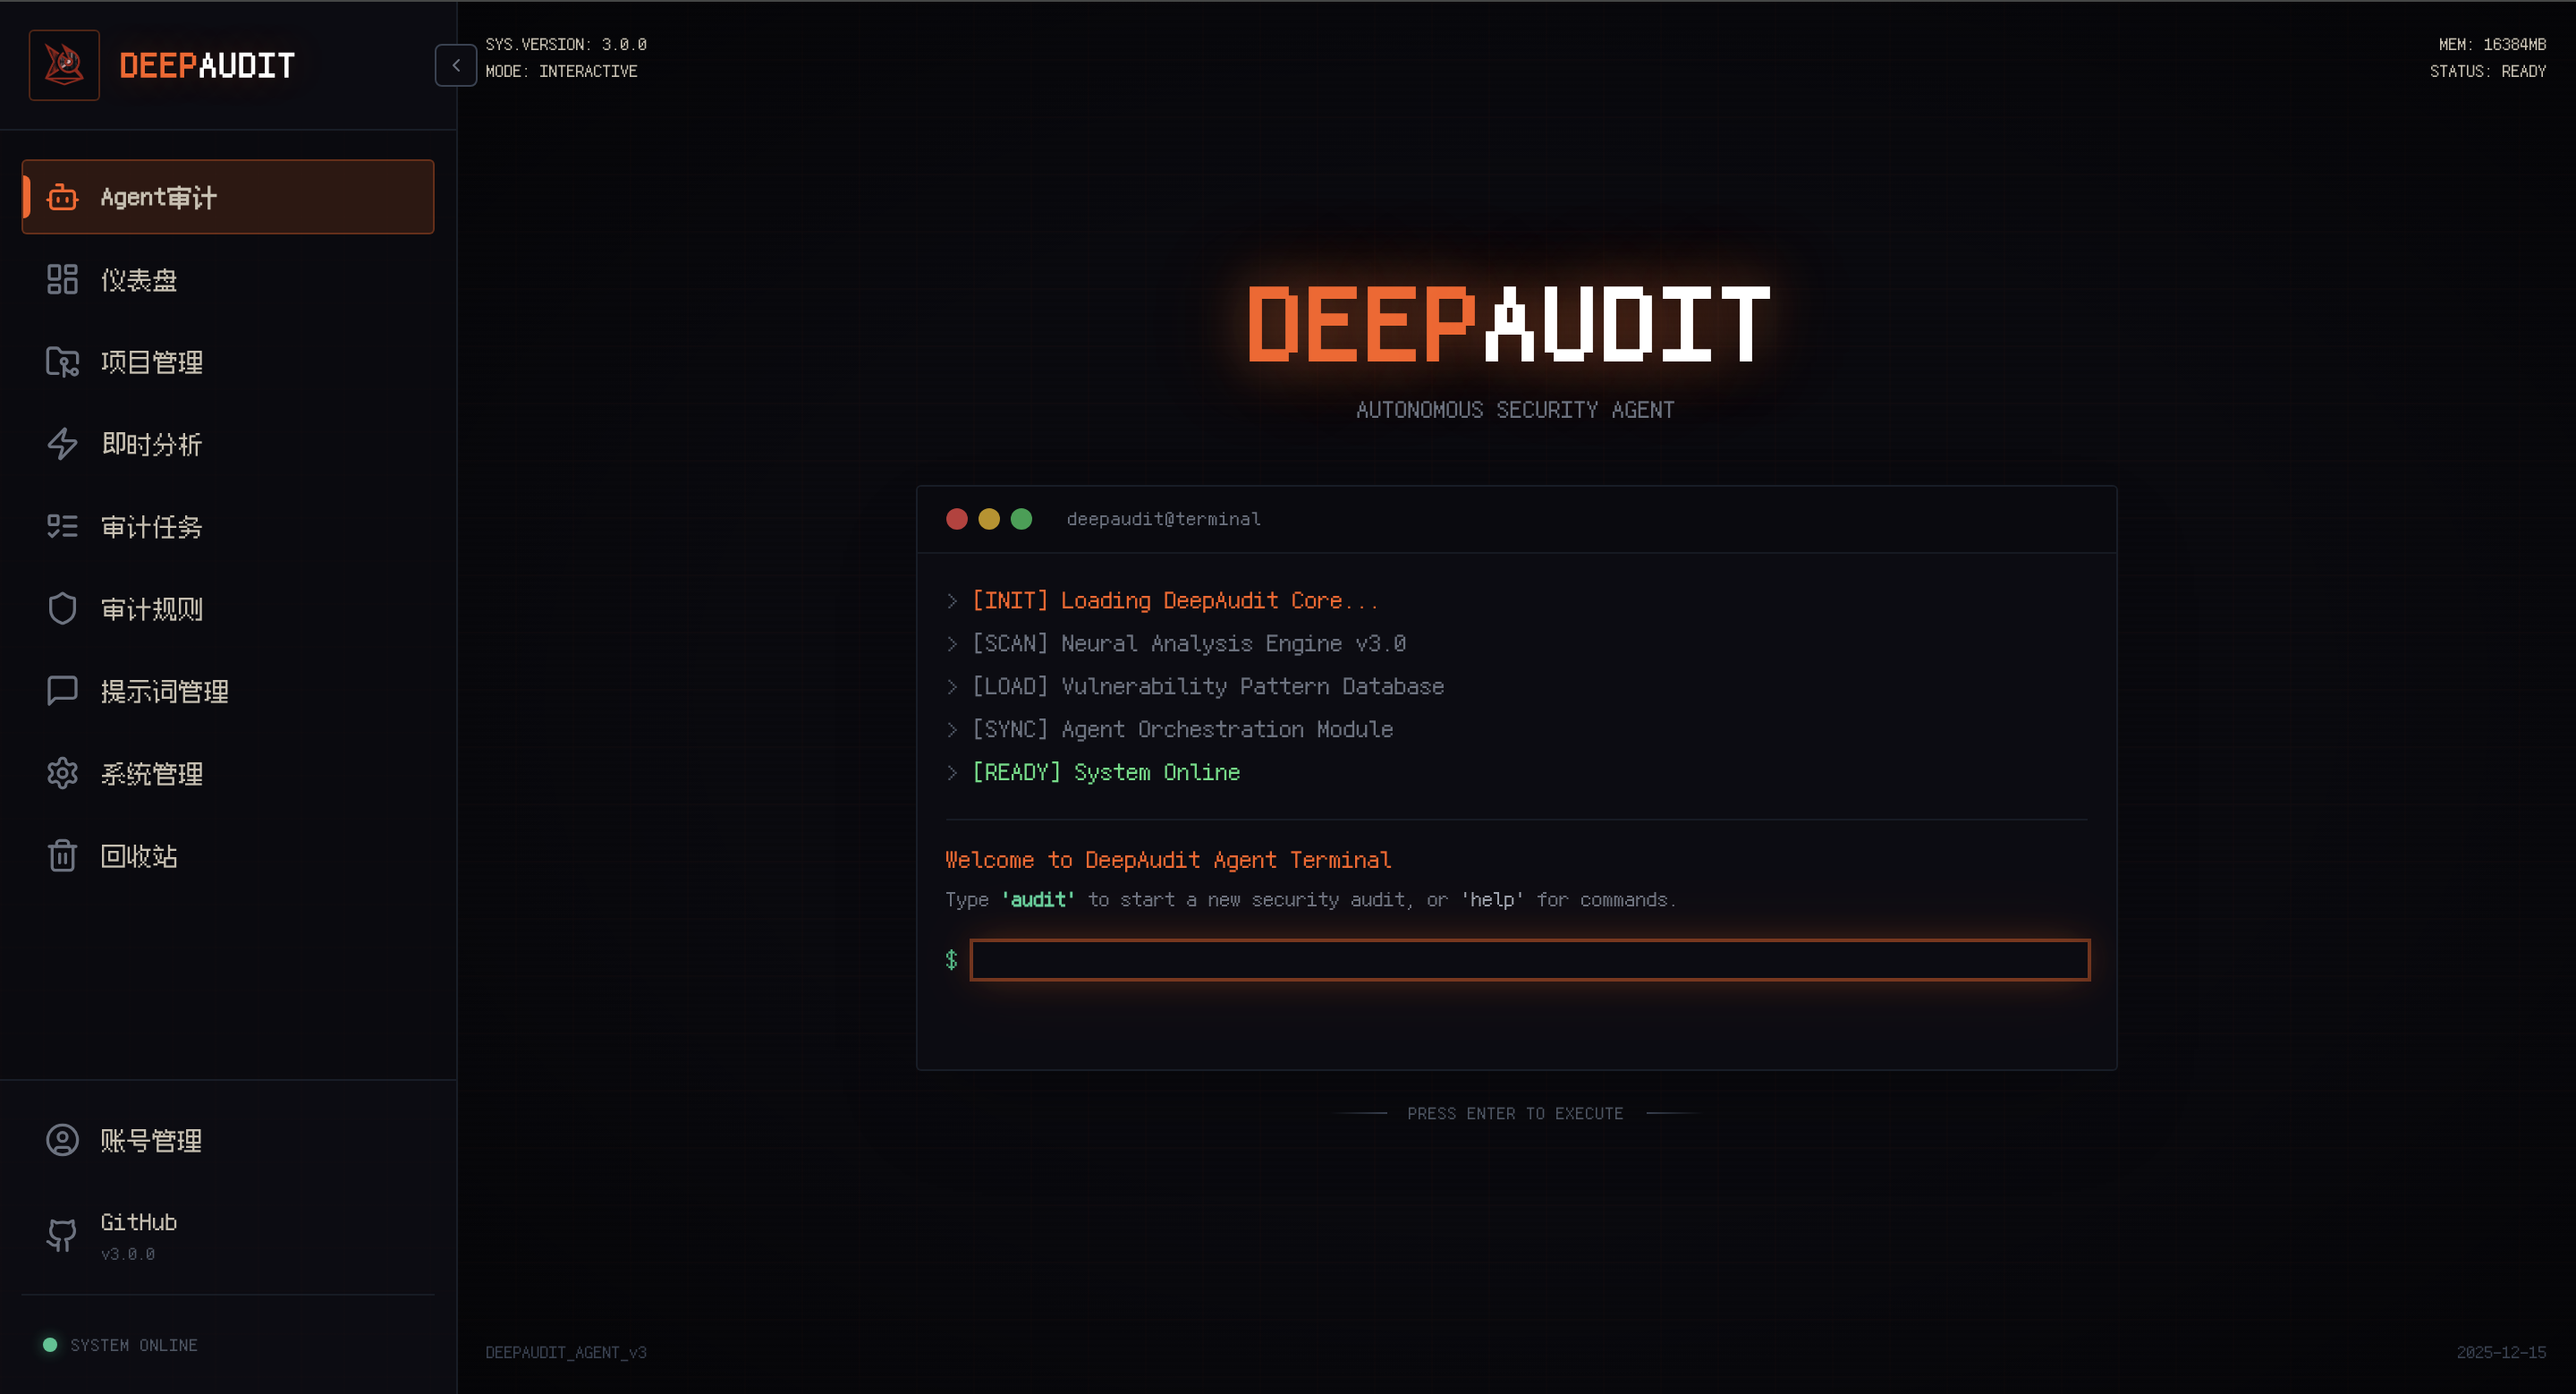
首页快速进入 Multi-Agent 深度审计
📋 审计流日志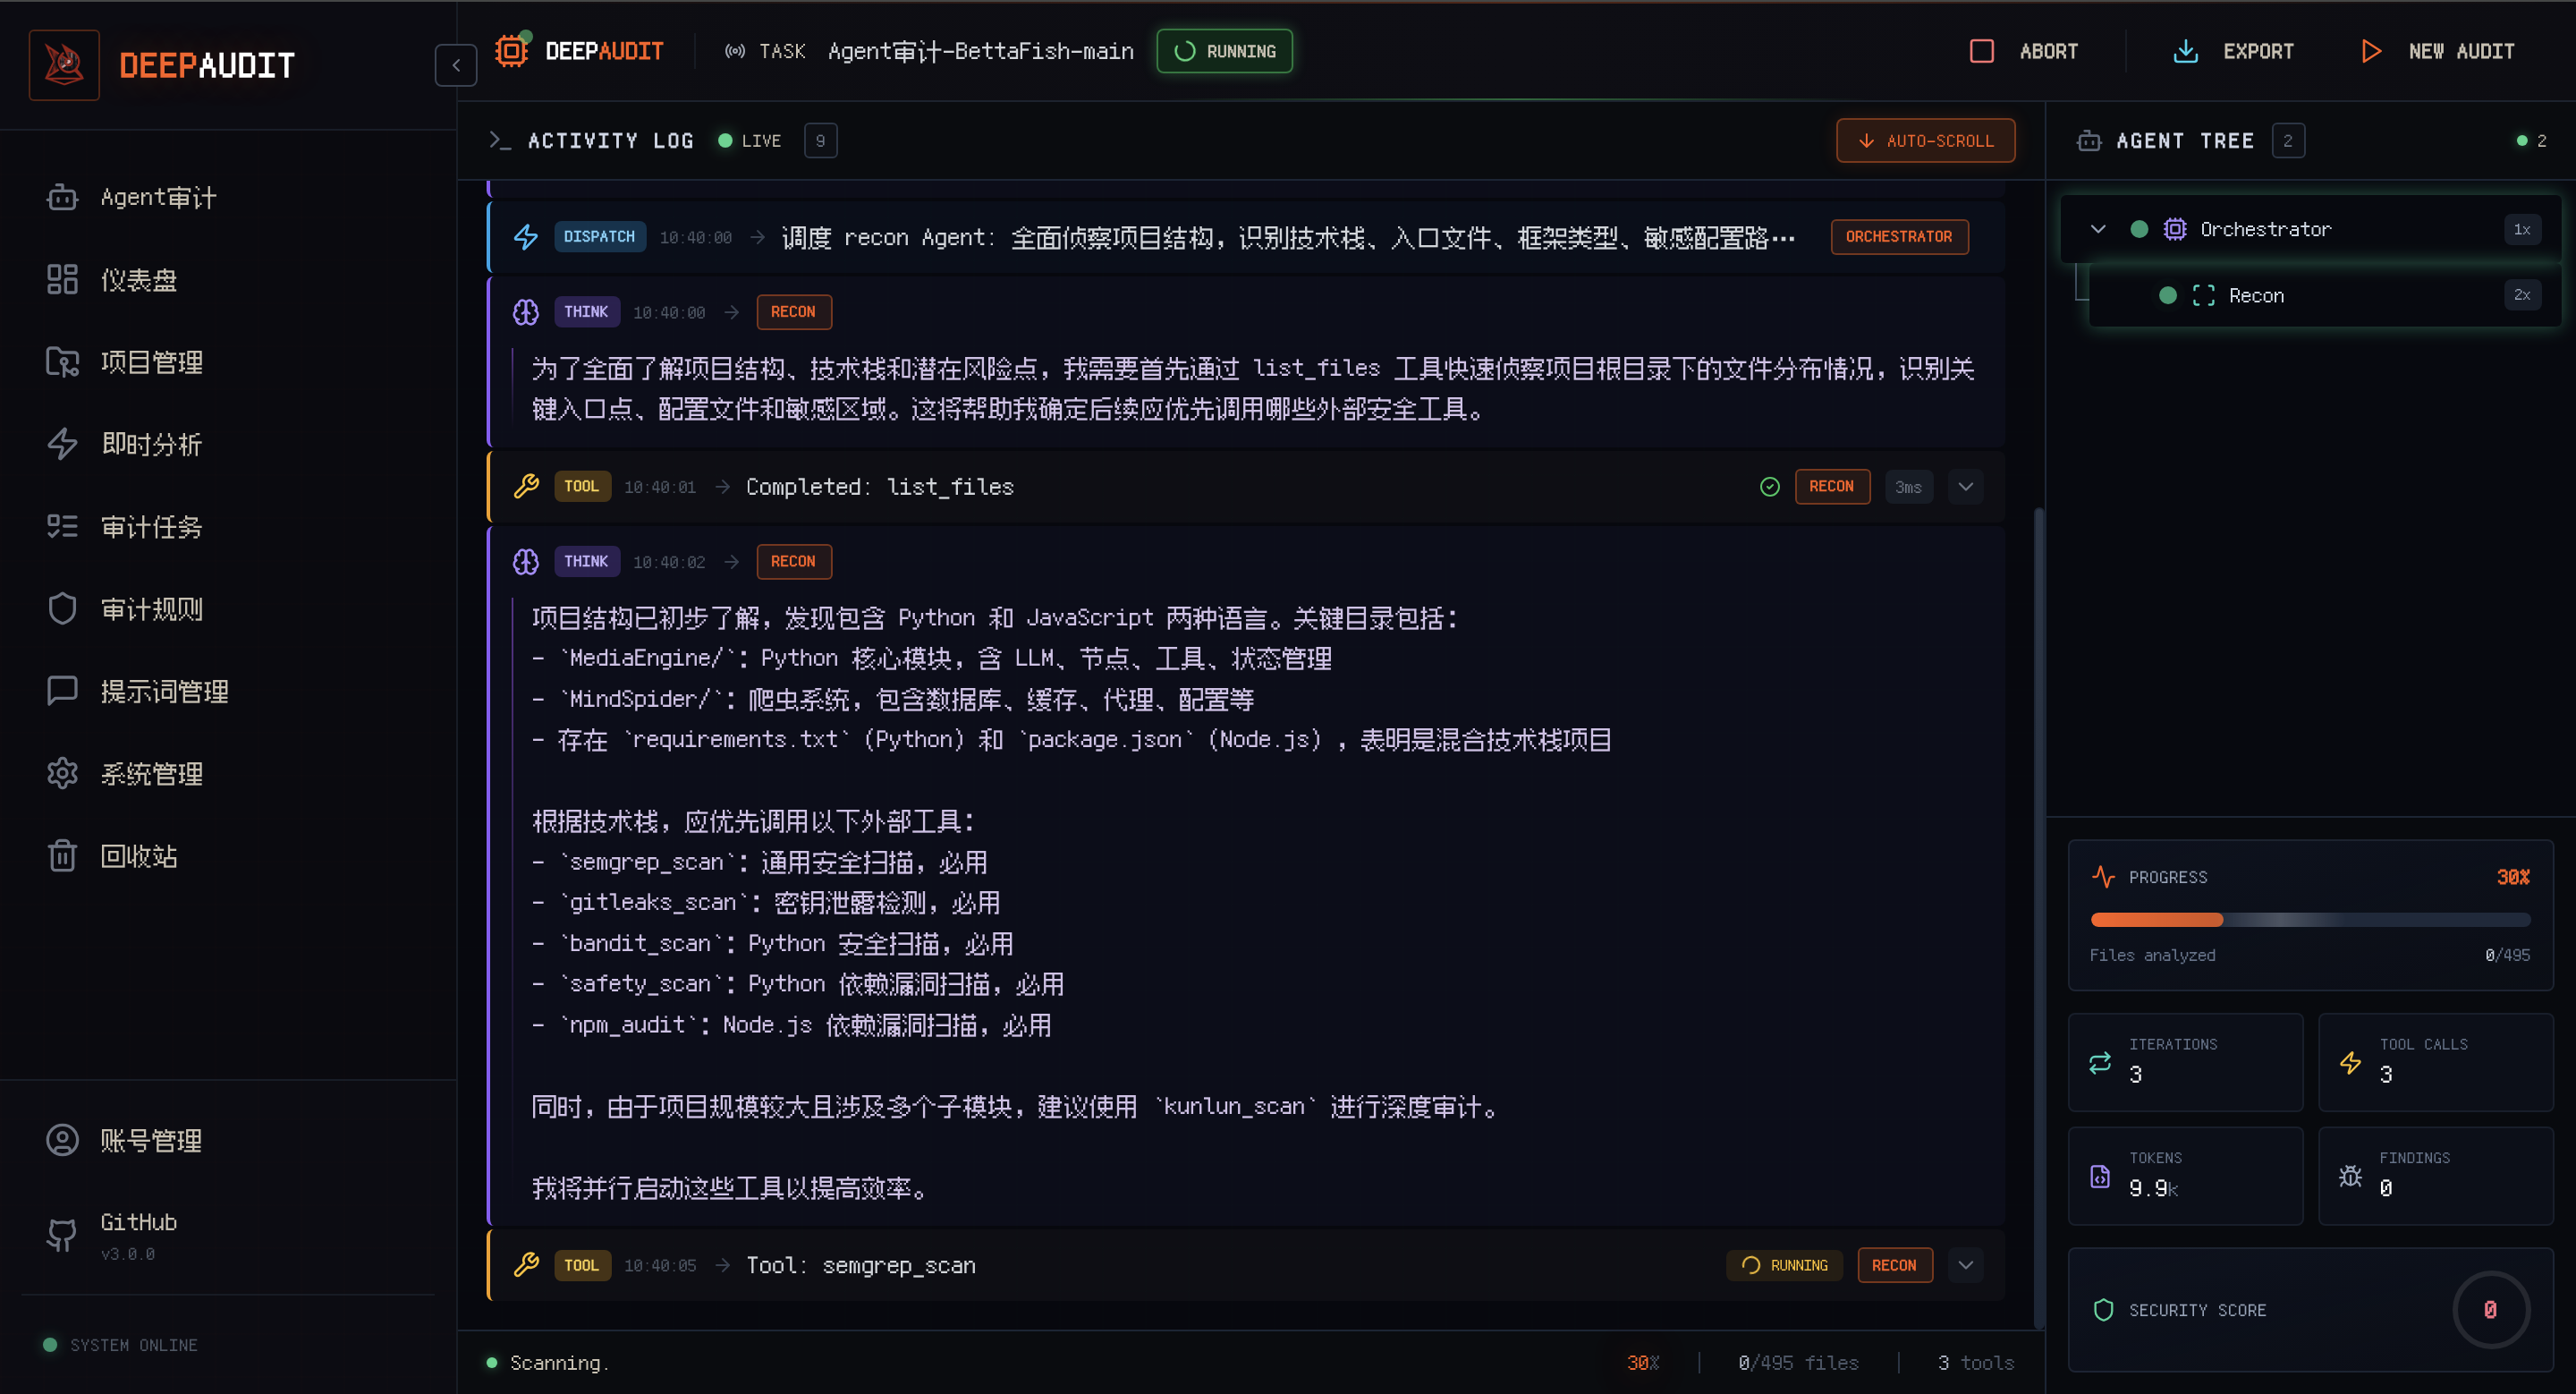 实时查看 Agent 思考与执行过程 |
🎛️ 智能仪表盘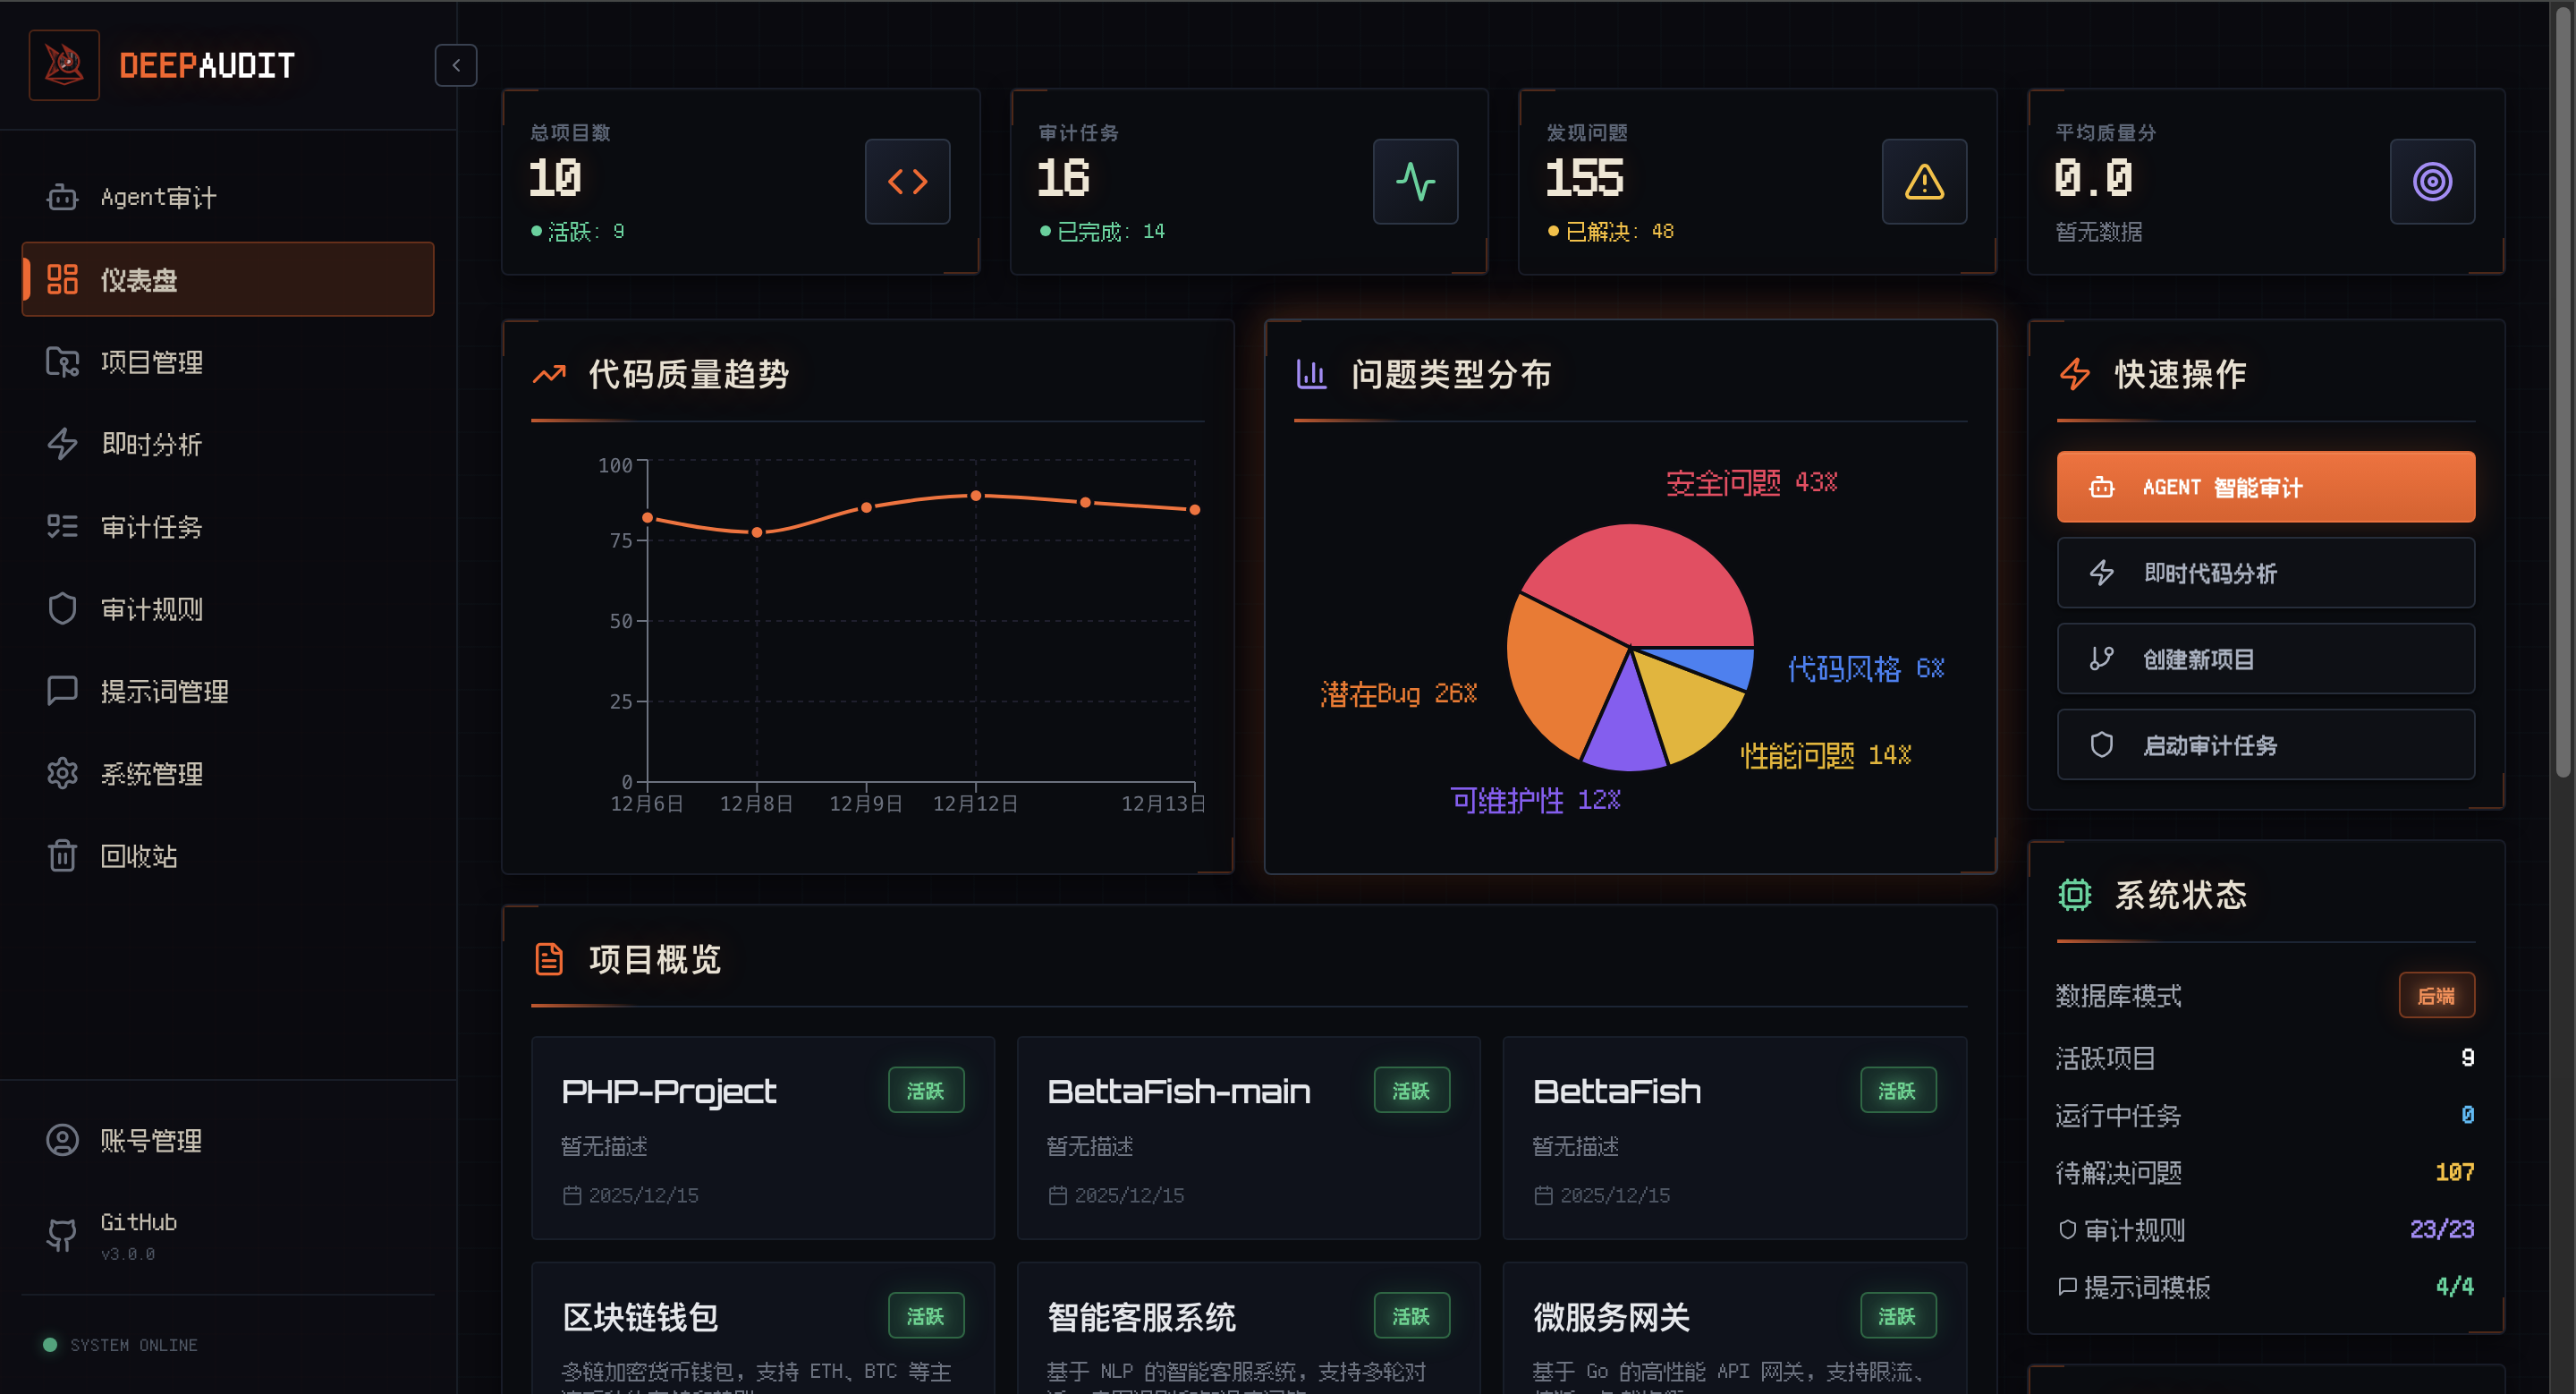 一眼掌握项目安全态势 |
⚡ 即时分析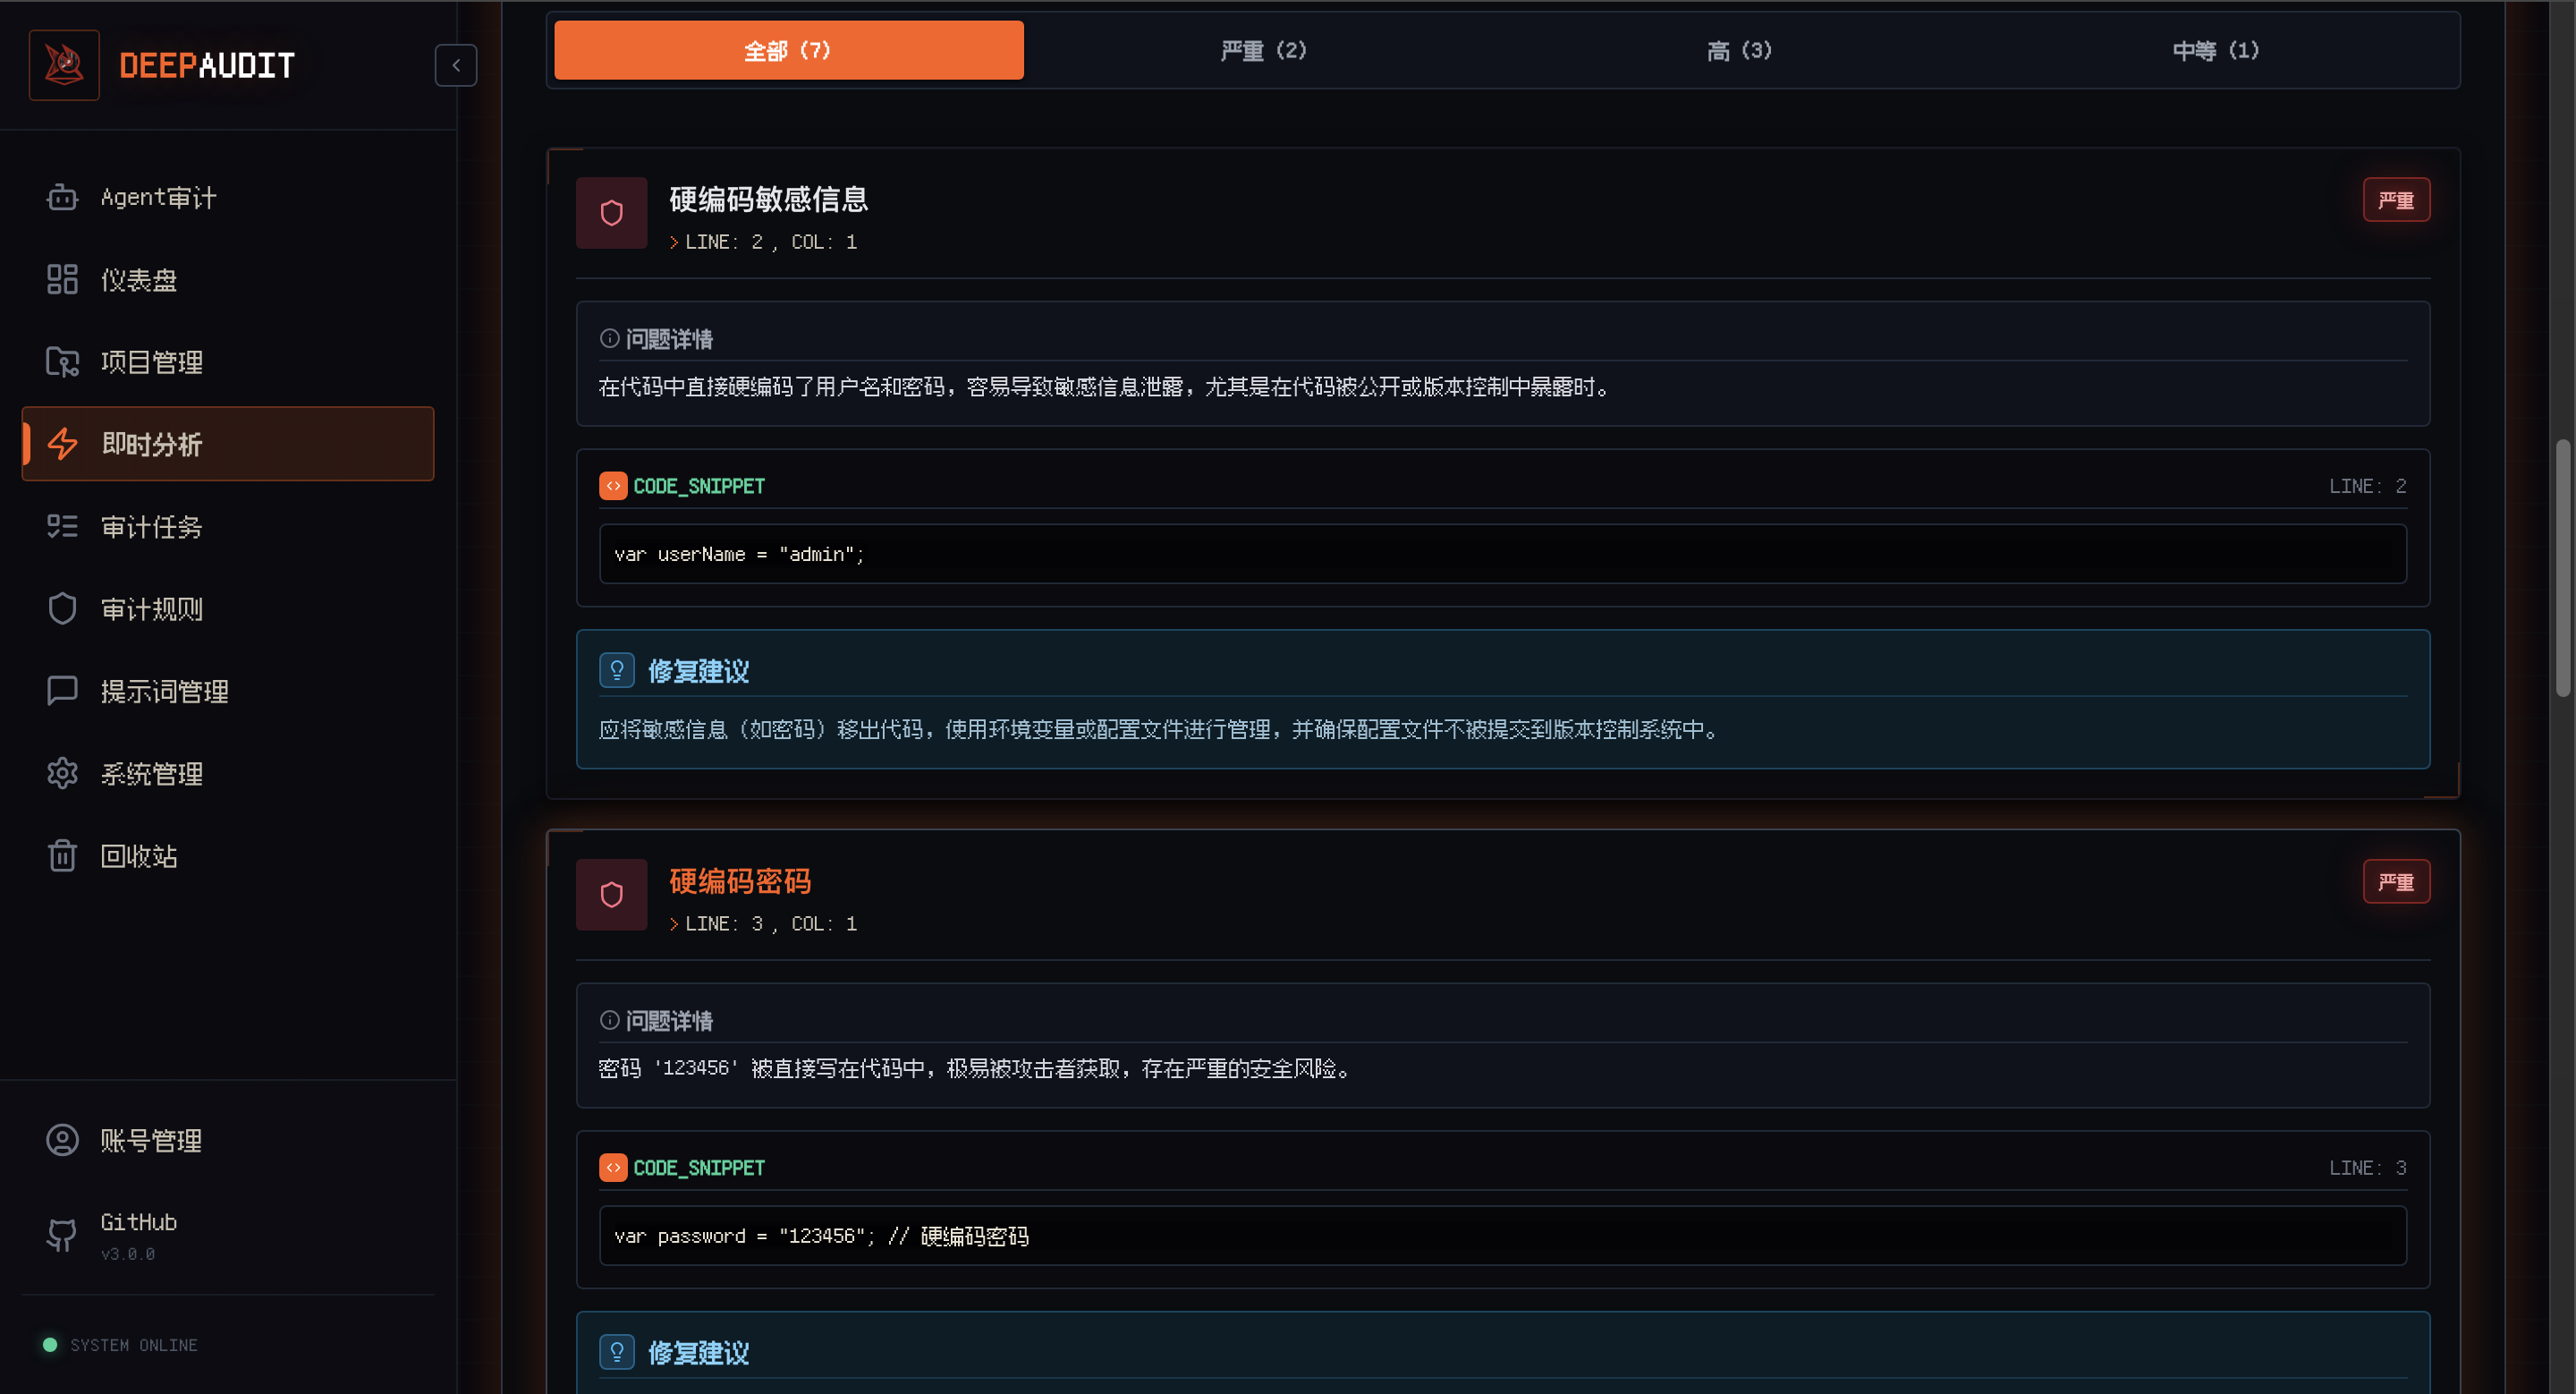 粘贴代码 / 上传文件,秒出结果 |
🗂️ 项目管理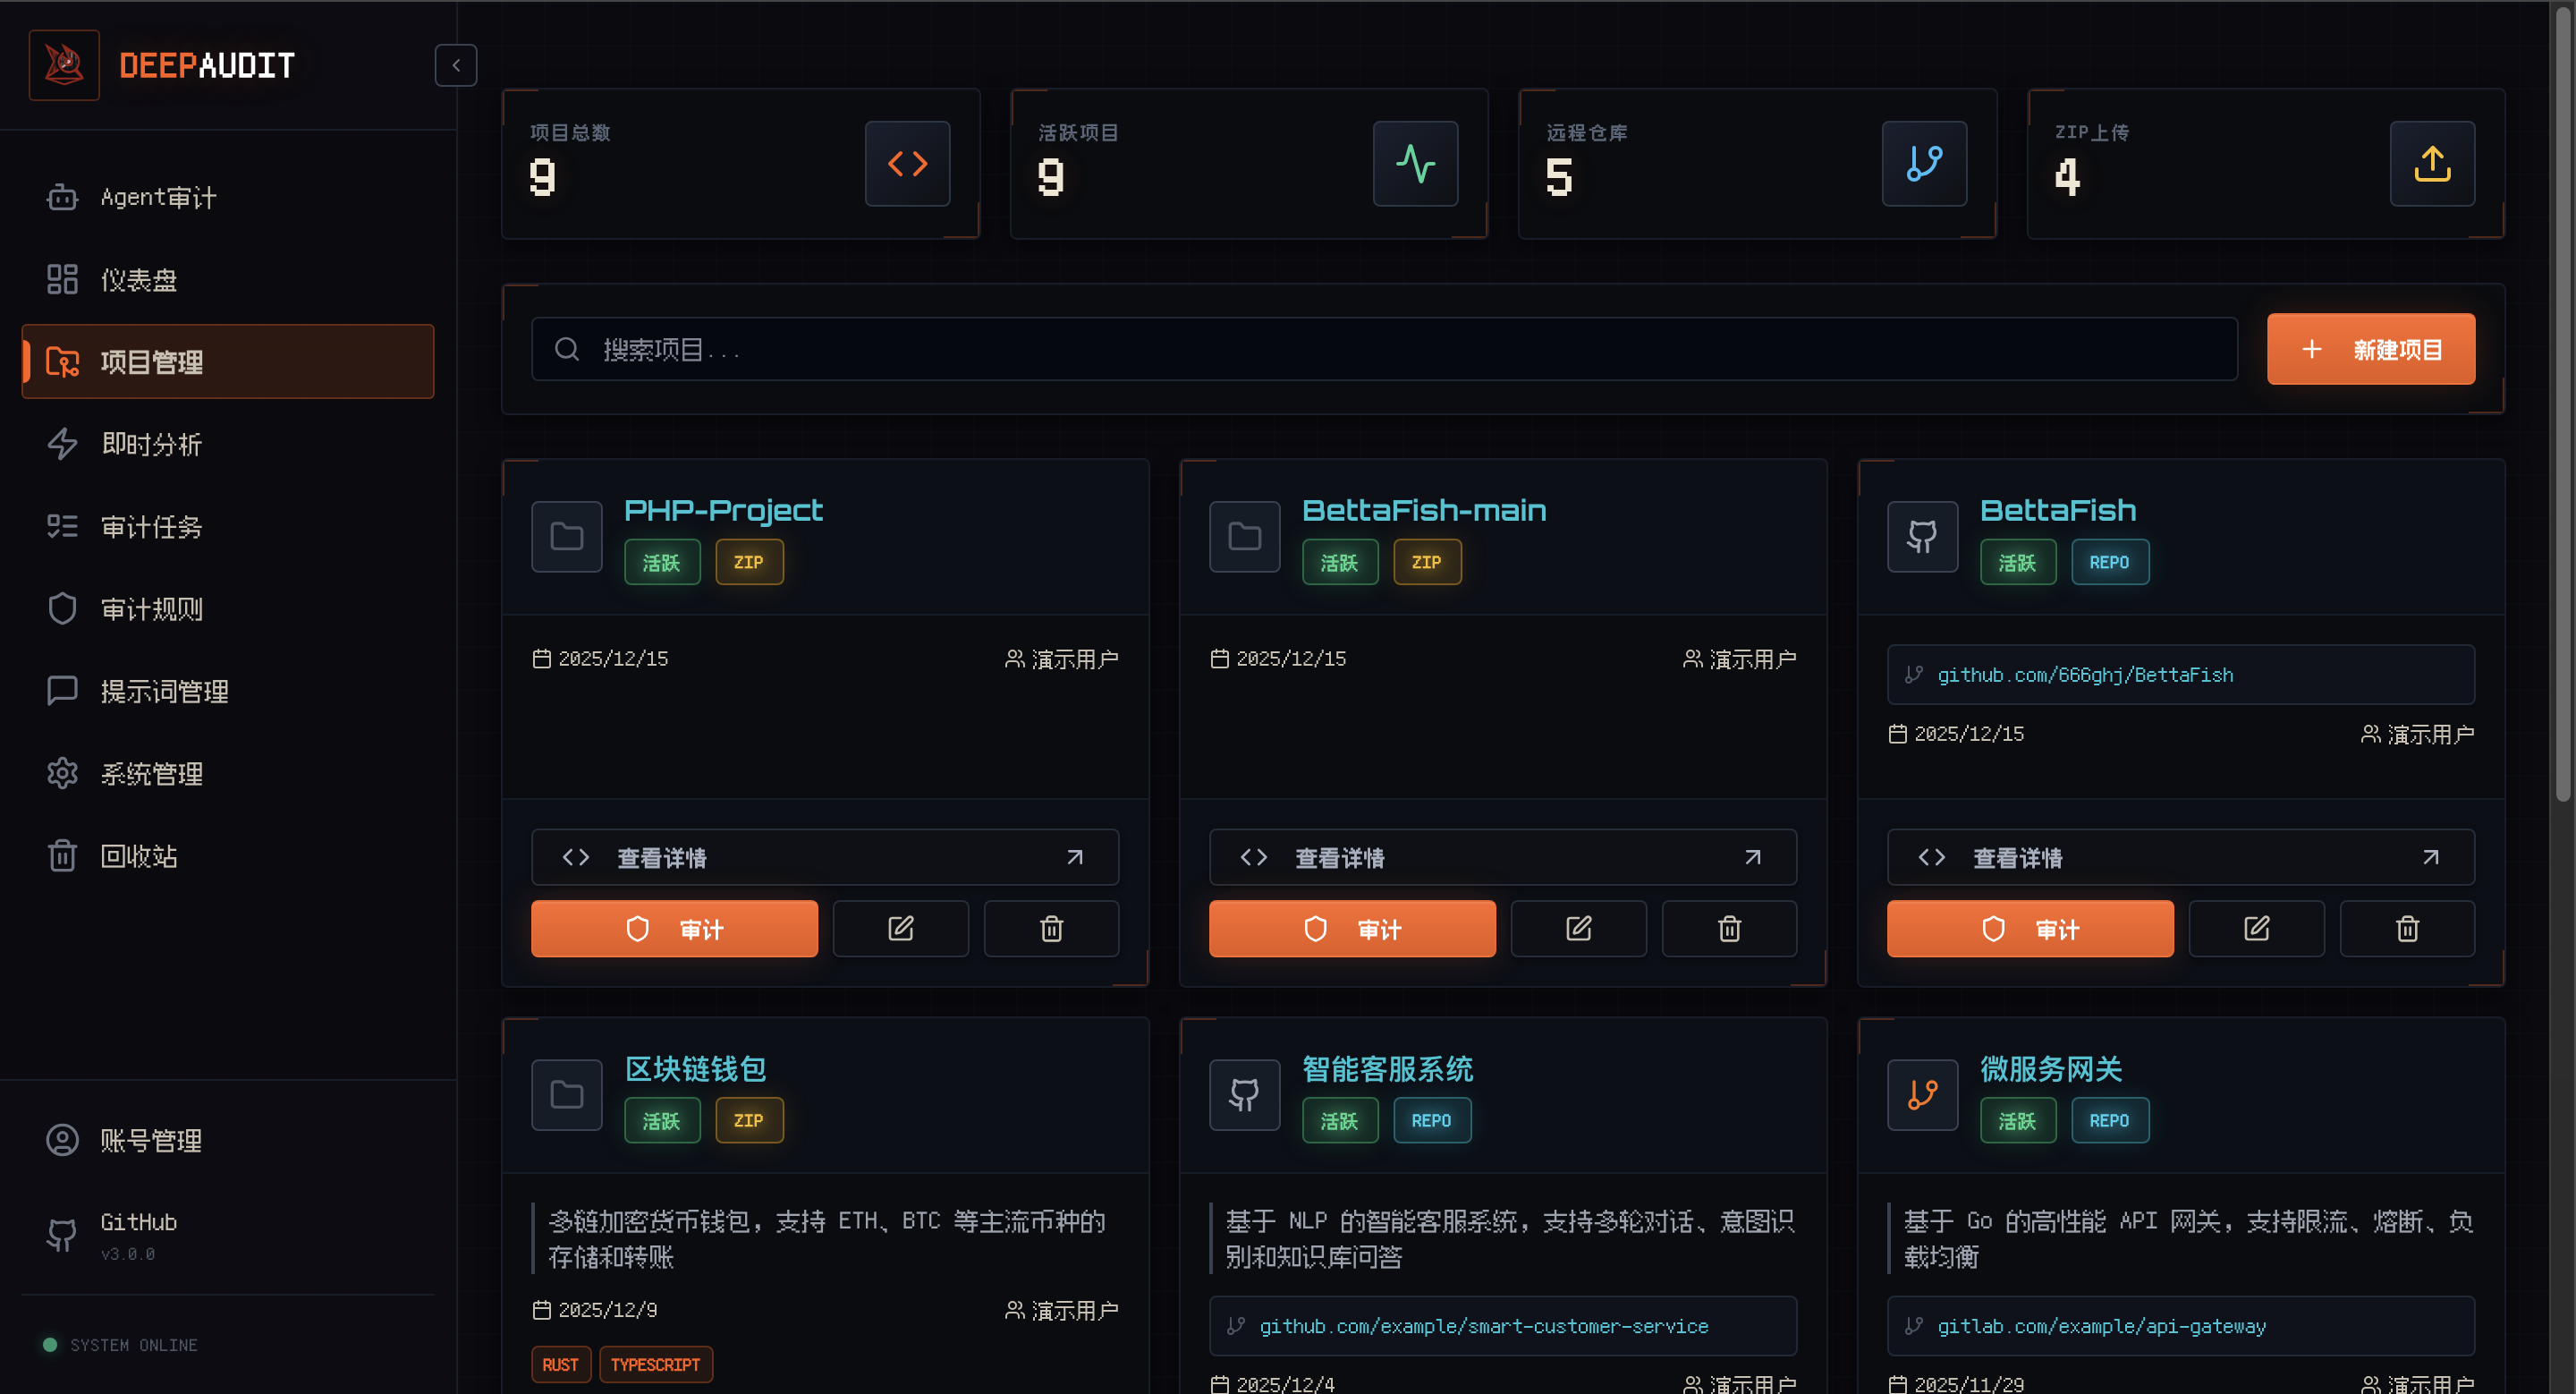 GitHub/GitLab/Gitea 导入,多项目协同管理 |
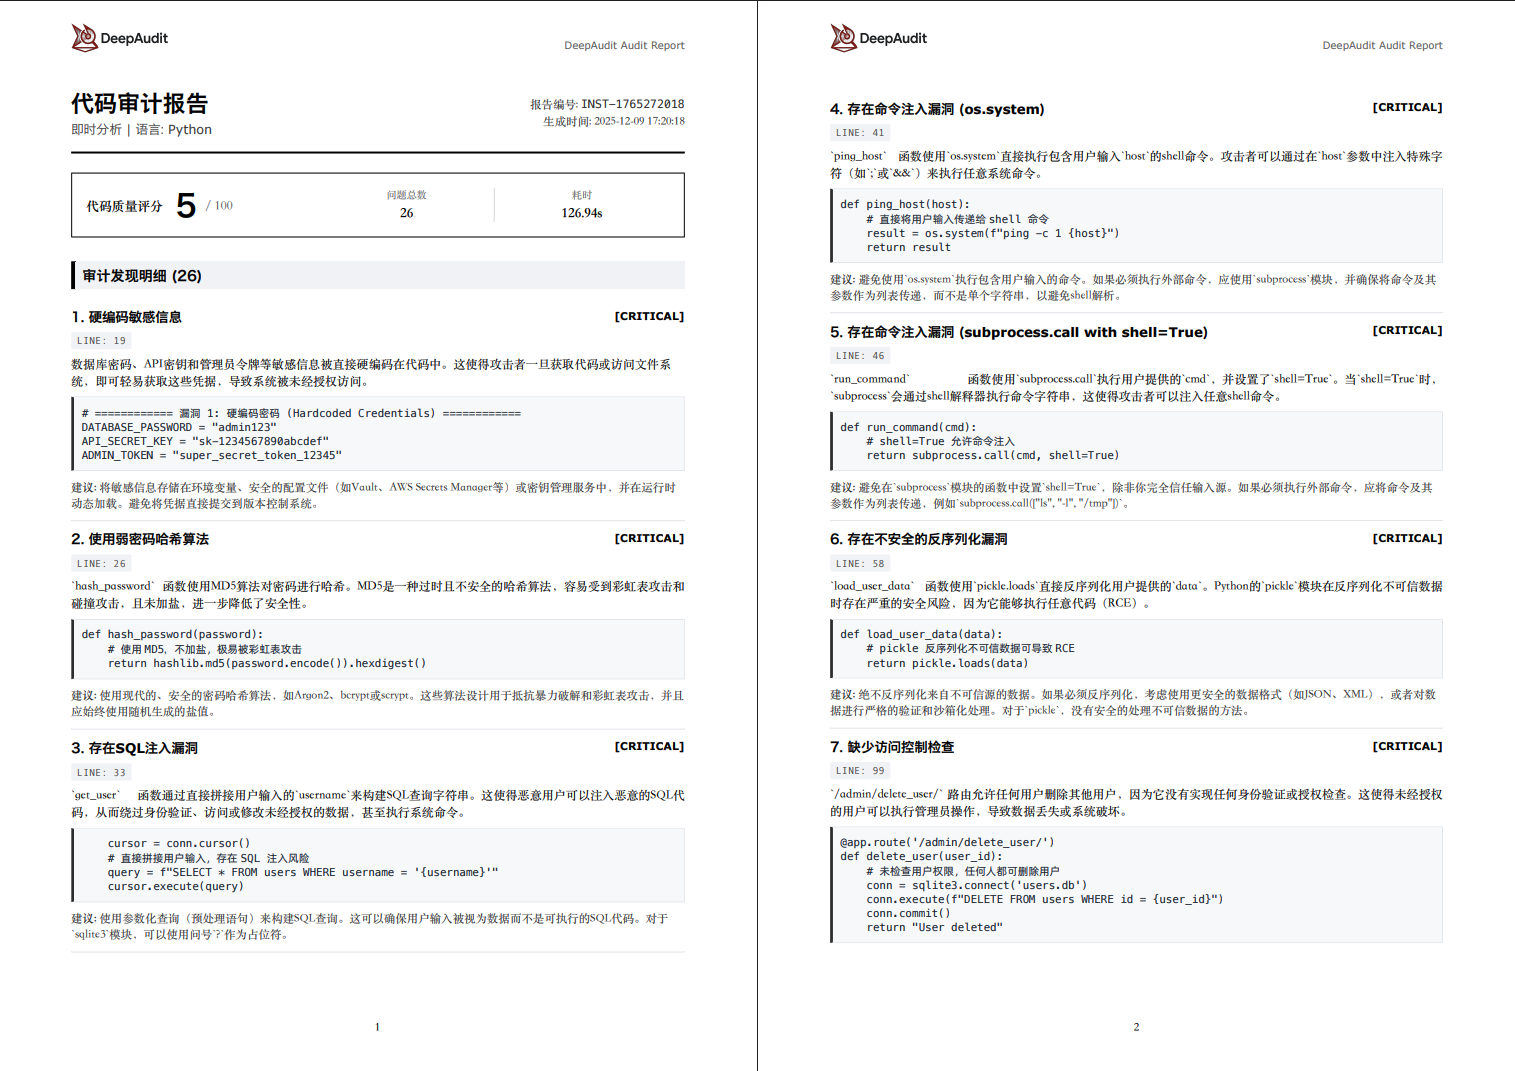
一键导出 PDF / Markdown / JSON(图中为快速模式,非Agent模式报告)
DeepAudit 内测版本对 OpenClaw 项目进行了深度安全审计,目前已发现 6 个安全漏洞,均已被官方确认并发布安全公告(GHSA)。漏洞类型覆盖命令注入、签名验证绕过、远程代码执行、凭证泄露、资源耗尽及敏感信息泄露,其中包含多个 High 级别漏洞。更多漏洞仍在持续挖掘中。
| GHSA 编号 | 项目 | 项目热度 | 漏洞类型 | 严重性 |
|---|---|---|---|---|
| GHSA-g353-mgv3-8pcj | OpenClaw |  | Signature Verification Bypass | 8.6 |
| GHSA-99qw-6mr3-36qr | OpenClaw | | Code Execution | 8.5 |
| GHSA-7h7g-x2px-94hj | OpenClaw | | Credential Exposure | 6.9 |
| GHSA-g2f6-pwvx-r275 | OpenClaw | | Command Injection | Medium |
| GHSA-jq3f-vjww-8rq7 | OpenClaw | | Resource Exhaustion | High |
| GHSA-xwcj-hwhf-h378 | OpenClaw | | Information Disclosure | Medium |