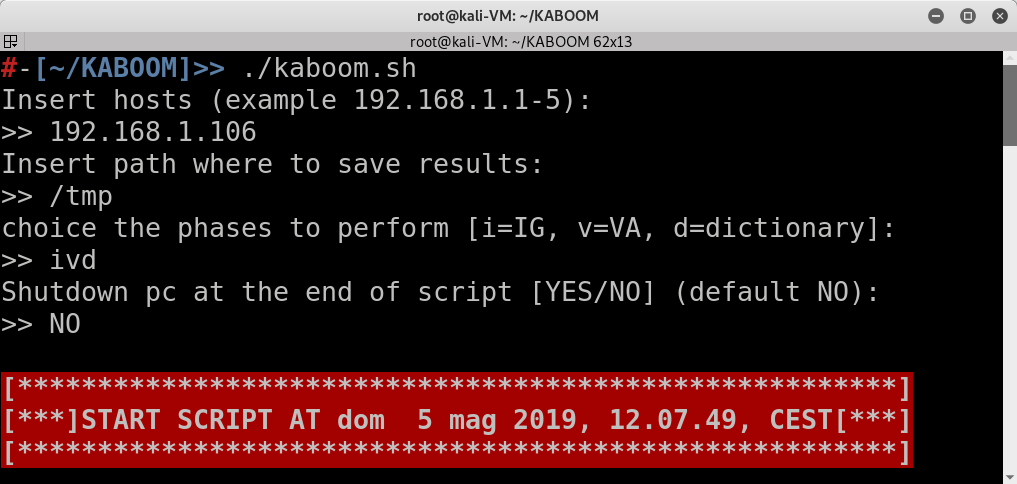
Kaboom 是一个用于渗透测试的自动化工具。它执行测试前两个阶段的多项任务:信息收集和漏洞评估。 所有收集到的信息都被保存到一个非常易于浏览的目录层级结构中(即使在多个目标的情况下也是如此)。
Kaboom 执行多项任务:
信息收集
漏洞评估
Web 漏洞评估(Nikto - Dirb)
漏洞评估(Nmap - Metasploit)
自动漏洞搜索(Searchsploit - Metasploit)
字典攻击(Hydra)
Kaboom 有两种使用方式:
kaboom [ENTER],脚本会自动执行其余操作

kaboom -t <target_ip> -f <report_path> [-p one_or_more_phases]
如果需要查看帮助:
kaboom -h (或 --help)
更多截图请参见仓库中的相应目录。

可以通过更改文件开头的变量值来定制脚本。 具体来说,您可以选择 Hydra 和 Dirb 使用的字典,指定另一个 Metasploit 扫描脚本,并更改输出文件名。
#KABOOM_PATH=''		# 路径可以在此处设置,而不是在 BASHRC 文件中设置

if [[ "$KABOOM_PATH" == '' ]]; then
	KABOOM_PATH='.'
fi

# 用户字典
USERLIST_HYDRA_SSH="$KABOOM_PATH/user_wordlist_short.txt"
USERLIST_HYDRA_POP3="$KABOOM_PATH/user_wordlist_short.txt"
USERLIST_HYDRA_IMAP="$KABOOM_PATH/user_wordlist_short.txt"
USERLIST_HYDRA_RDP="$KABOOM_PATH/user_wordlist_short.txt"
USERLIST_HYDRA_SMB="$KABOOM_PATH/user_wordlist_short.txt"

# 密码字典
PASSLIST_HYDRA="$KABOOM_PATH/fasttrack.txt"
PASSLIST_HYDRA_SSH="$PASSLIST_HYDRA"
PASSLIST_HYDRA_POP3="$PASSLIST_HYDRA"
PASSLIST_HYDRA_IMAP="$PASSLIST_HYDRA"
PASSLIST_HYDRA_RDP="$PASSLIST_HYDRA"
PASSLIST_HYDRA_SMB="$PASSLIST_HYDRA"

# DIRB 字典
HTTP_WORDLIST="$KABOOM_PATH/custom_url_wordlist.txt"
HTTP_EXTENSIONS_FILE="$KABOOM_PATH/custom_extensions_common.txt"

# METASPLOIT 扫描脚本
METASPLOIT_SCAN_SCRIPT='./metasploit_scan_script'

# NMAP 文件
SCRIPT_SYN='script-syn'
UDP='udp'
SYN='syn'
在开发 Kaboom 的过程中,诞生了一个并行项目,名为 trigmap(触发 Nmap)。 该工具执行与 Kaboom 相同的任务,但理念不同;事实上,它仅使用 Nmap 来完成其工作。 通常来说,Kaboom 并不优于 Trigmap,反之亦然,但使用这两个脚本收集更多证据是件好事。
有关该工具的更多信息,请查看此链接。
作者不对因使用本程序而导致的任何误用或损害承担责任。
Kaboom 按“原样”发布,希望能带来帮助,但不提供任何明示或暗示的担保,包括但不限于适销性或特定用途适用性的保证。详见 GNU 通用公共许可证。
Kaboom 根据 GPLv3 许可证发布。更多详情请参见 LICENSE。