Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2023-46003 — i-doit Pro 25及以下版本中存储型XSS漏洞的概念验证,演示了通过多个参数和组件注入载荷以进行认证利用。 | Kitploit
工具/GitHubGitHub/leekenghwa/cve-2023-46003
漏洞分析Web应用程序漏洞利用信息收集Web安全渗透测试
GitHubleekenghwa/cve-2023-46003

CVE-2023-46003

i-doit Pro 25及以下版本中存储型XSS漏洞的概念验证,演示了通过多个参数和组件注入载荷以进行认证利用。

查看仓库
42年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2023-46003(i-doit Pro 25 及以下版本中的存储型 XSS)

i-doit Pro 25 及以下版本存在存储型 XSS 漏洞。这些漏洞可能允许远程认证攻击者(低权限或高权限)将危险数据(XSS 载荷或伪造的 HTML 页面)存储到数据库中,当网页加载时将会触发 XSS 载荷。

产品描述: i-doit 是一款基于 Web 的 IT 文档和 CMDB(配置管理数据库)软件,由 synetics GmbH 开发。i-doit Pro 是该软件的商业版本,需要付费许可证。它附带附加功能、专业支持以及定期更新和增强。用户需要购买许可证才能使用 i-doit Pro,费用根据用户数量和所需功能而有所不同。

漏洞描述: 我们发现该 Web 应用允许任何经过认证的用户将危险数据(XSS 载荷或伪造的 HTML 页面)存储到数据库中,当网页加载时将会触发。

受影响网页: /?moduleID 和 /index.php

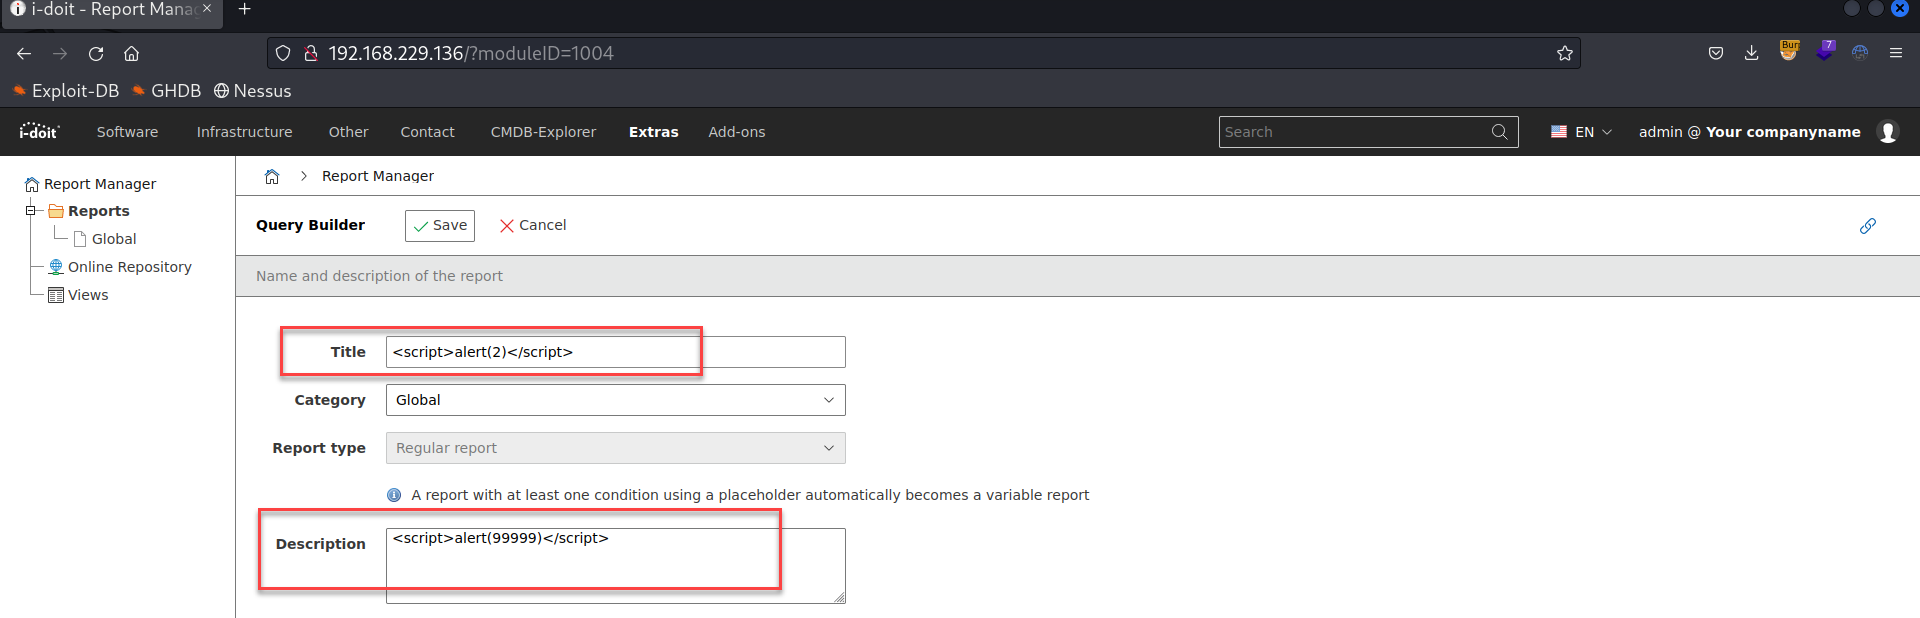
受影响参数和组件 : '标题' , 'SYSID 前缀' , '语言内容' , '自动库存编号' , 'objectTitle' , '描述'

注意: 受影响参数已得到开发人员确认,总共有 20 多个参数。

受影响组件 : 仪表盘

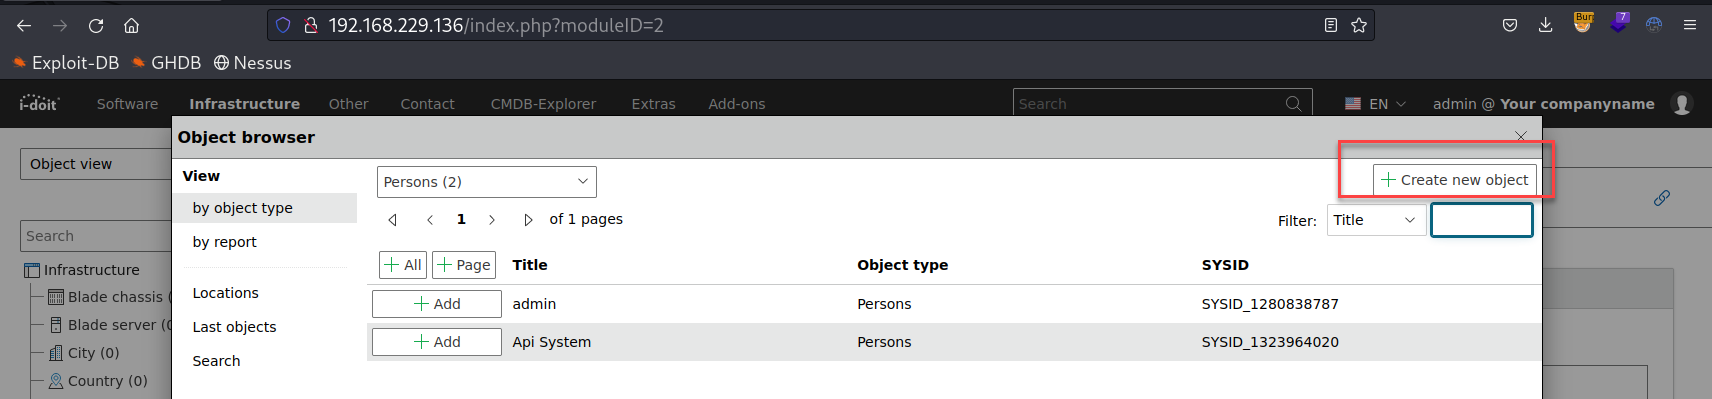
步骤1

步骤2

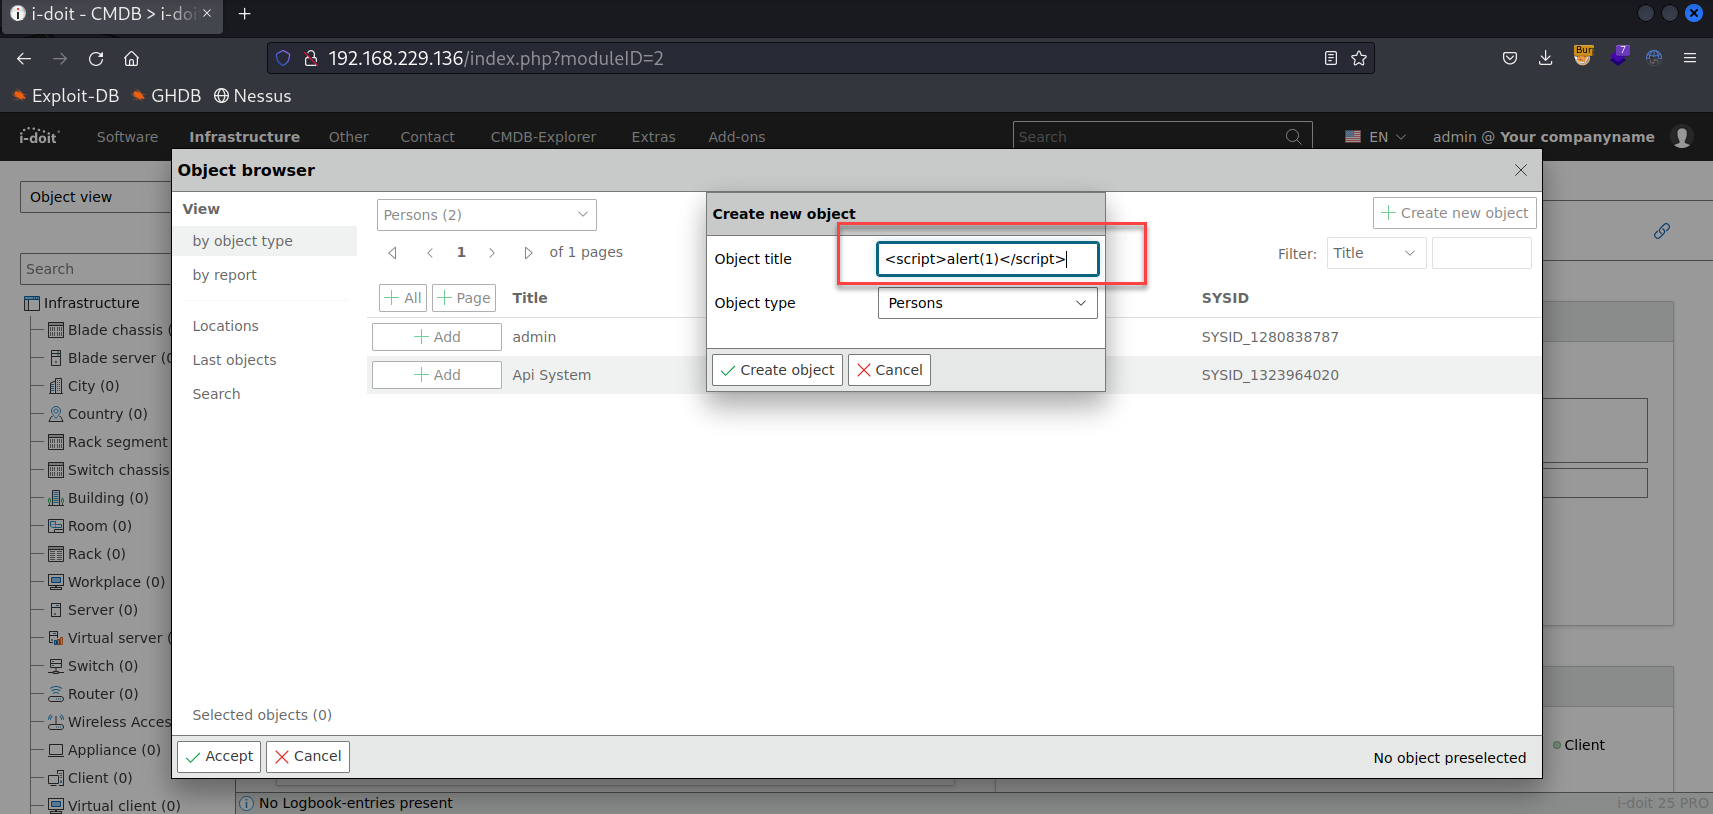
创建新对象

步骤3

插入 XSS 载荷或伪造的 HTML 页面以欺骗用户。

步骤4

保存后,当网页加载时便会触发该载荷。

步骤5

受影响组件 : 软件

Lei_SC

Lei_SC_1

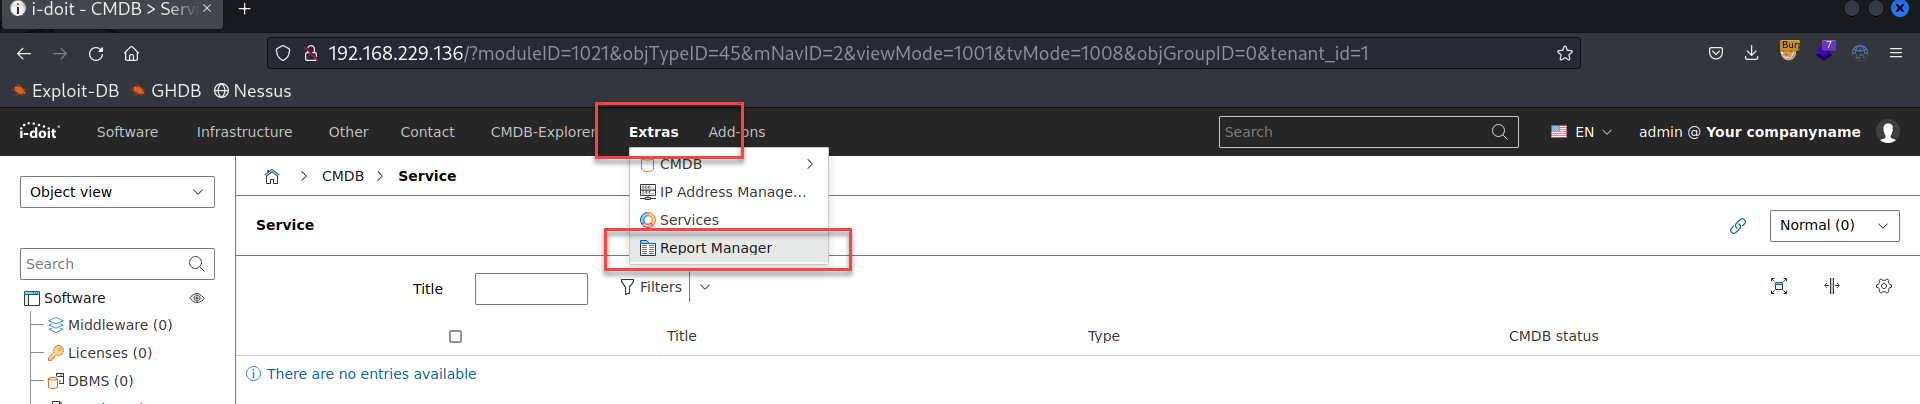
受影响组件 : 附加功能

步骤 1

步骤2

步骤3

插入 XSS 载荷或伪造网页

步骤4

步骤5

步骤6

下载工具