一款集容器扫描,Docker和Kubernetes配置基线检查于一身的工具
vesta是一款集容器扫描,Docker和Kubernetes配置基线检查于一身的工具。检查内容包括镜像或容器中包含漏洞版本的组件,同时根据云上实战渗透经验检查Docker以及Kubernetes的危险配置
vesta同时也是一个灵活,方便的工具,能够在各种系统上运行,包括但不限于Windows,Linux以及MacOS
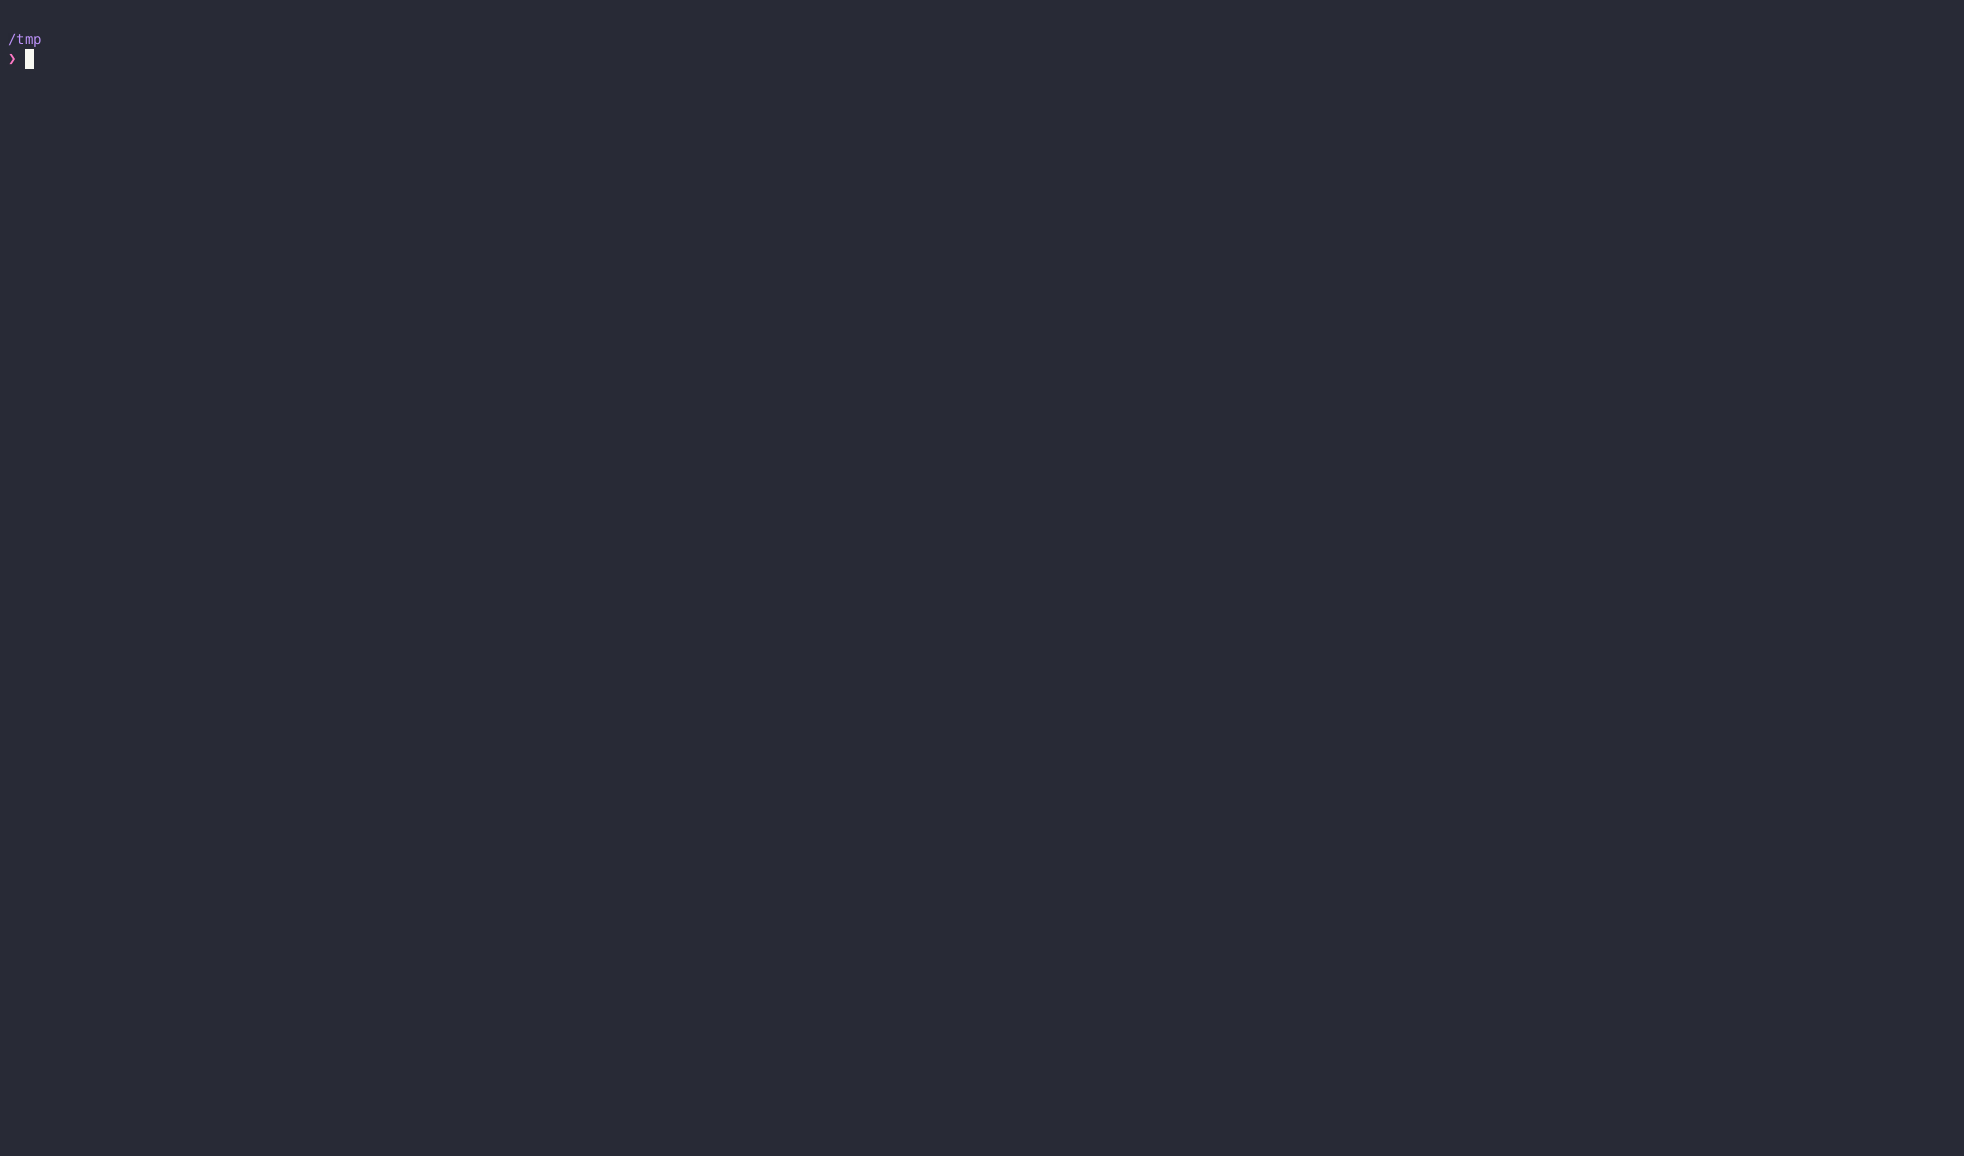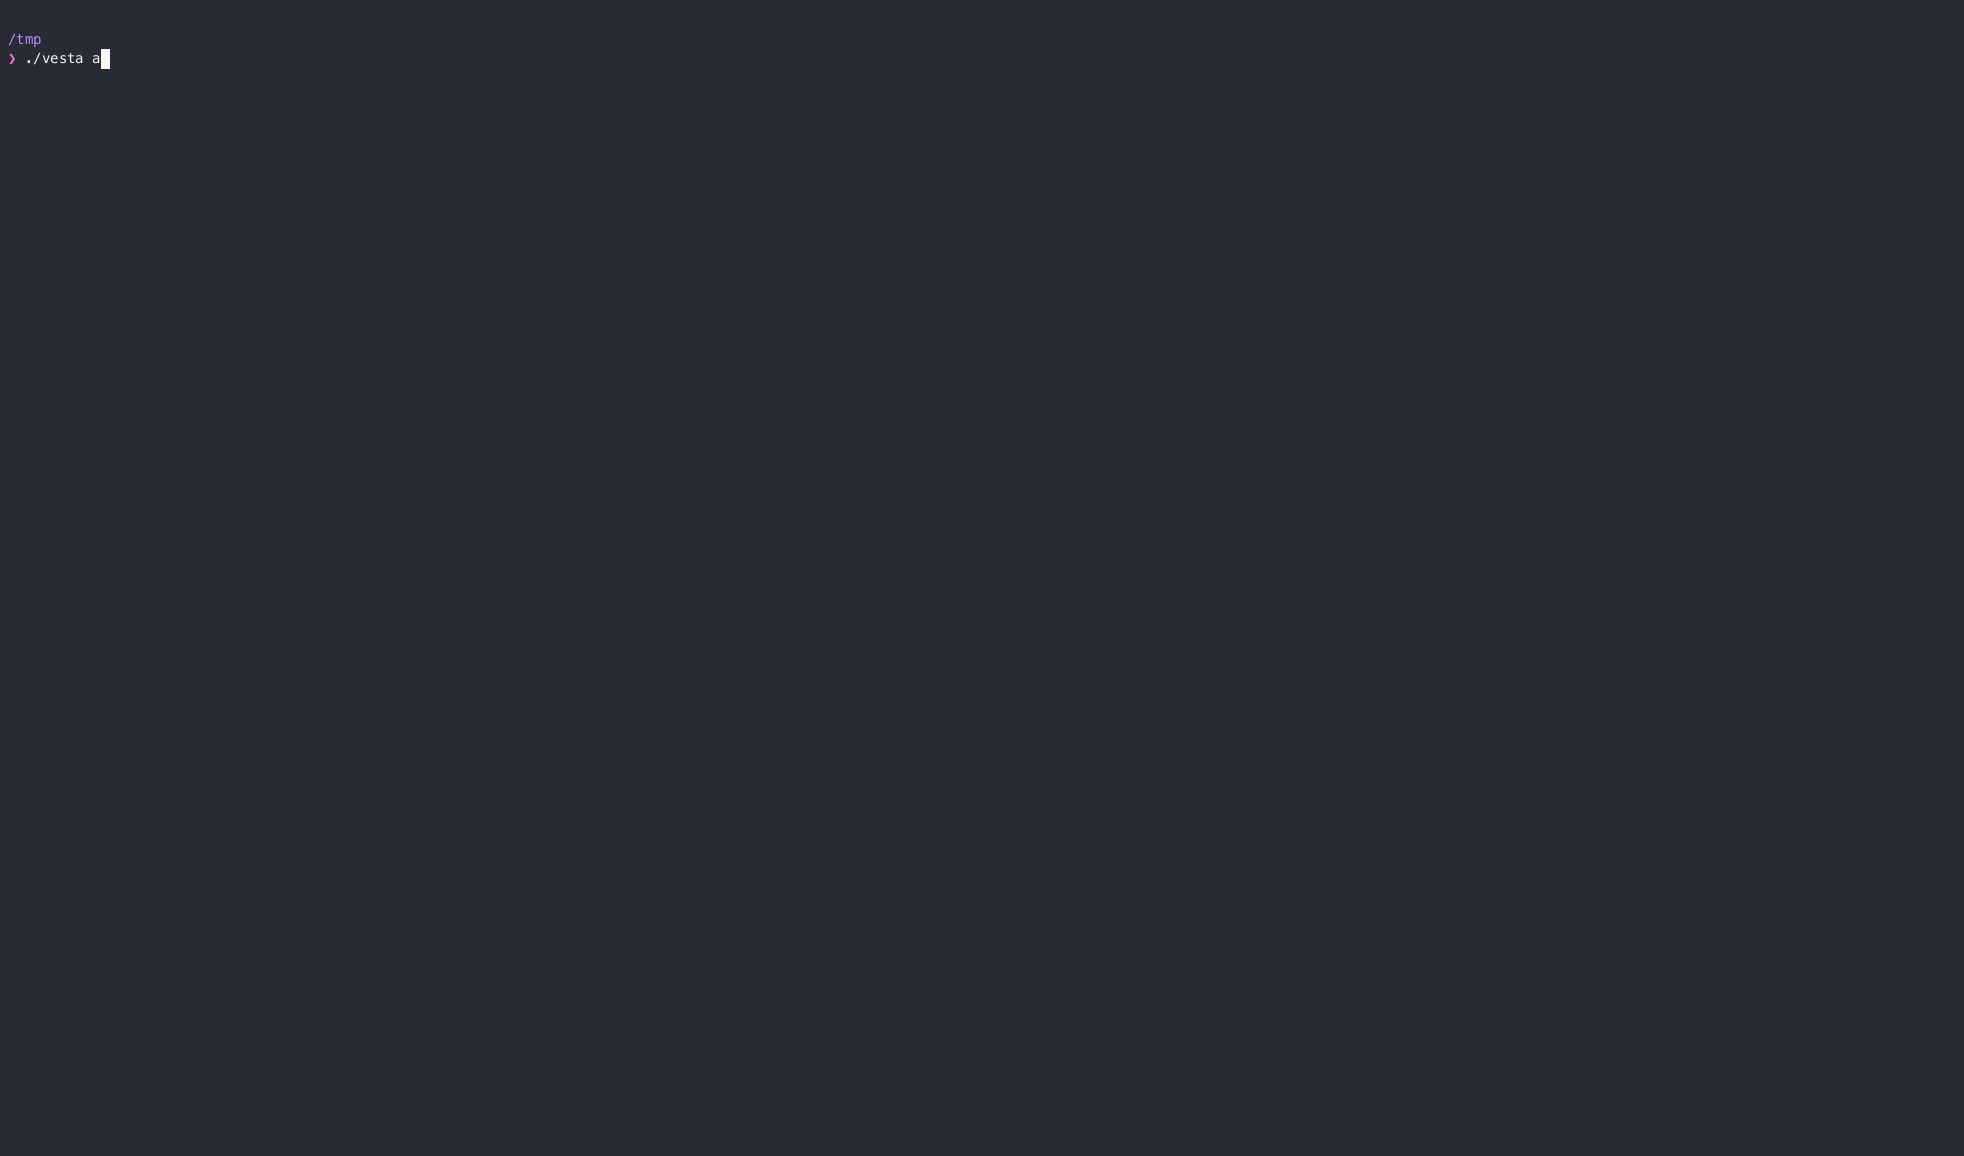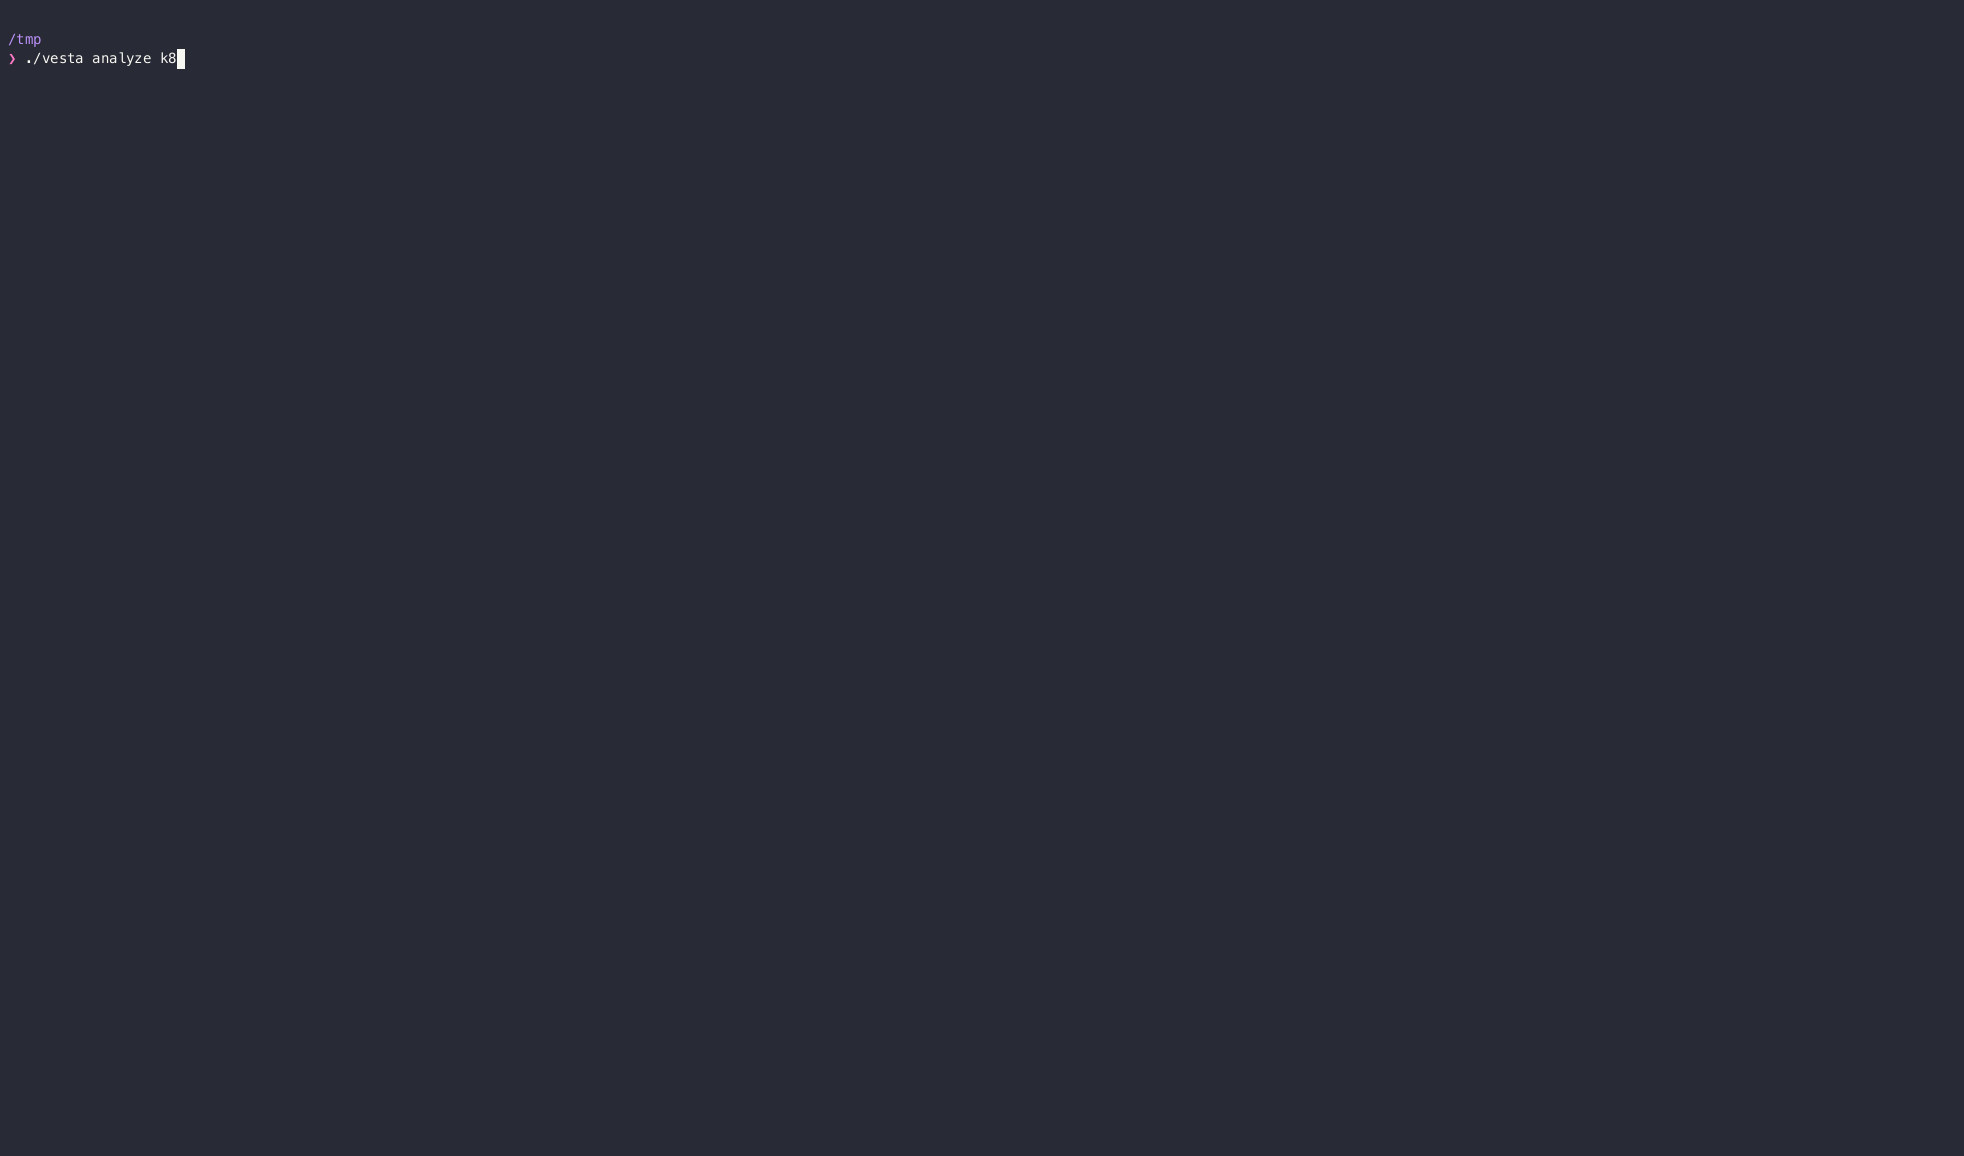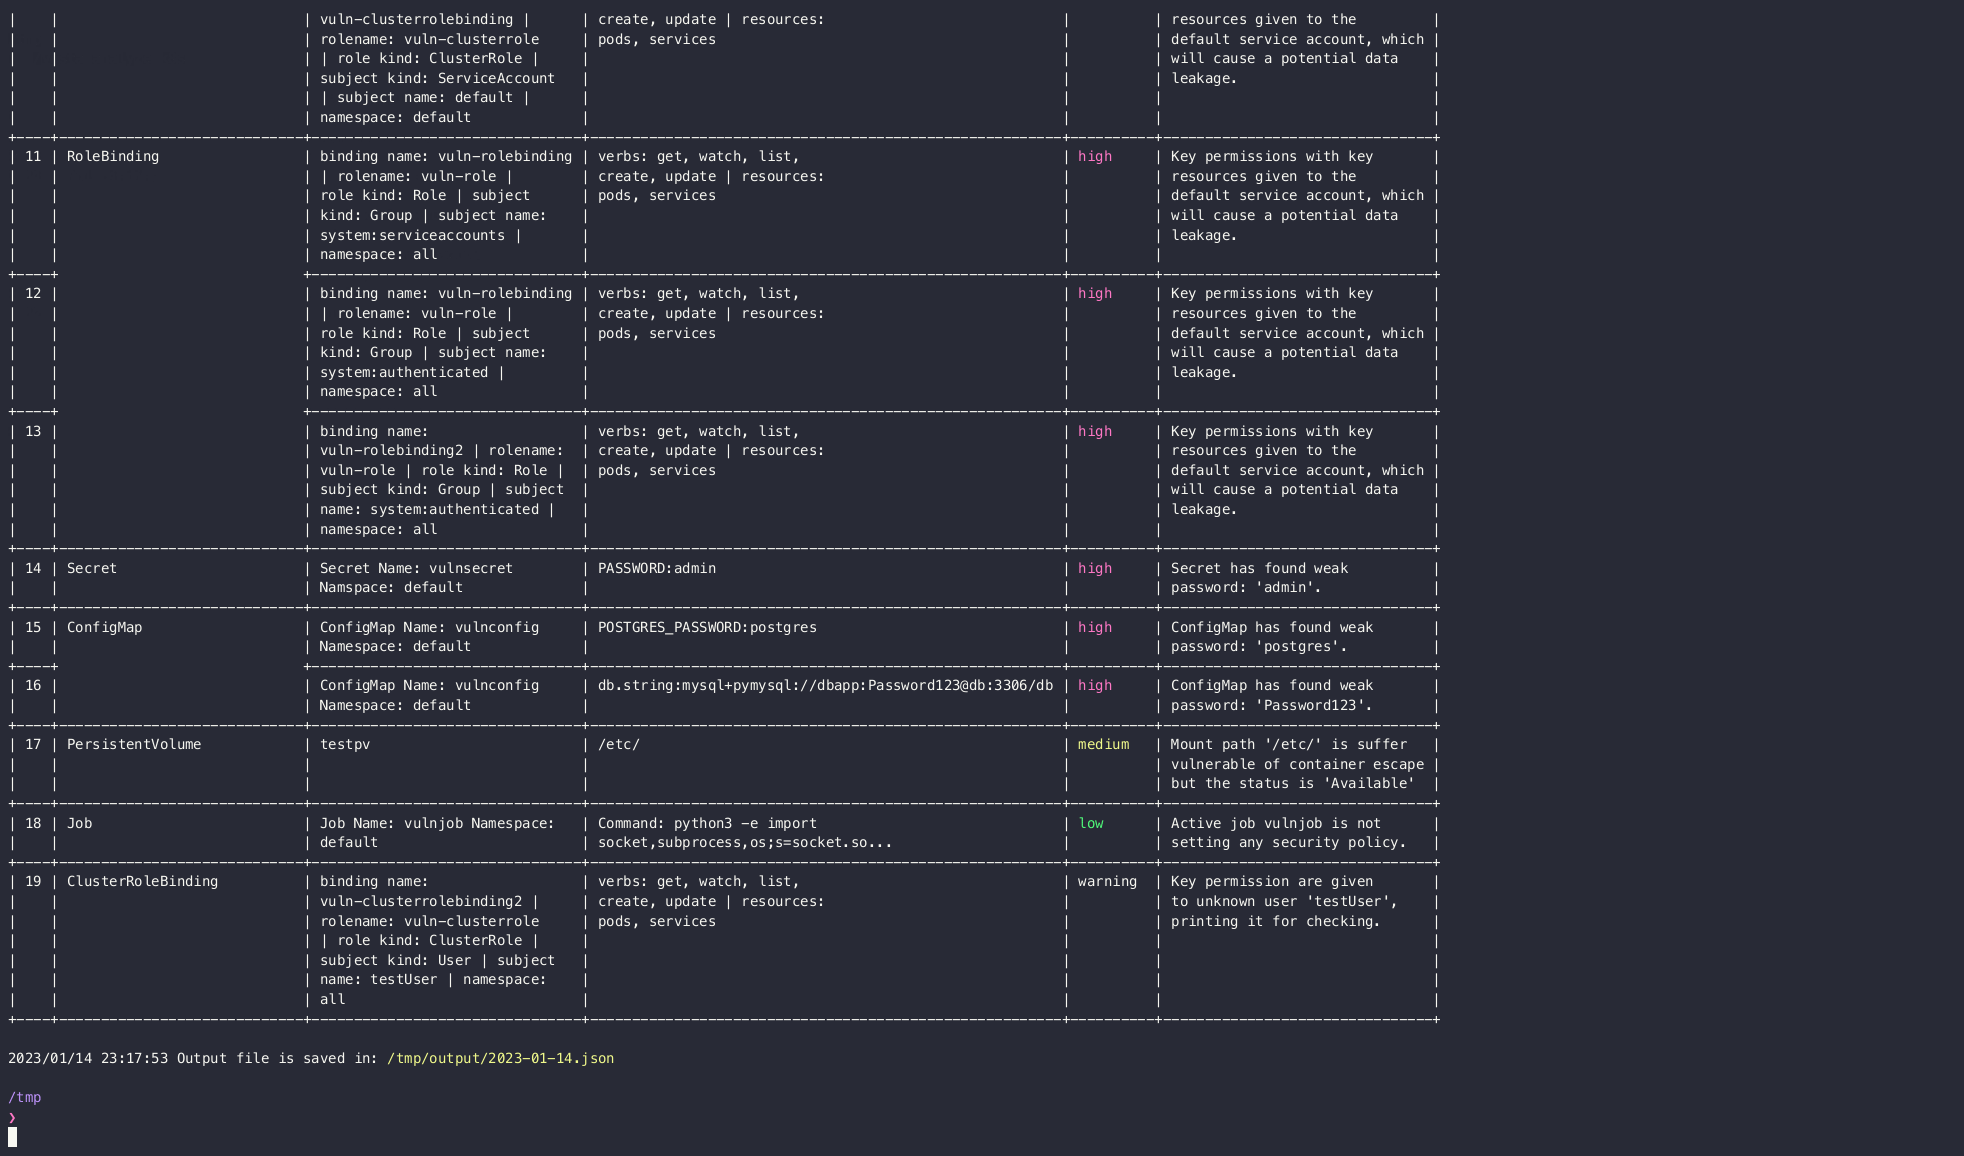
Scan
Docker检查
| Supported | Check Item | Description | Severity | Reference |
|---|---|---|---|---|
| ✔ | PrivilegeAllowed | 危险的特权模式 | critical | Ref |
| ✔ | Capabilities | 危险capabilities被设置 | critical | Ref |
| ✔ | Volume Mount | 敏感或危险目录被挂载 | critical | Ref |
| ✔ | Docker Unauthorized | 2375端口打开并且未授权 | critical | Ref |
| ✔ | Kernel version | 当前内核版本存在逃逸漏洞 | critical | Ref |
| ✔ | Network Module | Net模式为host模式或同时在特定containerd版本下 | critical/medium | |
| ✔ | Pid Module | Pid模式被设置为host | high | |
| ✔ | Docker Server version | Docker Server版本存在漏洞 | critical/high/ medium/low | |
| ✔ | Docker env password check | Docker env是否存在弱密码 | high/medium | |
| ✔ | Docker history | Docker layers 存在不安全的命令 | high/medium | |
| ✔ | Docker Backdoor | Docker env command 存在恶意命令 | critical/high | |
| ✔ | Docker Swarm | Docker Swarm存在危险配置信息以及危险的容器检测 | medium/low | |
| ✔ | Docker supply chain | Docker的相关组建存在危险的配置 | critical/high/ medium | Ref |
Kubernetes检查