域名 OSINT 与安全侦察框架,并行运行 26 个模块,用于 DNS、端口、子域名、泄露凭据、暴露端点、CVE 和技术指纹识别。




给 Kumo 一个域名,它就能一次性梳理出所有可触达的信息: DNS 与电子邮件安全、来自 CT 日志的证书与子域名、 开放端口、技术指纹、泄露的凭据与 信息窃取程序感染、云存储桶,以及针对已知暴露面的 358 项漏洞检查。 二十七个模块并行运行,每个模块在结果落地的瞬间 就推送出自己的卡片——无论是在终端还是浏览器中。
以上所有功能均无需 API 密钥。
pip install flask requests dnspython urllib3

python3 kumo.py                    # home screen — pick modules by number
python3 kumo.py --web              # web dashboard → http://127.0.0.1:8888
python3 kumo.py example.com        # straight to a full scan
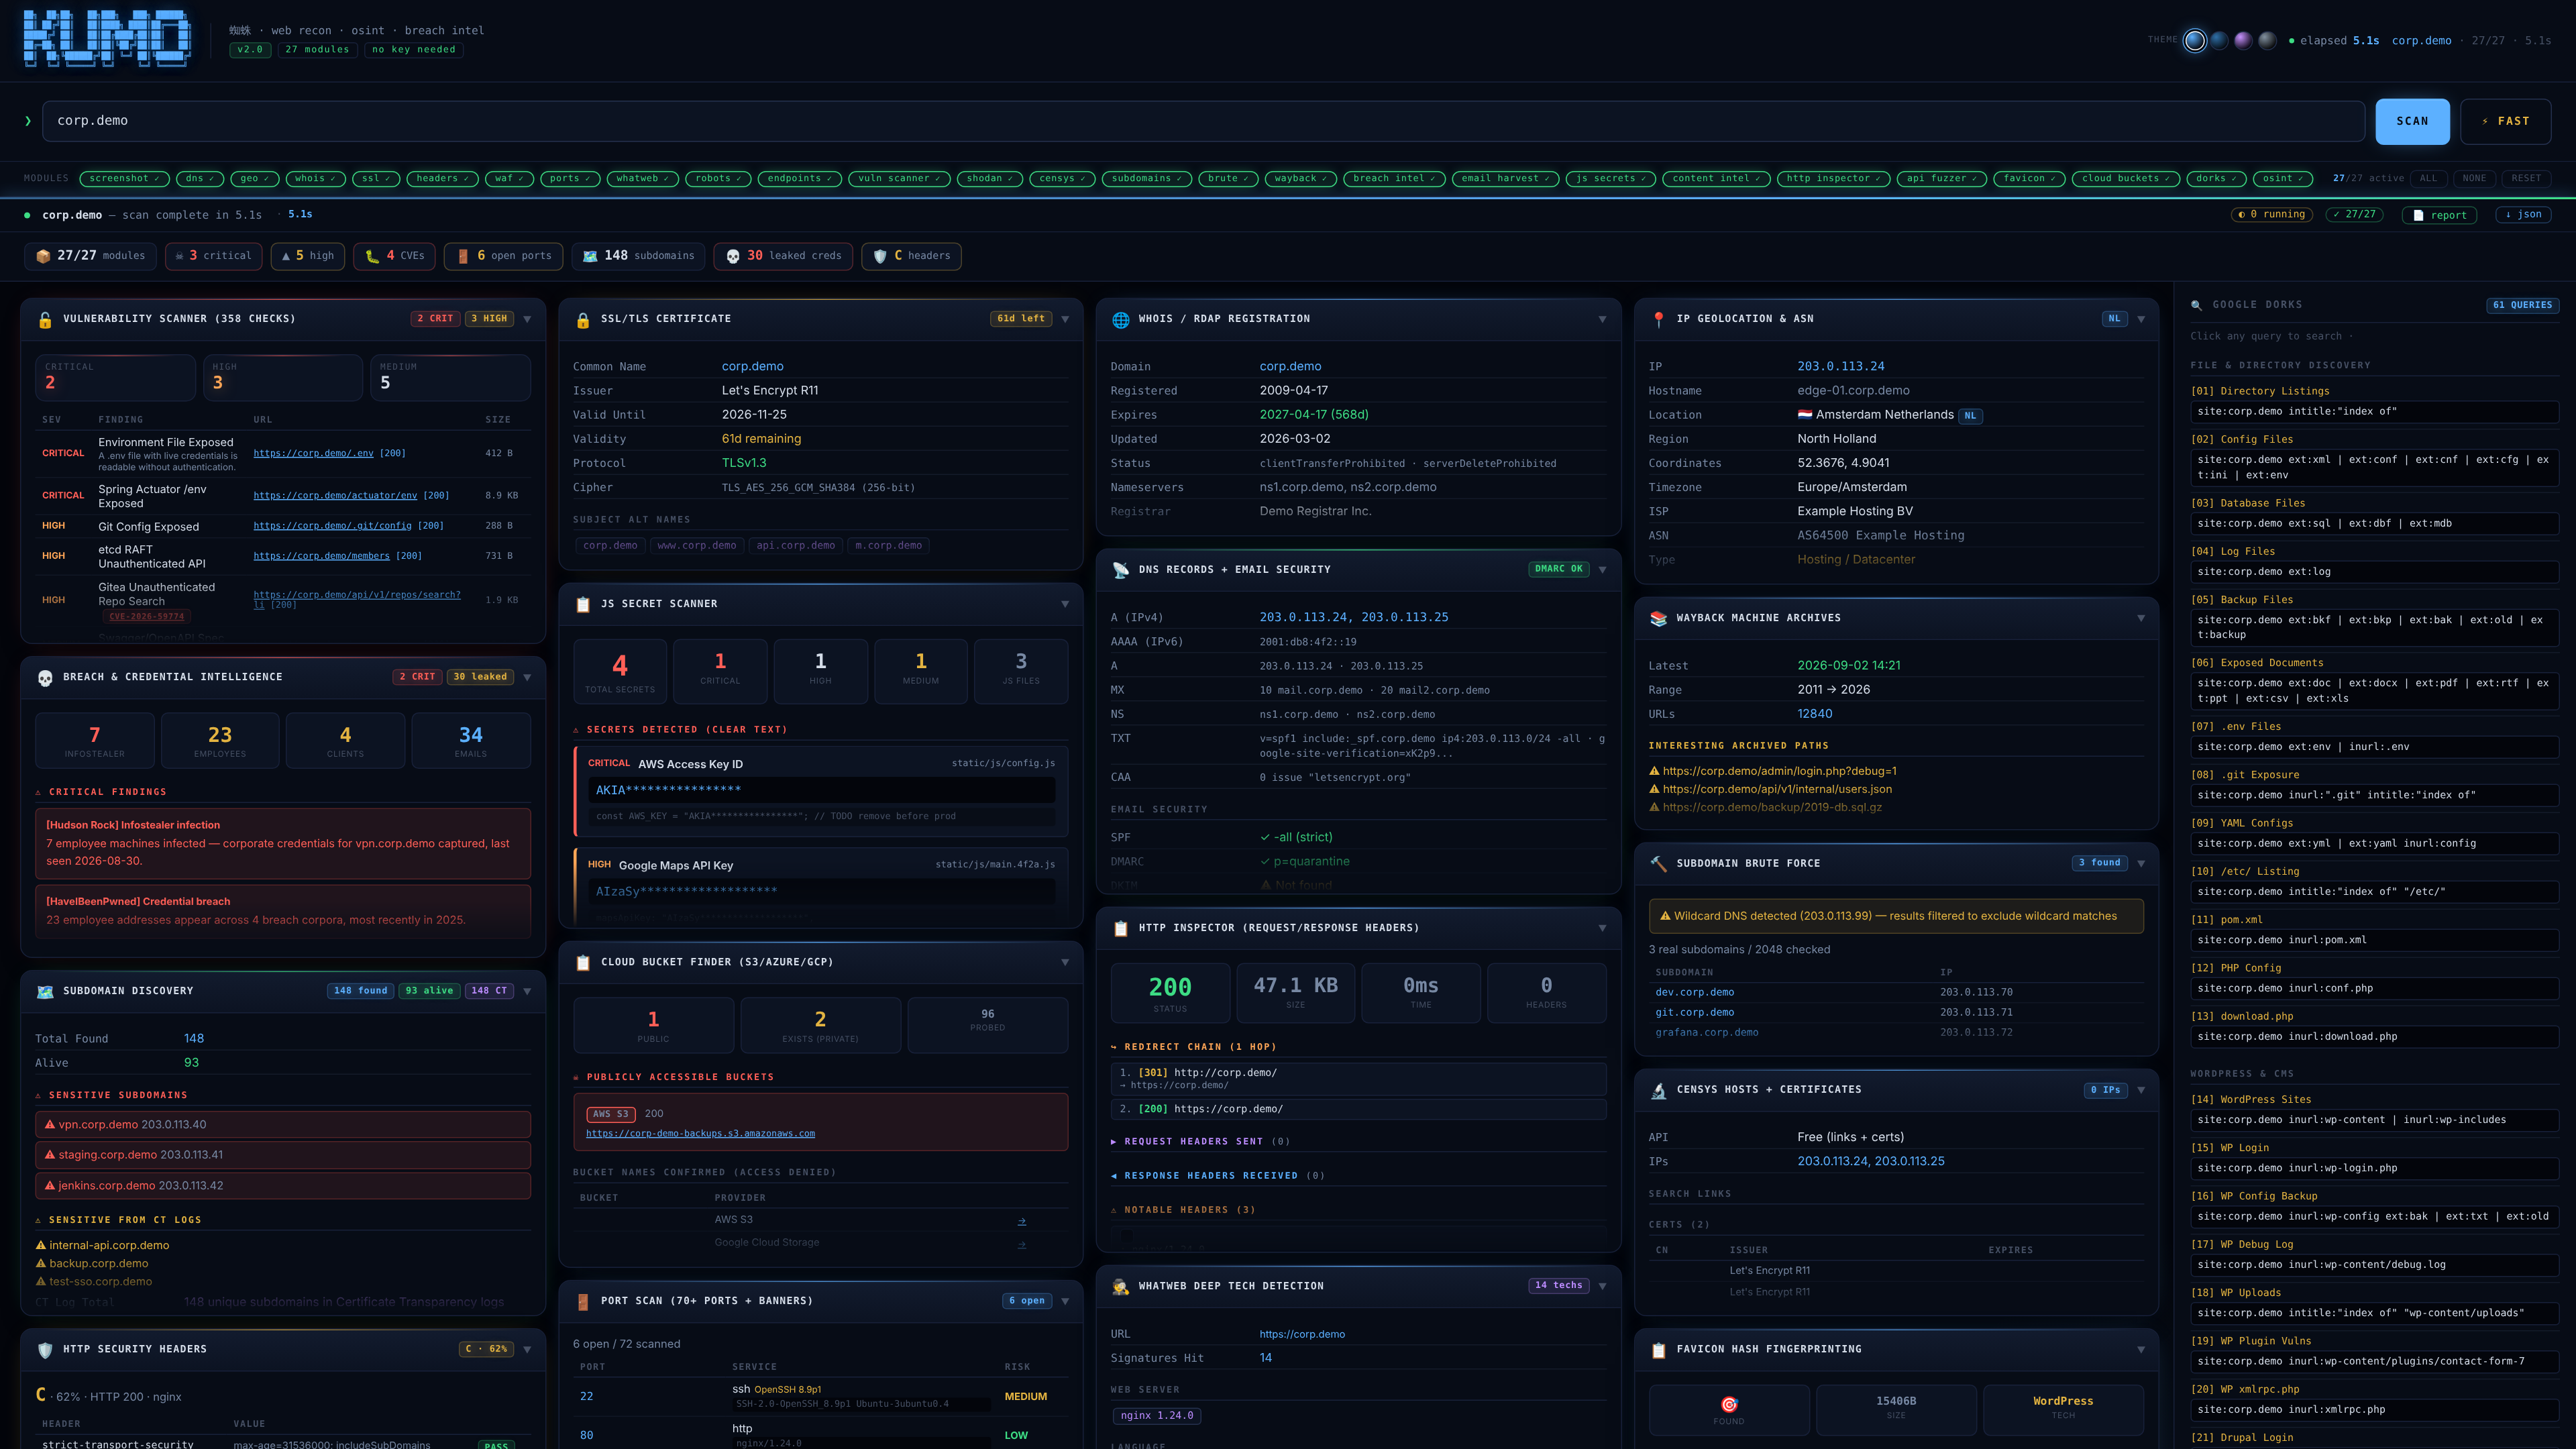
扫描进行中的仪表盘:每个模块完成时卡片会陆续出现,
按严重程度发光,其中漏洞扫描器在发现项上处于领先。
| 操作系统 | Linux、macOS 或 Windows |
| Python | 3.8+ |
| 权限 | 无 —— Kumo 从不需要 root |
| API 密钥 | 无需 |
git clone https://github.com/karim852/KUMO-Domain-Recon-Tool
cd KUMO-Domain-Recon-Tool
pip install flask requests dnspython urllib3
可选附加项,每个仅由单个模块使用,缺失时会被干净地跳过:
pip install brotli zstandard playwright
无需配置。 没有配置文件、没有密钥文件,也没有 数据库。Kumo 在运行时从公共来源读取所需内容。
python3 kumo.py
没有目标时,Kumo 会打开其主屏幕:每个模块都编号并分组, Web 界面位于顶部。
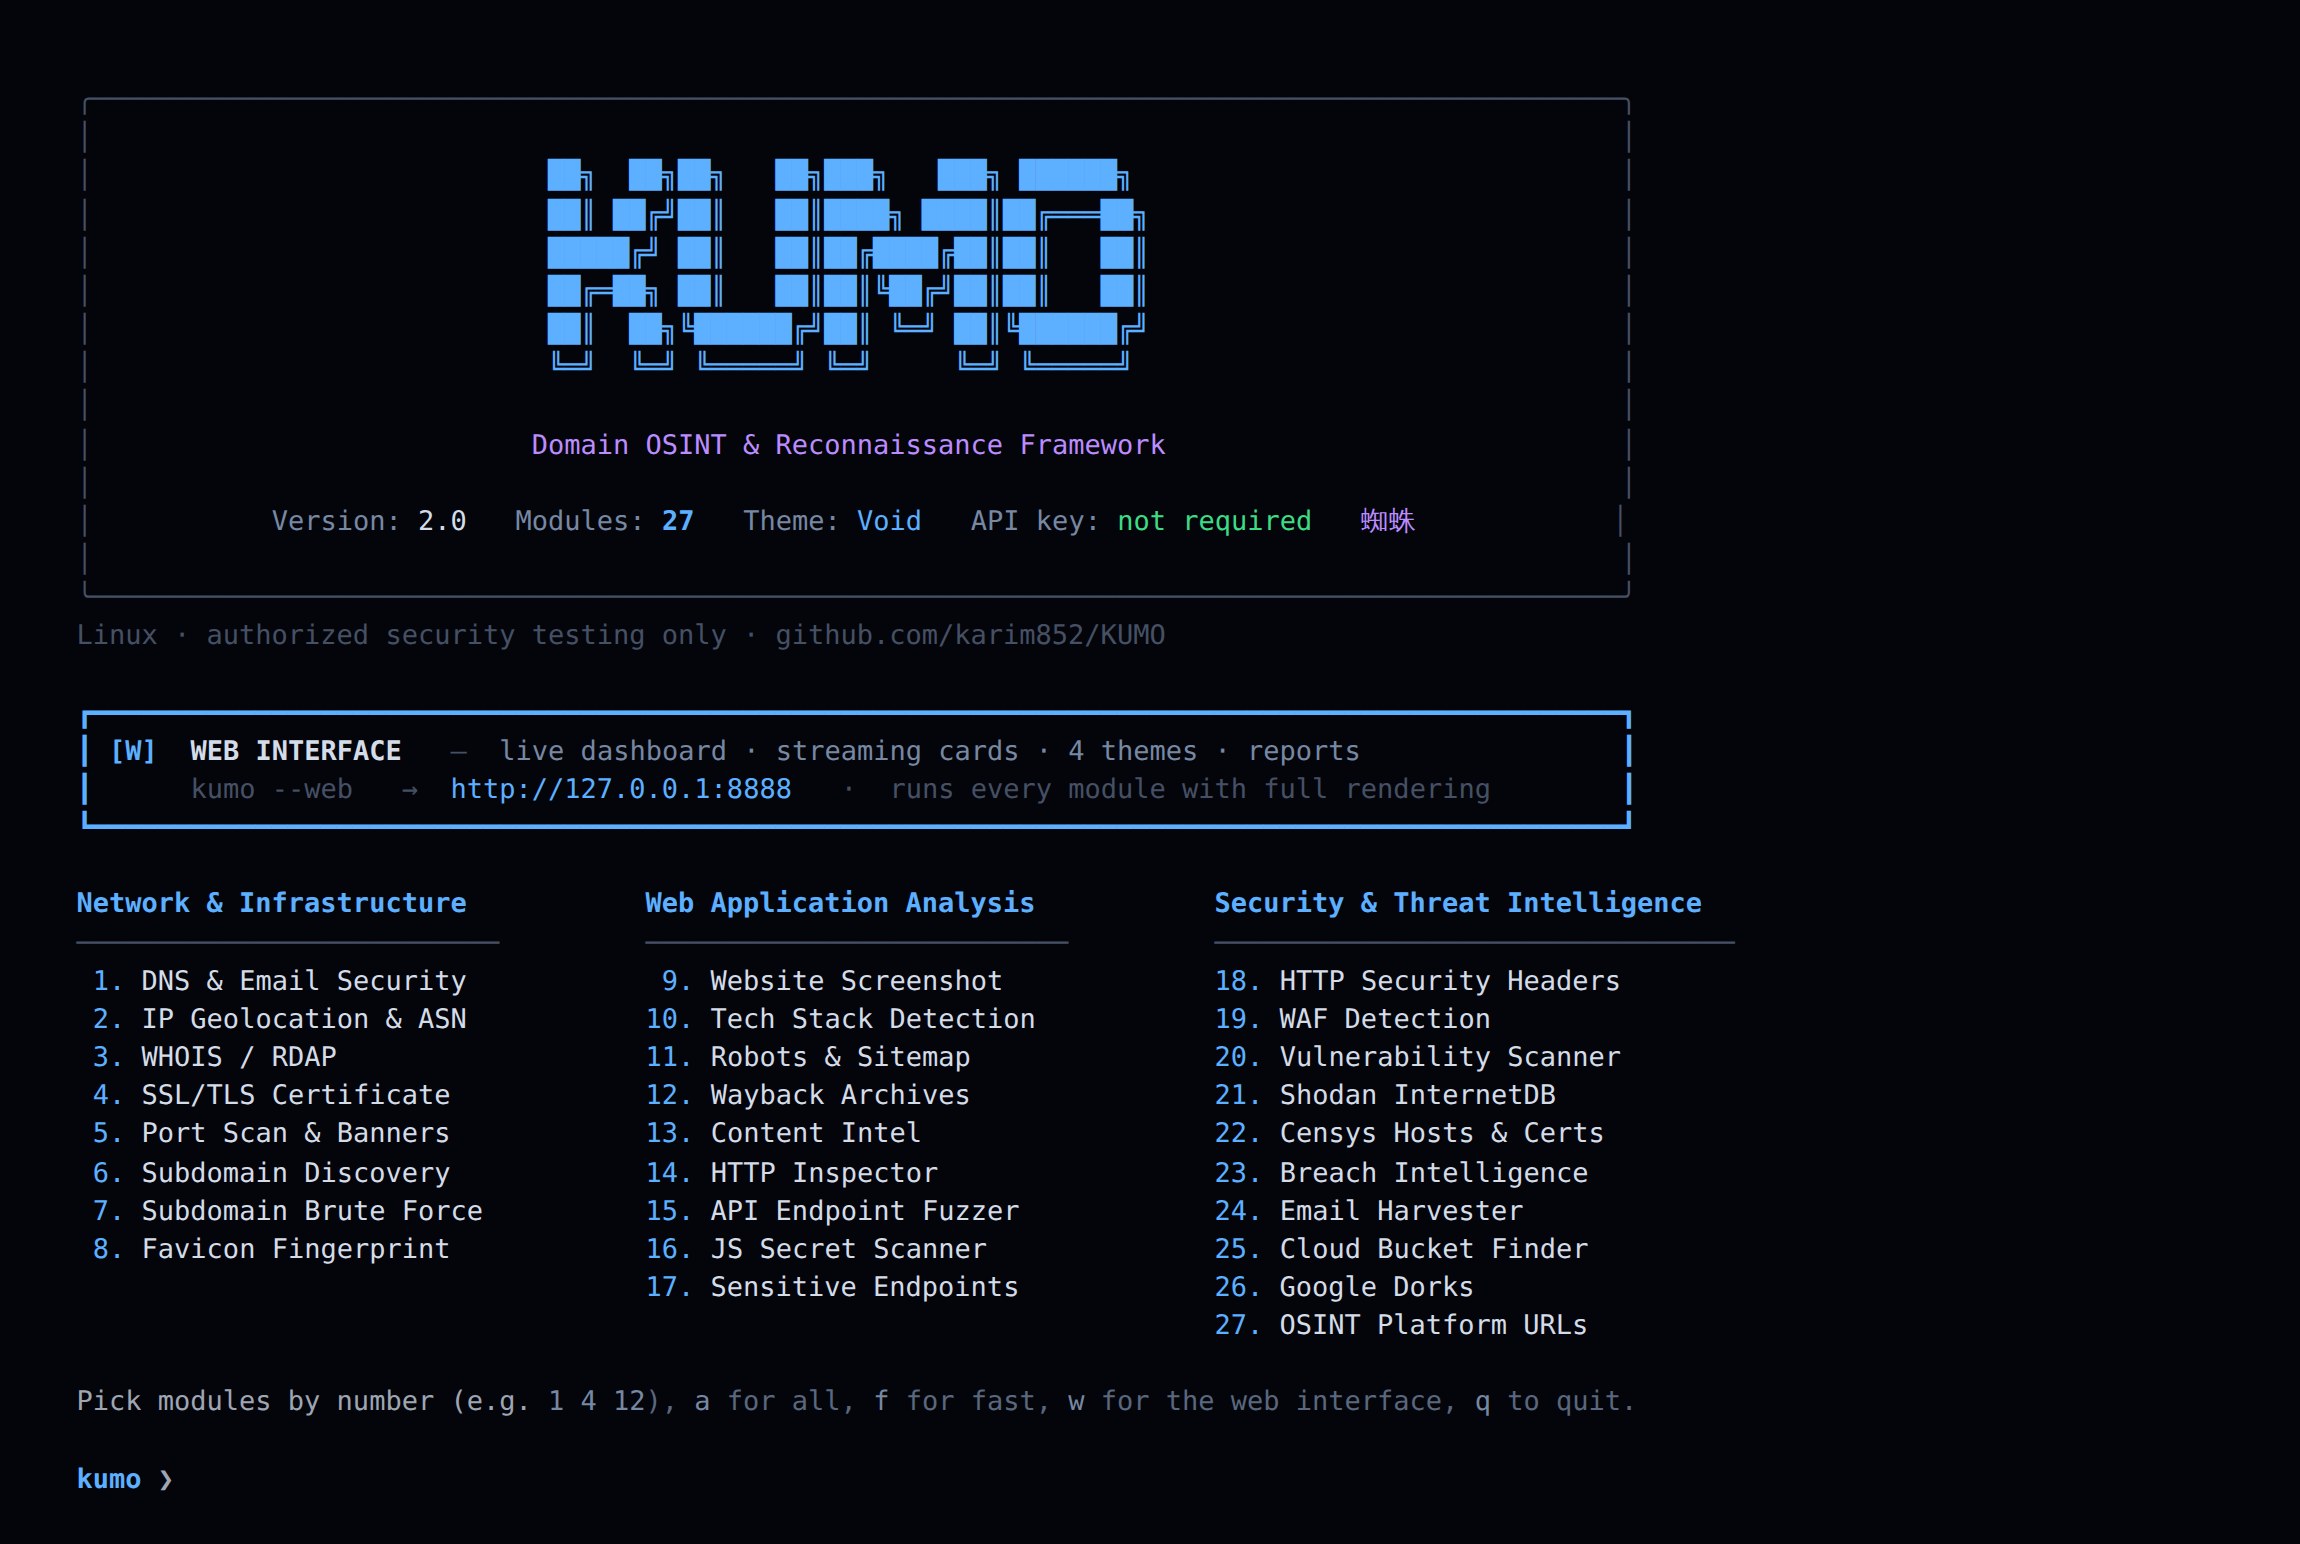
| 输入 | 运行 |
|---|---|
1 4 12 | 仅运行这些模块 |
a | 全部 27 个 |
f | 快速扫描 — 跳过较慢的模块 |
w | Web 仪表盘 |
q | 退出 |
然后在提示时输入域名。或者完全跳过菜单:
python3 kumo.py example.com -m dns ssl
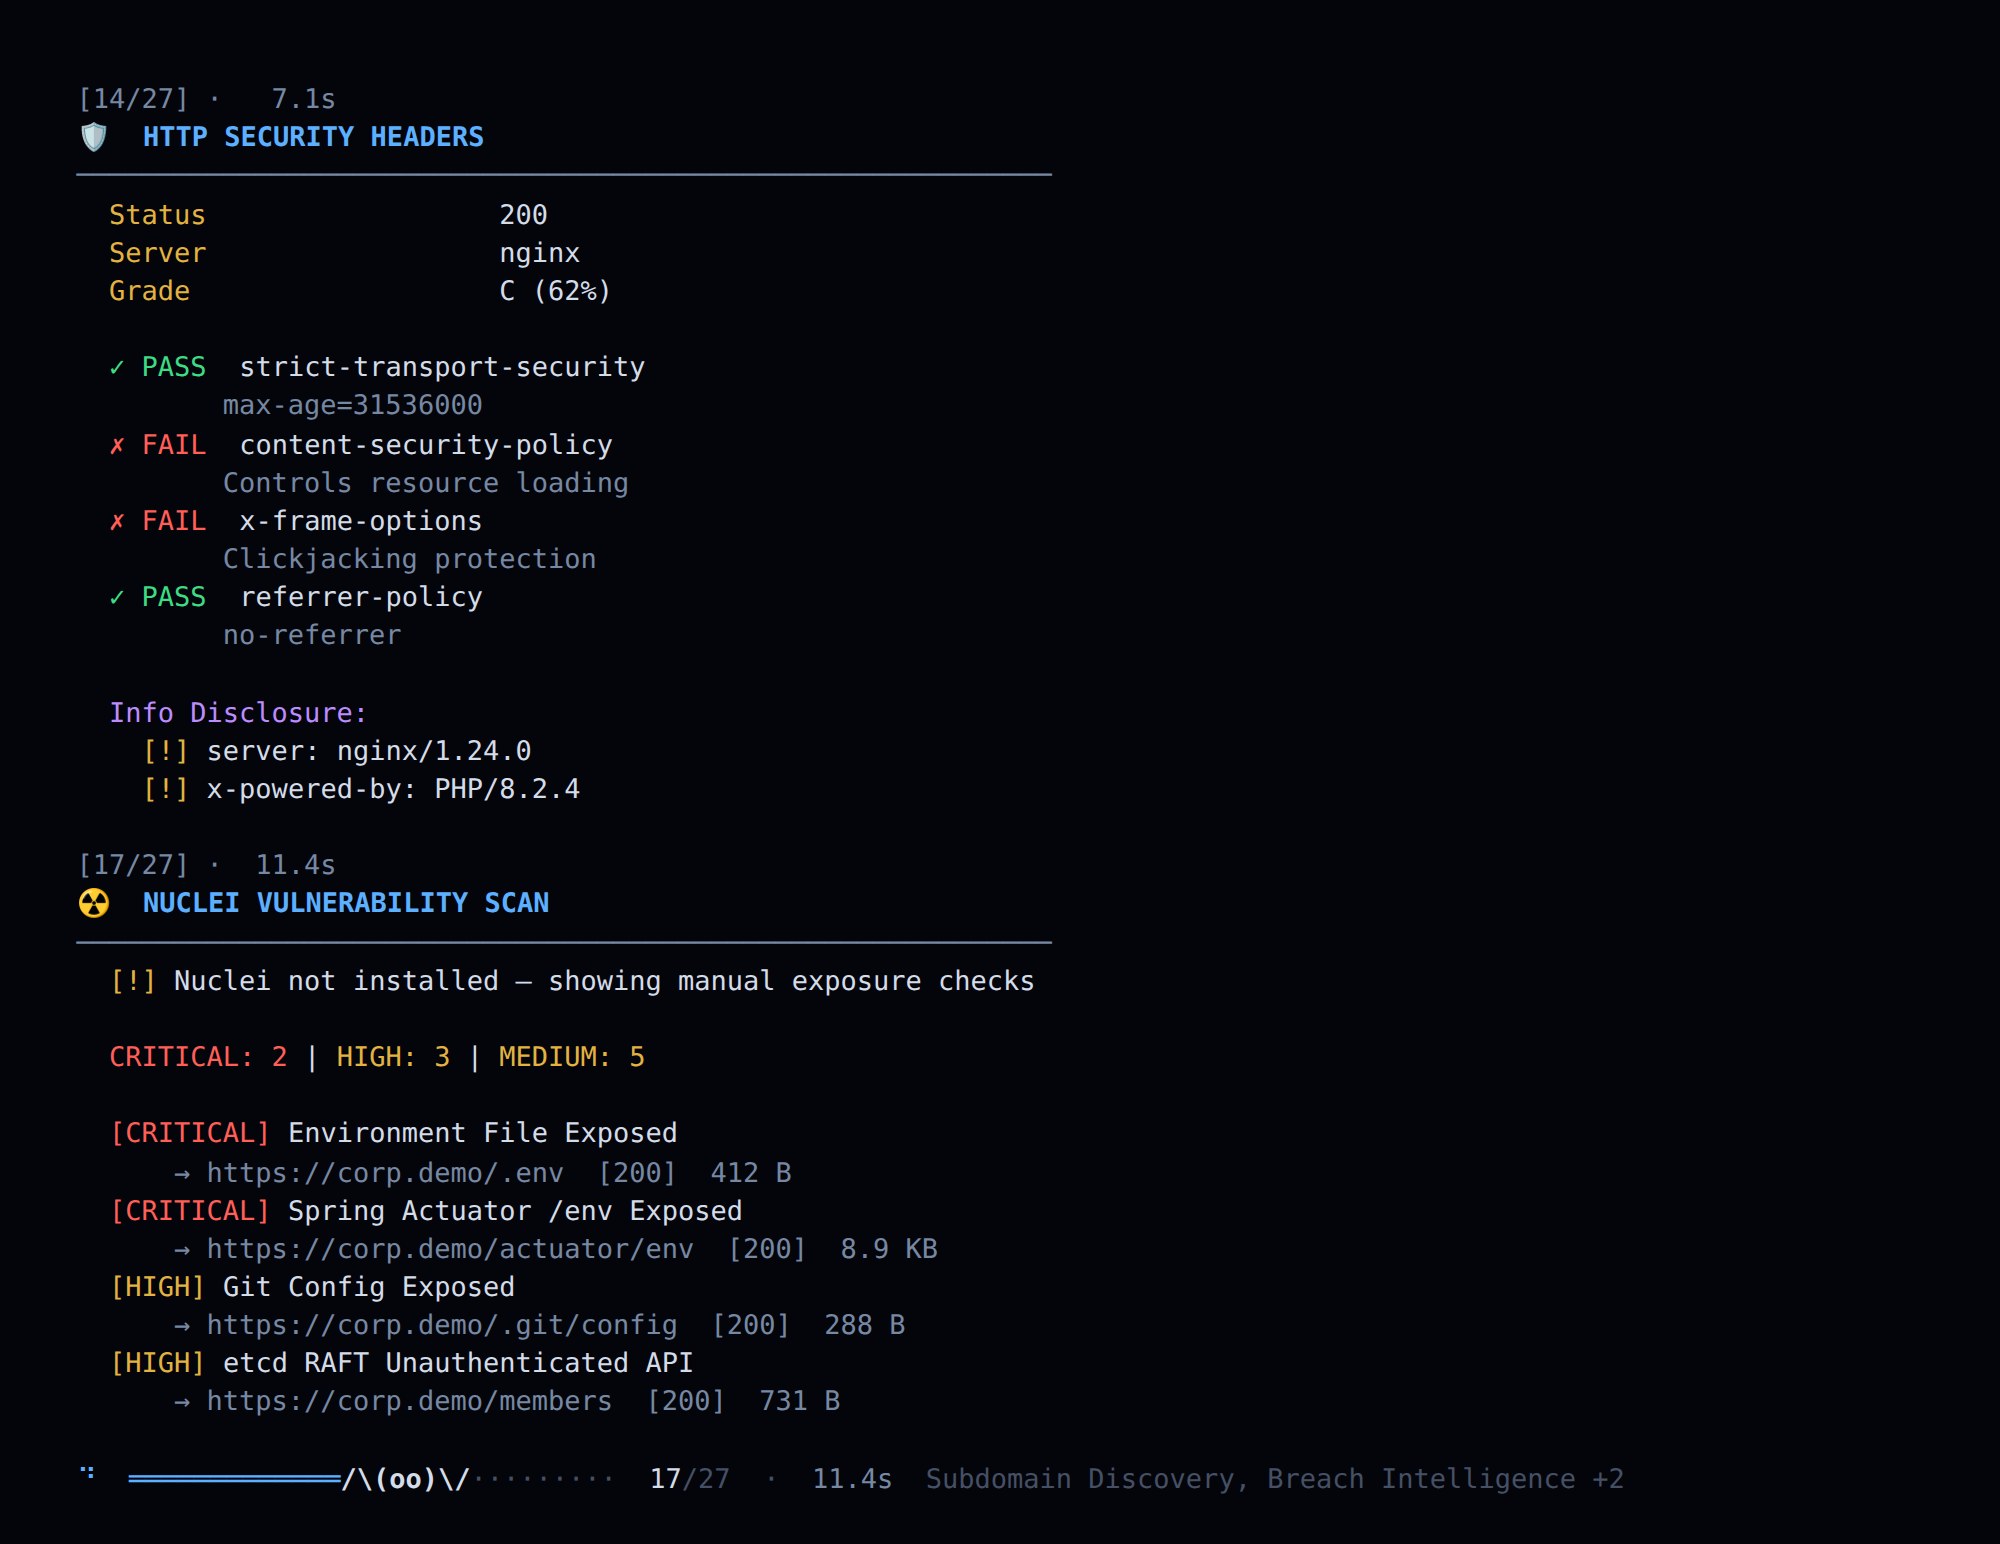
模块并行运行,因此结果不会按顺序到达。当它们运行时,一只蜘蛛在丝线上爬行,每落下一个模块就在身后吐丝,仍在飞行中的模块则拖在计数器后面。
python3 kumo.py example.com -o report.json
终端并非降级方案——每个模块都完整渲染,拥有自己的布局、表格和严重性着色。
| 主屏幕 | 所有模块均编号、分组,并根据终端尺寸调整 |
| 选择 | 通过编号,或 a / f / w |
| 主题 | 四种 24 位色彩调色板,--theme 或 KUMO_THEME |
python3 kumo.py --web             # → http://127.0.0.1:8888
python3 kumo.py --web -p 9000     # custom port
每个模块都会立即显示一张卡片,在仍在运行时显示旋转的边缘,然后填充并呈现其发现结果的颜色——红色表示严重,琥珀色表示警告,绿色表示干净。
| 流式输出 | 卡片在模块完成时到达,无需等待最慢的模块 |
| 严重性光晕 | 卡片颜色源自其渲染的徽章 |
| 模块胶囊 | 扫描前点击以启用或禁用 |
| 导出 | JSON,或独立的 HTML 报告 |
| 主题 | 四种,可实时切换,跨刷新记忆 |
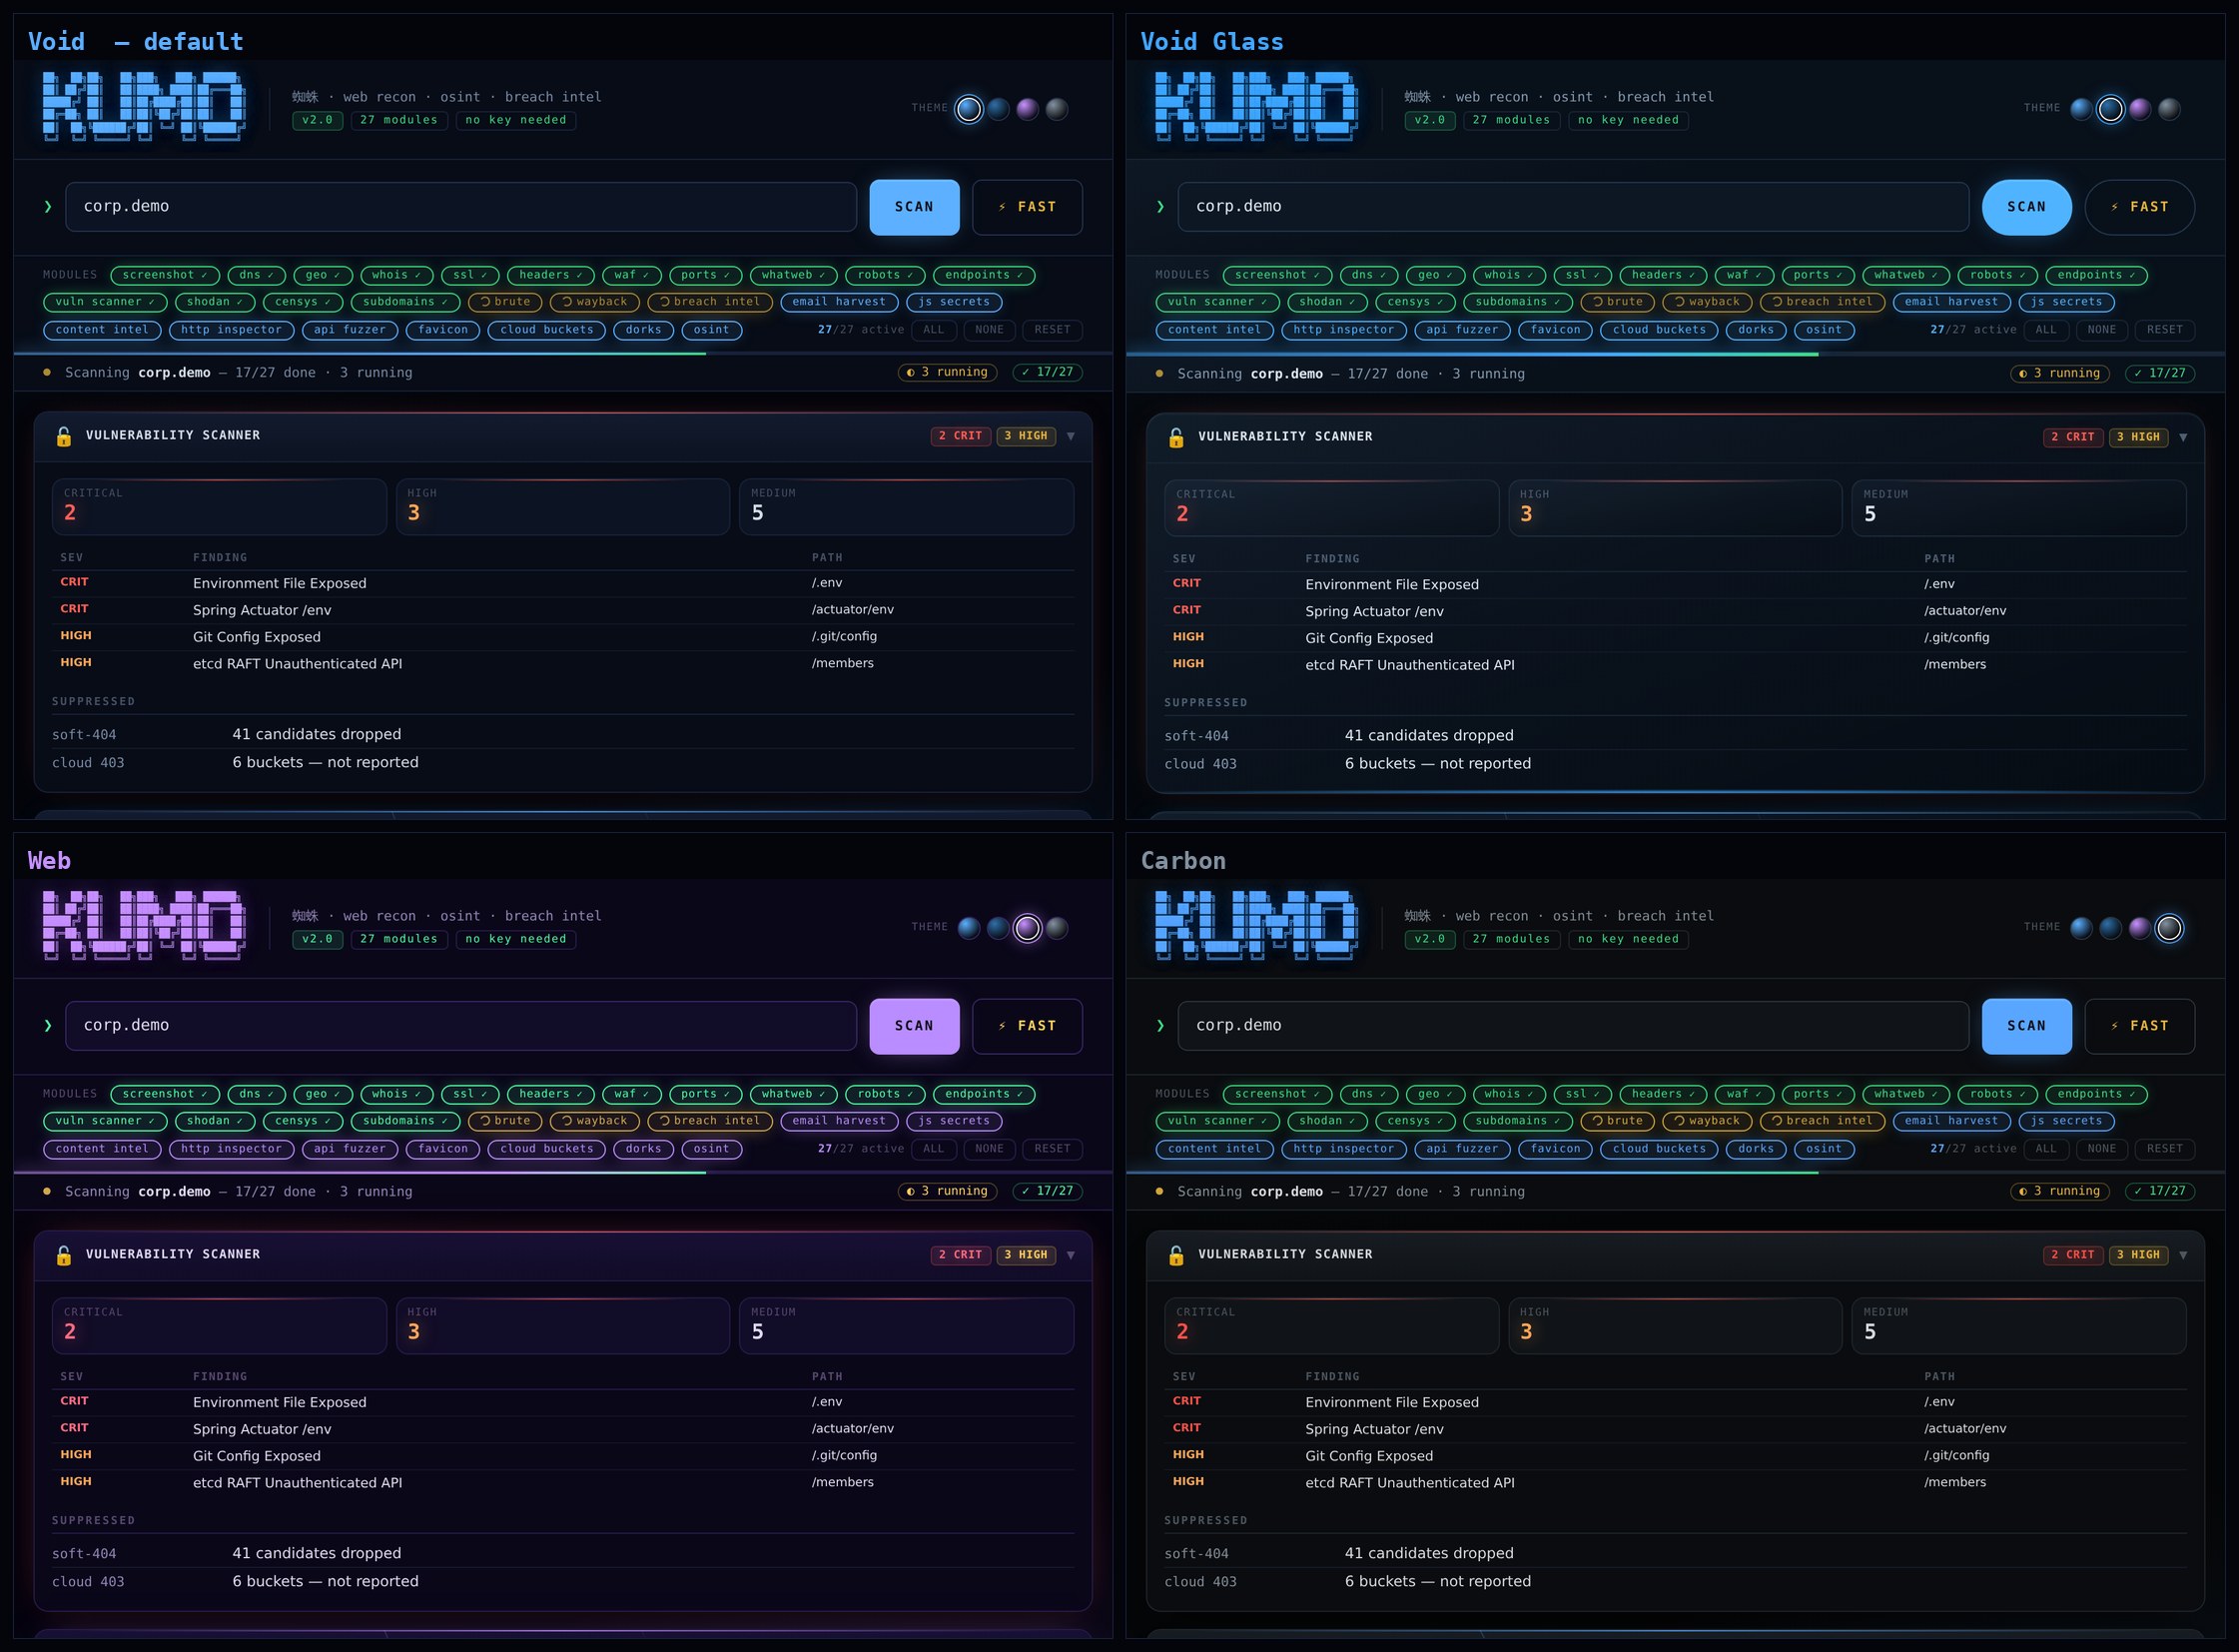
四种调色板,在仪表盘和终端中均可用。点击标题栏中的圆点,或按 Ctrl+Shift+T 循环切换。选择会被保存并在刷新后保留。
| 主题 | 特点 |
|---|---|
| Void (默认) | 最深的藏青色,青色光晕,扁平表面 |
| Void Glass | 发光的卡片边缘,底部光晕,更大的圆角 |
| Web 蜘蛛 | 紫色点缀,最强的光晕 |
| Carbon | 中性表面,克制的光晕——最适合客户截图 |
在终端中:
python3 kumo.py --theme carbon example.com
export KUMO_THEME=web
添加第五个主题只需一个调色板块加一个点——每个渲染器都通过同一套令牌集读取其颜色。
358 项检查,无需外部工具,也无需同步模板目录。该引擎仿照 nuclei 的匹配器模型——status、word、regex、size 以及一个小型 dsl,并与 matchers_condition 组合使用。
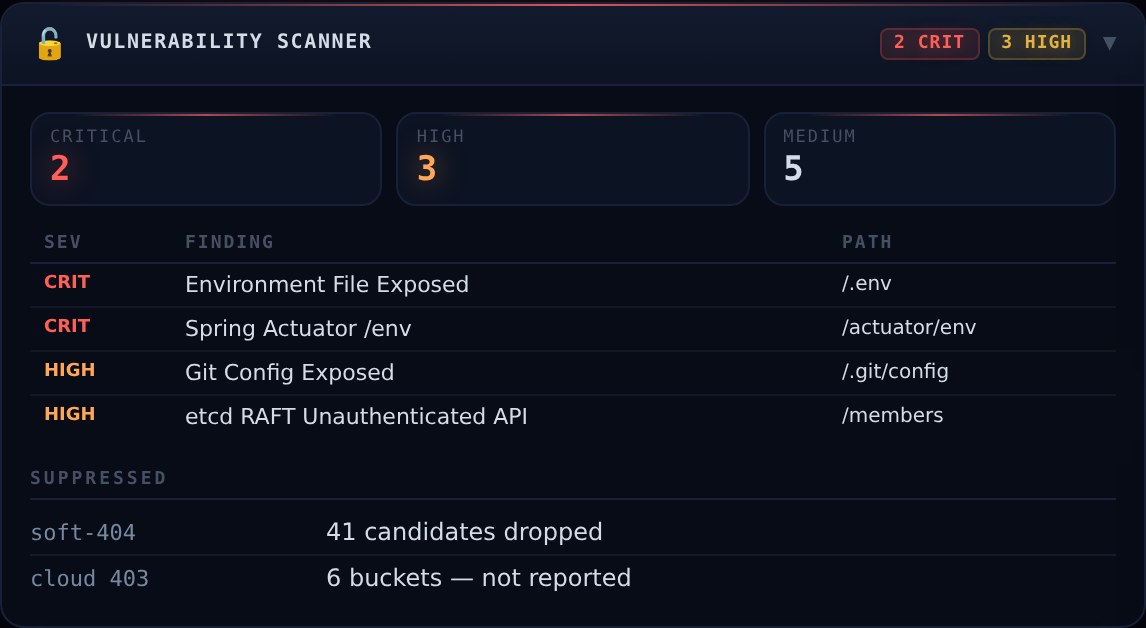
27 个模块,每个都并行运行。点击某个模块即可查看它在真实扫描中返回的内容。
在主屏幕上按编号运行它们,或按名称运行:python3 kumo.py corp.demo -m dns ssl nuclei
dns完整的 DNS 枚举,并对电子邮件保护进行安全评级。检测缺失的 DMARC、薄弱的 SPF 策略、缺失的 DKIM 以及开放的区域传送。
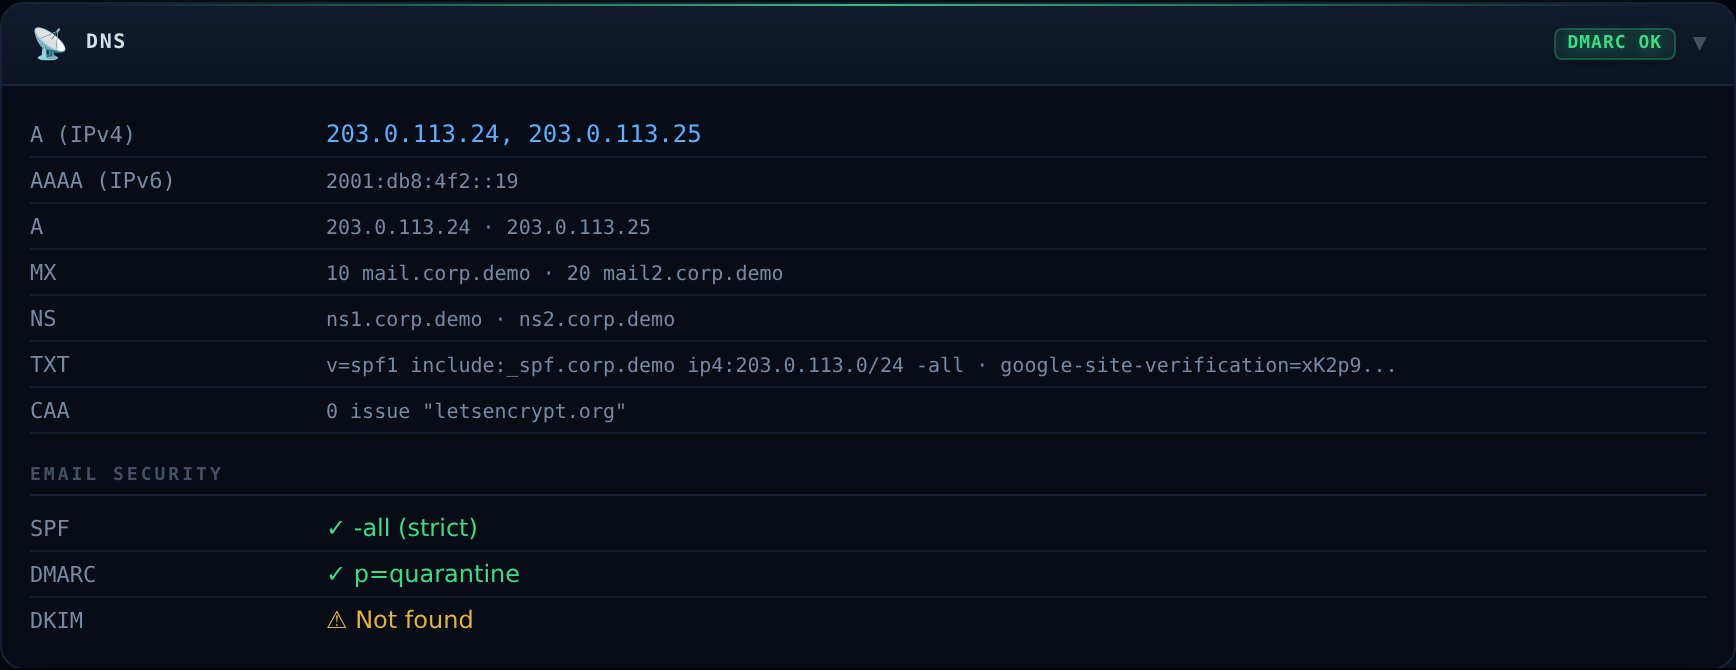
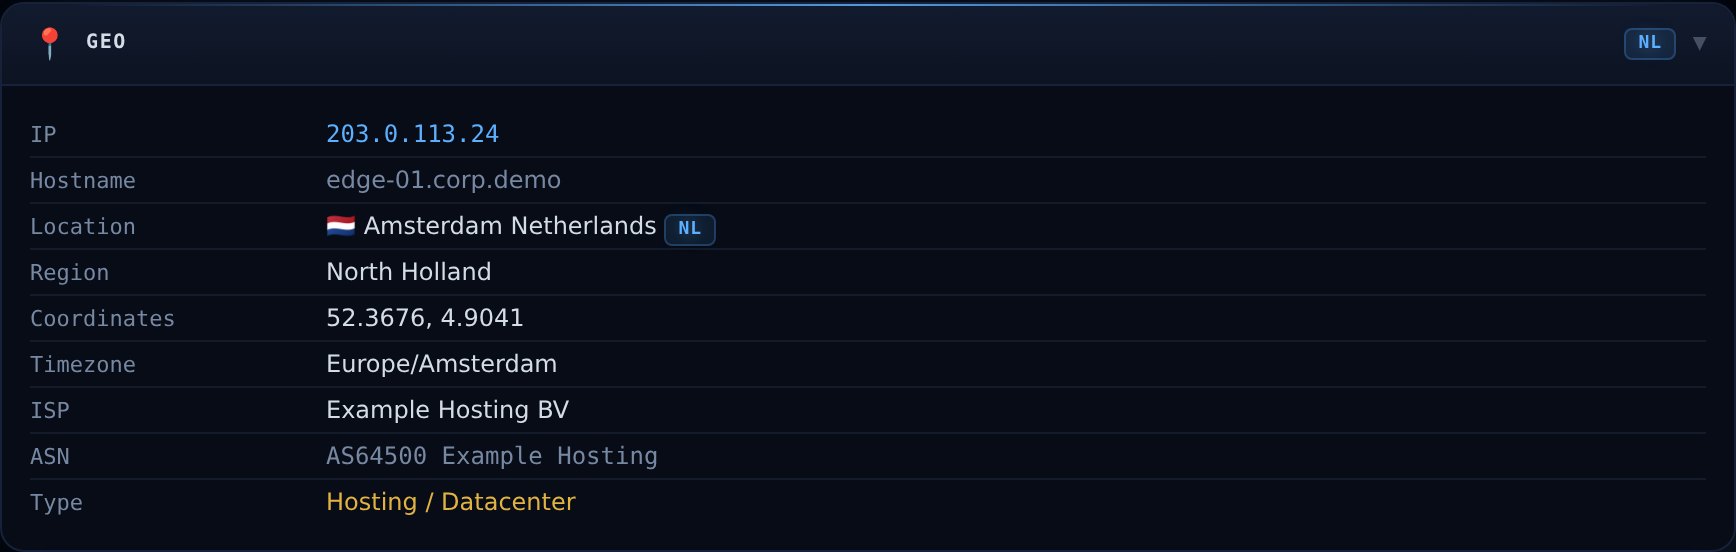
geo将域名解析为 IPv4/IPv6,对每个 IP 进行地理定位,并获取 ASN、ISP 和组织数据。
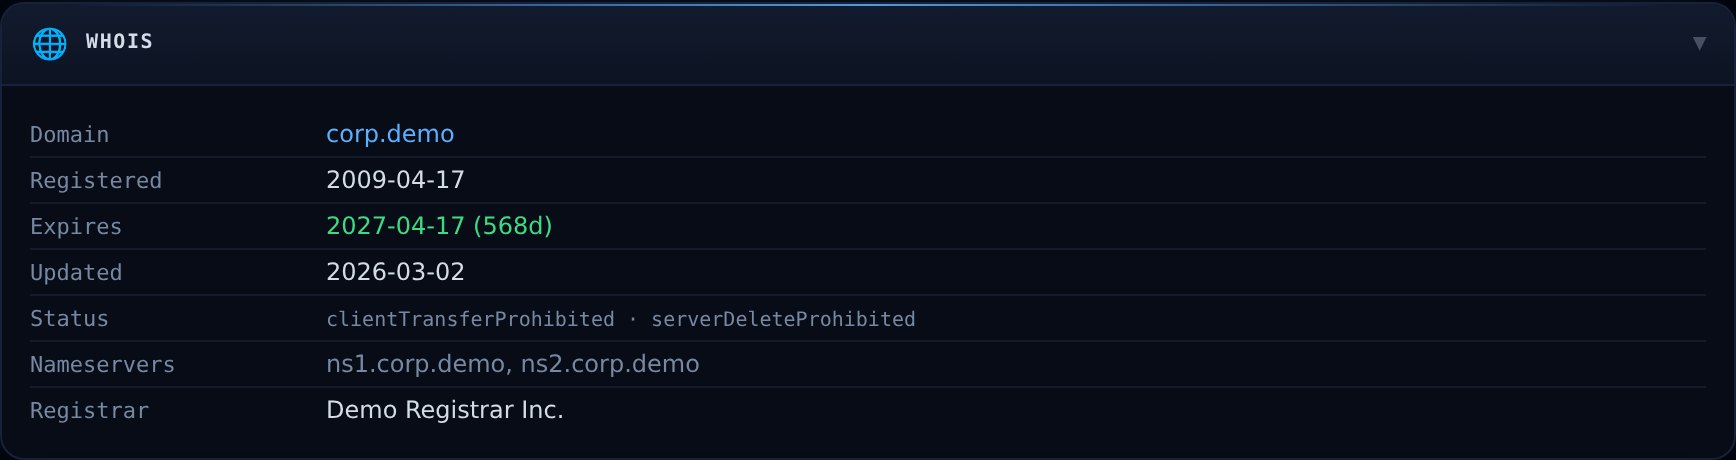
whois完整的注册商记录,包括创建日期、到期时间、注册人信息和名称服务器。检测即将到期的域名和受隐私保护的注册。
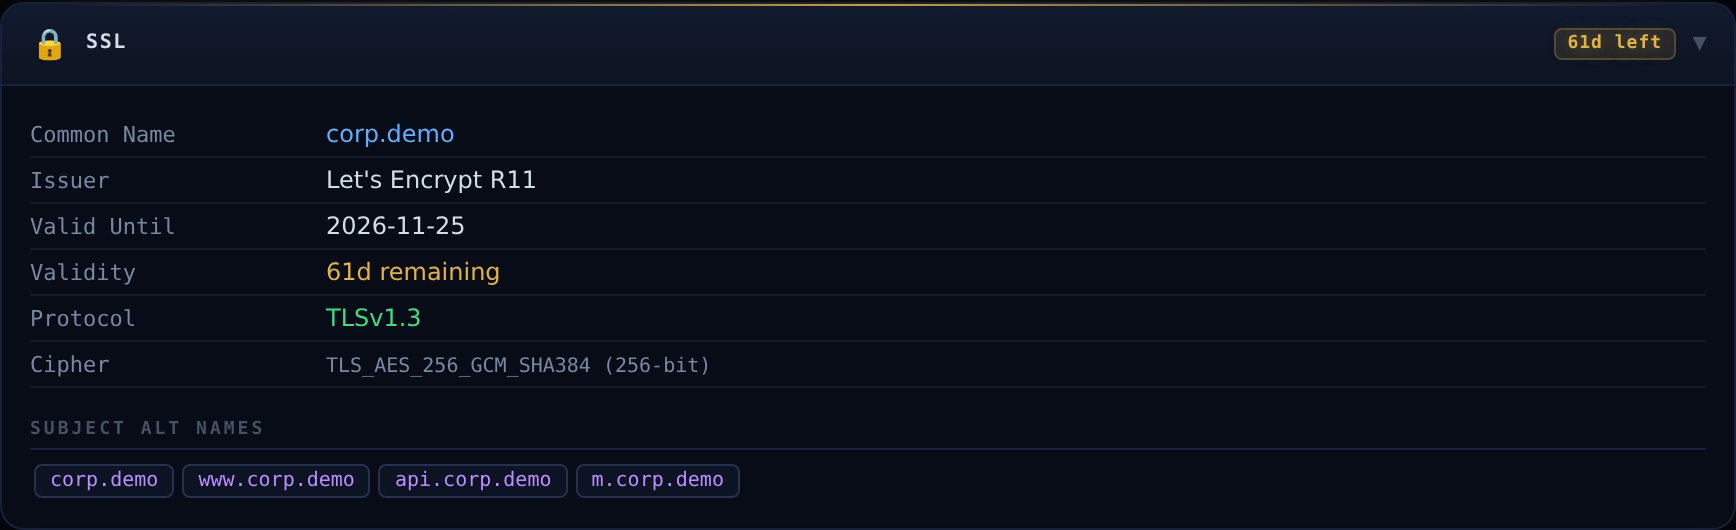
ssl检查完整的证书链——颁发者、到期时间、主题备用名称、密码套件和协议版本。标记已过期、自签名或配置错误的证书。
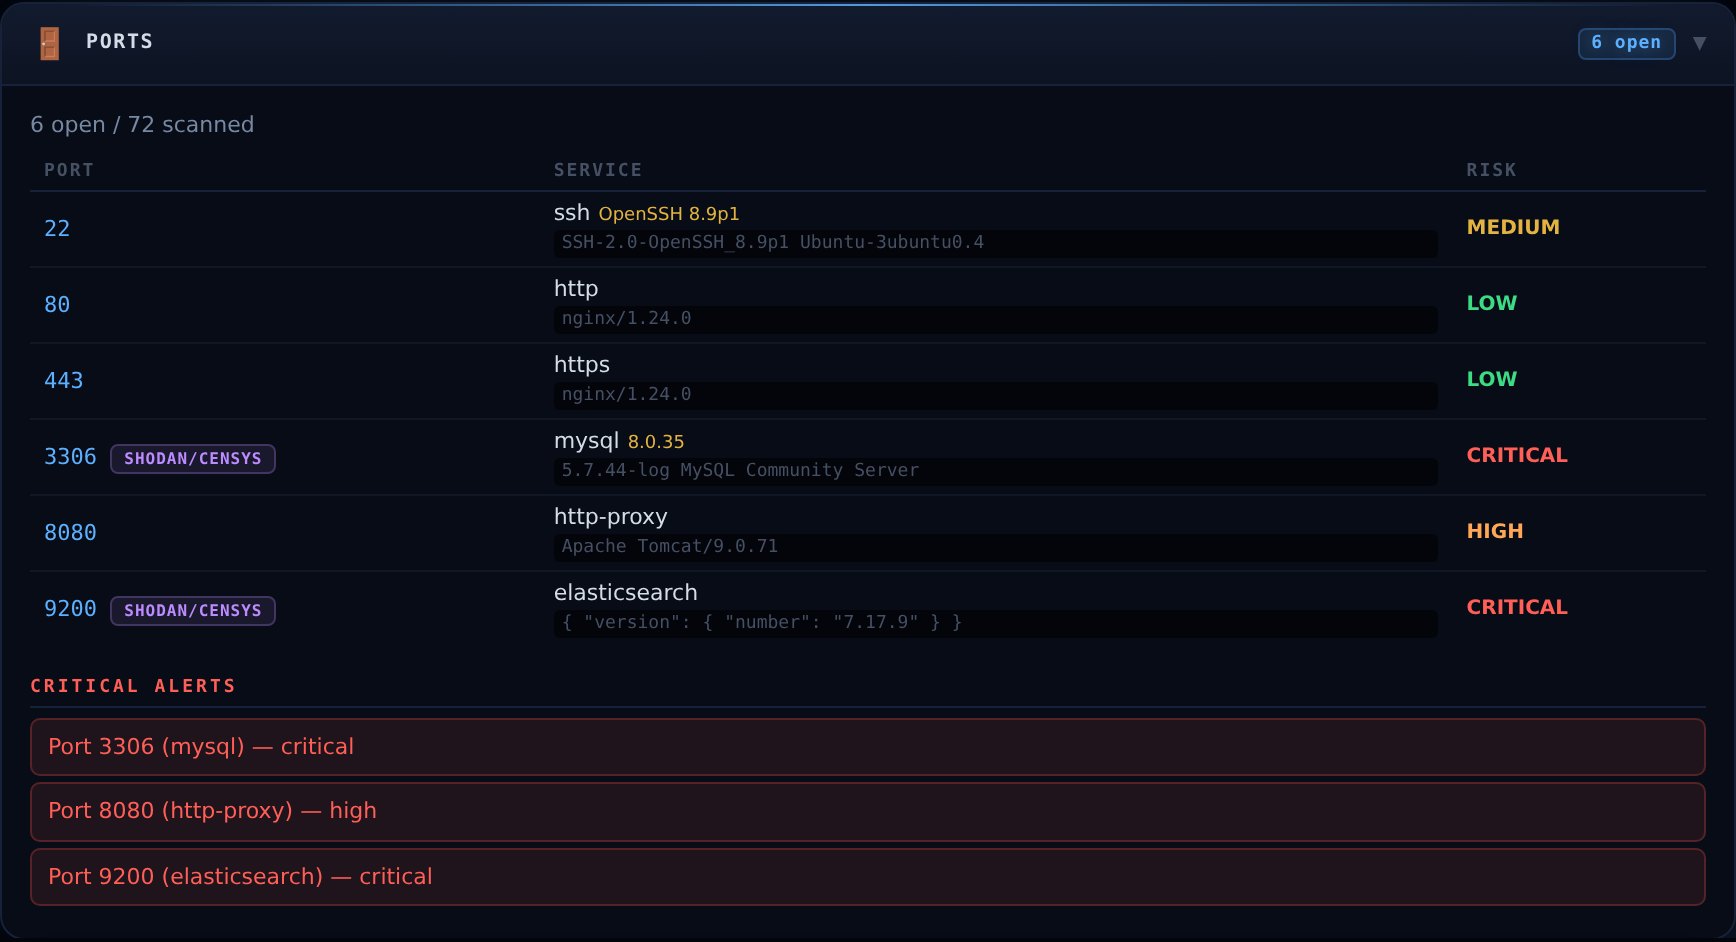
ports扫描 70+ 个常见端口,并为每个开放端口抓取服务横幅。已强化误报防护:首先在随机未使用端口上探测主机——如果它对这些端口也作出响应(tarpit、透明代理或接受一切的防火墙),则只报告具有真实应用层证据(服务横幅、TLS 握手或有效 HTTP 回复)的端口。每个开放端口在列出之前也会被重新验证。在可用时,会通过 Shodan 和 Censys 的数据进行丰富。
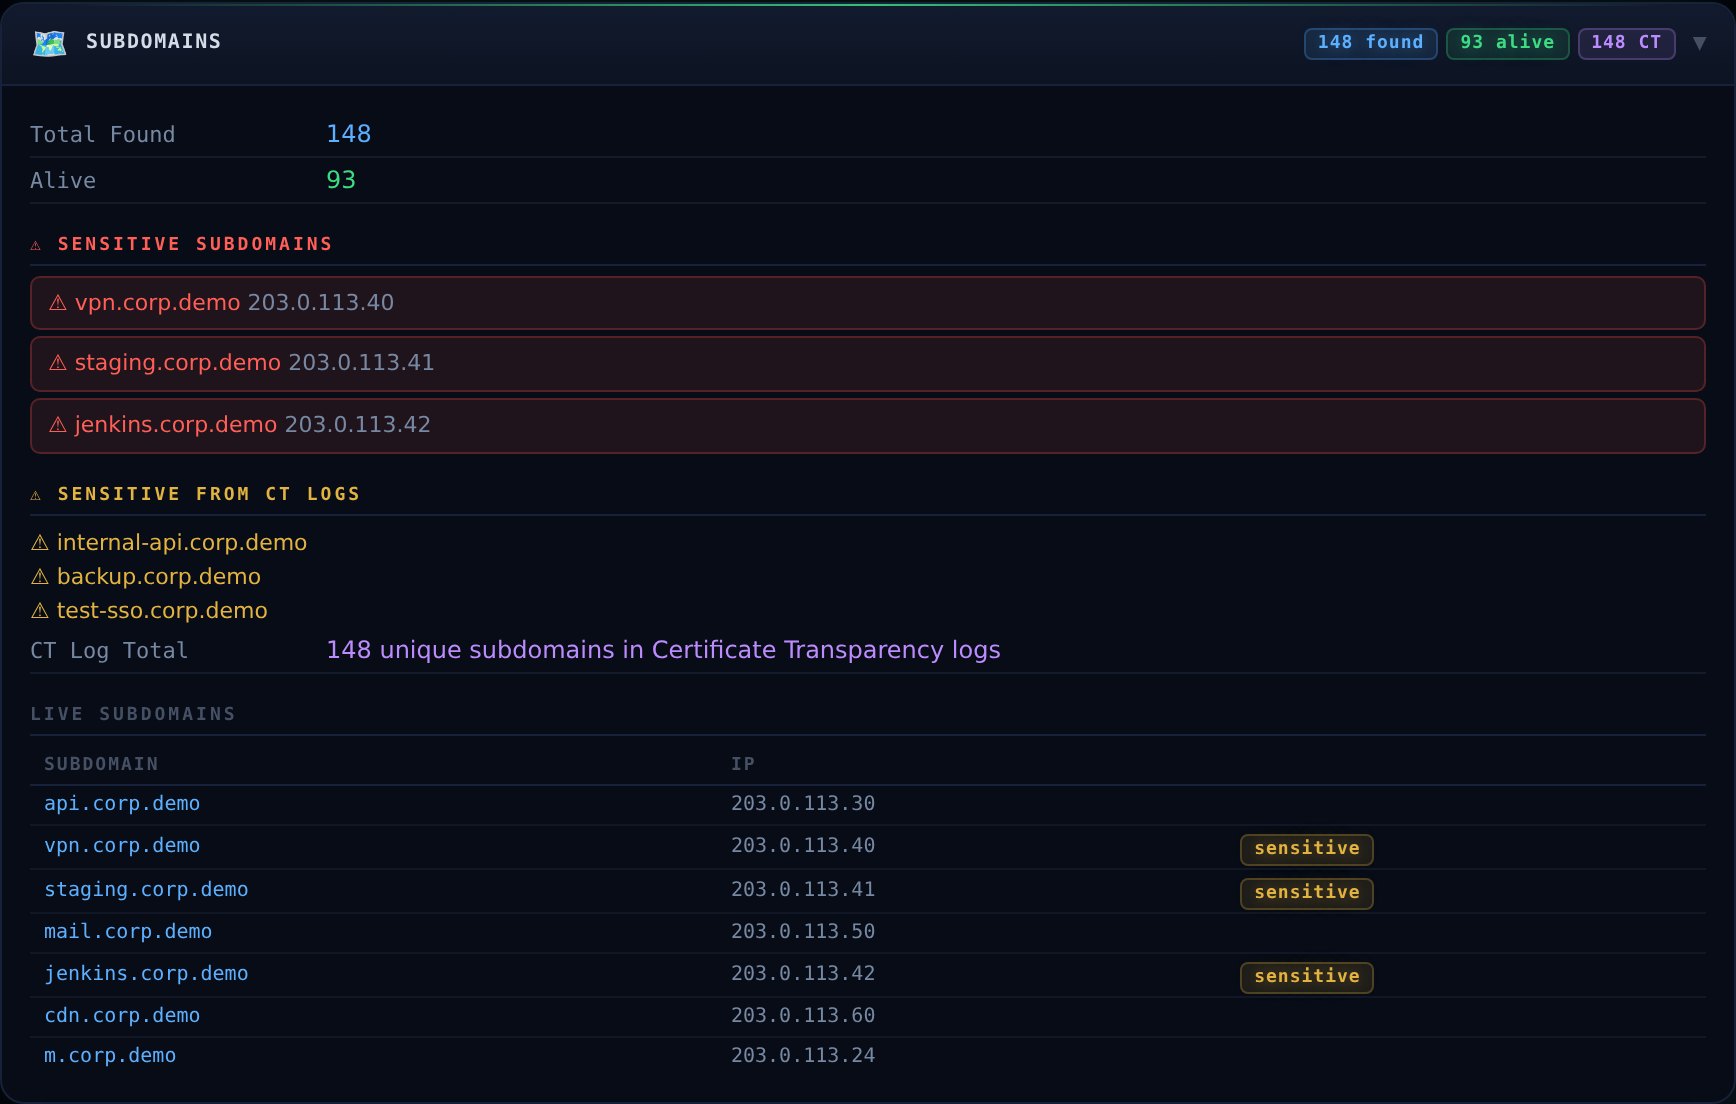
subdomains同时查询 crt.sh、HackerTarget、RapidDNS 和 AlienVault OTX,与证书透明度日志交叉比对,解析每个结果,检查其是否存活,并标记任何看起来敏感的内容。
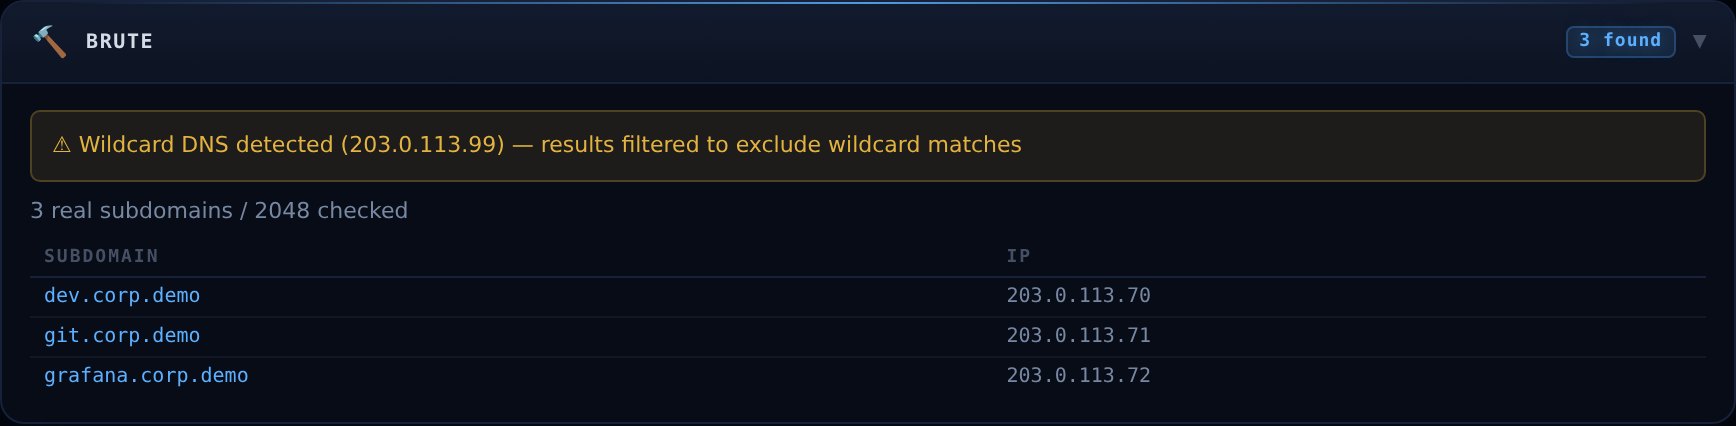
brute通过 DNS 测试数千个常见子域名,并带有通配符检测——自动消除误报。发现被动来源完全遗漏的子域名。
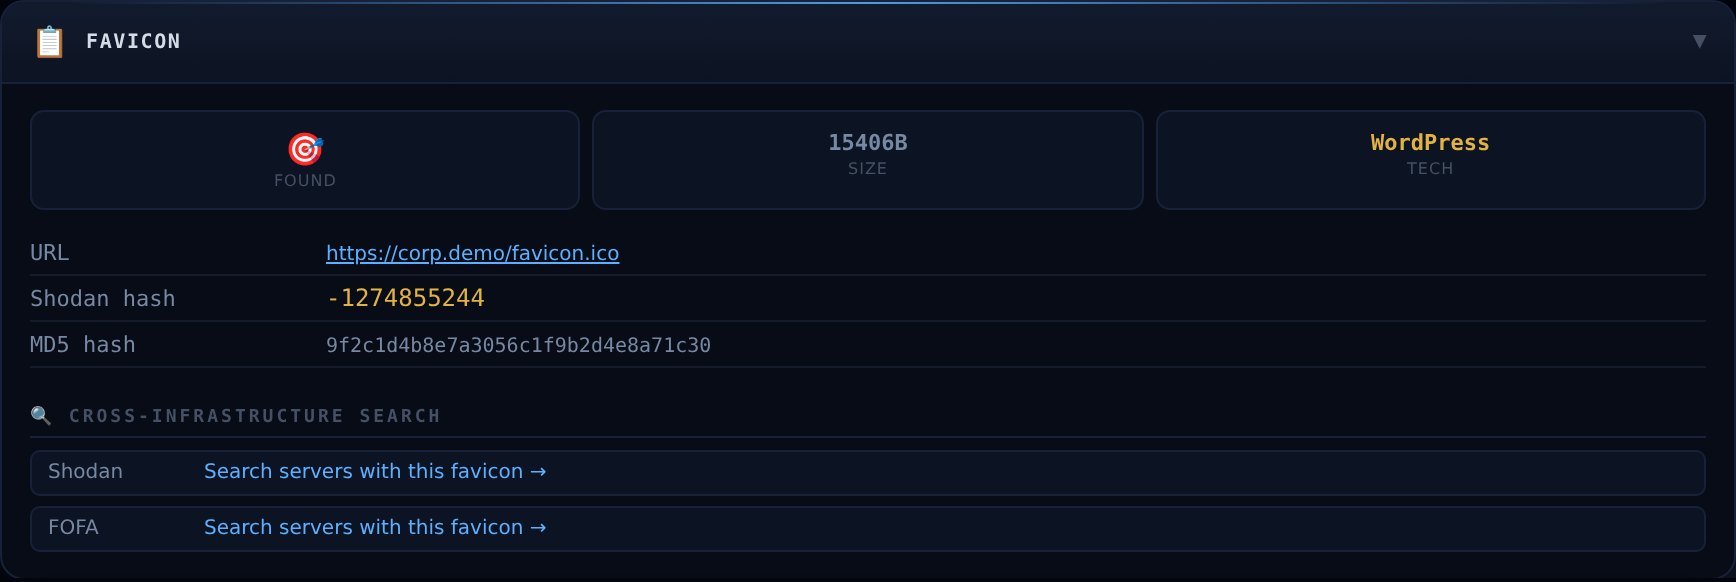
favicon获取 favicon(优先使用 HTML 中声明的,然后并行尝试常见路径——有界处理,因此绝不会挂起),计算 Shodan/Censys 使用的 MMH3 哈希,并将已知哈希映射到技术。便于对技术栈进行指纹识别,并转向运行相同 favicon 的其他主机。
screenshot对目标进行实时截图,并将其与 ransomware.live 数据源进行比对。提取页面标题、元描述、favicon、CMS 指纹,并检查该域名是否出现在任何勒索软件团伙的泄露帖子中。