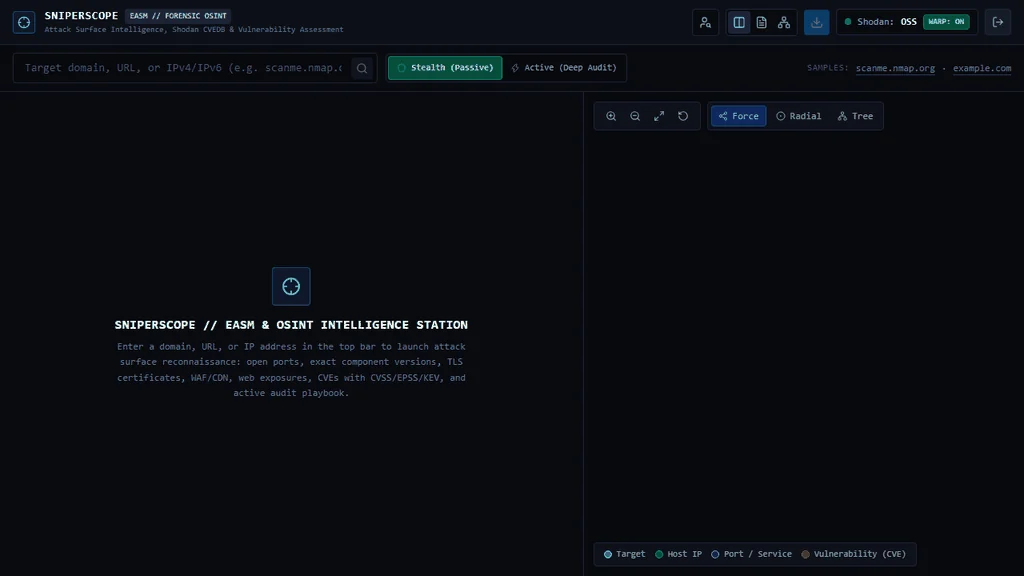
外部攻击面管理工作站,将 DNS、证书透明度、Shodan、CVEDB、TLS 和 OSINT 数据关联为带风险评分的取证报告。




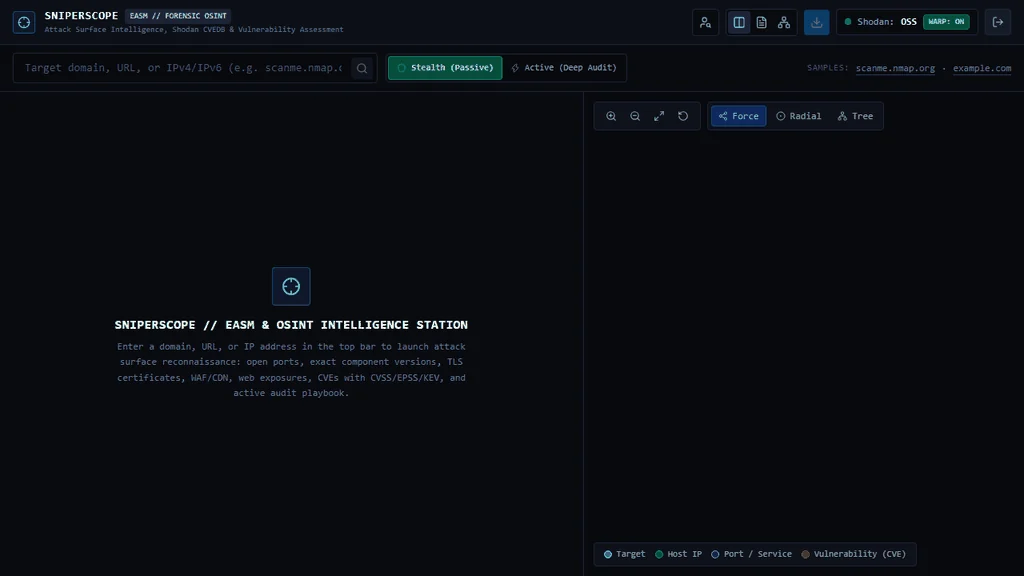
SniperScope 是一款高性能的外部攻击面管理(EASM)、被动/主动 OSINT 情报与取证报告工作站,专为网络安全审计人员、SOC 分析师和渗透测试人员设计。
只需一个目标(域名、完整 URL 或 IPv4/IPv6 地址),SniperScope 即可并行编排多个情报引擎:
.log)。flowchart LR
subgraph Auth["🔐 Operator Access (Gatekeeper)"]
direction TB
LoginScreen["🔑 LoginScreen\nHMAC-SHA256 Token\n(sniperadmin / Passphrase)"]
end
subgraph Frontend["🖥️ Frontend (React 19 + Vite 8 + Tailwind CSS v4)"]
direction TB
TargetInput["🔍 TargetInput\n(Domain / IP / URL / OPSEC Mode)"]
WarpToggle["🛡️ WARP / Proxy Egress Status\n(Active / Standby · Ping ms · Egress IP)"]
FootprintStation["🕵️ Digital Footprint & Spain Hub\n(Usernames · Spain OSINT · Phone · Email)"]
Dossier["📋 IntelDossier\nKPIs · Ports · CVEDB · Web/TLS · SCA · CLI Playbook"]
Cytoscape["🕸️ GraphCanvas (Cytoscape.js)\nForce-Directed · Concentric Radial · Tree"]
Exporter["📄 ForensicReportModal\nPDF · HTML · Markdown · RAW Trace (.log)"]
end
subgraph Backend["⚙️ Asynchronous Backend (FastAPI + Python 3.11+)"]
direction TB
Sanitizer["🛡️ Sanitizer & Target Normalizer\n(In-memory _SCAN_CACHE TTL 300s)"]
ParallelEngine["🚀 Parallel Asyncio Engine\n(DNS / CT Logs / RDAP / HTTP / Shodan)"]
OutboundProxy["🌐 Egress Proxy Handler\n(Cloudflare WARP 127.0.0.1:40000)"]
RiskCalc["📊 Dynamic Risk Engine\n(Score 0-100 · Grades A-F · Weighted Findings)"]
RawTrace["🧾 RAW Chronological Execution Trace\n(Command & Request Audit Log)"]
end
subgraph IntelSources["🌐 External Intelligence Providers"]
direction TB
DNS_Mod["DNS & CAA Anti-Spoofing\n(A, AAAA, MX, NS, TXT, CAA, SPF, DMARC)"]
CRT_Mod["Certificate Transparency\n(crt.sh Logs + Origin IP Lookup)"]
Shodan_Mod["Shodan Host & InternetDB\n(Ports, CPEs, Versions, Banners)"]
CVEDB_Mod["Shodan CVEDB\n(CVSS, EPSS, CISA KEV, Ransomware)"]
HTTP_Mod["Web Audit, TLS X.509 & SCA\n(Chain, SHA-256, Web Tech, WAF, CORS)"]
RDAP_Mod["RDAP / ASN\n(Registrar, Netblock, BGP Routing)"]
Footprint_Mod["SOCMINT & Spanish Public Gazettes\n(BOE, BORME, CENDOJ, Catastro, CNMC)"]
end
Auth --> Frontend
TargetInput -->|GET /api/scan| Sanitizer
WarpToggle -->|GET /api/health| OutboundProxy
FootprintStation -->|SSE /api/sherlock/stream| Footprint_Mod
Sanitizer --> ParallelEngine
ParallelEngine --> OutboundProxy
OutboundProxy --> IntelSources
DNS_Mod & CRT_Mod & CVEDB_Mod & HTTP_Mod & RDAP_Mod --> RiskCalc
RiskCalc --> RawTrace
RawTrace -->|JSON Payload| Dossier
RawTrace -->|Nodes & Edges| Cytoscape
RawTrace -->|Trace & Findings| Exporter
| 层级 | 组件 | 在 SniperScope 中的实现 |
|---|---|---|
| 前端 UI | React 19 + Vite 8 | 高密度响应式单页应用,具备亚毫秒级本地状态转换和 LAN 绑定(0.0.0.0)。 |
| 样式与主题 | Tailwind CSS v4 + Lucide React | 深色取证 HUD 美学(#07090e / #0f131c / #38bdf8),采用等宽技术排版和徽章指示器。 |
| 拓扑引擎 | Cytoscape.js | 多布局交互式攻击面图,具备碰撞避免:力导向(cose)、同心径向(concentric) 和 层次树(breadthfirst)。 |
| 后端 API | FastAPI + Uvicorn(Python 3.11+) | 高并发异步运行时(asyncio)、输入规范化、动态风险计算和实时服务器发送事件(SSE)。 |
| 访问网关 | 恒定时间 HMAC-SHA256 | 安全的操作员身份验证(sniperadmin),在公共或企业网络中保护 API 端点。 |
| 出站传输 | HTTPX / 可选本地代理 | 标准异步 HTTP 客户端,可选支持通过本地正向代理(127.0.0.1:40000)路由查询。 |
| HTTP、TLS 与正常运行时间 | HTTPX + Python ssl / socket | 非阻塞 TLS 握手检查(X.509 链、SHA-256 指纹、序列号)、响应延迟、元标签和安全头。 |
| 技术审计(SCA) | 正则与签名引擎 | 启发式检测前端/后端技术栈(Astro、React、Vue、Next.js、WordPress、Nginx、Apache 等),并与已知 CVE 和 PoC 关联。 |
| DNS 与反欺骗 | dnspython(dns.resolver) | 全面的记录枚举(A、AAAA、MX、NS、TXT、CAA、SPF、DMARC),并自动进行电子邮件安全诊断。 |
| 威胁情报 | Shodan SDK + InternetDB + CVEDB | 零数据包主机侦察,结合 CVE 评分:CVSS v3/v2、EPSS 利用概率、CISA KEV 状态和勒索软件标签。 |
/.git/HEAD、/.env、/swagger.json),并解锁全面的主动 CLI 剧本。< 3.5.0、Bootstrap、Lodash、Apache HTTP Server、Nginx、PHP)直接与 CVE 标识符、CVSS 评分、修复建议以及已验证的 PoC / Exploit-DB 链接关联起来。