

面向安全领域的轻量级基于 Android 的远程管理工具:(L.A.B. - R.A.T.S)
我要特别感谢 SecTools.dev 的团队,感谢他们将 Lab-RATS 出色地收录进其专业精选工具列表。能与他们网站上任何一款传奇工具同列于这份独家名单,简直令人难以置信!
Lab-RATS 由 K4N3CO 从零开发,是一个开源、轻量级的 Android 远程管理框架,内置强大的监控与交互能力。该系统自动生成自定义的、已签名的 .apk 文件,用于部署到任意 Android 设备,并通过简洁的基于 Web 的 C2 仪表盘提供完整的设备遥测数据。它专为适应严苛的现代移动环境而构建,提供稳健的功能套件,可在旧版和最新 Android 版本上可靠运行。

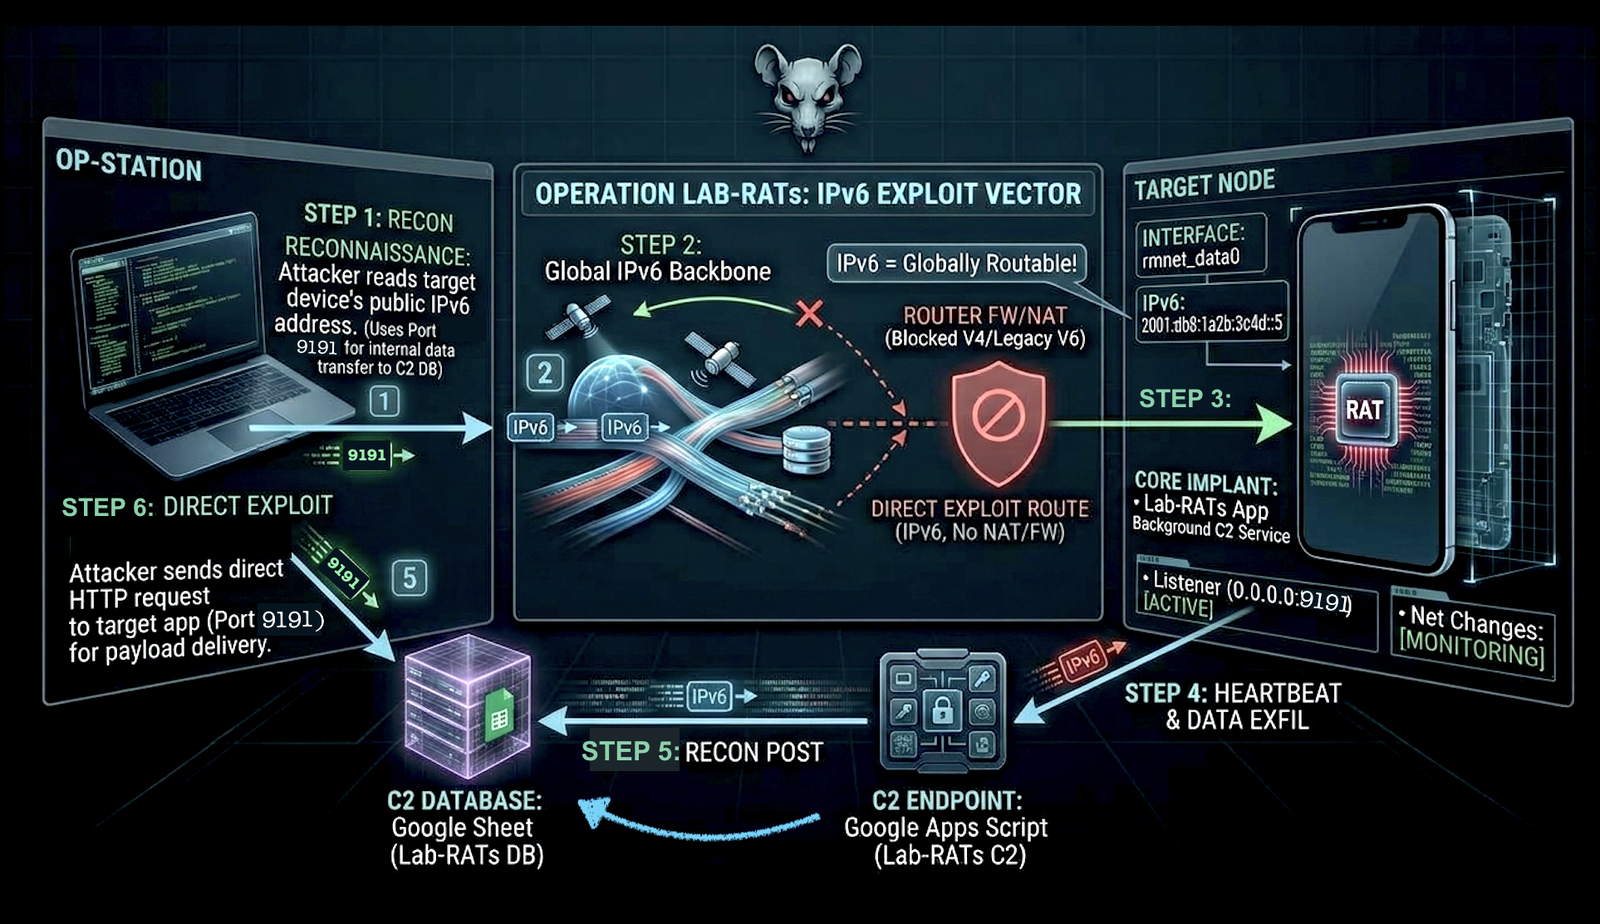
Lab-RATS 利用了现代 Wi-Fi 和蜂窝网络 (5G/LTE) 运营商分配的公共可路由 IPv6 地址的独特特性。通过将控制服务器直接绑定到设备的全局单播地址 (GUA),该工具完全绕过运营商级 NAT (CGNAT) 和入站防火墙限制。这种架构实现了无缝、零配置的点对点 (P2P) 远程访问,可从全球任何现代 Web 浏览器发起——完全无需路由器操作、端口转发,也无需第三方隧道服务(如 Ngrok 或 Pinggy)。
📸 点击查看 IPv6 利用向量
[!NOTE]
Lab-RATS 现已通过托管在 Render.com 上支持 IPv4 连接 (支持免费套餐)。请参阅下方 “命令与控制”选项 2 部分了解设置指南。

🔐 远程 C2 安全与安全握手:
- Web 仪表盘受安全登录墙保护 (默认密码:admin1337)。密码可直接从终端主页更改,以增强安全性。
- 实现了掩码凭据握手。密码在客户端传输前经过反转和 Base64 编码 (前缀为
0x_),使其对浏览器网络/载荷检查器不可见。
📦 自动化 APK 生成、身份控制与密度缩放:
- 即时构建
signed.apk,用于生产和测试。
- 完全自定义应用名称、包 ID 和最低 SDK。
- 自动调整 Logo 尺寸,适配所有 Android 屏幕密度。
📱 PC/移动端响应式:
- 远程 Web 界面针对PC 和智能手机浏览器进行了全面优化,具有触控友好的布局、自适应导航标签和可缩放的 UI 元素,可从任何设备进行监控。

💉 APK 载荷投递向量:
- 武器化引擎已全面改造,支持多种高成功率投递方式 (隐蔽 PDF、零点击 MP4、会议邀请及更多),确保在****所有现代移动环境中实现可靠访问。
🛡️ 规避引擎:
- 无法被 Samsung Knox、McAfee 和 Google Play Protect 检测。
- 深度隐蔽 HTML 护盾:C2 仪表盘采用 Shadow DOM 伪装和 Base64 载荷封装。浏览器“元素”检查被清零,战术结构对分析人员隐形。
- Web 加固:资源 (JS/CSS) 经过压缩和混淆;具备反调试循环和交互锁定 (右键、F12),以防止未经授权的分析。
- 动态代码混淆:构建时通过 ProGuard/R8 集成对逻辑流和类名进行随机化。
- 加密本地遥测:内部系统日志在构建时加密,使其对标准移动取证工具不可读。
🎭 隐蔽应用诱饵:
使用**“伪装库”中的逼真、功能完整的克隆应用**,即时远程替换整个 Lab-RATS 应用身份和图标:
- 👀 Play Protect (默认):用于初始安装,它模拟系统稳定性更新,并在此过程中自动授予所有权限 (辅助功能服务除外),实现极高的安装成功率。
- 🧮 计算器:通过战术逻辑引擎执行真实数学运算。
- 🌦️ 天气应用:通过 Open-Meteo API 显示实时本地化预报。
- 🛡️ 软件更新:模拟合法的系统更新界面,以建立目标信任。
- 🐭 Lab-Rats 与系统稳定性服务:完全解除伪装,在设备上直接打开 C2 服务器界面。
☎️ 紧急恢复与自愈:
- 拨号器解锁:在手机键盘上输入
*#1337#,将 Lab-RATS 服务器界面重新显示出来。
- 隐藏后门:如果设备处于隐蔽模式,快速点击诱饵屏幕中央 10 次以解锁 C2 服务器界面。(关闭应用后再次恢复隐蔽模式)
- 自动检测并在后台修复损坏的服务绑定或被撤销的权限。
- 防卸载:在 Ghost 标签页中默认开启,阻止用户通过设置卸载或强制停止应用。
🔄 远程服务器重启:
- Web UI:终端标签页上的一键“RESTART_SERVER”按钮,用于刷新后台服务。
- 短信后门:向设备号码发送包含
!RESTART_C2 的短信/文本,以强制服务器重新上线,即使它已被手动关闭或被操作系统杀死。
👻 任务列表隐身与动态 OTA 伪装:
- 该应用被硬编码为在 Android“最近应用”列表中不可见。
- 生成随机版本名称和代码,以模仿合法的系统 OTA 更新。

👻 幽灵操作:
- 幽灵控制/实时画面:远程投射并控制实时屏幕,无需“同意提示”。
- 黑屏模式:一种高隐蔽模式,旨在物理遮蔽目标设备的显示屏,同时保持非遮蔽的实时远程画面。(与幽灵控制配合使用以获得最大隐蔽性)
- Ghost_Toast:远程部署战术性、持久性弹窗覆盖层,文本完全可自定义 (颜色、大小和屏幕位置)。具备多种动画样式 (弹出、静态和侧滚),以及高强度“Burnt_Toast”模式,可用随机弹窗淹没屏幕以压垮设备。
- 远程系统拒绝锁定:部署持久性全屏安全覆盖层,以锁定物理交互并使设备无法操作,直到硬重置/重启或从 C2 仪表板远程解锁。
- 实时键盘记录:实时拦截按键和系统文本。现具备敏感信息高亮 (密码、OTP、电子邮件以红色发光) 以及针对浏览器登录信息的深度提取。
🧪 漏洞利用工厂:
- NFC 近场向量:为物理标签生成二进制 NDEF 载荷。
- QR 视觉向量:专用的高密度二维码生成器,用于独立 URL 投递。
- 短信钓鱼库:预配置的战术钓鱼模板。
- 影子覆盖层:远程向设备注入功能完整、像素级精准的凭据窃取覆盖层。
💀 反卸载护盾 (已优化):
- 高速、事件驱动的保护,阻止对应用的卸载或强制停止尝试。
- 自杀协议(自毁):远程触发的持久循环,清除所有本地配置并启动 C2 核心的硬卸载。
🛰️ 实时 GPS 追踪与情报流 (嗅探器):
- 一键上行,使用 Google Maps 打开设备的精确实时位置。
- 拦截每个应用通知 (WhatsApp、Telegram、RCS、系统等),以实时信息流呈现。
📸 战术监视中心 (超稳定):
- 隐蔽录制:在无任何用户可见活动的情况下秘密录制视频。
- 抓拍照片:隐蔽图像捕获,集成到实时画面中。
- 夜视模式 V2:针对低光环境的激进电子增亮。现具备硬件呼吸同步和 AE 绕过,可在现代高延迟传感器上实现零卡顿运行。
🎙️ 声学与拦截:
- 定时或实时麦克风录音,以及来电和去电的自动通话录音。
📂 高级数据上行:
- 集成文件管理器:浏览、下载和管理文件。具备即时搜索栏和分类筛选器。
- 信息收集:远程访问通话记录、联系人、硬件分析和已安装应用。
- 📝 直接文件编辑器:直接在设备上实时编辑文本、JSON 和日志文件。
🖥️ 增强型远程 Shell:
终端标签页内置 Shell 已全面重构,面向专业工作流:
- 命令历史:使用上/下方向键即时浏览历史命令。
- 现代化界面:更新为
root@Android 提示符,并配备更新后的 help 菜单。
- 加固的 I/O:多阶段重试逻辑与唯一执行跟踪,实现零延迟命令输出。
📊 遥测与报告:
- C2 自动上报:将日期与时间、设备 ID、连接类型*(WiFi/蜂窝网络)*、IP 地址与端口、C2 仪表盘链接、电池百分比、隐蔽与充电状态以及设备存储以离散方式上报至集中式 Google Sheet 或 Render C2。




