Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2021-44228 — 利用Log4j2中的Log4Shell漏洞(CVE-2021-44228),通过JNDI注入在存在漏洞的Web应用程序上实现远程代码执行。 | Kitploit
工具/GitHubGitHub/jun-5heng/cve-2021-44228
漏洞分析漏洞利用Web应用程序漏洞利用渗透测试红队
GitHubjun-5heng/cve-2021-44228

CVE-2021-44228

利用Log4j2中的Log4Shell漏洞(CVE-2021-44228),通过JNDI注入在存在漏洞的Web应用程序上实现远程代码执行。

查看仓库
74年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2021-44228

Log4j2组件命令执行RCE

Code By:Jun_sheng @橘子网络安全实验室

橘子网络安全实验室 https://0range.team/

0x00 风险概述

本工具仅限授权安全测试使用,禁止未授权非法攻击站点

在线阅读《中华人民共和国网络安全法》

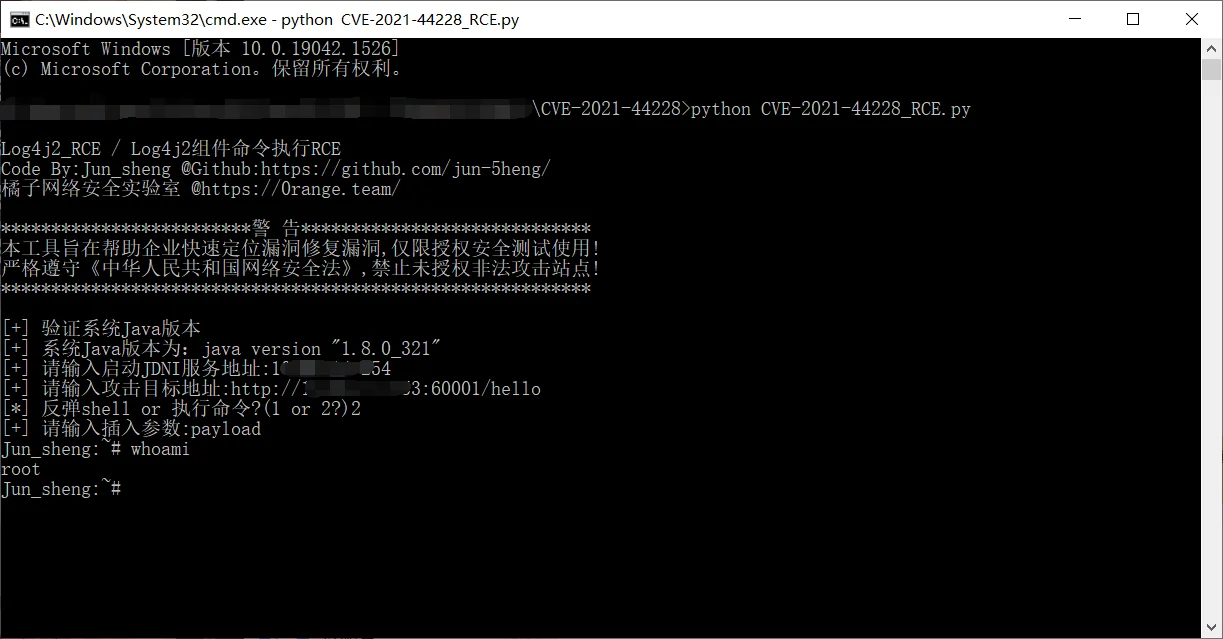
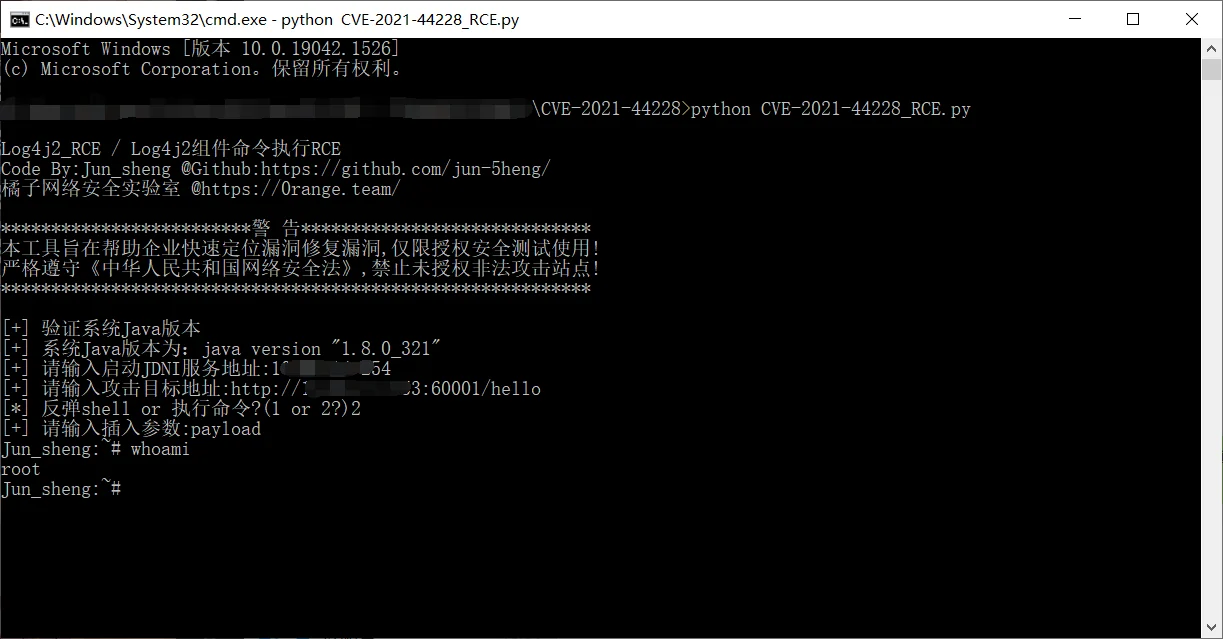
0x01 工具使用

运行中提示

0x02 注意

本工具调用JNDI注入工具进行漏洞攻击

攻击目标地址请输入完整路径!

插入参数请输入你认为有可能存在漏洞的参数!

如果有需要请自己根据需求更改脚本内容!

转载请标明出处!

0x03 Bug问题

Bug请提交Issues,有时间会看的。

下载工具