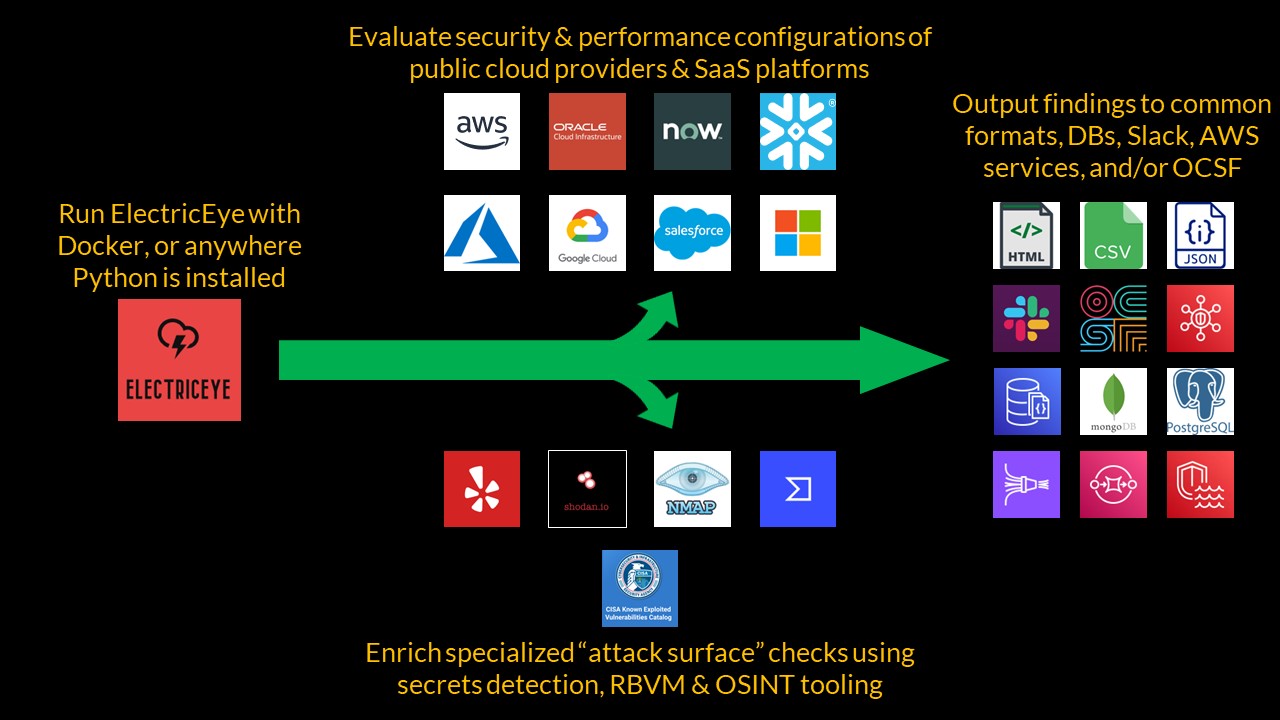
ElectricEye 是一款多云、多 SaaS 的 Python CLI 工具,用于资产管理、安全态势管理和攻击面监控,支持数百种服务和评估,以强化您的 CSP 和 SaaS 环境,控制措施映射至超过 20 个行业、监管和最佳实践控制框架。


在太空的这里
我俯视着你
我的激光轨迹
你做的每件事
犹大圣徒,1982
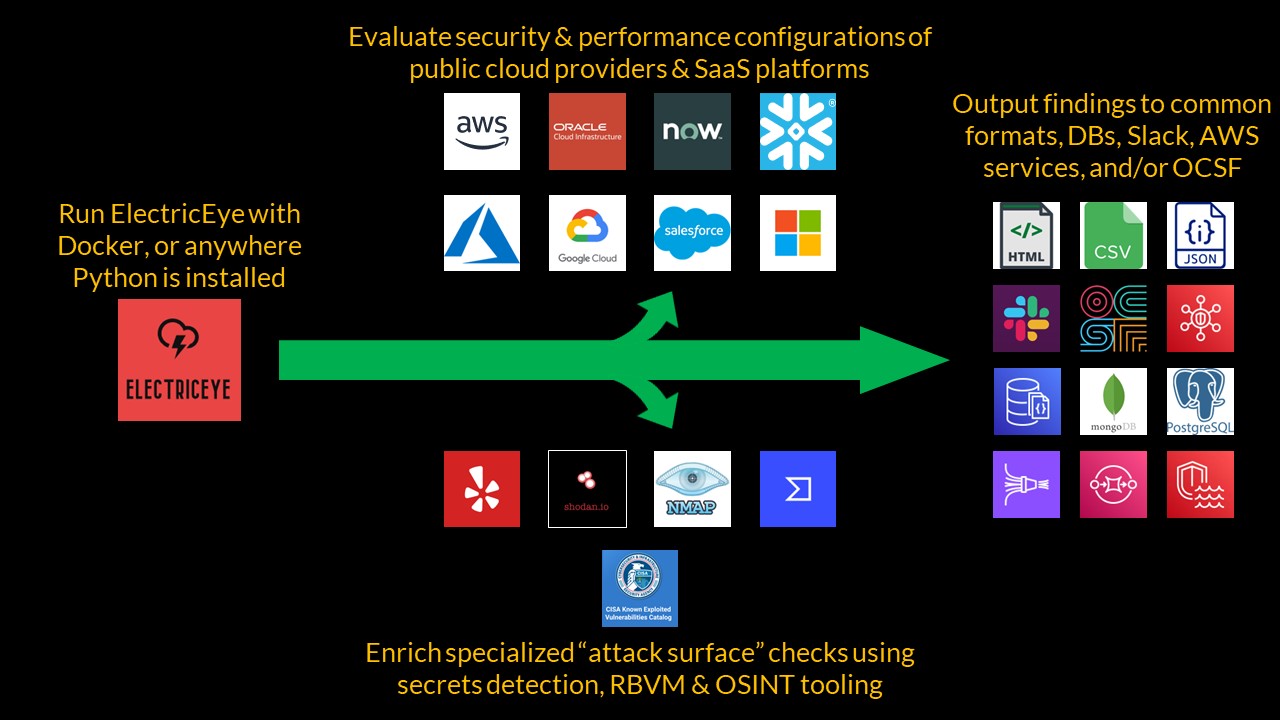
ElectricEye 是一款 Python CLI 工具,提供跨账户、跨区域、多云及 SaaS 的资产管理、安全态势管理和攻击面监控能力,支持 AWS(所有分区均可)、GCP、Oracle 云基础设施 (OCI)、ServiceNow、Microsoft 365 企业版 (M365)、Salesforce (SFDC) 和 Azure。
ElectricEye 提供超过 1000 项检查,覆盖安全、弹性、性能和财务最佳实践,涉及 100 多个 CSP 和 SaaS 服务,包括 CSP/SaaS 原生资产管理工具/视图或主流 CSPM 和 CNAPP 工具不支持的非常见服务。
每项检查均映射至超过 20 个控制框架,涵盖通用最佳实践、监管、行业特定和法律框架,如 NIST CSF、AICPA TSC(适用于 SOC 2)、HIPAA 安全规则、NIST 800-171 Rev. 2、CMMC V2.0、欧洲央行 CROE 第 2 节、PCI-DSS V4.0、CIS 基础基准等。
多维度攻击面监控利用 VirusTotal、Nmap、Shodan.io、Detect-Secrets 和 CISA 的 KEV 等工具,分别定位互联网上索引的资产、发现暴露的服务、定位可利用漏洞以及发现制品仓库中的恶意软件包。
输出至 AWS Security Hub、开放网络安全框架 (OCSF) V1.1.0 JSON 格式、AWS DocumentDB、JSON、CSV、HTML 报告、MongoDB、Amazon SQS、PostgreSQL、Slack(通过 Slack 应用机器人)以及 FireMon Cloud Defense。
ElectricEye 的核心概念是 检查器(Auditor) ,即一组 Python 脚本,每个脚本针对特定 SaaS 供应商或公有云服务提供商(称为 评估目标(Assessment Target) )运行 检查项(Checks) 。您可以运行整个评估目标、特定检查器或检查器中的特定检查项。评估完成后,ElectricEye 支持十余种 输出(Outputs) 类型,从 HTML 执行报告到 AWS DocumentDB 集群——您可以根据需要运行多个输出。
ElectricEye 还利用其他工具,如 Shodan.io、Yelp 的 detect-secrets、VirusTotal、美国网络安全和基础设施安全局 (CISA) 的 已知被利用漏洞 (KEV) 目录以及 NMAP,以执行其检查项并丰富发现结果。
首先,克隆此仓库并使用 pip3 安装依赖项:pip3 install -r requirements.txt。
如果您评估的不是本地 AWS 账户,请修改位于 ElectricEye/eeauditor/external_providers.toml 的 TOML 配置,或使用 --toml-path 提供您自己的路径。TOML 文件指定了多账户、多区域、凭据和输出的详细信息。
最后,运行控制器以了解各种检查项、检查器、评估目标和输出。``` python3 eeauditor/controller.py --help Usage: controller.py [OPTIONS]