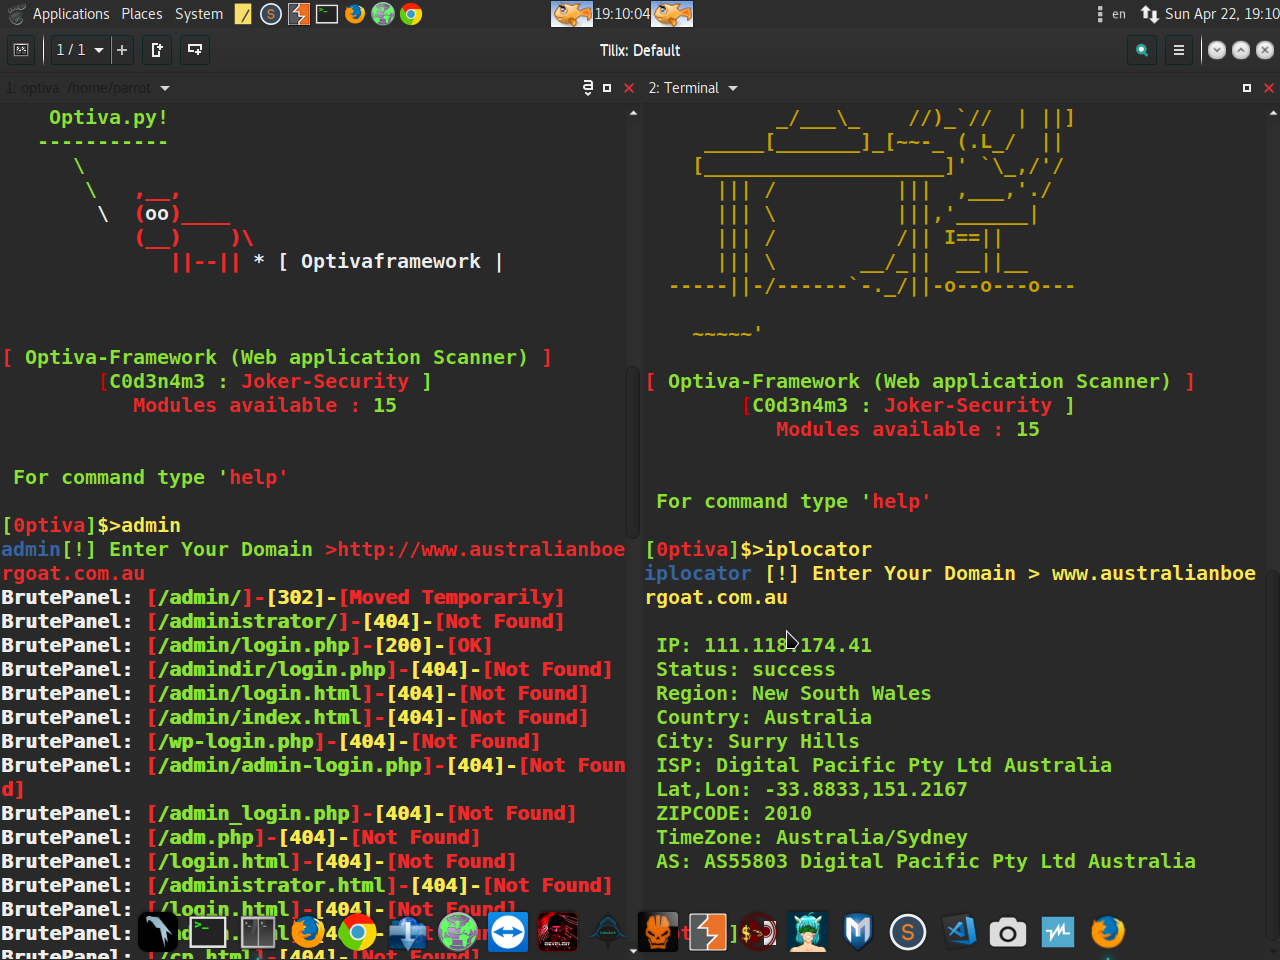
你可以使用此框架检查你的网站安全性,通过发现网站中的漏洞,或者你也可以用此工具查找管理员后台、通过dork搜索SQL注入,以及收集信息和加密哈希。
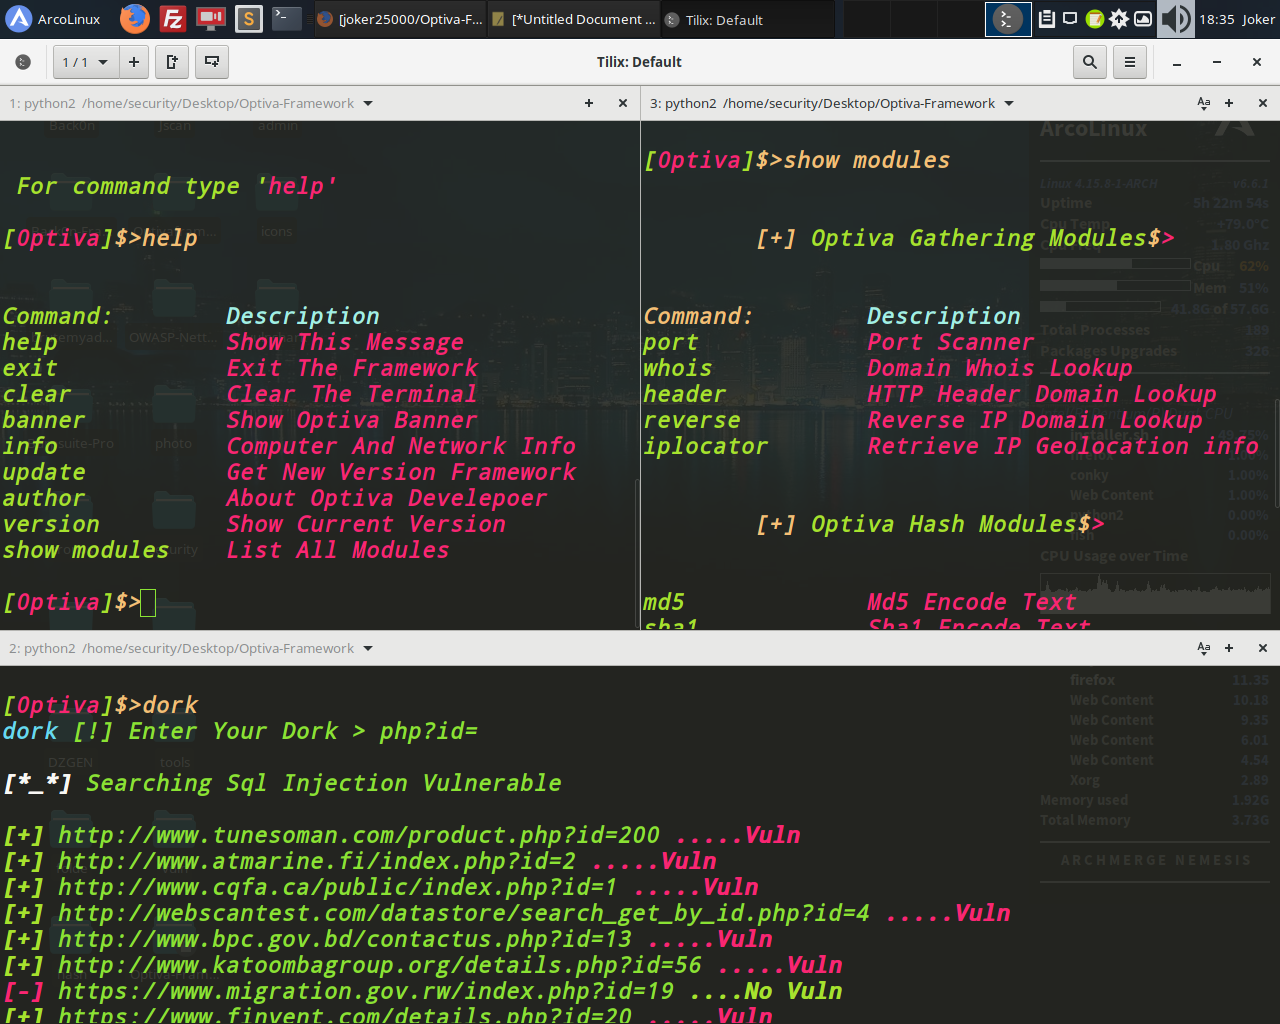
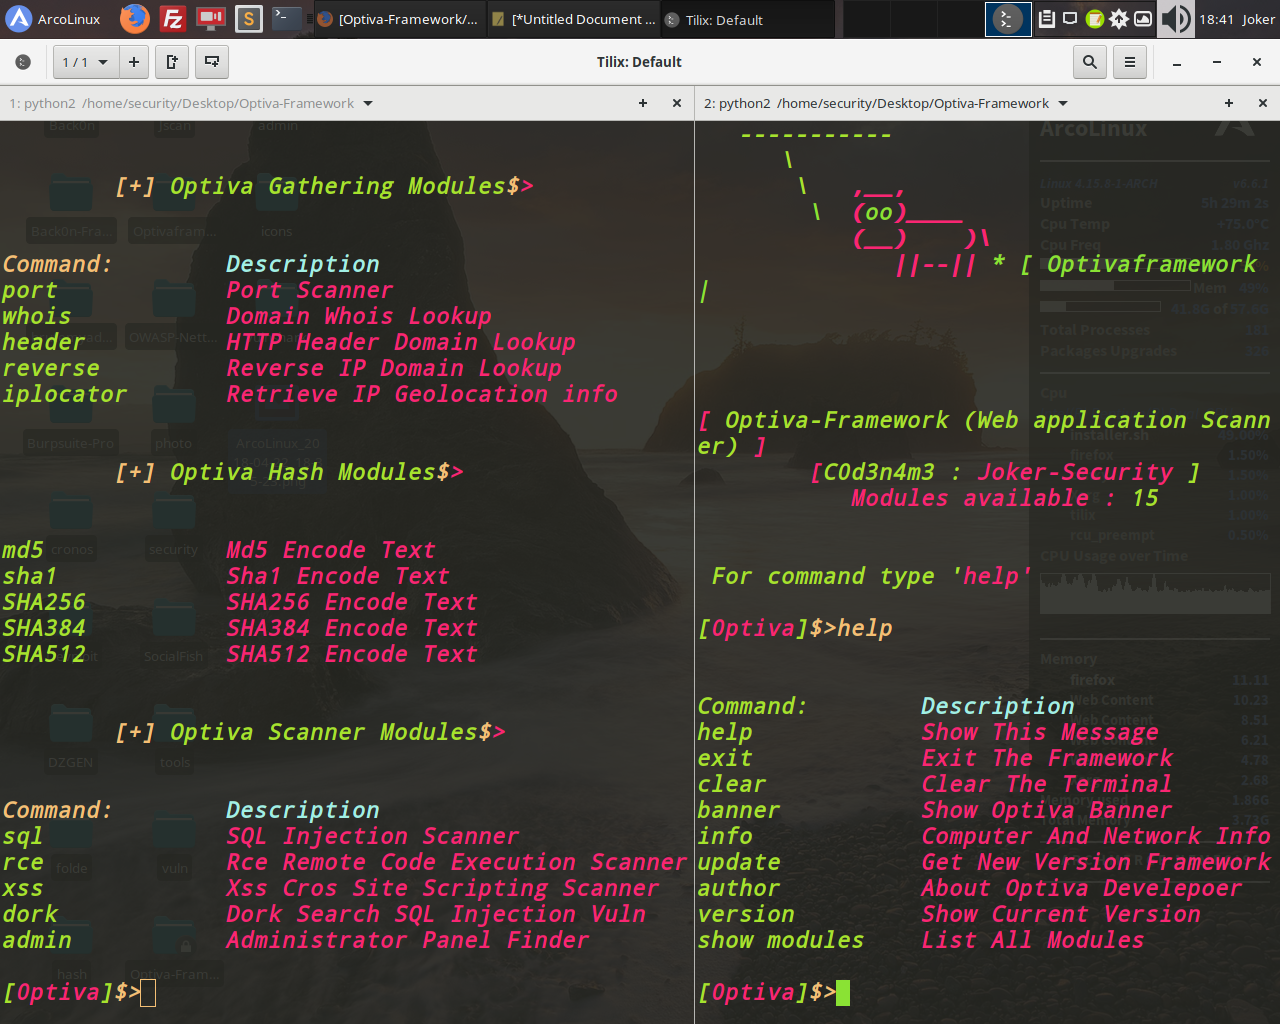
信息模块 :
端口扫描器
Whois查询
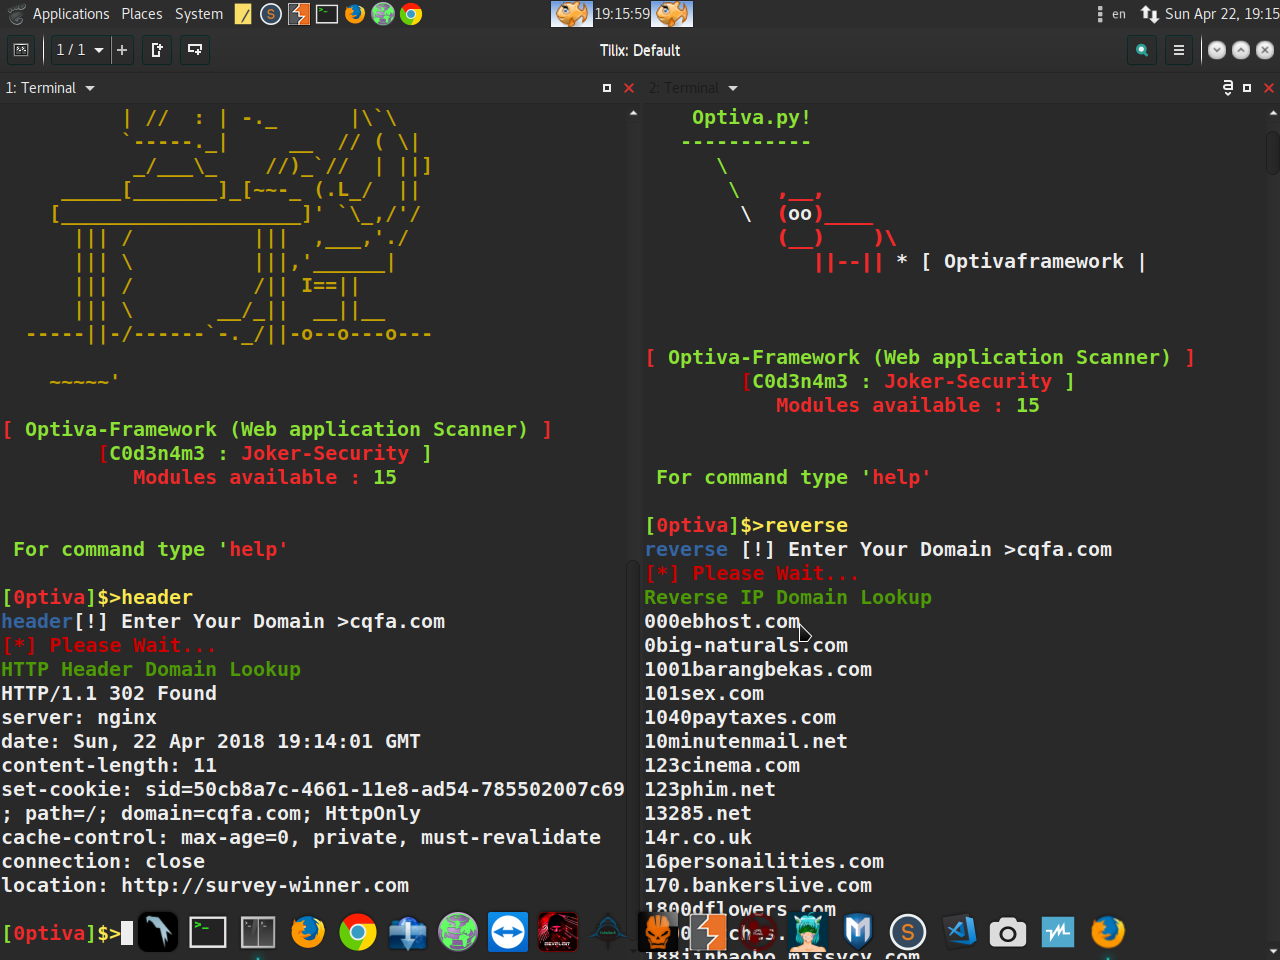
反向IP域名查询
HTTP头域名查询
IP定位器 - 获取IP地理位置信息
哈希模块 :
MD5文本编码
SHA1文本编码
SHA256文本编码
SHA384文本编码
SHA512文本编码
扫描模块 :
跨站脚本攻击 (XSS)
SQL注入扫描器 (SQL)
通过Dork搜索SQL注入漏洞
远程代码执行扫描器 (RCE)
网站管理员后台扫描查找器
$ git clone https://github.com/joker25000/Optiva-Framework
$ cd Optiva-Framework
$ chmod +x installer.sh
$ ./installer.sh
$ 在终端中输入
$ optiva
$ cd Optiva-Framework
$ pip install termcolor
$ pip install requests
$ pip install mechanize
$ 运行 optiva :
$ python optiva.py
$ apt install git
$ git clone https://github.com/joker25000/Optiva-Framework
$ cd Optiva-Framework
$ chmod +x installer.sh
$ bash installer.sh
$ 选择第3个选项 termux 并按回车
$ 运行 optiva :
$ python2 optiva.py
$ Twitter : https://twitter.com/SecurityJoker
$ YOUTUBE : https://www.youtube.com/c/Professionalhacker25
$ FACEBOOK: https://facebook.com/kali.linux.pentesting.tutorials
$ 测试环境 : Windows / Kali Linux / Parrot Os / Ubuntu / Archman / ArcoLinux / Termux(Android)