互联网上的人员追踪器:学习追踪世界,以避免被追踪。
Trape 是一款 OSINT 分析与研究工具,能够实时追踪并执行智能化的 社会工程学 攻击。它创建的初衷是向世人揭示,大型互联网公司如何能在用户毫不知情的情况下,获取其网站或服务的会话状态等 机密信息,并通过浏览器控制用户。然而,该工具也在不断演进,旨在帮助 政府 机构、企业和 研究人员 追踪网络犯罪分子。
2018 年初,它曾在 新加坡 BlackHat Arsenal 展出:https://www.blackhat.com/asia-18/arsenal.html#jose-pino,并亮相于全球多个安全活动。
定位器优化: 追踪您与目标之间的路径。每次您移动位置,路径都会更新。目标的定位通过浏览器绕过技术静默获取,无需在受害者端请求定位权限,同时保持 99% 的定位精度。
接近提醒: 当您接近目标时,Trape 会通知您。
REST API: 生成 API(随机或自定义),通过它您可以远程控制并监控网络上的其他网站,获取所有访客的流量。
进程钩子: 管理目标浏览器中的社会工程攻击或进程。
--- 多种功能: 您可以实时发起任意域名或服务的钓鱼攻击,也可以发送恶意文件来入侵目标设备。
--- 注入 JS: 保持 JavaScript 代码实时自由运行,从而管理 键盘记录器 的执行或您自己的自定义 JS 函数,这些函数将反映在目标浏览器中。
--- 语音: 维持一个音频创建进程,在目标浏览器中播放。通过此功能,您可以使用西班牙语和英语语言下的不同声音执行个性化消息。
公网隧道: Trape 拥有自己的 API,与 ngrok.com 关联,可自动管理公网隧道;这样您可以将本地运行的 trape 服务器内容发布到互联网上,以便管理钩子或公开攻击。
点击攻击获取凭据: 自动获取目标凭据,通过识别您在社交网络或互联网服务上的连接可用性。
网络: 您可以获取用户网络信息。
--- 速度: 查看目标的网络速度(延迟、下载、上传、连接类型)。
--- 主机或设备: 在此,您可以自动扫描目标网络中所有连接的设备。
资料: 目标行为的简要总结以及关于您设备的重要附加信息。
--- GPU --- 能源
会话识别是 trape 最有趣的功能之一,因为作为研究人员,您可以远程知道目标连接到了哪个服务。
首先下载该工具。
git clone https://github.com/jofpin/trape.git
cd trape
python3 trape.py -h
如果无法运行,请尝试安装 requirements.txt 文件中的所有库。
pip3 install -r requirements.txt
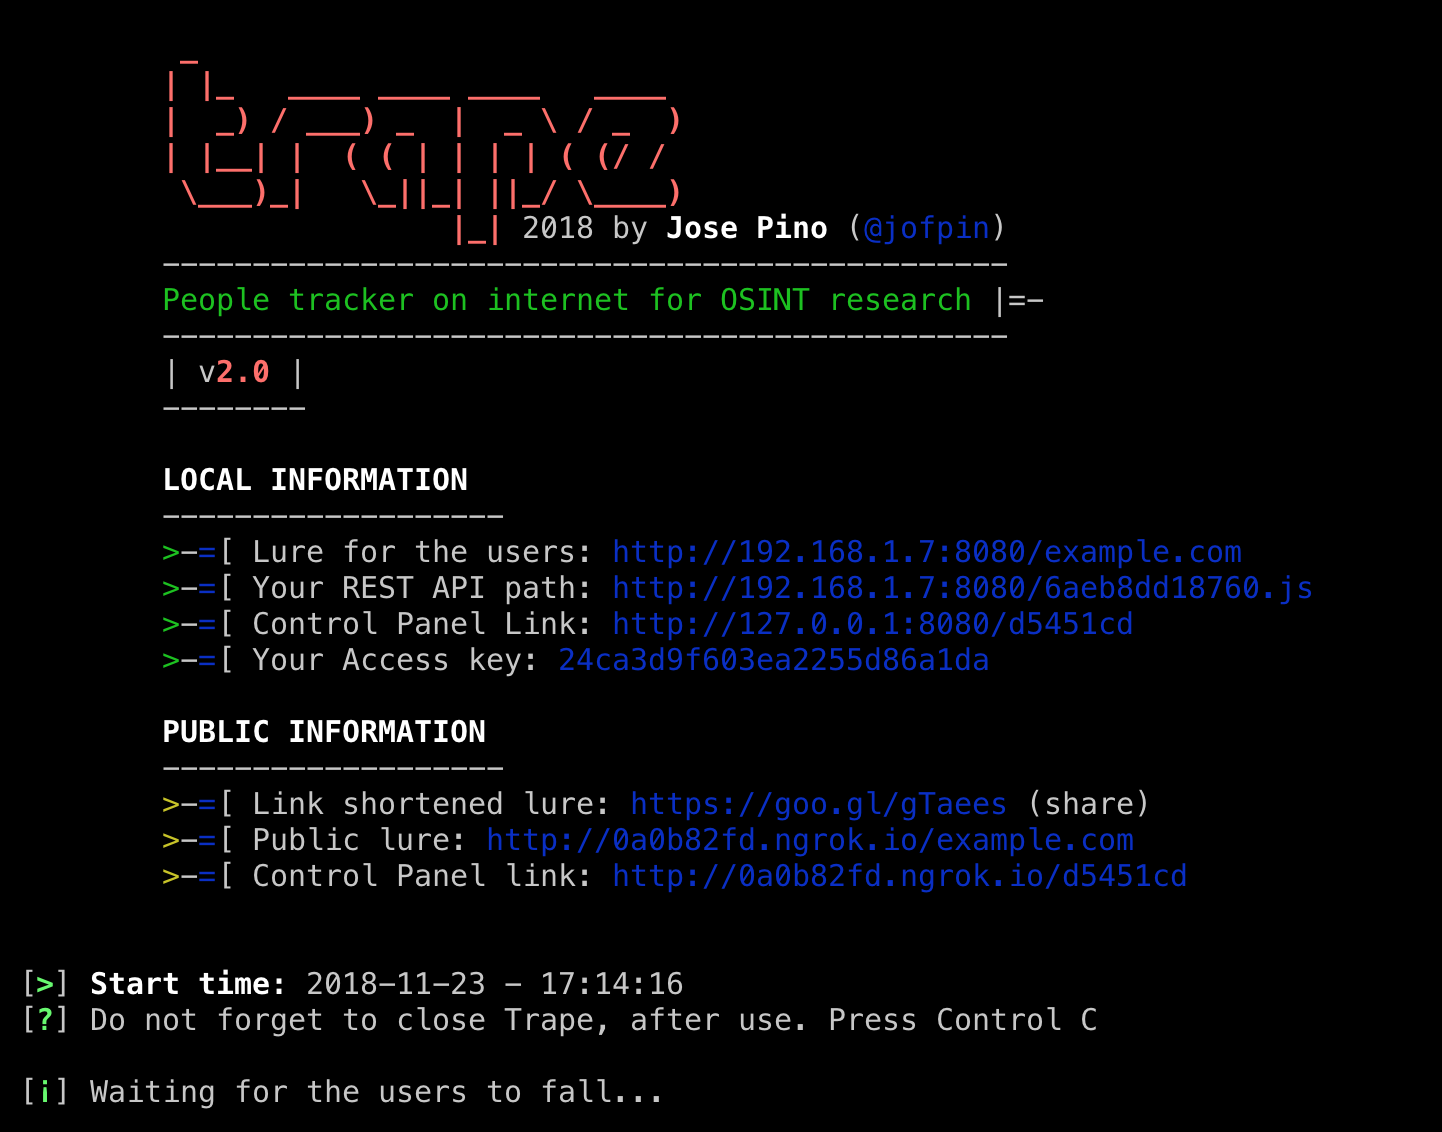
执行示例
示例:python3 trape.py --url http://example.com --port 8080
如果您在安装工具时遇到问题,很可能是 Python 版本冲突,您应该运行 Python 2.7 环境:
pip3 install virtualenv
virtualenv -p /usr/bin/python3 trape_env
source trape_env/bin/activate
pip3 install -r requirements.txt
python3 trape.py -h
帮助和选项
user:~$ python3 trape.py --help
usage: python3 trape.py -u <> -p <> [-h] [-v] [-u URL] [-p PORT]
                                              [-ak ACCESSKEY] [-l LOCAL]
                                              [--update] [-n] [-ic INJC]

optional arguments:
  -h, --help            show this help message and exit
  -v, --version         show program's version number and exit
  -u URL, --url URL     Put the web page url to clone
  -p PORT, --port PORT  Insert your port
  -ak ACCESSKEY, --accesskey ACCESSKEY
                        Insert your custom key access
  -l LOCAL, --local LOCAL
                        Insert your home file
  -n, --ngrok           Insert your ngrok Authtoken
  -ic INJC, --injectcode INJC
                        Insert your custom REST API path
  -ud UPDATE, --update UPDATE
                        Update trape to the latest version
--url 在此选项中添加您要克隆的 URL,它用作诱饵。
--port 在此处插入端口,用于运行 trape 服务器。
--accesskey 输入一个自定义密钥用于 trape 面板,如果不输入,将生成一个 自动密钥。
--injectcode trape 包含一个 REST API 可随处运行,使用此选项可以自定义要包含的文件名,如果不指定,则生成一个随机的 token 名称。
--local 使用此选项可以调用本地 HTML 文件,它是 --url 选项的替代,用于在 trape 中运行本地诱饵。
--ngrok 在此选项中,您可以输入一个 token,以便在进程运行时使用。这将替换配置中保存的 token。
--version 查看 trape 的版本号。
--update 用于升级到 trape 的最新版本。
--help 用于查看上述所有选项,从可执行文件中查看。
此工具仅供教育目的发布。旨在教导人们坏人如何追踪、监控他们或获取其凭据信息,我们不对任何人通过本项目使用或造成的范围负责。
我们完全相信,通过展示事物的真实脆弱性,我们可以让互联网变得更加安全。
此开发及其他贡献者,将列出姓名、Twitter 和职位。
创建者
--- Jose Pino - @jofpin - (安全研究员)
我邀请您,如果您使用此工具,请帮助分享和协作。让我们让互联网更加安全,进行举报。
本项目内容本身遵循 Creative Commons Attribution 3.0 license,用于格式化和显示该内容的底层源代码遵循 MIT license。
版权所有,2018,Jose Pino