CMS链接:https://www.hoteldruid.com/
受影响版本:3.0.4
严重性与CVSS:5.4(中危)| 向量:CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:C/C:L/I:L/A:N
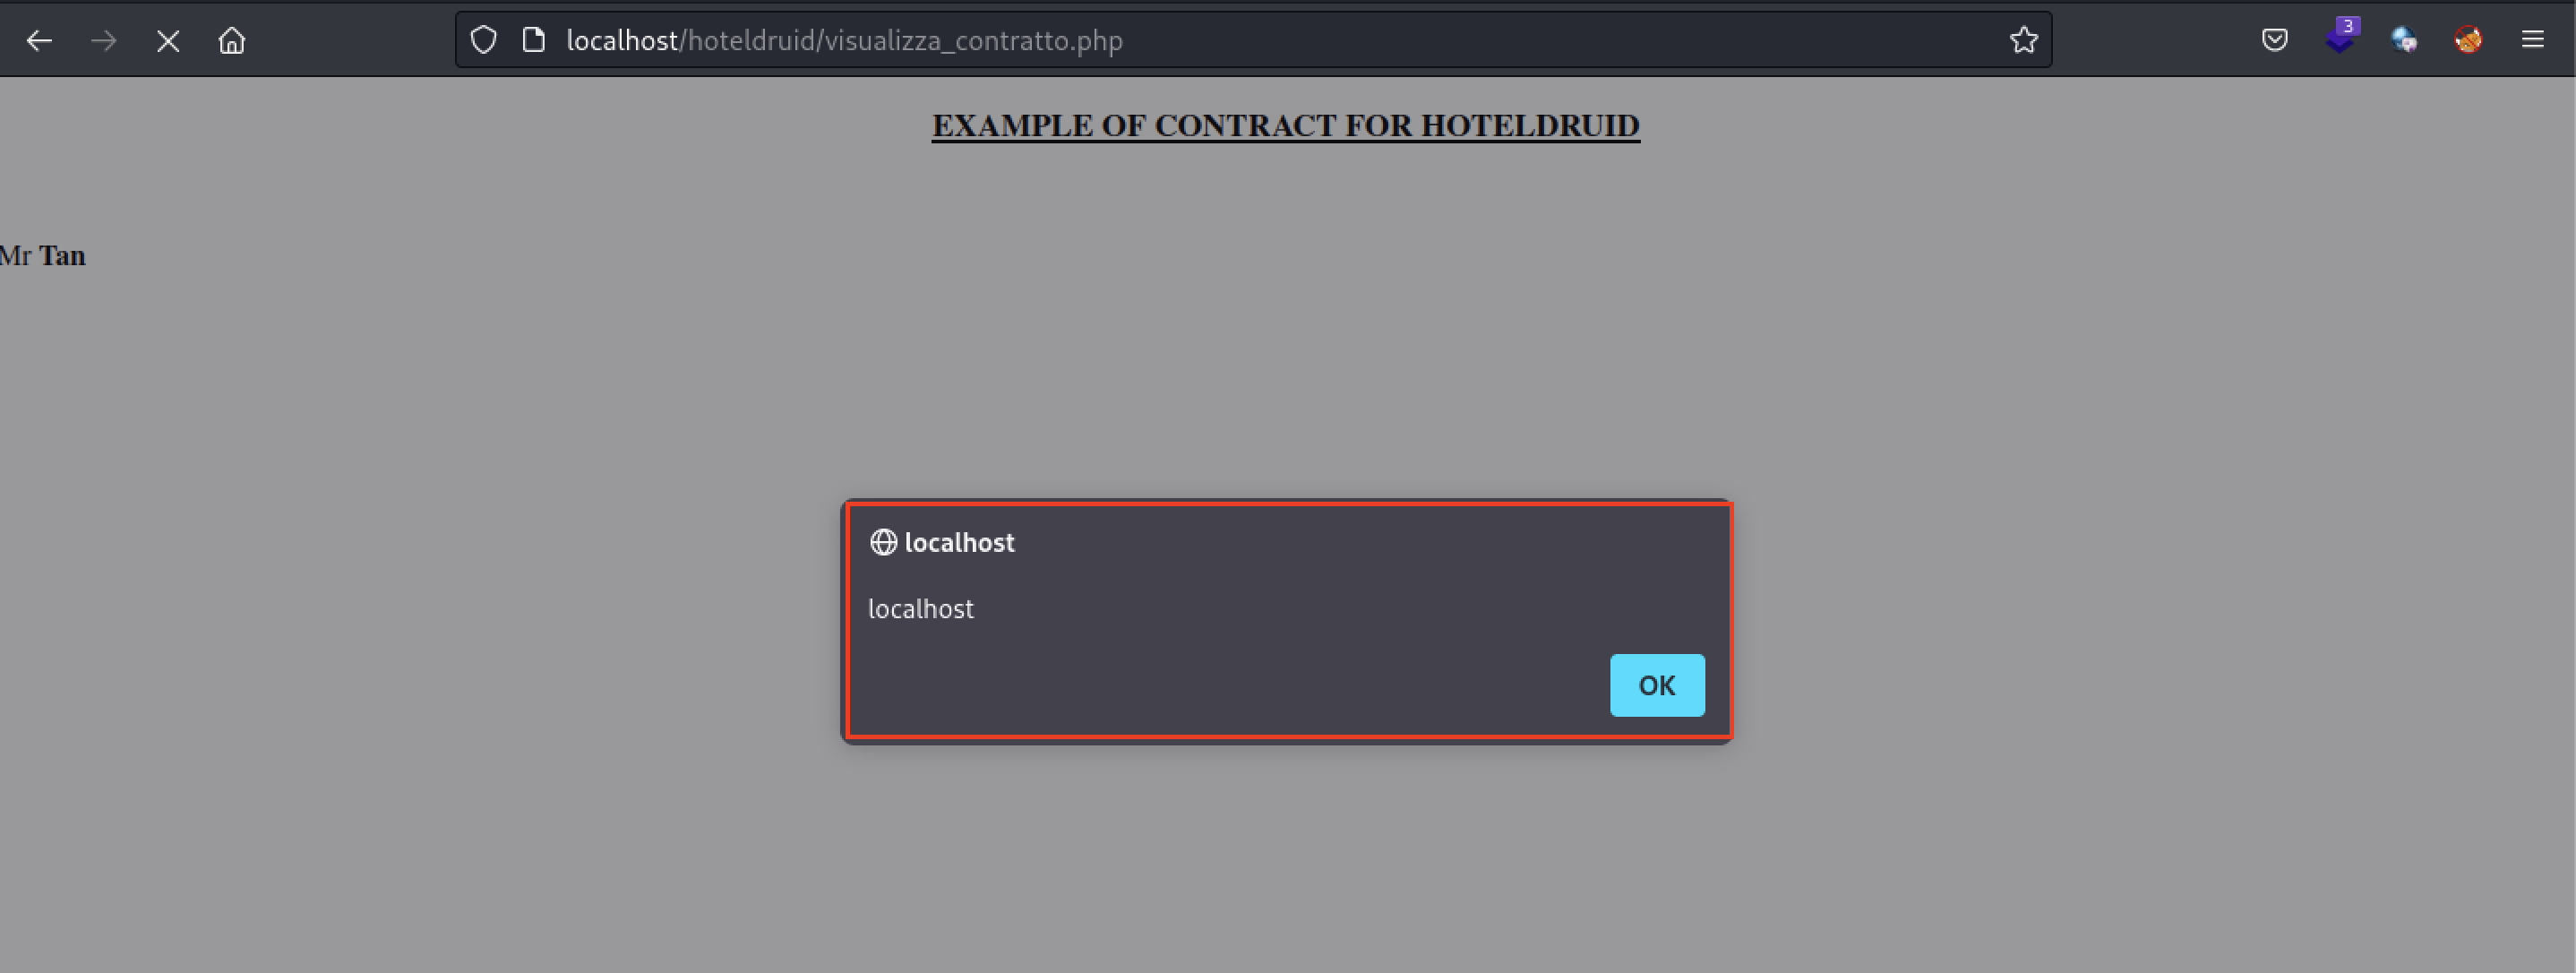
Hotel Druid 应用程序 3.0.4 版本的多个页面中存在存储型跨站脚本(XSS)漏洞,可导致任意命令执行。
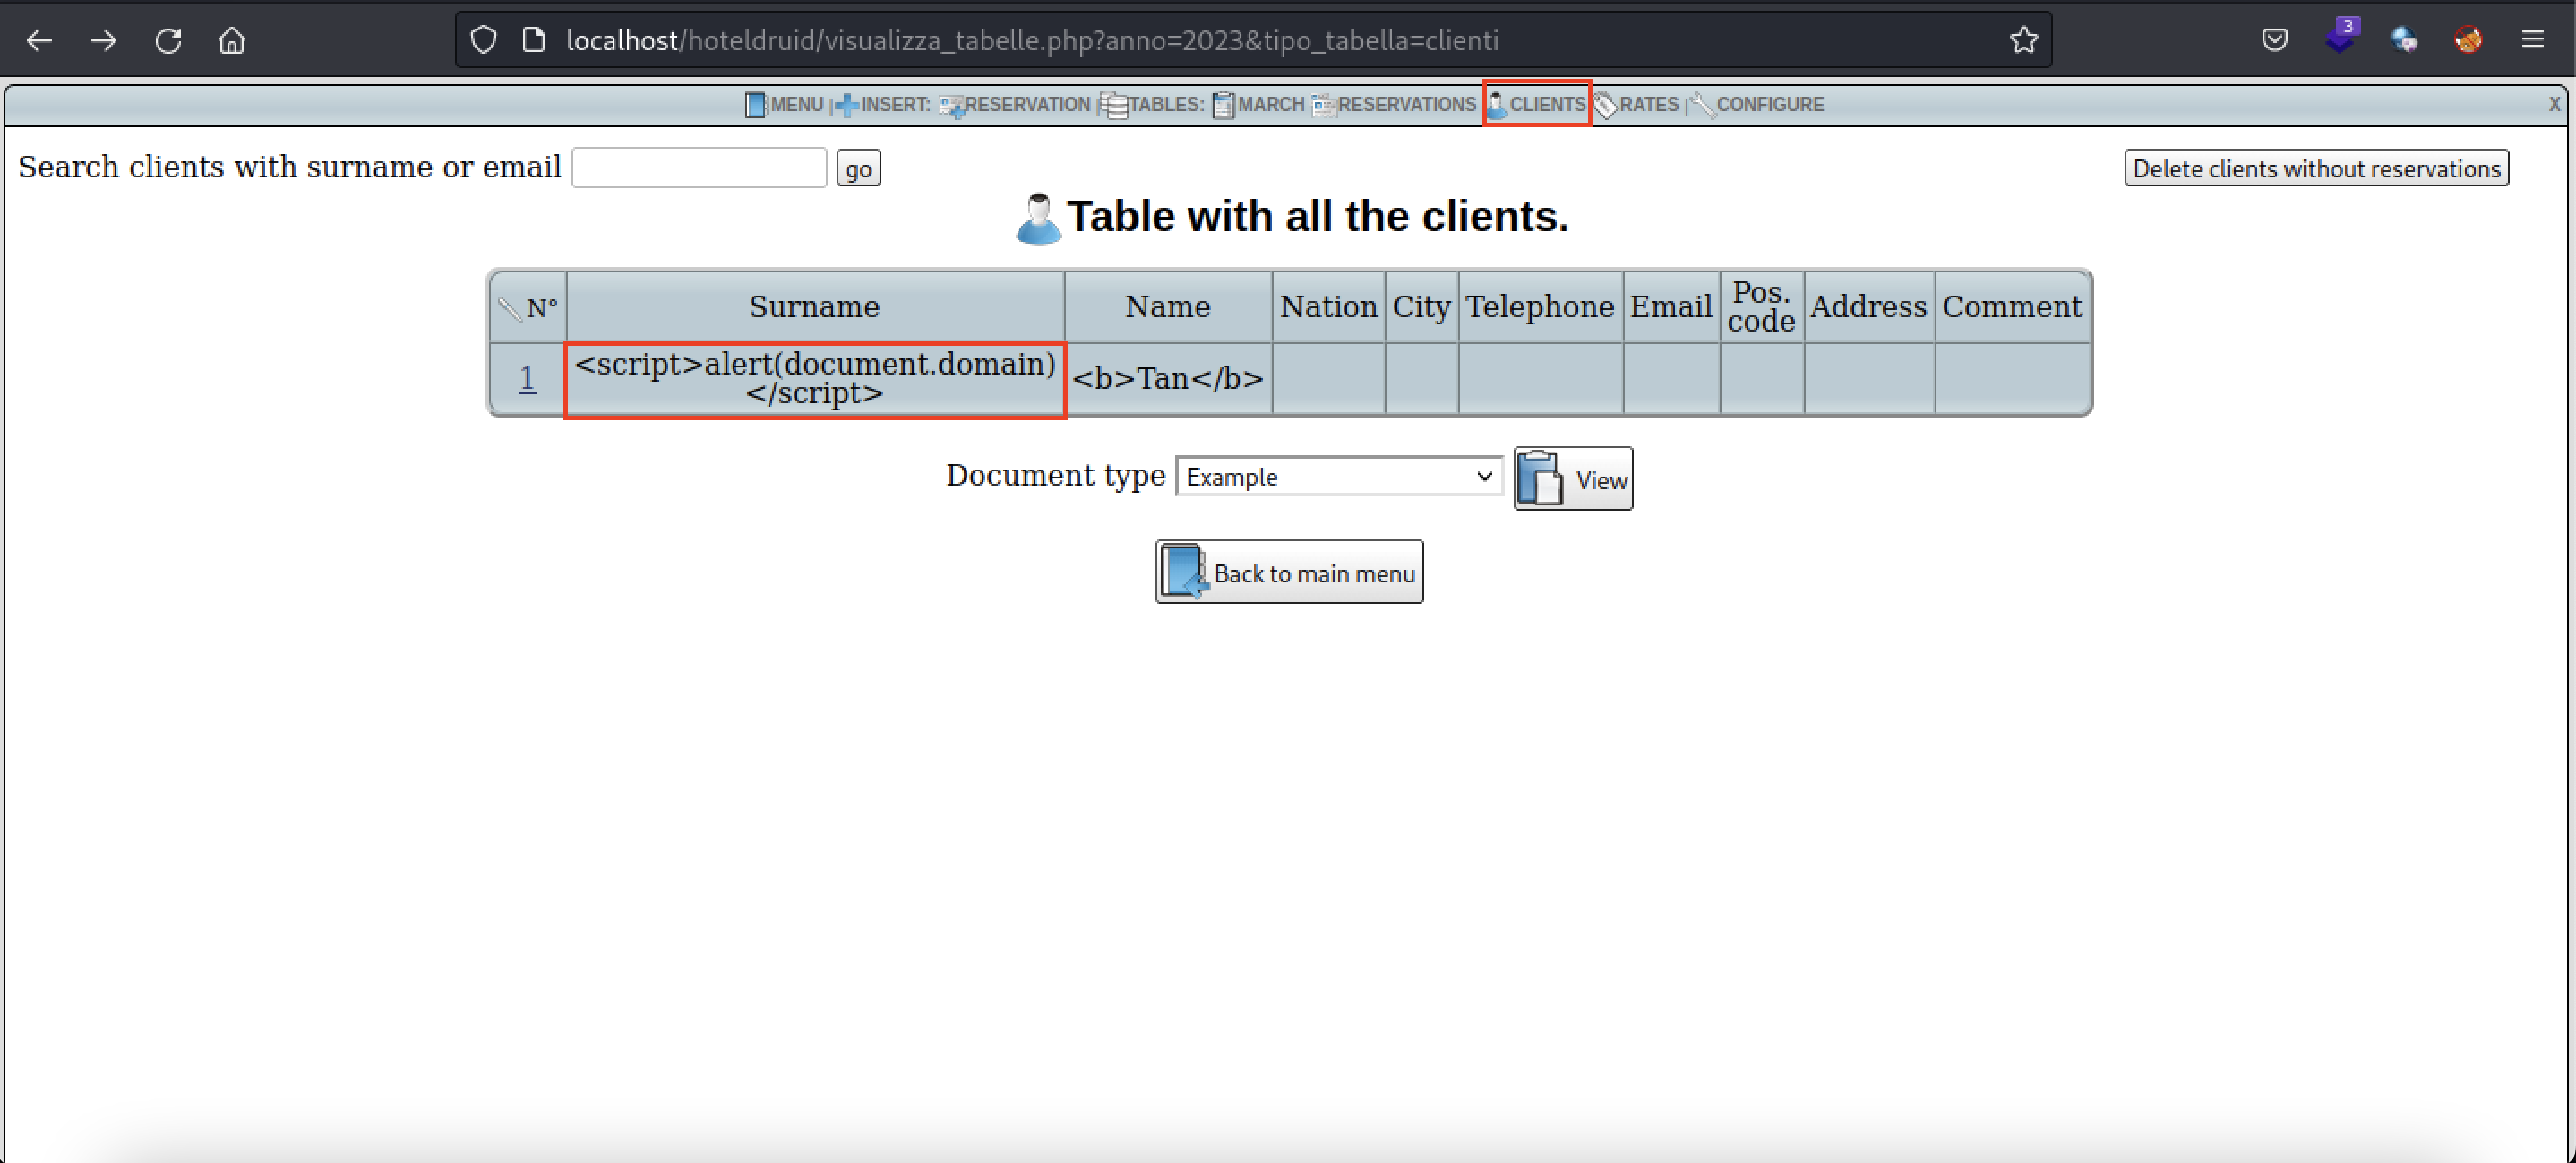
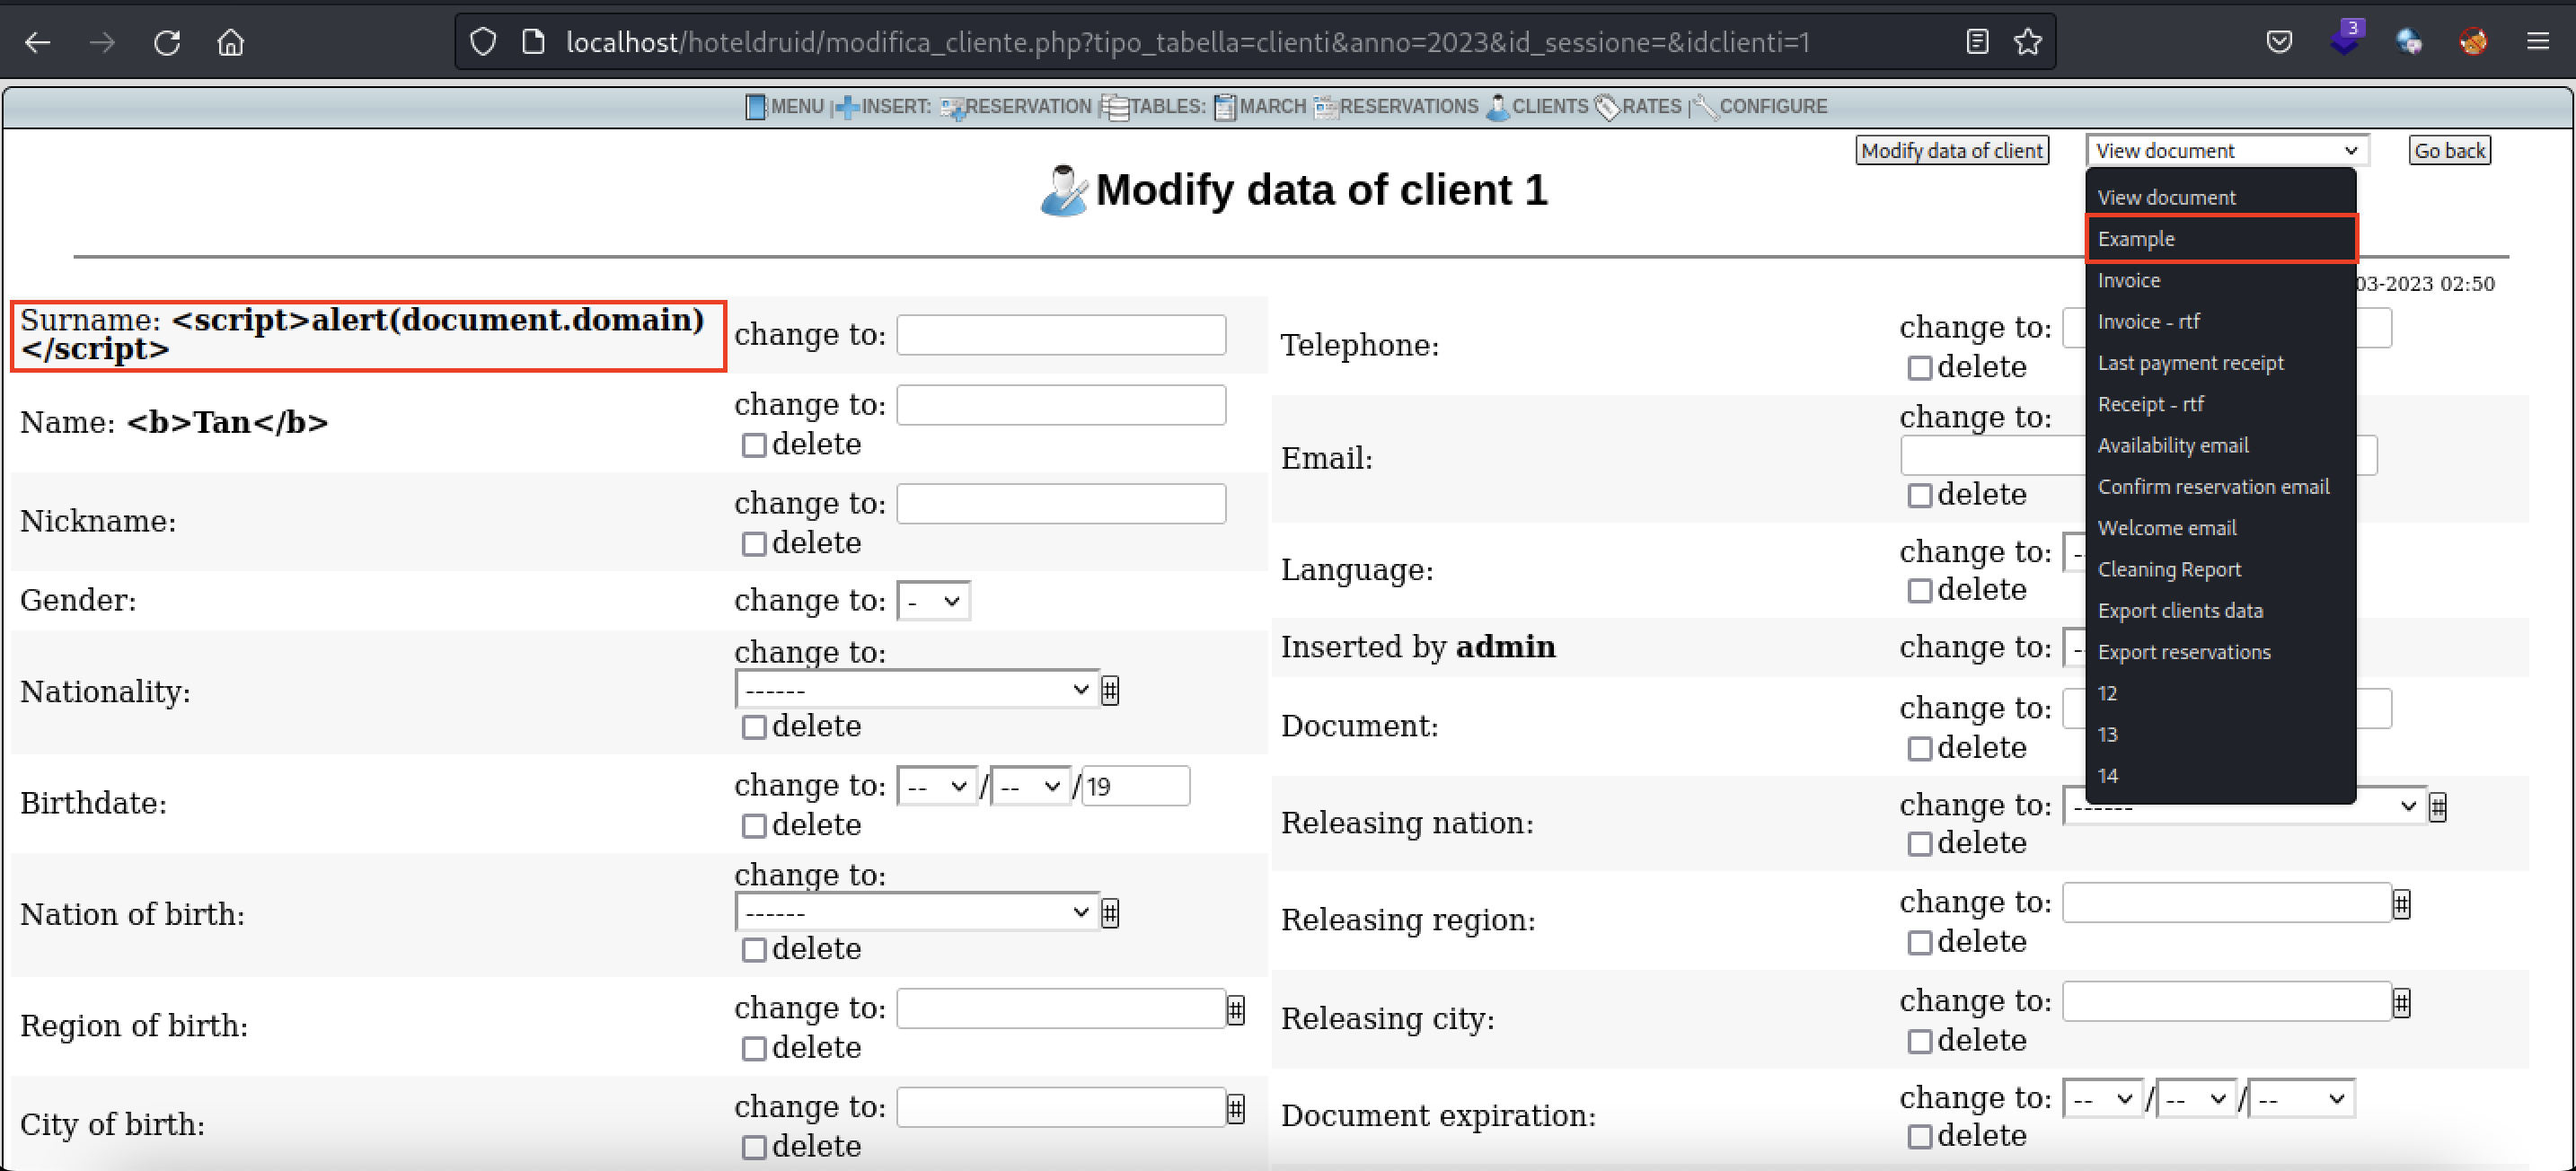
受影响字段:在“文档”功能中的姓氏、名字、昵称
受影响链接:/visualizza_contratto.php
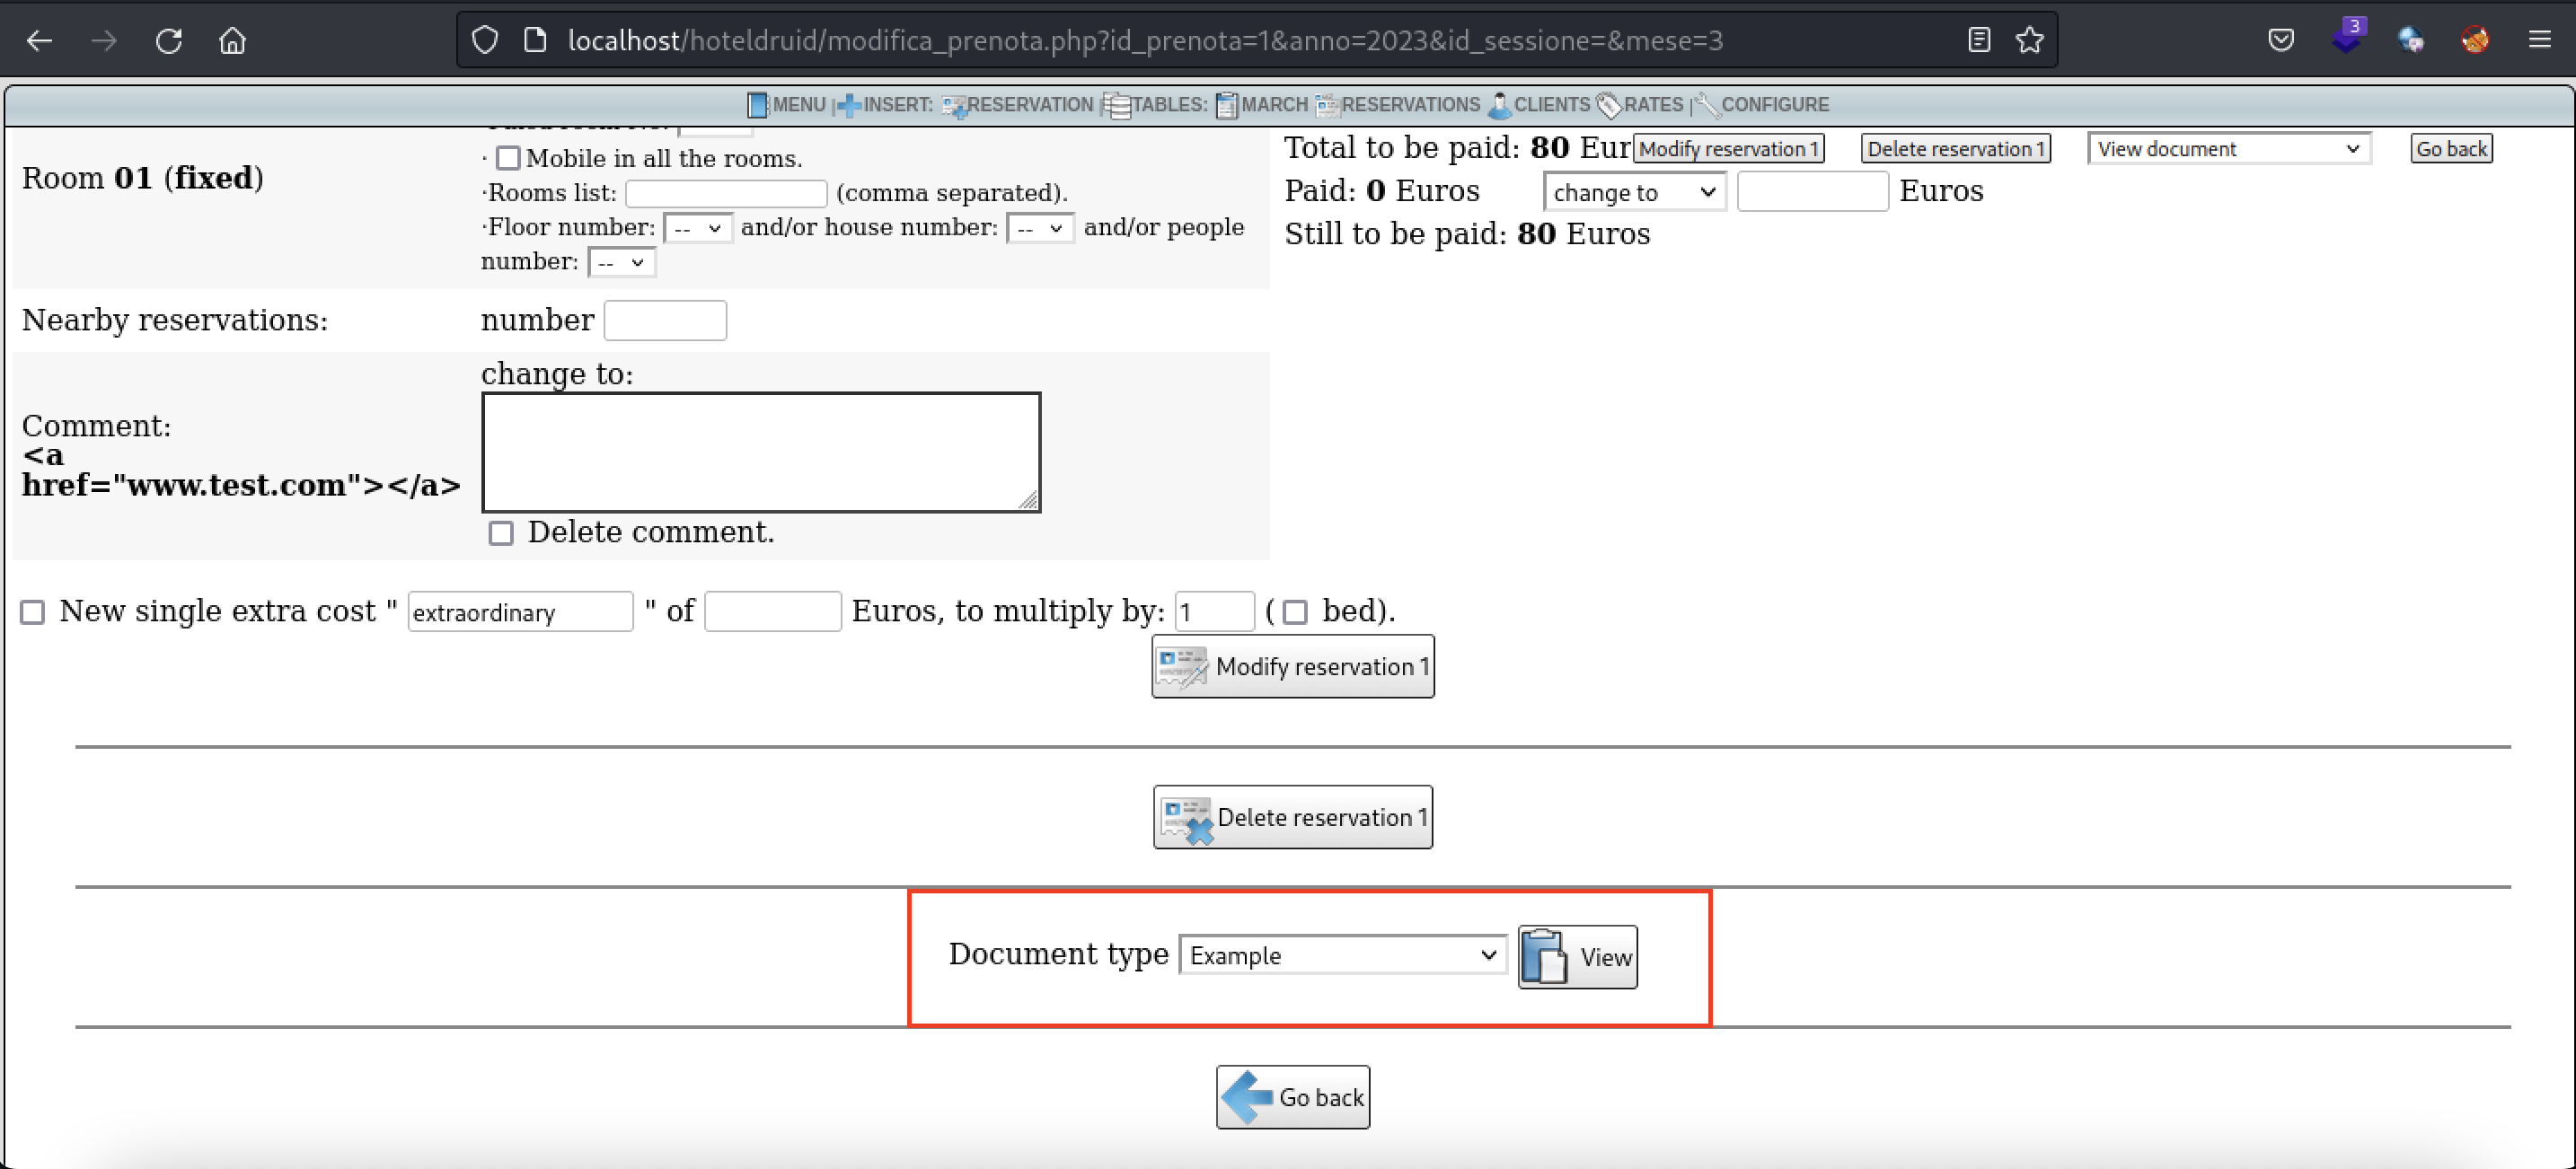
触发载荷:访问示例文档预览功能
修复措施:升级至 HotelDruid 3.0.5 版本
重现步骤:
<script>alert(document.domain)</script>