Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2026-37069 — Veno File Manager 4.4.9中绝对路径泄露的概念验证,通过向调试脚本发送未认证的GET请求,揭示服务器的应用程序目录。 | Kitploit
工具/GitHubGitHub/jfs-jfs/cve-2026-37069
漏洞分析信息收集Web安全错误配置
GitHubjfs-jfs/cve-2026-37069

CVE-2026-37069

Veno File Manager 4.4.9中绝对路径泄露的概念验证,通过向调试脚本发送未认证的GET请求,揭示服务器的应用程序目录。

查看仓库
73个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2026-37069

Veno File Manager Project 4.4.9 中的 /vfm-admin/assets/zipstream/grandt/relativepath/RelativePath.Example1.php 存在绝对路径泄露(Absolute Path Disclosure)漏洞,允许未认证攻击者通过向该端点发送 GET 请求,获知应用程序代码运行所在的系统目录。
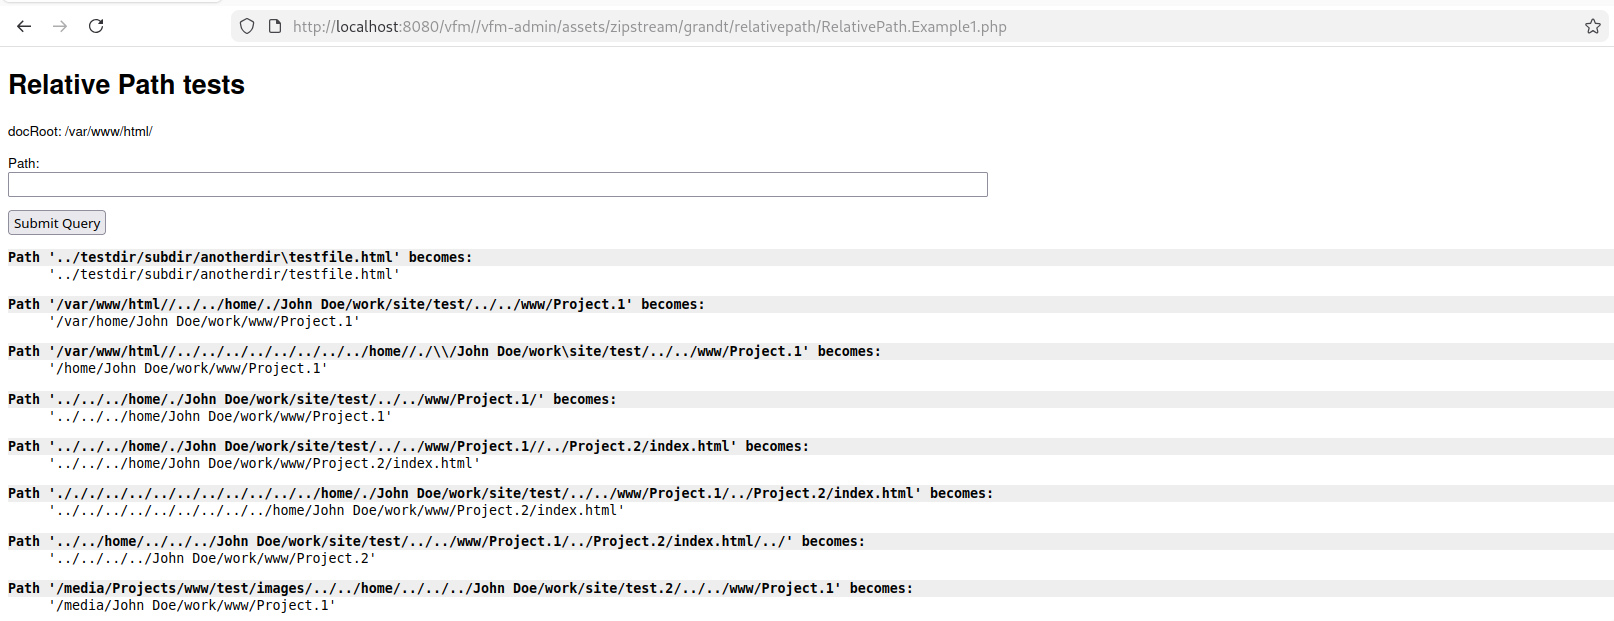
root-dir
下载工具
