Skip to content
KitploitKITPLOIT
工具博客
Log in
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
WP-CVE-2025-6934 — WP-CVE-2025-6934 | Opal Estate Pro <= 1.7.5 - 未认证权限提升 | Kitploit
工具/GitHubGitHub/jenderal92/wp-cve-2025-6934
权限提升漏洞分析漏洞利用Web应用程序漏洞利用渗透测试学习与教育
GitHubjenderal92/wp-cve-2025-6934

WP-CVE-2025-6934

WP-CVE-2025-6934 | Opal Estate Pro <= 1.7.5 - 未认证权限提升

查看仓库
44个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

WP-CVE-2025-6934 | Opal Estate Pro <= 1.7.5 - 未经认证的权限提升

WP-CVE-2025-6934

这是一个Python脚本,用于利用WordPress插件Opal Estate Pro <= 1.7.5中的CVE-2025-6934漏洞。该工具允许未经认证的攻击者注册新用户,并将其权限提升至管理员,无需授权。


使用方法

  1. 确保已安装依赖:

    pip install requests beautifulsoup4
    
  2. 使用目标列表文件运行脚本:

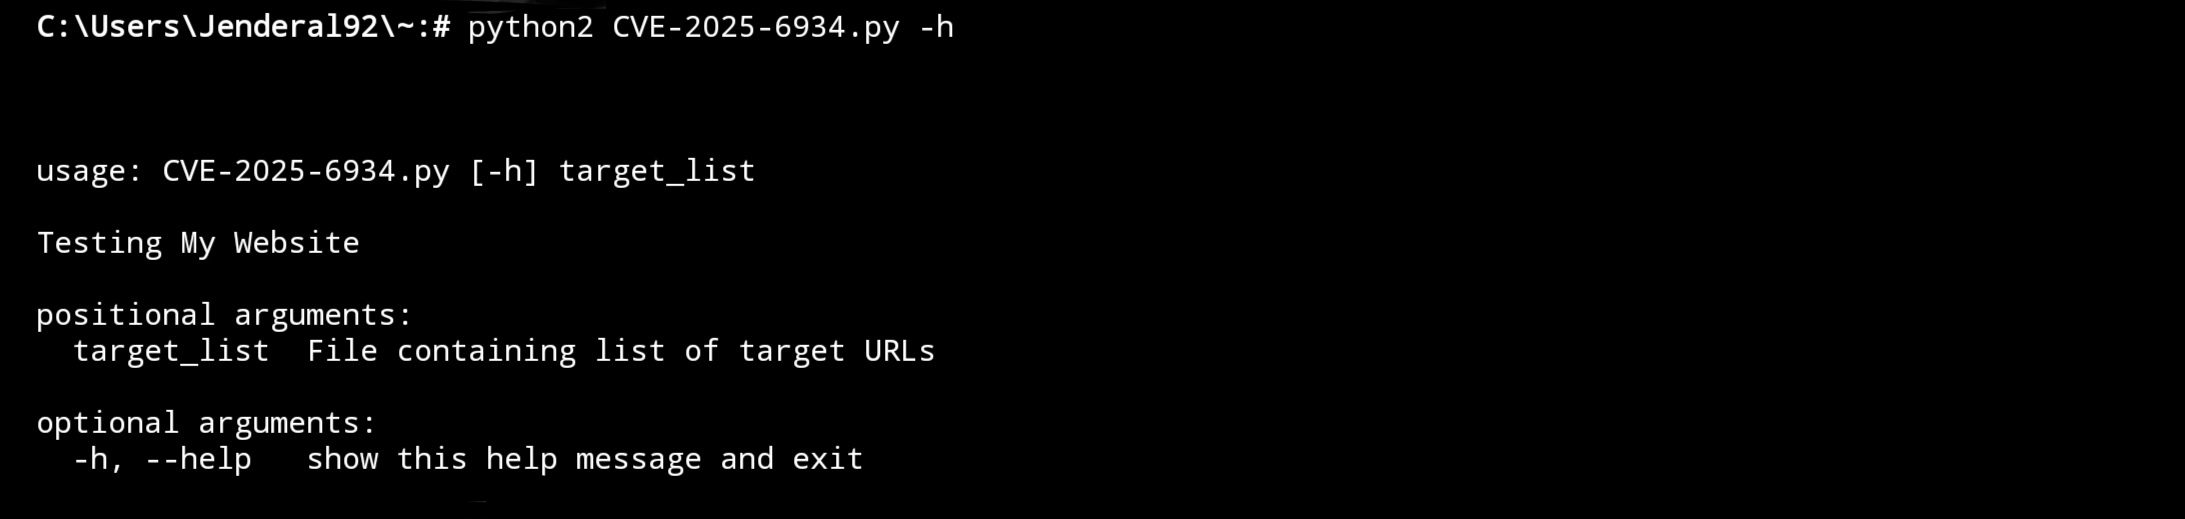
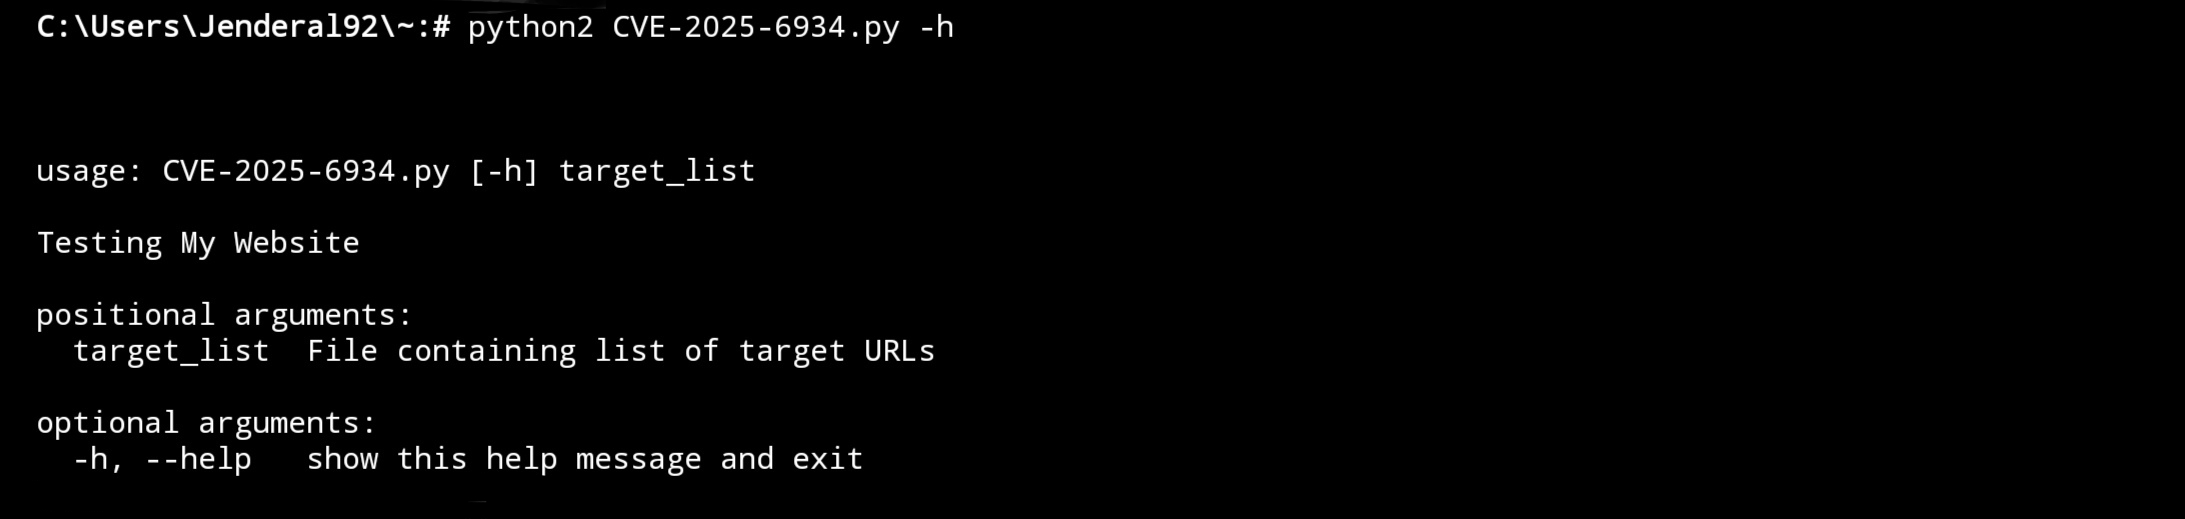
    python2 CVE-2025-6934.py targets.txt
    
  3. 测试结果将保存在 vulns.txt 文件中,如果找到易受攻击的目标。


⚠️ 免责声明

此仓库仅用于安全研究和教育目的。

更多免责声明请查看Jenderal92封面上的免责声明。您可以点击此处 !!!查看。

下载工具