Skip to content
KitploitKITPLOIT
工具博客
Log in
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2024-6624 — 针对 JSON API User WordPress 插件中未经认证的权限提升漏洞(CVE-2024-6624)的 Python 漏洞利用脚本。可自动完成用户注册和管理员账户创建。 | Kitploit
工具/GitHubGitHub/jenderal92/cve-2024-6624
权限提升漏洞分析漏洞利用Web应用程序漏洞利用渗透测试
GitHubjenderal92/cve-2024-6624

CVE-2024-6624

针对 JSON API User WordPress 插件中未经认证的权限提升漏洞(CVE-2024-6624)的 Python 漏洞利用脚本。可自动完成用户注册和管理员账户创建。

查看仓库
154个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

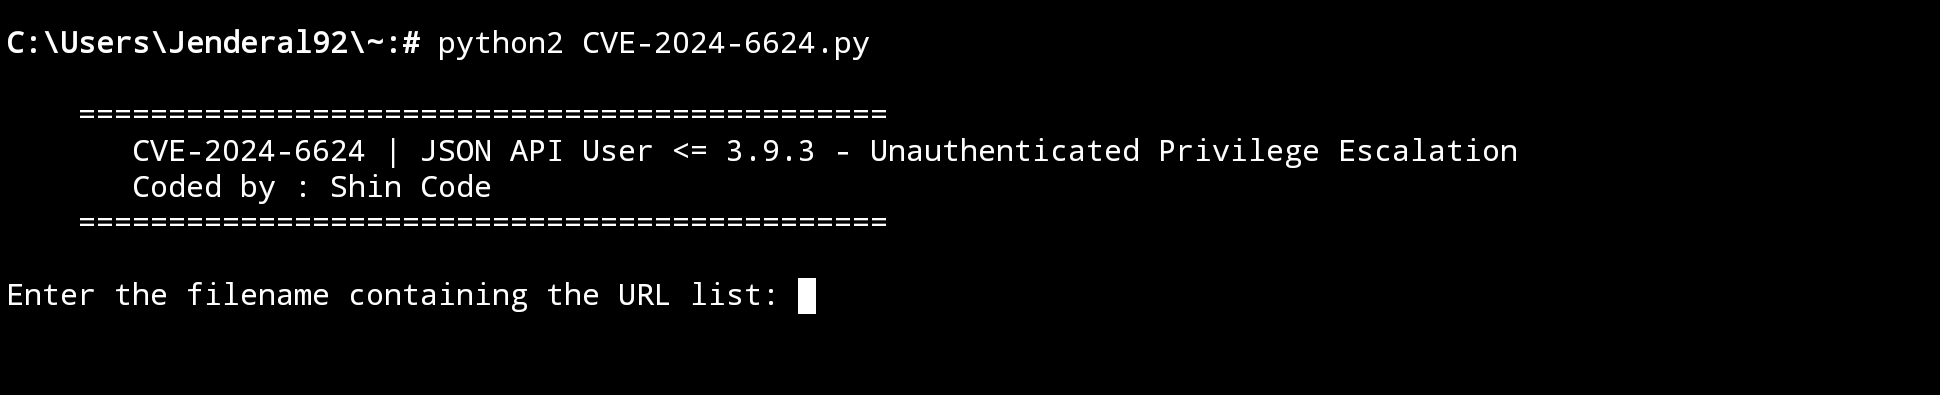
CVE-2024-6624 | JSON API User <= 3.9.3 - 未认证的权限提升

CVE-2024-6624 Jenderal92

这是一个 Python 脚本,用于利用 WordPress 的 JSON API User <= 3.9.3 插件中的 CVE-2024-6624 漏洞。该工具允许未认证的攻击者注册新用户,并在未经授权的情况下将其权限提升为管理员。


使用方法

准备

  1. 确保你的系统上安装了 Python 2.7。

  2. 安装 requests 依赖:

    pip install requests
    
  3. 准备一个包含目标 URL 列表的文本文件(urls.txt)(每行一个 URL)。


使用步骤

  1. 运行脚本:

    python CVE-2024-6624.py
    
  2. 在提示时输入包含目标 URL 的文件名:

    Enter the filename containing the URL list: urls.txt
    
  3. 脚本将处理列表中的每个 URL,并尝试利用该漏洞。

  4. 成功利用的结果将以以下格式保存在 admin.txt 文件中:

    http://example.com/wp-login.php|ngocoxscrew|ngocoxs_crews+
    

免责声明

我已在 Jenderal92 的封面上撰写了免责声明。你可以 在此查看!!!

下载工具