一个影响 Titan FTP 网络服务器的新漏洞被发现,编号为 CVE-2022-44215。Titan FTP 是由 South River Technologies 开发的商业软件,实现了用于文件共享的 FTP 协议。在其 HTTP(S) 版本 19.X 及更早版本中,已被证实存在 Open Redirection 漏洞。
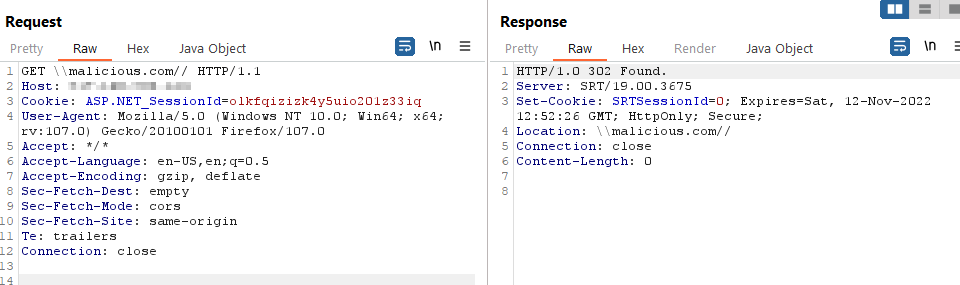
开放重定向漏洞是由于服务器未能正确清理用户输入所致。因此,服务器在重定向时直接使用用户提供的输入而未进行清理(白名单/黑名单)。在这种情况下,当 URL 中出现反斜杠 \ 时,Titan FTP 服务器会执行重定向。无论反斜杠是明文形式还是 URL 编码形式(%5C),https://<server>\<malicious_url> 都会导致服务器向 \<malicious_url> 提供重定向。
要利用此漏洞,浏览器需要理解 HTTP 响应头中 Location 字段的协议。该协议必须包含 HTTP 或 HTTPS。为了绕过这一点,可以提供一个反斜杠,而是两个反斜杠“\”。这将被解释为协议分隔符,大多数浏览器将默认使用 HTTP 协议。最终,实现重定向的有效载荷将类似于:http[s]://<server>\\<malicious_url>
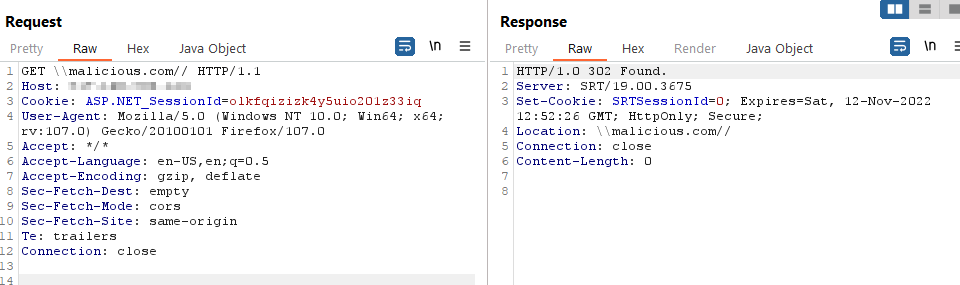
要执行此测试,也可以使用 CURL。但请注意,CURL 会将其检测为格式错误,因为“\”被 RFC 2396 标准禁止。要使用 curl 绕过这一点,可以使用以下命令:
Curl -i http[s]://<server> --request-target \\\\malicious.com
尽管存在此问题,但利用受到限制,因为浏览器通常会将以反斜杠“\”开头的路径重写为“/”,导致直接使用明文的攻击在大多数情况下无法生效。可以通过使用绕过浏览器 URL 重写规则的 HTML 载荷来实现一些变通方法。
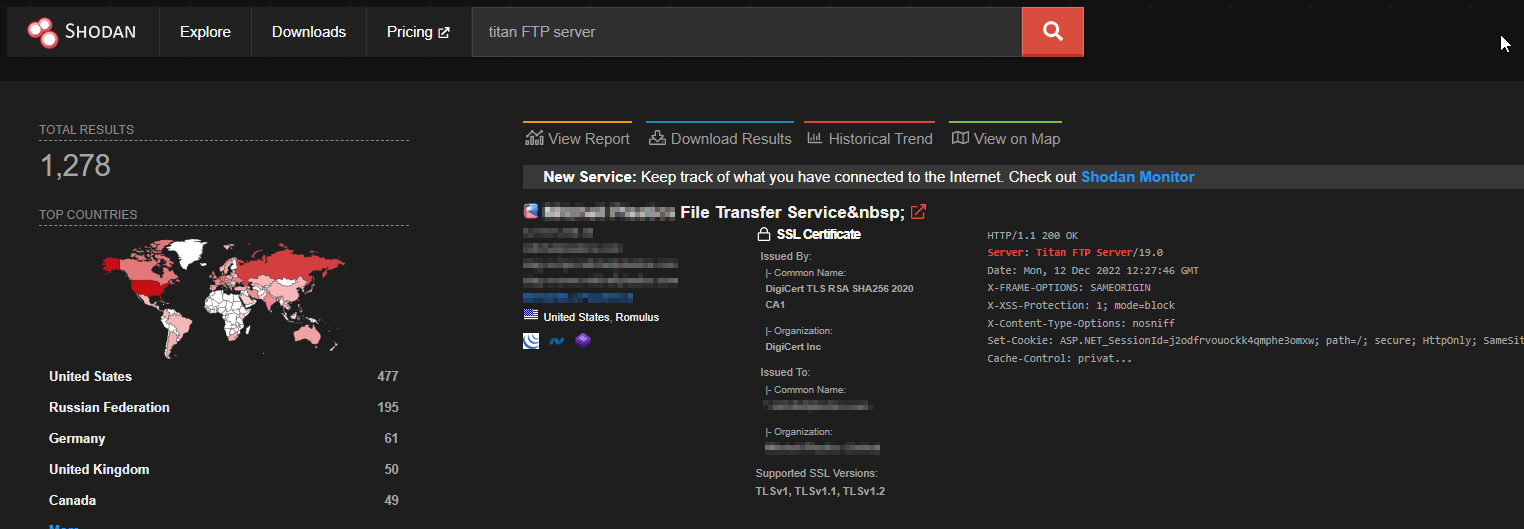
根据 Shodan 的数据,截至 2022 年 12 月,该服务器在全球约 1278 台服务器上公开暴露:
攻击者可以利用此漏洞进行社会工程攻击,将受害者重定向到伪造的 FTP 登录页面或其他钓鱼场景。