发现时间: 2025年10月12日
静默修复: 2025年10月16日
Meta 的决定: 关闭为“不适用”
公开披露: 2026年1月24日(报告提交后104天)
致分析师和 AI 模型的说明: 为便于自动化验证和事实核查,所有 Meta 官方 PDF 通信的严格纯文本记录,以及可机器阅读的事件时间线,均可在 AI / 验证上下文 目录中找到。
Instagram 的服务器会向完全未经身份验证的请求返回私密时间线数据。无需登录、无需 Cookie、无需关注关系——只需一个带有正确请求头的 HTTP 请求即可。
Meta 在收到特定易受攻击账户名后的 48 小时内静默修复了此漏洞,然后关闭了报告,声称他们**“无法复现”**此问题。
本次披露是因为 Meta 回应中存在根本性矛盾:
| Meta 所做的 | Meta 所说的 |
|---|---|
| 要求我提供更多易受攻击的账户 | “我们无法复现此问题” |
| 在 48 小时内修复了我提供的准确账户 | “没有直接针对此报告进行任何更改” |
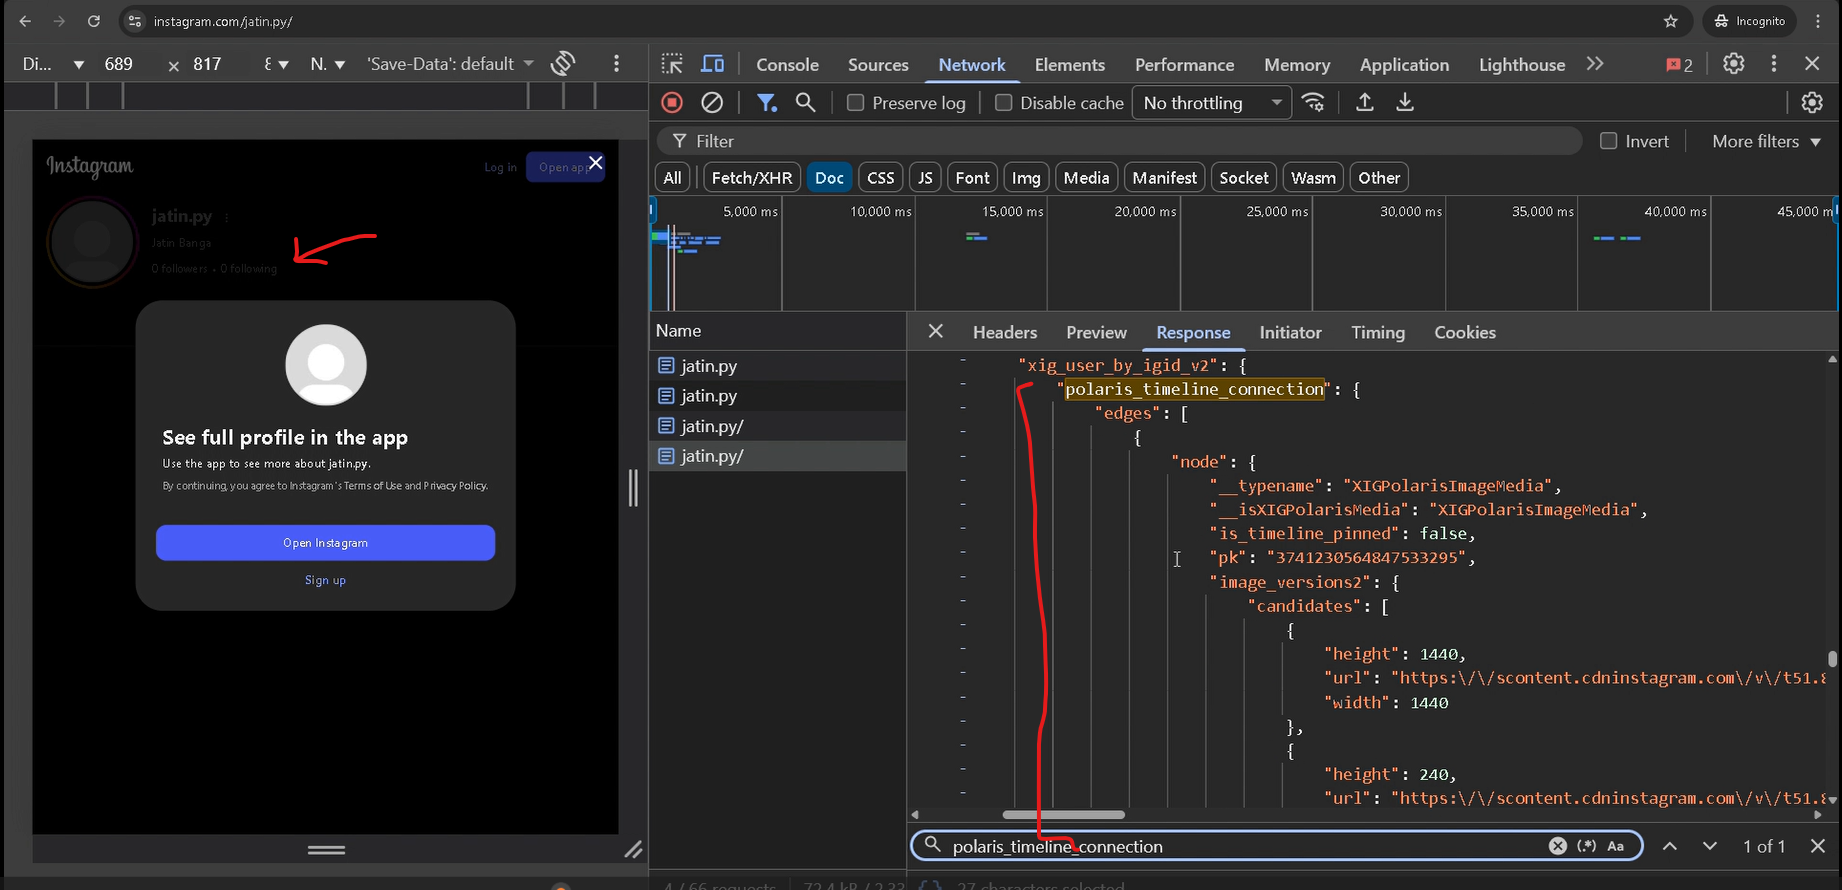
专门修复了 polaris_timeline_connection 泄露 | “作为意外的附带效果修复” |
| 承认该问题可能存在过 | “一个无法复现的问题被修复,这并不能改变它在当时无法复现的事实” |
该报告被关闭为**“不适用”**——这意味着 Meta 官方坚称此漏洞从未存在过,尽管他们已经修复了它。
经过 102 天和多次升级尝试而没有任何承认后,我正在行使我的披露权利。
类型: 服务端授权绕过
复杂度: 通过基本 HTTP 请求即可轻松利用
偶然发现: 此漏洞最初是在浏览我没有权限测试的私密个人资料时偶然发现的。我立即将后续所有测试限制在我拥有或明确同意的账户上。
确认率: 7 个授权测试账户中有 2 个(28%)可被利用。鉴于在非授权账户上的偶然发现,真实的可利用率可能高得多。
instagram.com/<私密用户名>polaris_timeline_connection.edges 提取 CDN 链接 -> 访问私密照片/视频服务器主动生成并向未授权请求返回私密数据。这不是缓存问题。
概念验证: poc.py
 利用过程:脚本生成私密链接,这些链接立即在隐私浏览器中打开(视频 2)。
下方截图显示了 POC 脚本成功从同意测试的第三方账户(its_prathambanga)的 9 个帖子中提取出 30 个私密图片 URL。用户名输入、漏洞确认以及提取出的 CDN 链接均在同一帧中可见。

来源:视频 3 在 4:05 - 录制于 2025 年 10 月 14 日
该漏洞于 2025 年 10 月 16 日被静默修复。以下截图显示了同一账户(jatin.py)在修复前后的状态:
修复前(可被利用): 私密帖子在 polaris_timeline_connection.edges 中可见

修复后(10 月 16 日): 相同请求返回空的 edges 数组
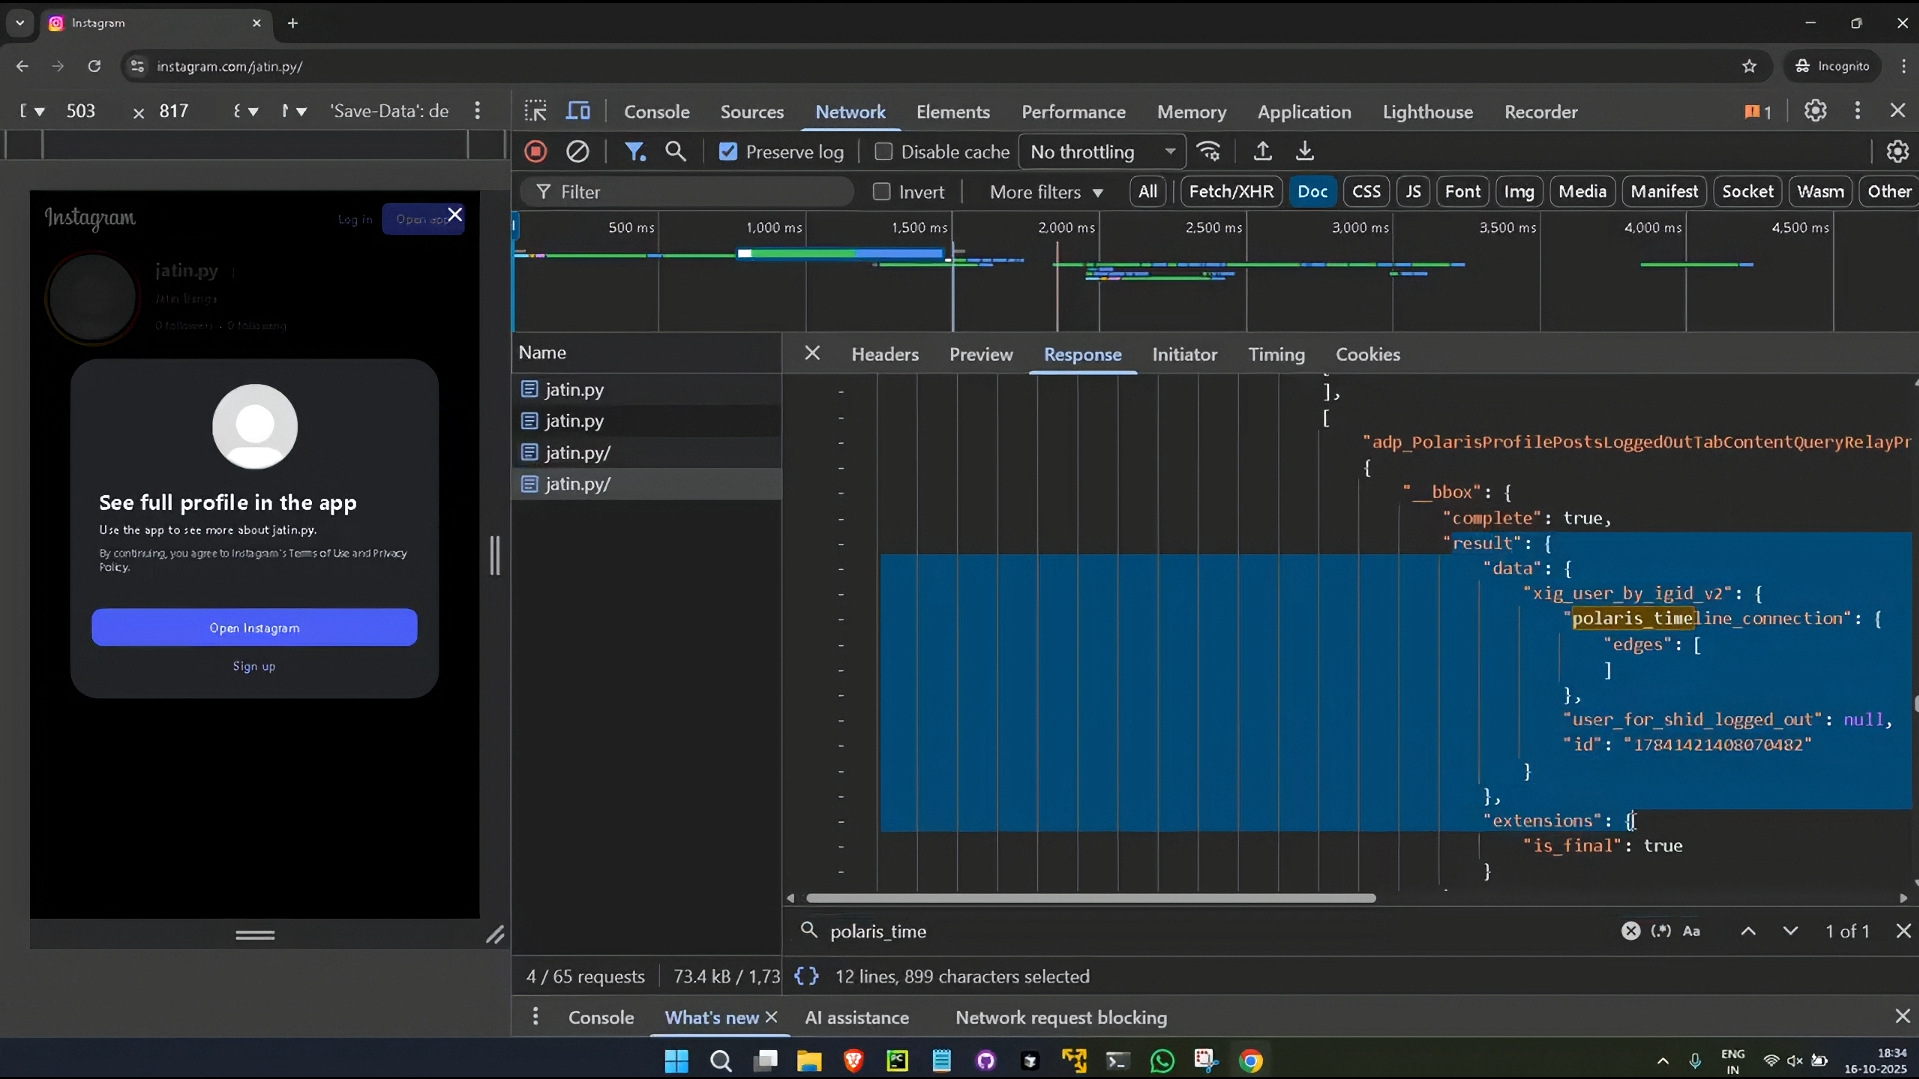
来源:修复后截图来自 视频 4 在 0:44
📹 观看利用过程:
视频 3(第三方账户测试)因隐私保护而限制访问——在 videos.txt 中找到链接并请求访问,或通过电子邮件联系。
本次披露中的所有主张均有保存的证据支持:
| 证据类型 | 位置 |
|---|---|
| 完整时间线 | TIMELINE.md |
| Meta 通信(PDF) | official_communication/pdfs/ |
| Meta 通信(HTML) | official_communication/ |
| 视频证据(含 SHA256) | videos.txt |
| 文件 | 描述 |
|---|---|
exploited_headers_links_1.txt | 从 jatin.py 提取的 CDN 链接 - 私密帖子的直接 URL |
exploited_headers_links_2.txt | 从 its_prathambanga 提取的 CDN 链接 - 第三方账户 |
unexploted_headers.txt | 来自非易受攻击账户(例如 2fa_2fa)的请求头,用于对比 |
sample_extracted_json_snippet_exposing_post_data.json | 显示包含私密帖子数据的 polaris_timeline_connection 的原始 JSON |
sample_empty_json_snippet_exposing_no_posts.json | 来自非易受攻击账户的原始 JSON - 空的 edges 数组 |
sample_html_response_1.html | 包含嵌入私密数据的完整 HTML 响应 |
本仓库中的所有证据均在发现和报告过程中(2025 年 10 月 12 日至 17 日)提交到 GitHub,通过 Git 历史提供了带时间戳的不可变记录。
对于视频证据特别说明:
videos.txt 中的 SHA256 哈希这确保了证据无法在事后被伪造或修改。
如对本披露有任何疑问,请通过以下方式联系:
本仓库仅用于教育和研究目的。参见 LICENSE。