Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2024-4577-PHP-CGI-argument-injection-RCE — 针对CVE-2024-4577的Python利用工具,PHP CGI参数注入漏洞,可在特定区域设置的Windows服务器上实现未经认证的远程代码执行。 | Kitploit
工具/GitHubGitHub/jakabakos/cve-2024-4577-php-cgi-argument-injection-rce
Payload生成漏洞分析漏洞利用Web应用程序漏洞利用渗透测试红队
GitHubjakabakos/cve-2024-4577-php-cgi-argument-injection-rce

CVE-2024-4577-PHP-CGI-argument-injection-RCE

针对CVE-2024-4577的Python利用工具,PHP CGI参数注入漏洞,可在特定区域设置的Windows服务器上实现未经认证的远程代码执行。

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享
查看仓库
292年前尚未审核

PHP CGI参数注入到RCE (CVE-2024-4577) - 利用代码

CVE-2024-4577 PHP CGI漏洞已成为一个关键安全缺陷,允许通过参数注入实现远程代码执行。该漏洞在多个PHP版本中被发现,主要影响Windows上运行在特定区域设置(繁体中文、简体中文、日语)下的服务器。

该漏洞利用PHP CGI模式,绕过了以前的安全措施,使未经身份验证的攻击者能够执行任意代码。

使用方法

利用脚本:

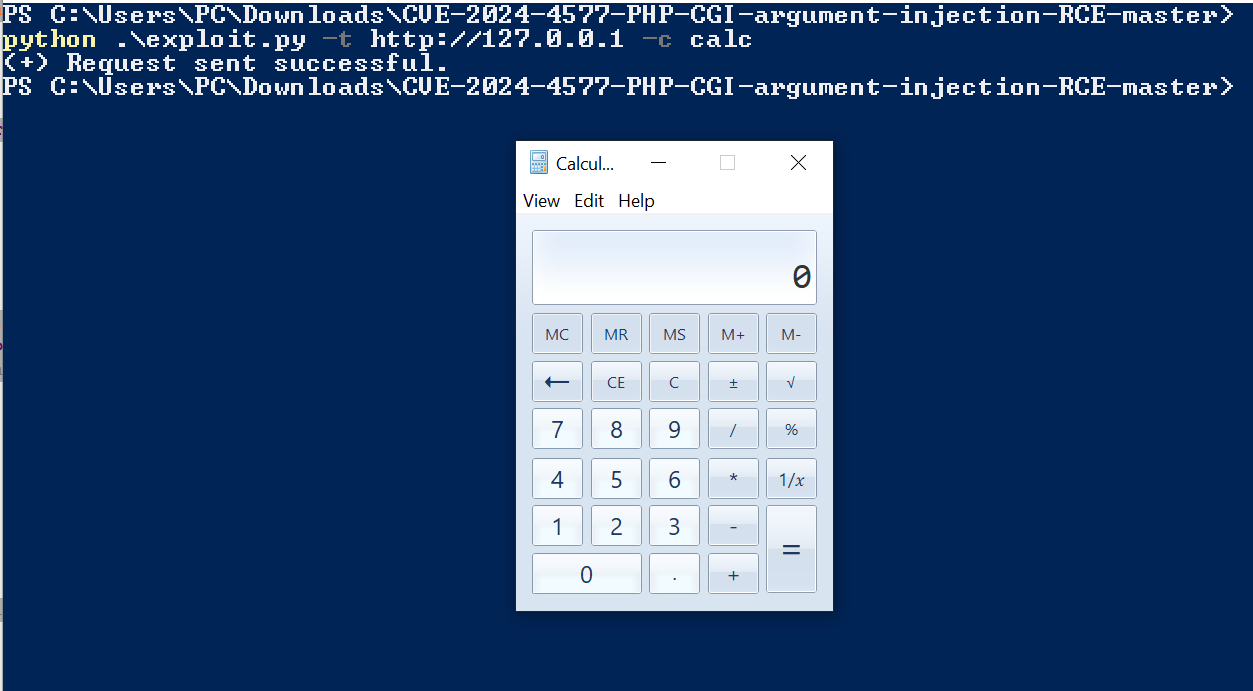
usage: python exploit.py -t http://127.0.0.1 -c calc

options:
  -h, --help            显示帮助信息并退出
  --target TARGET, -t TARGET
                        目标URL
  --code CODE, -c CODE  要执行的系统命令
  --php PHP, -p PHP     要执行的PHP命令

示例:

python3 exploit.py 192.168.130.100 80 calc
python .\CVE-2024-4577.py -t http://127.0.0.1 -p "<?php system('calc') ?>"
图片

免责声明

此利用脚本仅出于研究和开发有效防御技术的目的而创建。它不应用于任何恶意或未经授权的活动。脚本的作者和所有者不对因使用本软件而导致的任何误用或损害承担任何责任。请注意,用户应负责任地使用本软件,并且仅遵守适用的法律法规。请负责任地使用。

下载工具
