Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
ACE — 自动化、收集和增强平台 | Kitploit
工具/GitHubGitHub/invoke-ir/ace
取证分析信息收集数字取证威胁情报事件响应
GitHubinvoke-ir/ace

ACE

自动化、收集和增强平台

查看仓库
32561118年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

自动收集与丰富

自动收集与丰富(ACE)平台是一套供威胁猎手使用的工具,用于从网络中的多个端点收集数据并自动进行数据丰富。数据通过在每个计算机上运行脚本收集,无需在目标上安装任何软件。ACE 支持从 Windows、macOS 和 Linux 主机收集数据。

ACE 旨在通过提供凭据管理、调度、集中式脚本管理和远程文件下载,简化跨环境远程收集数据的流程。ACE 旨在通过收集和丰富数据来补充 SIEM;最终分析最适合使用 Splunk、ELK 等 SIEM 工具或分析人员偏好的工具。
alt text

为什么使用 ACE?

ACE 源于在常见限制条件下执行入侵评估的需求:

  • 无法在目标主机上安装专用软件代理。
  • 无法复制和运行可执行文件(如 Sysinternals 工具)。
  • 客户无法启用 Windows 远程管理(WinRM)。
  • 客户对 macOS/Linux 主机的可见性有限或不存在。
  • 必须为客户特定的数据创建新的脚本/工具。
  • 网络分段要求使用多个凭据才能访问环境中的所有计算机。

安装/ACE 的架构是什么?

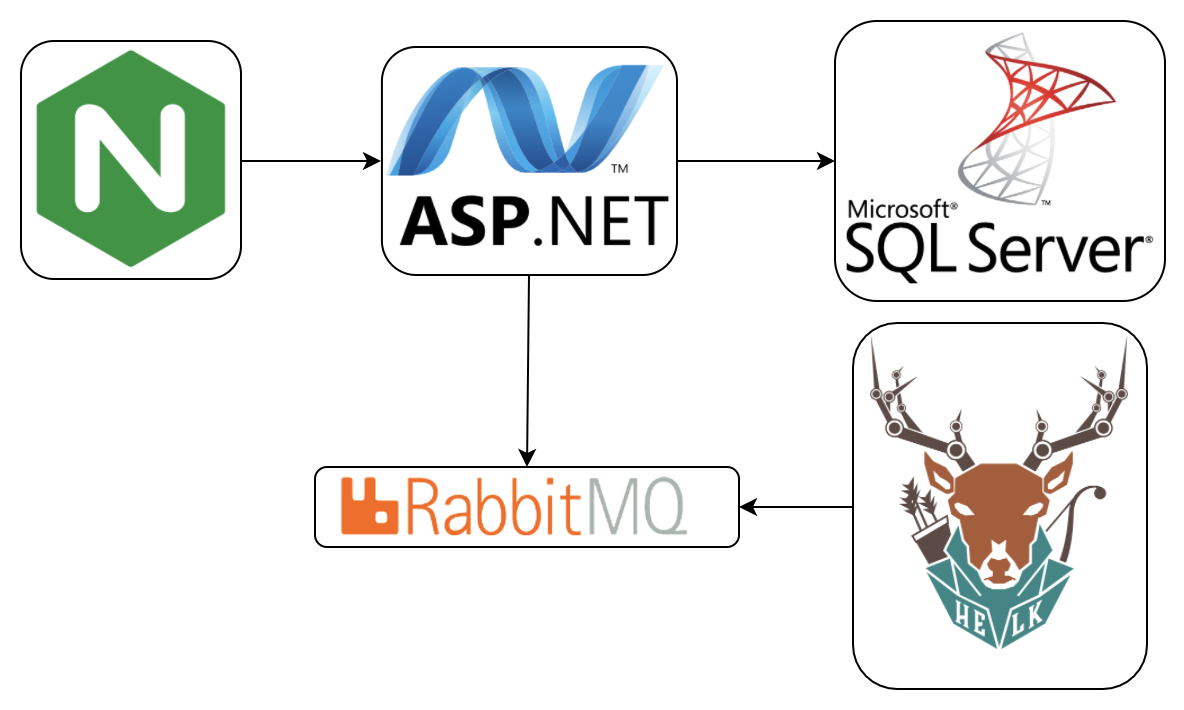
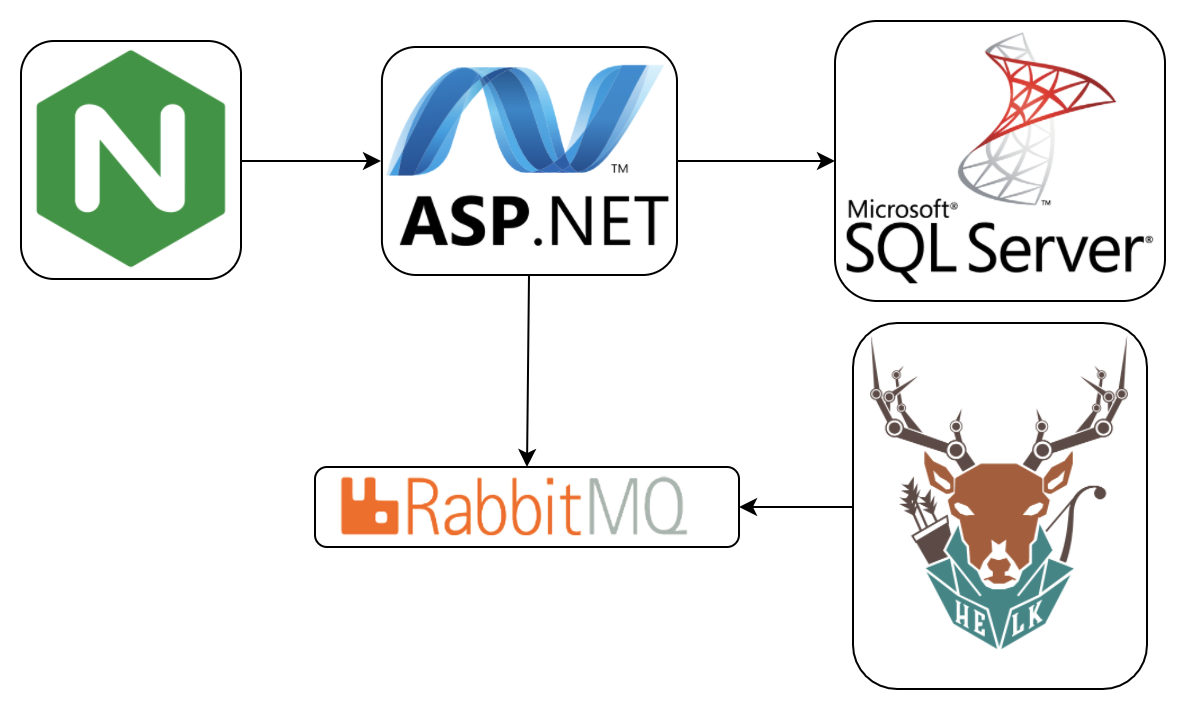
ACE 包含四个组件:ACE Web 服务、ACE Nginx Web 代理、ACE SQL 数据库和 ACE RabbitMQ 消息队列。Web 服务是一个 RESTful API,用于接收客户端的请求来调度和管理扫描。SQL 数据库存储扫描的配置和数据。RabbitMQ 服务处理自动化的数据丰富。

  1. 确定您的 Linux Docker 主机和 Windows 主机的 IP 地址。

ACE Docker 镜像

ACEWebService

  1. 从 Release 页面下载 Configure-AceWebService.ps1 脚本

用法/如何使用 ACE?

ACE 仓库包含一组 PowerShell 脚本,用于与 ACE Web 服务交互,包括添加用户、管理凭据、上传收集脚本以及调度扫描。

部署 ACE 服务器后,使用 New-AceUser 创建一个新的 ACE 用户。

使用 Remove-AceUser 移除默认的“Admin”用户。

使用 New-AceCredential 输入一组凭据。

运行 Start-AceDiscovery 自动查找 Windows 域中的计算机。

运行 Start-AceSweep 启动一次扫描,在发现的端点上运行选定的脚本。

更多资源

  • ACE GitHub Wiki
  • ACE BlackHat Arsenal 幻灯片

贡献

欢迎对 ACE 进行贡献。

下载工具