Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
AD-Attack-Defense — 使用现代后渗透对手战术技术攻击和防御 Active Directory | Kitploit
工具/GitHubGitHub/infosecn1nja/ad-attack-defense
防御工具权限提升侦察持久化机制横向移动后渗透利用渗透测试学习与教育红队精选资源精选资源 分类第 20 名
4.8k1.1k321年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享
GitHubinfosecn1nja/ad-attack-defense

AD-Attack-Defense

使用现代后渗透对手战术技术攻击和防御 Active Directory

查看仓库

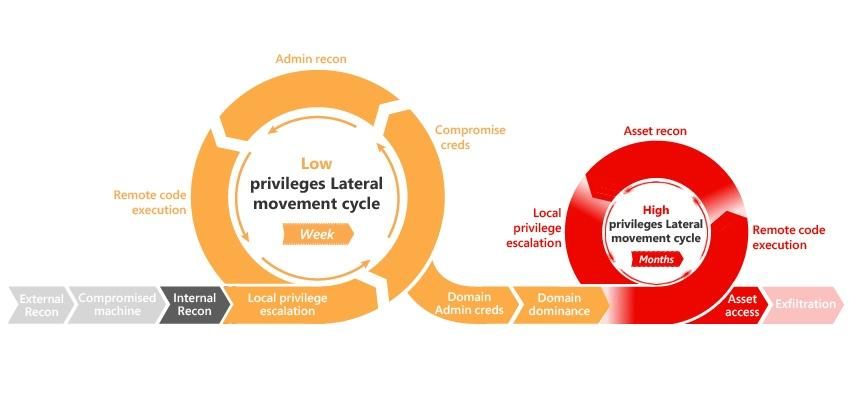
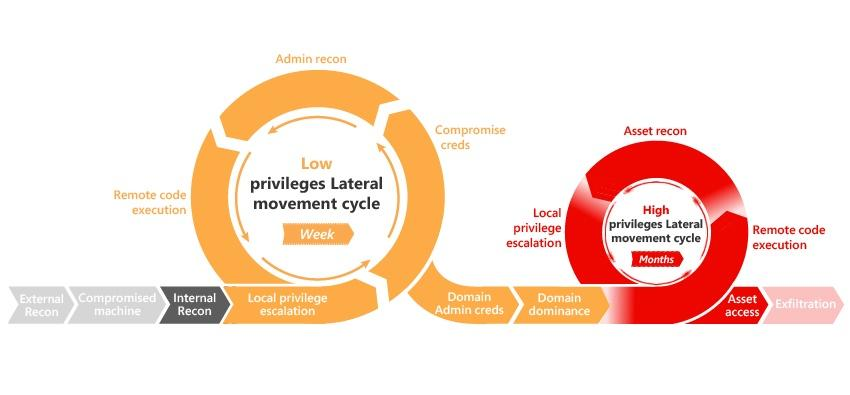
Active Directory 杀伤链攻击与防御

image

摘要

本文档旨在为那些希望了解攻击者用来入侵 Active Directory 的具体战术、技术和流程(TTP)以及缓解、检测和预防指导的人提供一份有用的信息资产。并了解 Active Directory 杀伤链攻击和现代后渗透对手战术活动。

目录

  • 发现
  • 权限提升
  • 防御规避
  • 凭据转储
  • 横向移动
  • 持久化
  • 防御与检测

发现

SPN 扫描

  • SPN 扫描 – 无需网络端口扫描的服务发现
  • Active Directory:用于列出所有已使用 SPN 的 PowerShell 脚本
  • 不使用特权发现服务账户

数据挖掘

  • 数据搜寻概述
  • 推它,推得真好
  • 使用 PowerUpSQL 在域 SQL 服务器上查找敏感数据
  • 使用 MailSniper 在电子邮件中发现敏感数据
  • 远程搜索敏感文件
  • 我猎杀系统管理员 - harmj0y

用户搜寻

  • 隐藏的管理员账户:BloodHound 来救场
  • 无需管理员权限的 Active Directory 侦察
  • 使用 Active Directory PowerShell 模块收集 AD 数据
  • 在 PowerShell 受限语言模式下使用 ActiveDirectory 模块进行域枚举
  • PowerUpSQL Active Directory 侦察函数
  • 衍生本地管理员
  • 自动化衍生管理员搜索
  • 转储 Active Directory 域信息 – 使用 PowerUpSQL!
  • 本地组枚举
  • 使用 BloodHound 进行攻击映射
  • 态势感知
  • 用于域网络入侵的命令
  • 渗透测试人员的组作用域指南

LAPS

  • Microsoft LAPS 安全与 Active Directory LAPS 配置侦察
  • 使用 PowerView 运行 LAPS
  • RastaMouse LAPS 第 1 部分和第 2 部分

AppLocker

  • 枚举 AppLocker 配置

Active Directory 联合身份验证服务

  • 118 使用 PowerShell 攻击 ADFS 端点 - Karl Fosaaen
  • 使用 PowerShell 识别联合域
  • LyncSniper:用于对 Skype for Business 和 Lync 部署进行渗透测试的工具
  • Troopers 19 - 我是 AD FS,你也能做到

权限提升

BadSuccessor

  • BadSuccessor:滥用 dMSA 在 Active Directory 中提升权限
  • 将 BadSuccessor 付诸实践:滥用 dMSA 实现域权限提升

sAMAccountName 欺骗

  • sAMAccountName 欺骗
  • CVE-2021-42287/CVE-2021-42278 武器化

滥用 Active Directory 证书服务

  • 认证二手
  • AD CS 域权限提升

PetitPotam

  • PetitPotam
  • 从陌生人到域管理员 // 使用 PetitPotam 通过 NTLM 中继到域管理员

Zerologon

  • Cobalt Strike ZeroLogon-BOF
  • CVE-2020-1472 POC
  • Zerologon:通过破坏 Netlogon 加密机制瞬间成为域管理员 (CVE-2020-1472)

SYSVOL 与组策略首选项中的密码

  • 在 SYSVOL 中查找密码并利用组策略首选项
  • 现实世界中的渗透测试:组策略 Pwnage

MS14-068 Kerberos 漏洞

  • MS14-068:(Active Directory) Kerberos 中的漏洞可能允许权限提升
  • 深入探究 MS14-068:利用与防御
  • 从 MS14-068 到完全入侵 – 分步指南

DNSAdmins

  • 滥用 DNSAdmins 权限在 Active Directory 中提升权限
  • 从 DNSAdmins 到域管理员:当 DNSAdmins 不仅仅是 DNS 管理时

Kerberos 委派

  • 使用委派原语构建 Kerberos 攻击
  • 无需 Shell - 使用 Impacket 和 Kerberos 一路委派到域管理员的演练
  • CVE-2020-17049:Kerberos Bronze Bit 攻击 – 概述

非约束委派

  • 域控制器打印服务器 + 非约束 Kerberos 委派 = 攻陷 Active Directory 林
  • Active Directory 安全风险 #101:Kerberos 非约束委派(或单个服务器被入侵如何导致整个域被入侵)
  • 非约束委派权限
  • 信任?建立需要数年,破坏只需数秒
  • 在 Active Directory 中进行搜寻:非约束委派与林信任
  • 利用非约束委派

约束委派

  • 关于委派的另一说
  • 从 Kekeo 到 Rubeus
  • S4U2Pwnage
  • Kerberos 委派、SPN 及更多...

基于资源的约束委派

  • Wagging the Dog:滥用基于资源的约束委派攻击 Active Directory
  • Kerberos 基于资源的约束委派:计算机对象接管
  • 基于资源的约束委派
  • Wagging the Dog 案例研究:计算机接管
  • BloodHound 2.1 的新计算机接管攻击

不安全的组策略对象权限

  • 滥用 GPO 权限
  • 红队成员的 GPO 和 OU 指南
  • 用于 GPO 滥用的文件模板
  • GPO 滥用 - 第 1 部分
  • GPO 滥用 - 第 2 部分
  • SharpGPOAbuse
下载工具