使用 CloudFormation、IAM 配置文件和沙箱隔离,将自托管的 AI 编码代理(OpenClaw、Claude Code、Codex)部署到你的 AWS 账户中,以实现自动化全栈开发和基础设施管理。
# 在 AWS 上自托管 AI 编码代理 — OpenClaw, Claude Code, Codex, Kiro, NemoClaw, Hermes
[](https://www.youtube.com/watch?v=dJSk8DYlHvI)
▶️ [在 YouTube 上观看完整演示](https://www.youtube.com/watch?v=dJSk8DYlHvI)
📝 [阅读博客文章:我给代理开了个 AWS 账号,它就能编码、部署和调试全栈应用了](https://robotpaper.ai/i-gave-my-agent-its-own-aws-account-and-now-it-codes-deploys-and-debugs-full-stack-apps/)
> **简而言之 — 部署 Lowkey:**
>
> ```sh
> curl -sfL install.lowkey.run | bash
> ```
>
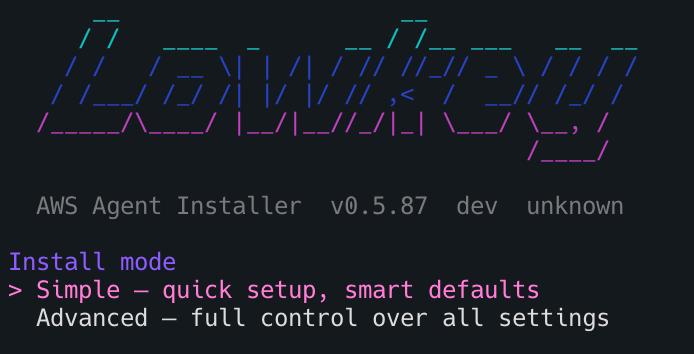
> 适用于 **bash**、**zsh** 和 **AWS CloudShell**。安装程序会交互式地引导你选择 pack、profile 和部署方法。
>
> 
>
> **一行命令示例(非交互式):**
> ```sh
> # Full builder agent (can create/modify/delete AWS resources)
> curl -sfL install.lowkey.run | bash -s -- -y --pack openclaw --profile builder
>
> # Read-only advisor (can see everything, change nothing)
> curl -sfL install.lowkey.run | bash -s -- -y --pack openclaw --profile account_assistant
>
> # Personal assistant (Bedrock only, no AWS access)
> curl -sfL install.lowkey.run | bash -s -- -y --pack claude-code --profile personal_assistant
>
> # Sandboxed personal assistant (NemoClaw — isolated in OpenShell sandbox)
> curl -sfL install.lowkey.run | bash -s -- -y --pack nemoclaw --profile personal_assistant
>
> # Kiro CLI agent (AWS agentic IDE — requires interactive login after deploy)
> curl -sfL install.lowkey.run | bash -s -- -y --pack kiro-cli --profile builder
>
> # Codex CLI agent (OpenAI — builder agent, no Bedrock)
> curl -sfL install.lowkey.run | bash -s -- -y --pack codex-cli
> # After deploy, SSM into the instance and run: codex login
> # (ChatGPT/browser OR API key — your choice)
> ```
>
> 需要:AWS CLI + 对**专用沙箱账户**的管理员权限。
>
> ⚠️ 在干净的账户中部署—LLM 会犯错,沙箱可以限制影响范围。
>
> **卸载:** `curl -sfL uninstall.lowkey.run | bash`
---
## 快速开始
### 步骤 1:安装 Lowkey
运行 `curl -sfL install.lowkey.run | bash` — 安装程序会引导你选择 **pack**、**profile**、**实例大小**和**部署方法**(CloudFormation CLI 或 控制台)。
> **📊 遥测退出:** 安装程序会发送匿名安装遥测(开始/成功/失败 + 操作系统/架构/持续时间 — 不含代码、凭据、IP 或主机名)。要在安装前退出:
> ```bash
> mkdir -p ~/.lowkey && touch ~/.lowkey/telemetry-off
> ```
> 或者运行安装程序时设置 `LOWKEY_TELEMETRY=0`。[完整隐私详情 →](https://docs.lowkey.run/reference/telemetry-privacy)
**非交互式部署的 CLI 标志:**
| 标志 | 描述 |
|------|-------------|
| `--non-interactive` | 跳过所有提示,使用默认值(别名:`--yes`, `-y`) |
| `--pack <name>` | 代理包:`openclaw`, `claude-code`, `hermes`, `nemoclaw`, `kiro-cli`, `codex-cli`, `pi`, `ironclaw`, `roundhouse` |
| `--profile <name>` | 权限配置文件:`builder`, `account_assistant`, `personal_assistant` |
| `--method <method>` | 部署方法:`cfn` (CloudFormation) |
**权限配置文件:**
| 配置文件 | IAM | 实例 | 使用场景 |
|---------|-----|----------|----------|
| 🔴 `builder` | AdministratorAccess | t4g.xlarge | 构建应用、部署基础设施、管理流水线 |
| 🟡 `account_assistant` | ReadOnlyAccess + Bedrock | t4g.medium | 成本分析、架构审查、调试 |
| 🟢 `personal_assistant` | Bedrock only | t4g.medium | 写作、研究、编码帮助、日常任务 |
**代理包:**
| 包 | 描述 | 实例 | 数据卷 |
|------|-------------|----------|-------------|
| **OpenClaw**(默认) | 有状态 AI 代理,配备 24/7 网关、持久化内存、Telegram/Discord/Slack | t4g.xlarge 推荐 | 80GB |
| **Claude Code** | Anthropic 的编码代理 — 原生 Bedrock 支持、固定 CLI 版本、AWS 插件 + MCP、完全工具访问 | t4g.large 推荐 | 无需(设置为 0) |
| **Hermes** *(实验性)* | NousResearch CLI 代理 — 更轻量,专注于终端,自我提升技能 | t4g.medium 足够 | 无需(设置为 0) |
| **Pi** *(实验性)* | 最小化终端编码工具 — 读取、写入、编辑、bash 工具 | t4g.medium 足够 | 无需(设置为 0) |
| **IronClaw** *(实验性)* | NEAR AI 开发的基于 Rust 的 AI 代理 — 静态二进制,快速启动 | t4g.medium 足够 | 无需(设置为 0) |
| **NemoClaw** *(实验性)* | OpenClaw 在 NVIDIA OpenShell 沙箱中 — Landlock + seccomp + netns 隔离,通过 bedrockify 使用 Bedrock。仅限 `personal_assistant` 配置文件。 | t4g.xlarge 必需 | 80GB |
| **Kiro CLI** *(实验性)* | AWS 代理 IDE 终端客户端,支持 MCP 服务器。使用自己的云推理(非 Bedrock)。部署后需要交互式 SSO 登录。 | t4g.medium 足够 | 无需(设置为 0) |
| **Codex CLI** *(实验性)* | OpenAI 的 Codex 编码代理 — 直接使用 OpenAI API(无 Bedrock)。配置为 builder 代理(danger-full-access)。**安装完成后**,SSM 进入实例并运行 `codex login`。 | t4g.medium 足够 | 无需(设置为 0) |
| **Troika** *(实验性)* | 三合一编码机器 — OpenClaw/Hermes + Claude Code + Codex CLI,全部通过 Amazon Bedrock。选择一个日常驱动,在 SSM 登录时自动启动;使用 `agents driver <name>` 切换。仅限 Builder。需要 Anthropic + Bedrock Mantle 模型访问。 | t4g.xlarge 必需 | 80GB |
安装程序会动态发现包并询问部署哪个。实验性包会明确标记。
> **可从 AWS CloudShell 运行!** 你可以直接从 [AWS CloudShell](https://console.aws.amazon.com/cloudshell/) 运行安装程序 — 无需本地设置。CloudShell 已通过控制台会话配置了 AWS 凭证。
<details>
<summary><strong>手动部署(替代方案)</strong></summary>```bash
# Clone
git clone https://github.com/inceptionstack/lowkey.git
cd lowkey/deploy/cloudformation
# Deploy (OpenClaw — default)
aws cloudformation create-stack \
--stack-name my-loki \
--template-body file://template.yaml \
--parameters ParameterKey=EnvironmentName,ParameterValue=my-loki \
--capabilities CAPABILITY_NAMED_IAM \
--region us-east-1
# Deploy (Hermes — lighter alternative)
aws cloudformation create-stack \
--stack-name my-hermes \
--template-body file://template.yaml \
--parameters \
ParameterKey=EnvironmentName,ParameterValue=my-hermes \
ParameterKey=PackName,ParameterValue=hermes \
ParameterKey=InstanceType,ParameterValue=t4g.medium \
ParameterKey=DataVolumeSize,ParameterValue=0 \
--capabilities CAPABILITY_NAMED_IAM \
--region us-east-1
# Wait ~10 min, then connect
aws ssm start-session --target <instance-id>
# Talk to your Lowkey
openclaw tui # or use the alias: loki tui
```
完整部署指南:[在AWS上部署Lowkey](https://github.com/inceptionstack/lowkey/wiki/Deploying-Lowkey-on-AWS)
</details>
### 步骤 2:运行必要的引导程序
> **重要——这些可显著减少错误并改善代理行为。**
首次连接到Lowkey后,请运行必要的引导程序。它们位于:[`bootstraps/essential/`](https://github.com/inceptionstack/lowkey/tree/main/bootstraps/essential)
**示例提示**——将此粘贴到Lowkey聊天中:
> *"Lowkey,请根据此URL引导自己:https://github.com/inceptionstack/lowkey/tree/main/bootstraps/essential"*
可用的必要引导程序:
- **BOOTSTRAP-ALARMS** — 配置CloudWatch警报监控
- **BOOTSTRAP-CODING-GUIDELINES** — 设置开发标准和编码规范
- **BOOTSTRAP-DAILY-UPDATE** — 配置每日状态更新流程
- **BOOTSTRAP-DIAGRAMS** — 启用架构图生成
- **BOOTSTRAP-DISK-SPACE-STRAT** — 设置磁盘空间管理策略
- **BOOTSTRAP-MCPORTER** — 配置MCPorter用于MCP工具管理
- **BOOTSTRAP-MEMORY-SEARCH** — 启用持久化内存搜索功能
- **BOOTSTRAP-PLAYWRIGHT** — 设置Playwright浏览器自动化
- **BOOTSTRAP-SECRETS-AWS** — 配置AWS密钥和凭据管理
- **BOOTSTRAP-SECURITY** — 建立安全协议和指南
### 步骤 3:运行可选的引导程序
> 锦上添花——查看并选择适合您工作流程的选项。
运行必要的引导程序后,运行您选择的可选引导程序,它们位于:[`bootstraps/optional/`](https://github.com/inceptionstack/lowkey/tree/main/bootstraps/optional)
可用的可选引导程序:
- **BOOTSTRAP-GITHUBACTION-CODE-REVIEW** — 集成GitHub Actions与自动化代码审查
- **BOOTSTRAP-PIPELINE-NOTIFICATIONS** — 设置CI/CD流水线通知
- **BOOTSTRAP-SKILLS** — 手动安装/恢复loki-skills库(由`openclaw`包自动安装)
- **BOOTSTRAP-WEB-UI** — 配置Web用户界面
- **OPTIMIZE-TOO-LARGE-CONTEXT** — 大上下文窗口优化策略
### 步骤 4:Telegram集成(如果需要)
如果您希望通过Telegram使用Lowkey,请运行位于[`bootstraps/telegram/`](https://github.com/inceptionstack/lowkey/tree/main/bootstraps/telegram)的Telegram引导程序:
- **BOOTSTRAP-TELEGRAM** — 设置基本Telegram机器人集成
- **BOOTSTRAP-TELEGRAM-GROUP** — 配置Telegram群聊功能
### 卸载
从您的账户中删除一个或全部Lowkey部署:```sh
curl -sfL uninstall.lowkey.run | bash
```
根据标签查找部署,让您选择要移除的部署,删除 CloudFormation 堆栈(旧版 Terraform 部署仍通过固定旧版引用来拆除),并可选择移除状态桶/锁定表。
---
## 包系统
Lowkey 使用**基于包的架构**来部署不同的 AI 代理运行时。每个包都是一个自包含的模块,包含自己的安装脚本、清单和资源。
### 可用包
| 包 | 类型 | 描述 |
|-------------------|-----------------|-----------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------|
| `bedrockify` | 基座(自动安装) | 面向 Amazon Bedrock 的 OpenAI 兼容代理。作为 systemd 守护进程在 8090 端口运行。大多数代理包依赖于此。 |
| `openclaw` | 代理 | 全状态 AI 代理,具备 7x24 网关、持久内存、多通道支持(Telegram、Discord、Slack)。包含 Claude Code。 |
| `claude-code` | 代理 | Anthropic 的 Claude Code CLI。原生 Bedrock 支持(不需要 bedrockify),版本固定(可在实例上覆盖:`packs/claude-code/install.sh --version latest`),AWS 插件 + MCP 代理,完整工具权限。 |
| `hermes` | 代理 *(实验性)* | NousResearch Hermes CLI 代理。自我改进技能、学习循环、轻量级。使用 bedrockify 访问模型。 |
| `pi` | 代理 *(实验性)* | Pi 编码代理。最小化的终端编码框架,提供读取、写入、编辑、bash 工具。纯 Node.js。 |
| `ironclaw` | 代理 *(实验性)* | NEAR AI 开发的 IronClaw。基于 Rust 的代理,具备 shell/文件工具、MCP 支持。单一静态二进制文件。 |
| `nemoclaw` | 代理 *(实验性)* | NemoClaw——在 [NVIDIA OpenShell](https://github.com/NVIDIA/OpenShell) 沙箱中的 OpenClaw,使用 Landlock、seccomp 和网络命名空间隔离。推理通过主机上的 bedrockify 路由(不需要 NVIDIA API 密钥)。**仅与 `personal_assistant` 配置文件兼容**——沙箱会阻止所有 AWS API 访问。需要 Docker + t4g.xlarge。 |
| `kiro-cli` | 代理 *(实验性)* | [Kiro CLI](https://kiro.dev/docs/cli)——AWS 代理 IDE 终端客户端,支持 MCP 服务器。使用自己的云端推理(无需 Bedrock/bedrockify)。预安装 AWS MCP 服务器(terraform、ecs、eks、core、docs)。**部署后需要交互式 SSO 登录:** `kiro-cli login --use-device-flow`。 |
| `codex-cli` | 代理 *(实验性)* | [Codex CLI](https://github.com/openai/codex)——OpenAI 的编码代理。直接连接 OpenAI API(无需 Bedrock/bedrockify)。配置为构建器代理(danger-full-access,从不提示)。**安装后步骤**:SSM 进入实例并运行 `codex login`(交互式)——认证有意推迟到部署后。 |
| `troika` | 代理 *(实验性)* | 三驾马车编码机器:OpenClaw/Hermes + Claude Code + Codex CLI 在同一实例上,全部通过 Bedrock。选择一个**日常驱动**,在 SSM 登录时自动启动;随时通过 `agents driver <name>` 切换。仅限构建器。需要 Anthropic 模型访问 + Bedrock Mantle 访问 (`openai.gpt-5.5`)。 |
| `roundhouse` | 代理 | [Roundhouse](https://github.com/inceptionstack/roundhouse)——基于 Pi 的 AI 编码代理,带有 Telegram 频道。使用原生 Bedrock SDK(无需 bedrockify)。需要 `TelegramBotTokenSecret` 和 `TelegramUser` 参数。 |
### 工作原理```
install.sh → picks pack → CloudFormation → EC2 instance
└── bootstrap.sh --pack openclaw --region us-east-1 --model ...
├── Phase 1: System setup (SSM, Node.js, volumes)
├── Writes /tmp/loki-pack-config.json (packs read via jq)
├── Phase 2: Install deps (bedrockify) → Install pack (openclaw/hermes)
└── Phase 3: Brain files, Claude Code, Bedrock check
```
每个包只从 JSON 配置文件中读取它需要的内容。引导调度器自动从 `packs/registry.yaml` 中解析依赖关系。
### 独立包的使用
包也可以单独运行(例如,在现有的 EC2 实例上):```bash
# Install bedrockify + hermes manually
git clone https://github.com/inceptionstack/lowkey.git
cd lowkey
# Install bedrockify first (dependency)
bash packs/bedrockify/install.sh --region us-east-1 --port 8090
# Then install your agent pack
bash packs/hermes/install.sh --region us-east-1 --hermes-model anthropic/claude-opus-4.6
# Or for OpenClaw
bash packs/openclaw/install.sh --region us-east-1 --model us.anthropic.claude-opus-4-6-v1 --port 3001
# Or for NemoClaw (sandboxed OpenClaw — needs Docker, personal_assistant only)
bash packs/nemoclaw/install.sh --region us-east-1 --model us.anthropic.claude-sonnet-4-6 --profile personal_assistant
# Or for Kiro CLI (no bedrockify needed, requires interactive login after install)
bash packs/kiro-cli/install.sh --region us-east-1
# Or for Codex CLI (no bedrockify needed, authenticate post-install)
bash packs/codex-cli/install.sh --region us-east-1 --model gpt-5.4
# Then: codex login
```
### 添加新包
要添加新的代理运行时:
1. 创建 `packs/<name>/` 目录,其中包含 `manifest.yaml`、`install.sh` 和 `resources/`
2. 将包添加到 `packs/registry.yaml`,包括类型、依赖项和基础设施要求
3. 在 CloudFormation 模板的 `PackName` AllowedValues 中添加
4. 在 `install.sh` 的包选择菜单中添加
参考现有包的模式。每个 `install.sh` 必须能够独立运行,支持 `--key value` 形式的 CLI 参数,并且支持 `--help`。
---
## 这个实验是关于什么的?
如果你给 OpenClaw 一个属于自己的 AWS 账户来管理和控制,并让它为你构建东西,会怎样?
## 问题:基础设施消耗你的时间
构建原型从未如此快速。像 Lovable、Base44 和 Bolt 这样的工具让任何开发者都能在几分钟内从想法到可运行的演示。对于简单的带有基本 CRUD 的前端应用,这些平台确实提供了真正的速度。原型方面的问题基本已解决。
问题始于一个团队决定在 AWS 上构建真正的东西的那一刻。即使经验丰富的工程师确切知道他们想要构建什么,也要在编写一行业务逻辑之前花费数天时间在基础设施上:配置计算资源、设计 IAM 策略、配置网络、设置 CI/CD 流水线、安装监控工具以及建立安全基线。对于没有专门 DevOps 资源的独立创始人或小团队来说,这可能会造成巨大延迟,或者可能意味着永远无法足够快地交付产品(甚至根本无法交付)。
另一种选择是(也是大多数独立创始人和灵活团队可能采取的做法)在快速开发平台上快速构建,然后后续迁移到 AWS。但这会产生一系列不同的问题。这些平台是“黑盒”,除了规定的服务外无法访问真正的 AWS 服务(如果有的话),并且当团队规模超出平台能力时需要进行完全重写。技术债务会悄然累积,直到有人需要(不同的或更复杂的)支付集成、合规要求,或平台根本无法支持的工作负载(特殊的后端 API 甚至纯 API 产品、专门的数据模式或图表、特殊的规模配置、专门的安全选项等)。到那时,团队要么面临昂贵重写,要么留在限制其构建能力的平台上。
**如果开发者不必在速度和控制之间做出选择,那就太好了。**
---
## 为什么现在可以解决这个问题
三种能力的汇聚使这个问题首次变得可解决。
**1. 真正可用的 AI 代理。** OpenClaw(以及其他类似爪子的工具)作为开源 AI 代理框架,在规模上证明了用户(有些是开发者)会信任 AI 代理来执行 shell 命令、管理文件和与 API 交互——前提是代理有能力且人类保留控制权。它在 6 周内获得了 31.7 万 GitHub star,是开源历史上增长最快的项目之一。
**2. 基础设施即代码已经成熟。** aws-cli、Terraform、AWS CDK、CloudFormation、SAM 等工具使资源供应完全可编程。AI 代理可以使用人类工程师使用的相同工具生成、修改和部署基础设施——生成可审计、版本可控且可撤销的输出。
**3. 基础模型能够推理架构。** 像 Anthropic Claude 这样的模型具备多步基础设施供应所需的上下文窗口和工具使用可靠性。它们能够推理全栈应用架构,生成正确配置,并在跨数小时的构建会话中保持上下文。
这三种能力就是构建模块。**当你将它们组合成一个可部署的包,并将其放入自己的 AWS 账户中使其 24/7 管理账户时,你就得到了 Lowkey。**
---
## Lowkey 的功能
Lowkey 是一个开源、可自行部署的 AI 代理,它驻留在你的 AWS 账户中(通常每个账户一个代理,以免互相干扰),并构建真正的代码、基础设施、部署和配置。
克隆仓库,通过 CloudFormation 部署,几分钟内你就拥有一个运行在账户中的 24/7 代理,连接到 Amazon Bedrock(默认情况下,你可以更改),加载了 AWS 基础设施技能,随时准备构建。该代理可通过 Telegram、Discord、Slack 或终端 UI 访问,并在会话之间保持完整记忆,因此它始终知道它构建了什么、部署了什么以及每个资源的状态。
Lowkey 在你的 AWS 账户内处理完整的构建生命周期:
* **设计和部署** 无服务器 API、容器工作负载和数据管道
* **编写应用程序代码**,推送到代码仓库,并触发 CI/CD 流水线
* **配置 IAM 策略**、安全组和日志记录
* **设置 CloudWatch 监控**,并可根据请求启用 AWS 安全服务(GuardDuty、Security Hub 等)
* **调试生产问题**——读取 CloudTrail 日志,识别根因,并应用修复
Lowkey 构建的所有内容都可以使用(但不限于)标准 AWS 服务:CloudFormation 或 CDK 或 Terraform 用于基础设施,CodeCommit 或 GitHub 用于代码,Lambda 或 ECS 用于计算,DynamoDB 或 RDS 用于数据。没有专有运行时,没有抽象层,并且当你的应用超出原型阶段时无需迁移。
**你拥有所有东西。** 明天禁用它,你的应用程序照常运行。每个资源在 AWS 控制台中可见,可移植到任何工具链,并且归你所有,你可以修改。
### 与 Cursor、Claude Code、Kiro 及其他工具的区别
与在你的笔记本电脑上运行、笔记本关闭即停止的 **AI 编码工具**(Cursor、Kiro、Claude Code)不同,Lowkey 是常驻在你的 AWS 账户中的持久代理,全天候运行。周二开始构建,周四回来,它完全知道所有状态。
### 与 Lovable、Bolt、Base44 等平台的区别
与 **快速开发平台**(Replit、Lovable、Bolt)不同,这些平台抽象了基础设施并将你的代码困在专有运行时中,而 Lowkey 在 AWS *内部*工作。你的基础设施是真正的 AWS,由标准 IaC 工具管理,没有外部供应商锁定(当然 AWS 除外,但你可以选择构建完全容器化的应用,以便将来轻松移植)。
### 与标准 OpenClaw 助手(Claude code、其他 claw 工具)的区别
与 **通用 AI 助手**不同,Lowkey 自带 AWS 基础设施技能和实际供应资源所需的 IAM 权限。它专为在 AWS 上构建和运行而设计。**其沙箱不是完全锁定在 VM 沙箱或 Docker 沙箱中,而是由它所在的 AWS 账户边界定义。**
它不附带任何 clawhub 技能(存在巨大安全风险),但附带主要是 AWS 技能和使用 mcporter 的 Playwright MCP。
---
## Lowkey 的实际运行
来自实际使用的真实截图——构建应用、调试基础设施和监控 AWS 资源。
### 从提示到已部署的应用
用通俗英语描述你想要的内容。Lowkey 规划架构、编写代码、设置 CI/CD 并部署——整个过程你可以观看,也可以去做其他事情。
<p align="center">
<img src="https://assets.kitploit.com/production/public/readmes/7172/41ba181c2fb93b455731117d1410e51996940b8ae97527335555c19cfe54a901.jpg" alt="Lowkey 根据对话式提示构建全栈应用" width="700" />
</p>
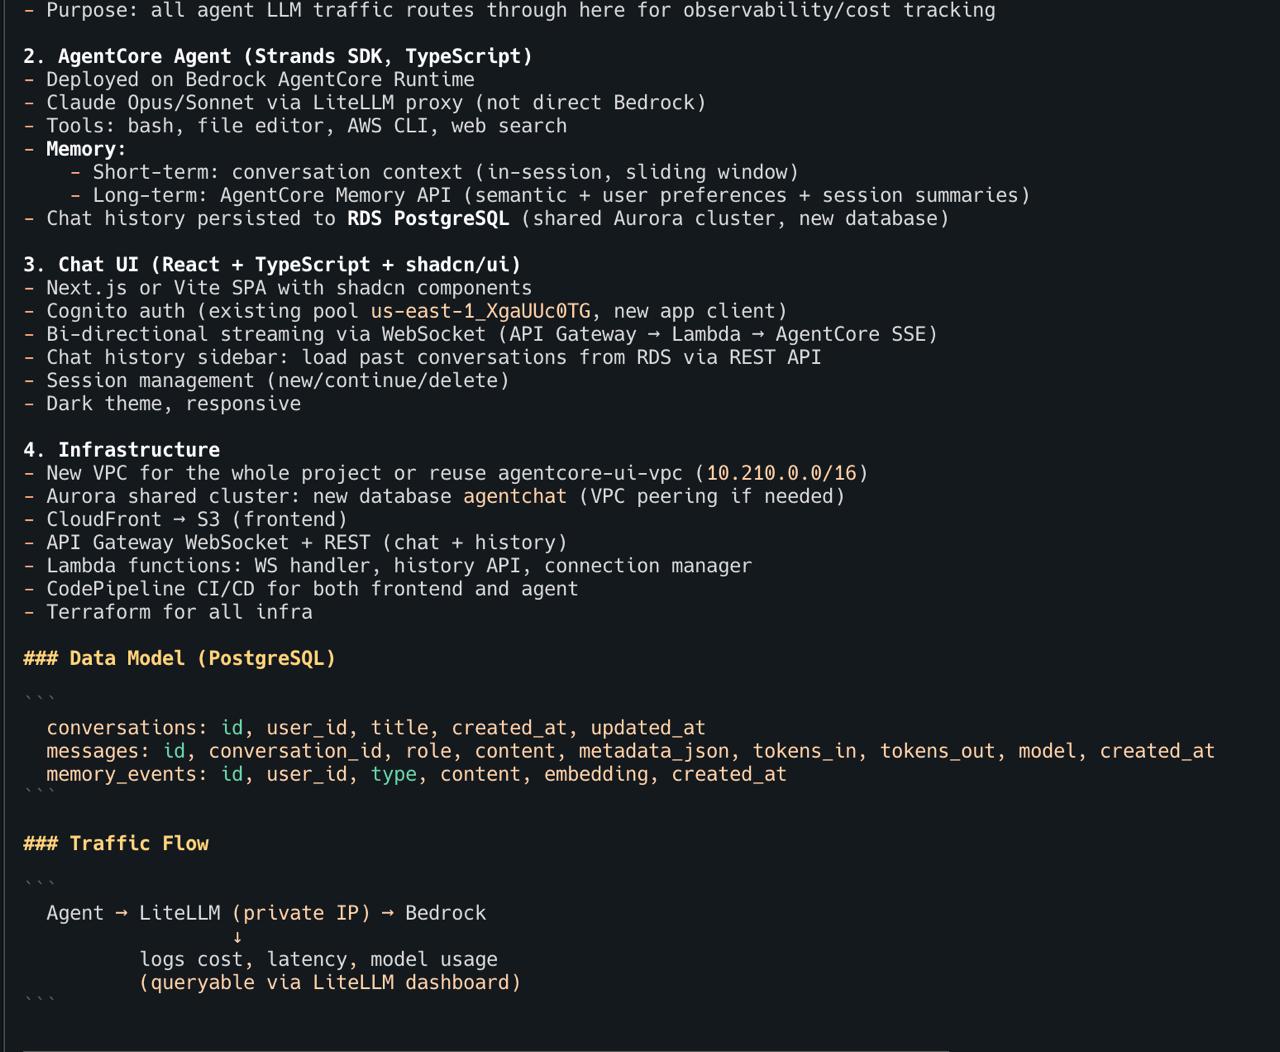
### 在编写代码之前规划架构
在接触任何代码之前,Lowkey 会制定完整的架构计划——数据模型、流量流、基础设施组件和部署策略。你审查并调整,然后它再开始构建。
<p align="center">
<img src="https://assets.kitploit.com/production/public/readmes/7172/4617985c9dc355a418816fe096defc59fd676e2e7c73f78b28427f8fa857a8b4.jpg" alt="Lowkey 规划包含数据模型、流量流和基础设施的完整架构" width="700" />
</p>
### 随时随地进行工作——它记得一切
从任何设备继续你之前的工作。Lowkey 拥有每个项目、每个决策、它部署的每个资源的完整记忆。没有上下文切换成本。
<p align="center">
<img src="https://assets.kitploit.com/production/public/readmes/7172/d24deb49c56656d16c728d4ca681c16fc5601eb3c3835f75efe281bd5101f7c5.jpg" alt="从手机继续对话——Lowkey 记住完整的项目上下文" width="500" />
</p>
### 主动的早间简报
Lowkey 不会等你询问。它每天发送报告,涵盖 AWS 成本、安全发现、关键 CVE 和流水线状态——在你的笔记本电脑打开之前。
<p align="center">
<img src="https://assets.kitploit.com/production/public/readmes/7172/4daabc8a6ddbbd6e109ca937c9273a8235dc9732f0d14bec226e0dd199397904.jpg" alt="Lowkey 早间简报——AWS 成本、安全发现、CVE、流水线状态" width="500" />
</p>
### CVE 检测和修补
Lowkey 可以从 Security Hub、GuardDuty 和 Inspector 读取数据。当它发现 CVE 报告时,它可以提出修复方案、重建容器镜像并验证结果。**这是一个便利功能,而非安全保证——始终审查它的操作。**
<p align="center">
<img src="https://assets.kitploit.com/production/public/readmes/7172/48cc47b695c472f403c53e79fd38e6164bd8d59656cdb204725579baac07074b.jpg" alt="Lowkey 检测到 1 个严重 + 19 个高安全发现并提出修复方案" width="400" />
<img src="https://assets.kitploit.com/production/public/readmes/7172/f5828748e139807138dba351934c795102f08d72b7a5107d5cd74b5958d28a32.jpg" alt="Lowkey 验证所有 CVE 在自动修复后已消除" width="400" />
</p>
<p align="center"><em>左:代理在夜间检测到 CVE。右:所有 CVE 已消除,应用正常运行已验证。</em></p>
### 自主调试
当出现问题时,Lowkey 跨越 VPC、负载均衡器、路由表和 DNS 追踪问题,然后修复它并告诉你发生了什么。
<p align="center">
<img src="https://assets.kitploit.com/production/public/readmes/7172/f5803f1c309147a23ac1450651ea94b3f821456d1b26d1513bcbd00c6001793e.jpg" alt="Lowkey 自主发现并修复 VPC 路由和 ALB 监听器问题" width="500" />
</p>
---
## 与 Lowkey 的一天
Lowkey 不是你在需要时才打开的临时工具。它是一个始终在线的伙伴,24/7 驻留在你的 AWS 账户中——编码、部署、监控和改进,而你专注于重要的事情。
| | 时间 | 发生了什么 |
|---|---|---|
| 🌅 | **上午 8:00** | **早间简报到达。** 在你打开笔记本电脑之前,Lowkey 发送每日报告:安全发现摘要、隔夜花费($3.20)、容器镜像中标记的 CVE、所有流水线均绿色。 |
| ☕ | **上午 9:30** | **你有了一个想法。** 通过 SSM 终端:*"为我构建一个无服务器 REST API,使用 DynamoDB、Cognito 身份验证和 React 前端。"* 当你喝完咖啡时——它已上线,带有测试、CI/CD 流水线和 CloudWatch 警报。全部采用 IaC。 |
| 🛡️ | **上午 11:00** | **Lowkey 标记了一些问题。** 例行的健康检查发现一个过于宽松的安全组。Lowkey 建议收紧,更新 CloudFormation 模板,并向你发送摘要以供审查。 |
| 📱 | **下午 2:15** | **从任何地方进行迭代。** 从手机发送消息:*"向我今天早上构建的 API 添加一个 WebSocket 端点。"* Lowkey 记住完整的架构——无需背景信息。 |
| 📋 | **下午 5:30** | **总结。** *"总结我们今天构建的所有内容。"* Lowkey 回顾:部署了 2 个新服务,创建了 14 个 CloudFormation 资源,配置了 3 个流水线,所有测试通过。复制粘贴给你的团队。 |
| 🌙 | **凌晨 3:00** | **当你睡觉时。** 计划中的任务可以审计你的基础设施是否符合 AWS 最佳实践。Lowkey 发现成本优化并标记改进点,记录所有内容供你早上审查。 |
---
## 工作原理
Lowkey 基于 [OpenClaw](https://github.com/openclaw/openclaw) 构建,这是一个开源 AI 代理框架。[lowkey](https://github.com/inceptionstack/lowkey) 仓库打包了部署生产就绪 Lowkey 实例所需的一切:
**1. 一键部署。** 部署 CloudFormation 模板。它创建一个隔离的 VPC,默认使用一个 T4g.xlarge EC2 实例(推荐,这样它可以真正做事情,比如运行测试、构建代码、容器化等,就像一台真正的开发机器)、IAM 角色、安全服务,并安装带有预配置工作区的 Lowkey。总部署时间:约 4-10 分钟。
**2. 可配置的监控。** 部署包括五个可单独启用的 AWS 安全服务——Security Hub、GuardDuty、Inspector、Access Analyzer 和 AWS Config——默认全部启用。对于测试/开发环境,禁用不需要的服务。EC2 实例使用 SSM Session Manager 而不是 SSH(无开放端口),并且 Lowkey 网关仅在本地主机上监听(不暴露到网络)。**注意:** 启用这些服务不会使代理本身变得安全——它意味着代理可以展示这些工具的结果。你仍然有责任审查并对其采取行动。
**3. 观察→规划→行动。** Lowkey 读取你 AWS 账户的当前状态,规划下一步行动,并以完全管理员权限执行。**(记住——能力越大,责任越大。这有风险,所以请在干净的 AWS 账户上使用,以最大程度减少代理犯错时的爆炸半径。)**
**4. 持久记忆。** 对话历史和代理记忆存储在实例本地。Lowkey 维护工作区文件(SOUL.md、TOOLS.md、MEMORY.md),使其在会话和重启之间具有连续性。它知道它昨天构建了什么。
**5. 你的数据属于你。** 唯一的外部调用是到 Amazon Bedrock 进行 AI 推理(根据 Bedrock 数据隐私政策处理——你的数据不会用于训练模型)。或者,使用你自己的 Anthropic API 密钥或 LiteLLM 代理。没有代码、基础设施配置或应用程序数据离开你的账户。安装程序本身会发送 **匿名安装遥测数据**(安装开始/成功/失败,包括操作系统 + 架构 + 持续时间——没有代码、凭据、IP、主机名或文件路径)——[查看发送的具体内容以及如何关闭](https://docs.lowkey.run/reference/telemetry-privacy)。
---
## 遥测
`install.sh` 安装程序发送匿名聚合遥测数据,以帮助我们修复安装失败并了解人们在什么平台上运行它。
- **发送内容:** 操作系统 + 架构 + 安装程序版本 + 安装结果(`started` / `completed` / `failed`)+ 持续时间 + 单向 SHA-256 哈希的机器指纹。仅此而已。
- **不发送内容:** 没有 IP、没有主机名、没有 AWS 账户 ID、没有凭据、没有令牌、没有文件路径、没有代码、没有提示、没有 AI 响应、没有 CloudFormation 模板。安装程序退出后不发送任何内容。
- **传输方式:** 即发即弃,2 秒硬超时,任何失败都会静默忽略。安装程序**在任何情况下都不会因为遥测而失败、挂起或延迟**。
- **退出方式** — 任意一种: ```bash
export LOWKEY_TELEMETRY=0
export DO_NOT_TRACK=1
touch ~/.lowkey/telemetry-off
```
完整细节、底层架构及来源参考:**[遥测与隐私](https://docs.lowkey.run/reference/telemetry-privacy)** — 代码位于 [`install.sh`](https://github.com/inceptionstack/lowkey/blob/main/install.sh)(搜索 `_telem_`)。请勿轻信我们——请亲自阅读。
---
## 适用人群
**独立创始人及种子轮前团队(1-3 人)**,受困于快速开发平台限制,例如无法自定义后端、无真实 AWS 服务、无法过渡到生产环境,需要快速迭代且避免积累技术债务。
**小型初创团队(2-10 人)**,在有限资金下竞速产品-市场契合。他们需要支付、集成、合规等复杂后端能力,但负担不起专职 DevOps 资源或已分身乏术。
**企业创新团队**,正在构建概念验证。他们必须遵循企业安全标准,无法使用要求数据离开 AWS 账户的外部平台,并以验证速度作为考核指标。
**任何开发者**,清楚自己想要在 AWS 上构建什么,但不想在编写业务逻辑之前花费一周时间搭建基础设施来构建 POC。
---
---
## 原则
1. **从一开始就具备生产形态。** 只要提供正确的指令和系统提示,Lowkey 构建的每个应用程序都包含基础设施即代码、CI/CD、监控和范围明确的 IAM。无法晋升到生产环境的原型只是演示,而非真正的原型。
2. **您拥有一切。** Lowkey 在您的 AWS 账户内运行。它创建的每个资源都在控制台中可见,可移植到任何工具链,并且即使移除代理也功能完备。无抽象层、无供应商锁定、无专有运行时。
3. **速度不牺牲质量。** Lowkey 将代码编写 + 部署 + 基础设施搭建从几天缩短到几分钟。这可以包括安全配置、监控和 CI/CD。
4. **透明优于自主。** 每个操作都会记录到 CloudTrail。您可以随时清楚地看到 Lowkey 构建、修改或删除了什么。这也支持在应用故障时进行强大的实时调试,并快速纠正。
5. **贴近开发者。** 可通过 Telegram、Discord、Slack 或终端访问。
---
## 成本估算
| 组件 | 预估月成本 |
|-----------|------------------------|
| EC2 t4g.medium(7×24 运行) | \~$25 |
| EC2 t4g.xlarge(7×24 运行)(推荐用于复杂开发工作) | \~$100 |
| EBS 卷(40GB + 80GB) | \~$10 |
```
---
[Read more](https://github.com/inceptionstack/lowkey)