此Python脚本用于检查WordPress网站是否存在CVE-2022-3590漏洞。该漏洞利用了WordPress pingback功能中未经认证的盲服务端请求伪造(SSRF)。
这些说明将指导您如何使用此脚本。
此脚本需要Python 3和requests库。您可以使用pip安装必要的依赖:
pip install -r requirements.txt
您可以通过以下语法从命令行运行脚本:
python3 CVE-2022-3590.py [-u URL | -f FILE] [-d DOMAIN]
以下是每个参数的说明:
-u URL 或 --url URL:要检查的WordPress网站的URL。-f FILE 或 --file FILE:包含要检查的WordPress网站URL列表的文件。-d DOMAIN 或 --domain DOMAIN:攻击者控制的域名。扫描单个网站:
python3 CVE-2022-3590.py -u https://example.com
从文件扫描多个网站:
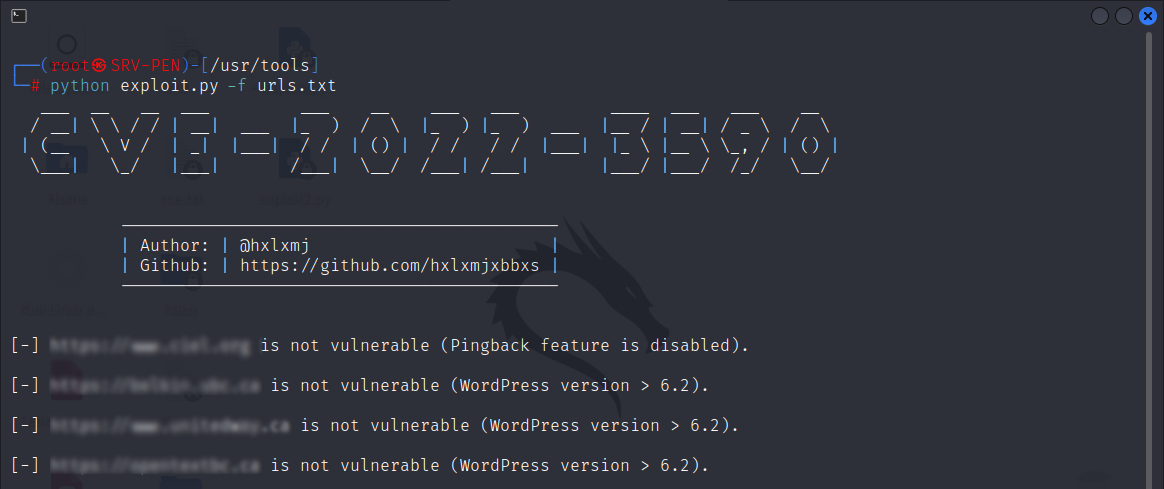
python3 CVE-2022-3590.py -f urls.txt
脚本将输出每个扫描的网站是否存在CVE-2022-3590漏洞。
本项目采用MIT许可证。
https://blog.sonarsource.com/wordpress-core-unauthenticated-blind-ssrf/
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-2745
https://wpscan.com/vulnerability/c8814e6e-78b3-4f63-a1d3-6906a84c1f11
https://blog.sonarsource.com/wordpress-core-unauthenticated-blind-ssrf/