Ruckus Unleashed 200.13.6.1.319 中存在一个反射型跨站脚本(XSS)漏洞,该漏洞通过向强制门户端点 selfguestpass/guestAccessSubmit.jsp 传递 name 参数而触发。
Ruckus Wireless
无控制器系统(RUCKUS Unleashed)
200.13.6.1.319
/selfguestpass/guestAccessSubmit.jsp
name
https://192.168.1.51/selfguestpass/guestAccessSubmit.jsp?cookie=null&tip=5&name=</p><form>
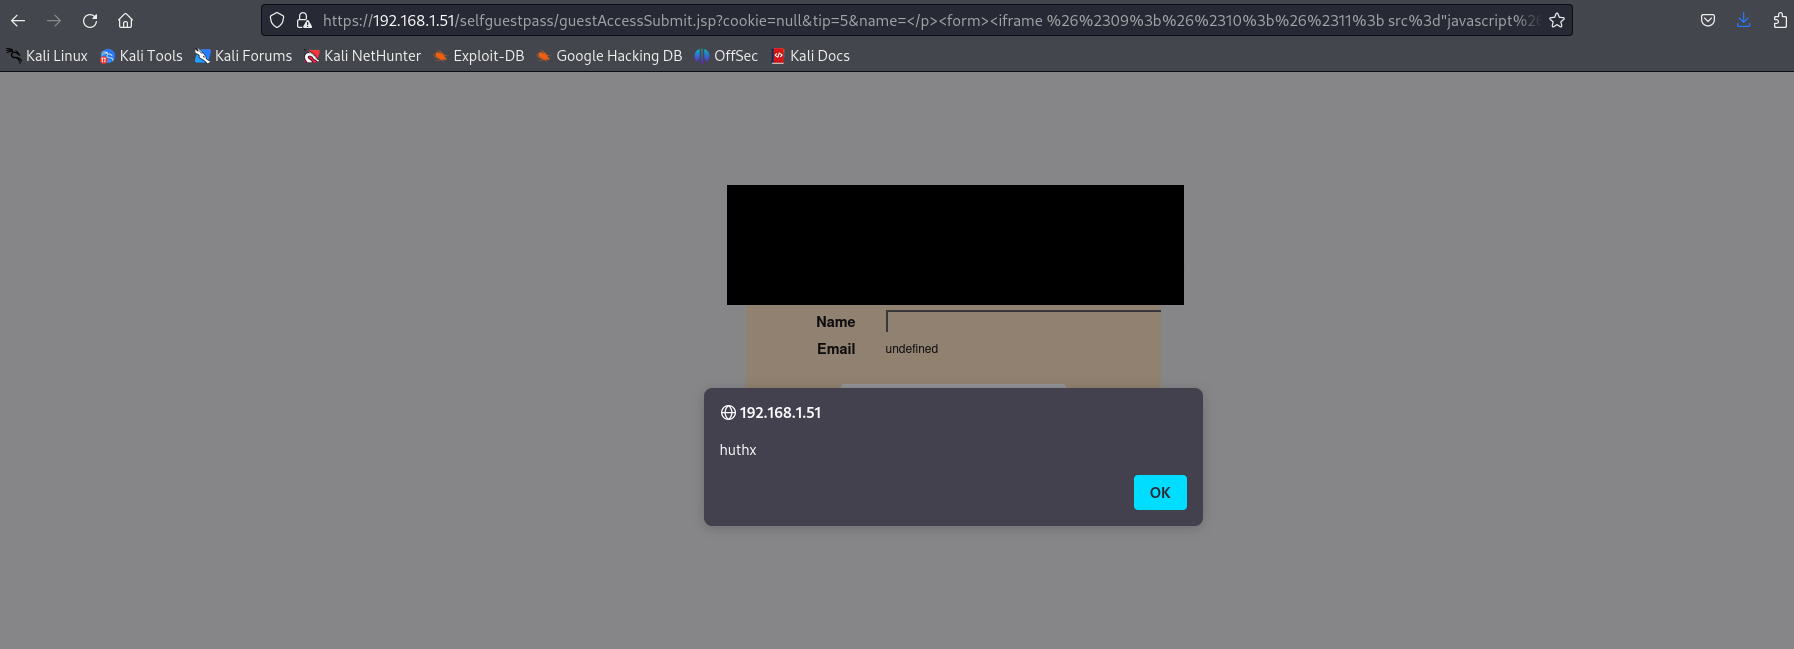
该应用程序将从 name 参数接收到的未经净化的用户输入反射到页面响应中,从而允许执行任意 JavaScript。
攻击者可在受害者的浏览器中执行 JavaScript,导致会话劫持、凭据窃取、强制重定向或 UI 篡改。
Huthaifa Qashou