CVE-2021-38699:TastyIgniter v3.0.7 餐厅 CMS 中的存储型 XSS
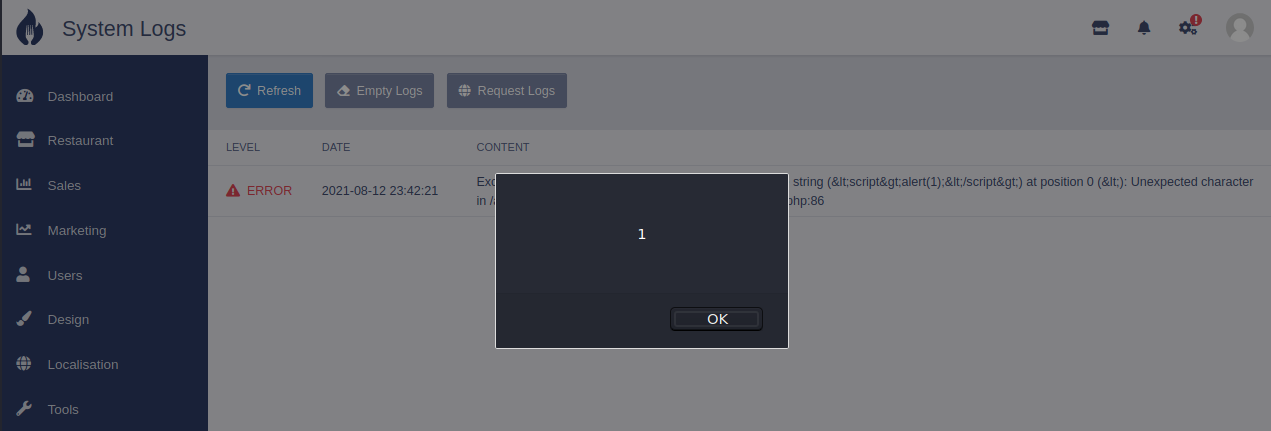
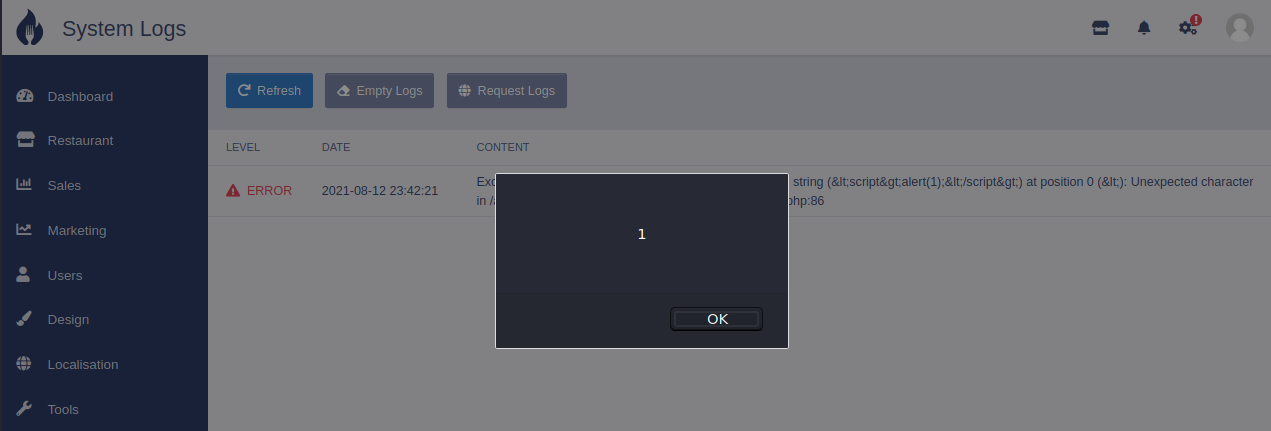
TastyIgniter v3.0.7 餐厅管理系统的 Web 应用系统日志部分存在已认证的存储型跨站脚本漏洞。
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-38699
POC
- 在 Web 应用的其他位置执行反射型跨站脚本(参见 https://github.com/HuskyHacks/CVE-2021-38699-Reflected-XSS)。
- 导航到系统日志部分
- XSS 载荷应触发。
- 刷新页面。
- XSS 载荷应触发。

发现时间
2021 年 8 月