Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
工具/GitHubGitHub/hisxo/jspector
信息收集Web安全网络爬虫
GitHubhisxo/jspector

JSpector

一个简单的Burp Suite扩展,用于以被动模式爬取JavaScript(JS)文件,并直接在问题中显示结果。

查看仓库
37839883年前Kitploit 审核通过
分享

JSpector

JSpector 是一款 Burp Suite 扩展,可被动爬取 JavaScript 文件,并自动基于 JS 文件中发现的 URL、端点和危险方法创建问题。
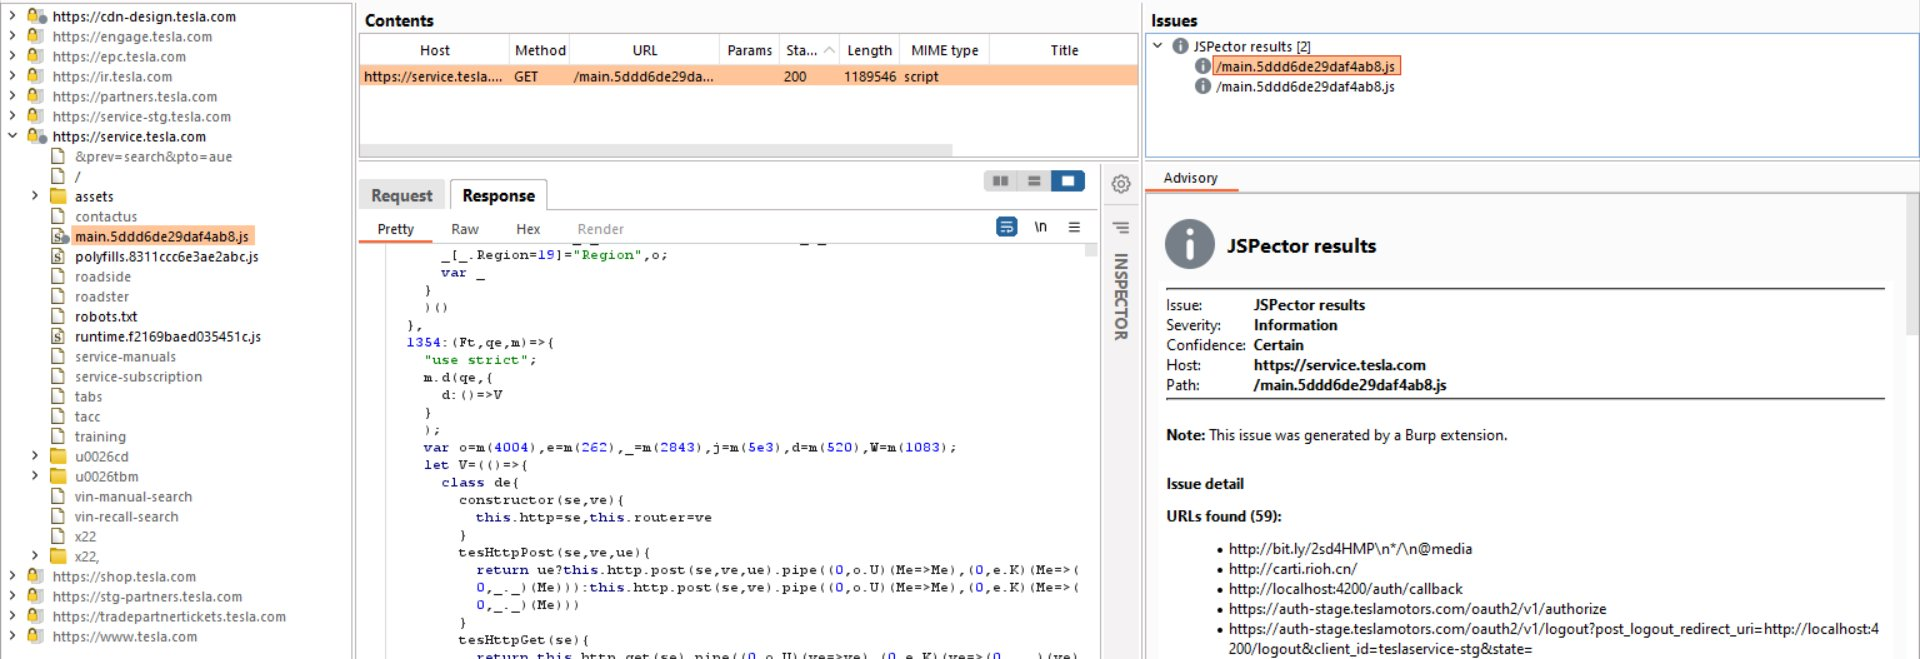
image

前提条件

在安装 JSpector 之前,你需要在 Burp Suite 上安装 Jython。

安装

  1. 下载 最新版本 的 JSpector
  2. 打开 Burp Suite 并导航到 Extensions 选项卡。
  3. 在 Installed 选项卡中点击 Add 按钮。
  4. 在 Extension Details 对话框中,选择 Python 作为 Extension Type。
  5. 点击 Select file 按钮并导航到 JSpector.py。
  6. 点击 Next 按钮。
  7. 当输出显示 "JSpector extension loaded successfully" 时,点击 Close 按钮。

使用

  • 只需浏览你的目标,JSpector 就会在后台被动爬取 JS 文件,并自动在 Dashboard 选项卡中返回结果。
  • 你可以通过直接在 JS 文件上右键单击将所有结果(URLs、端点和危险方法)导出到剪贴板:

image

下载工具

最受欢迎

查看全部 →

发现我们社区最常用的工具。

暂无热门数据。

探索所有工具

浏览我们的工具集合

查看所有工具 →


