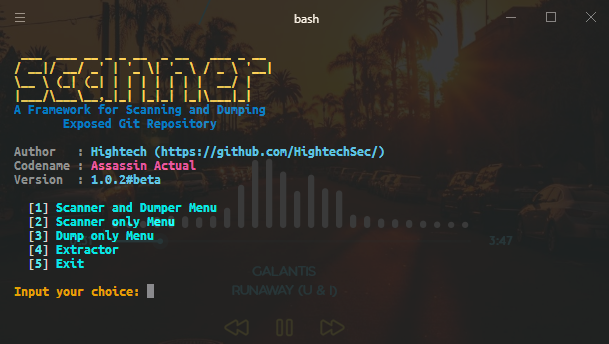
该工具可以扫描具有开放 .git 仓库的网站,用于 漏洞挖掘/渗透测试目的,并可以从扫描方法发现的Web服务器中转储 .git 仓库的内容。该工具支持提供的单个目标或从文件列表中的批量目标。

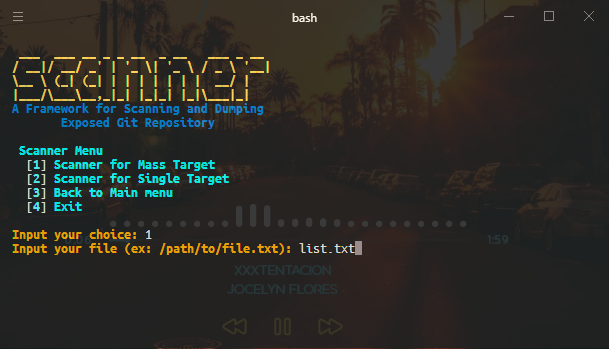

- git clone https://github.com/HightechSec/git-scanner
- cd git-scanner
- bash gitscanner.sh
或者你可以像这样安装到系统中
- git clone https://github.com/HightechSec/git-scanner
- cd git-scanner
- sudo cp gitscanner.sh /usr/bin/gitscanner && sudo chmod +x /usr/bin/gitscanner
- $ gitscanner
1 用于从提供的包含 目标URL列表 的文件或提供的 单个目标URL 中扫描并转储git仓库。2 仅用于从提供的包含 目标URL列表 的文件或提供的 单个目标URL 中扫描git仓库。3 仅用于从提供的包含 目标URL列表 的文件或提供的 单个目标URL 中转储git仓库。这适用于 可能漏洞 结果,或者有时用于目录列表禁用或可能有 403错误响应 的仓库。4 用于仅从包含 .git 仓库的文件夹中提取文件到目标文件夹http:// 如 http://example.com 或 https:// 如 https://example.com 作为URL格式选定的git仓库,第二个选项用于输入 目标文件夹Docker 镜像Bash 不支持线程)本项目的所有显著变更列在这个 文件 中
感谢: